Inicio Blog Página 449

Ciberseguridad en la administración local: retos y necesidades

0

A pesar las costosas y «traumáticas» experiencias que ya han vivido algunas instituciones públicas, la ciberseguridad aún no parece ser una de las prioridades. Analizamos los retos actuales y aportamos recomendaciones dirigidas a las administraciones locales y expertos en ciberseguridad.

La transformación digital de las administraciones públicas ha sido vendida como el «Monte del Olimpo» de las ciudades. Las oportunidades que proporciona una smart city son, ciertamente, infinitas. Innumerables chips y sensores que permiten localizar objetos y desplazar a vehículos, medir todo lo medible, la polución, el comercio, el ocio o las transacciones, pero también las densidades, los flujos y los intercambios.

Un paraíso definido por Fabien Eychenne como la ville 2.0 complexe et familière. Inclusive el ambicioso plan de reconstrucción económica de la Comisión Europea, el Next Generation European Union, que supone doblar el presupuesto de la Unión, reduce a dos las prioridades estratégicas y económicas de los 27 para la próxima década: el Green New Deal y la transformación digital.

¿Pero cuáles son las murallas actuales (ya no es una única muralla como en el Medievo, sino que son multitud de ellas) que deben protegen la smart city? La ciudad, cada vez más metrópolis y donde la trama urbana manda sobre el límite administrativo, requiere de servicios tecnificados y se ve exigida por una ciudadanía que demanda una calidad de vida que ya solo puede ser ofrecida por la implantación masiva de tecnologías como el IoT, el Machine Learning, el despliegue del 5G o la domótica.

Las puertas de entrada del «enemigo»

Si nos referimos a la seguridad de las metrópolis, ¿cuáles serían, a día de hoy, los asedios de infantería y caballería en las ciudades modernas? Parece evidente que, en un mundo con más de 50 mil millones de dispositivos conectados, interconectados e interdependientes entre ellos, y con sistemas complejos de gestión e información, las puertas de entrada del enemigo acaban teniendo forma de software malicioso oculto en un archivo recibido como mail spam y que es capaz, como el WannaCry, de infectar a 230.000 PC’s en 150 países diferentes en tan solo un día.

A pesar de ello, y de las dolorosas, costosas y traumáticas experiencias que ya han vivido instituciones públicas, la ciberseguridad aún no aparece como una de las prioridades que las administraciones locales promueven incorporar, ni de la que sus políticos ni tampoco de las políticas llevadas a cabo, formen parte como debieran de los planes de mandato o gobierno. O, por lo menos, no al nivel que exige una ciudad con aspiración a moverse sostenida por ésa necesaria y tentadora revolución digital.    

La ciudad, cada vez más metrópolis, requiere de servicios tecnificados y se ve exigida por una ciudadanía que demanda una calidad de vida que ya solo puede ser ofrecida por la implantación masiva de tecnologías

El ataque a instituciones, normalmente, se produce por parte de individuos, grupos u organizaciones a la búsqueda de un lucro, de monetizar la información obtenida y con el objetivo de conseguir rescates si la institución atacada quiere recuperar la normalidad en un período relativamente corto de tiempo.

Las consecuencias de ésos ataques, en realidad «secuestros», son múltiples y de enormes costes. Durante el 2021, la lista de instituciones públicas ciberatacadas son muy diversas: el Servicio Público de Empleo Estatal (SEPE), la Universidad Autónoma de Barcelona (UAB) o el Área Metropolitana de Barcelona (AMB) son algunos ejemplos de ello.

Además, se destacan dos casos muy graves como fueron el Hospital Universitario de Düsseldorf, en septiembre 2020, que provocó la muerte de una mujer que debía ser operada urgentemente y, en verano de 2021, el distrito de Anhalt-Bitterfeld en el estado de Sajonia-Anhalt (Alemania), con una población de más de 160.000 habitantes, donde un ataque obligó a la intervención del ejército alemán durante siete semanas.

La necesidad de anticiparse a los ciberataques

Pero no es necesario atizar la alarma social destacando casos que, siendo reales y cada vez más frecuentes, podrían hacernos pensar que son por los que, necesariamente, sufrirán todas las administraciones. La gravedad de los ataques será, efectivamente, la anécdota, pero sería un error plantearnos más protección sólo si nos ceñimos a la probabilidad de sufrir un gran ataque, en lugar de optar por una posición más prudente que nos permita anticiparnos a problemas bajo la premisa que, tarde o temprano, todas las administraciones van a ser víctimas de un ataque premeditado.

La simple idea que nuestros datos, imprescindibles para cualquier administración, puedan ser objeto de mercadeo, provocaría una pérdida de confianza en las instituciones que supondría una merma en nuestro sistema del bienestar (sanitario, educativo y social).

Hay tendencias que nos indican la vulnerabilidad y el riesgo que soportarán (y, de hecho, ya están soportando) las administraciones públicas locales. El profesor de la Universidad de Maryland Donald F.Norris, nos indica algunas razones de ello; en primer lugar, porque existen muchas instituciones, en EEUU son 90.075, y cada una de ellas almacena gran cantidad de información confidencial, información con la cual se podría comerciar, vender datos, pedir rescates, etc…

La apuesta por la transformación digital, a día de hoy, no se corresponde con la dimensión que se merecería en los aspectos relacionados con la ciberseguridad, que no son otros que aquellos mediante los cuales fortalecemos o debilitamos la confianza de la ciudadanía en relación a las instituciones.

En segundo lugar porque las administraciones locales, en general, son instituciones mal defendidas, a veces por desconocimiento y otras por la limitación o las restricciones presupuestarias de los propios gobiernos locales, que les impide ejecutar grandes inversiones de última generación en ciberseguridad. Y, finalmente, porque los gobiernos locales se esfuerzan en subir al carro de las ‘smart cities’, y ello obliga a tener muchos dispositivos conectados, IoT y la incorporación de tecnologías, circunstancia que podría favorecer ataques que limitaran de forma efectiva el funcionamiento de la ciudad.

Por todo ello, el sentido común nos obliga a prevenir y, llegado el caso a mitigar la posibilidad de ataques. ¿Y que deberían proteger las administraciones públicas locales en primera instancia? Fundamentalmente 5 aspectos: la información tal como gestión de citas previas, archivos, expedientes o documentos; datos personales de cualquier tipo, usuari@s, beneficiari@s, trabajador@s, empresas o autónom@s; las aplicaciones; los servicios (transporte, sanidad, educación…); y los sistemas, los ordenadores en red que procesan una información, por ejemplo en el caso de las agencias tributarias.

Recomendaciones

Algunas de las recomendaciones dirigidas a las administraciones locales que los expertos en ciberseguridad plantean son cambios que suponen modificar aspectos organizativos de la institución más que tecnológicos. 

Conciencia

Lo primero que se debería hacer es tomar conciencia de la importancia de la ciberseguridad por parte de los responsables políticos, a partir de la toma de decisiones que corresponden a las administraciones locales y que están directamente vinculadas a aspectos de la propia organización en la administración pública como son, por ejemplo, disponer de oficinas o unidades identificables dentro de la administración dedicadas específicamente a la ciberseguridad. Y que sean, éstas, las últimas responsables de cualquier decisión que se deba tomar relativa a aspectos vinculados a la seguridad. Una toma de decisiones que no debería estar dividida sino, al contrario, centralizada. El hecho que existan unidades que se puedan identificar como las responsables, no debe condicionar la decisión sobre si el servicio se desarrolla de forma internalizada –con recursos propios- como si se externaliza –con proveedores externos-.

Contar con personal específico

Una segunda recomendación tiene que ver con la dotación de personal específico en esta materia que tenga la capacidad, no solo de resolver o prevenir ciberataques, sino de comunicar dentro y fuera de la administración un mensaje transparente sobre la gestión que se desarrolla, así como la necesaria accountability. Y la dotación de personal tiene que ver con la composición de los organigramas de la administración como con la relación de puestos de trabajo contratando nuevos perfiles en las convocatorias de las plazas a proveer (funcionari@s, interin@s, laborales, directiv@s, etc…).

Pero también tiene que ver con la formación tecnológica de capital humano del que ya se dispone, invirtiendo en los planes de formación desarrollados por los departamentos de recursos humanos. La cibertecnología no es una cuestión relativa solo a tecnólogos, sino que todo el personal debe tener conocimientos mínimos (se podría incluir en la formación en seguridad y prevención de riesgos laborales, por ejemplo).

Prevención y seguimiento

La tercera de las recomendaciones es la relativa a los procesos de la administración. Se deben atender a cuestiones preventivas y de seguimiento que comporten, obligatoriamente, sesiones plenarias o sesiones en comisión sobre todo aquello que afecte a la ciberseguridad en la administración pública local. Tanto a nivel interno, organizativo, como en todo aquello que esté relacionado con los servicios públicos que la administración provee. En éste apartado también se debe plantear aprobar planes, políticas y proyectos destinados a fortalecer la ciberseguridad.

Presupuesto

La cuarta recomendación es la financiera/competencial. Los elevados costes que se podrían derivar de una buena política de ciberseguridad, obligan a compartir con otras instituciones o gobiernos locales los gastos derivados de la ciberseguridad dotándolos en los presupuestos de forma inequívoca y con partidas nominales que supongan un gasto corriente más. Las áreas metropolitanas deberían asumir esa competencia.

Cooperación y apuesta por la transformación digital

Finalmente es recomendable desenvolverse más allá de la propia institución, cooperando con otras organizaciones, firmando convenios de colaboración con las universidades y centros de investigación así como organizando eventos periódicos sobre gobiernos locales y ciberseguridad para atender, comprender y actuar respecto de las nuevas formas de ciberataques, compartiendo información y favoreciendo el intercambio y la transferencia de conocimiento.

En definitiva, la apuesta por la transformación digital a día de hoy, tal como se plantea, obvia o, como mínimo, no se corresponde con la dimensión que se merecería en todos los aspectos relacionados con la ciberseguridad, que no son otros, que aquellos mediante los cuales fortalecemos o debilitamos la confianza de la ciudadanía en relación a las instituciones. Siendo la administración local el primer ladrillo de la sólida construcción que deberían ser las instituciones en democracia.
Guerras híbridas, la gran amenaza del siglo XXI

Aunque el término apareció originalmente vinculado a la guerra de Líbano de 2007, hoy está principalmente asociado a Rusia, que en los últimos años ha protagonizado decenas de ataques “no convencionales” contra los intereses de Occidente a lo largo de todo el planeta.

Fue en 2007 cuando Frank Hoffman, académico y militar estadounidense, utilizó por primera vez el término «guerra híbrida» para describir el conflicto en el Líbano entre el ejército israelí contra Hezbolá. Sin embargo, a partir de 2014, año en el que Moscú desplegó de manera extraoficial su ejército en la península ucraniana de Crimea, el término está relacionado especialmente con Rusia. Desde entonces hemos presenciado numerosos ataques híbridos.

Entre ellos destacamos la manipulación electoral en las elecciones presidenciales estadounidenses de 2016, así como cientos de ciberataques y virus informáticos como Pegasus y, finalmente, las crisis migratorias en Ceuta y Melilla y en Bielorussia en 2021, ambas deliberadamente provocadas. 

La OTAN trata de encontrar la forma de dar respuesta a estas amenazas, que en muchas ocasiones no se rigen por las normas de derecho internacional y se aprovechan de debilidades sistémicas de las democracias liberales. 

Líbano, el primer conflicto híbrido

A pesar de que existen muchas maneras de explicar el concepto de guerra híbrida, quizá la más sencilla sea ofreciendo una definición negativa, esto es, como cualquier alternativa a un conflicto tradicional entre dos o más ejércitos profesionales y caracterizado por el uso de la fuerza letal para hacerse con el control de un determinado territorio. 

En este sentido, el término podría incluir guerras contra actores no estatales y organizaciones terroristas, así como cualquier ataque no convencional con independencia del responsable, por ejemplo, los ciberataques.  

El concepto se empleó por primera vez en relación con la guerra del Líbano de 2007, precisamente por enfrentar a un ejército profesional, el israelí, contra un grupo insurgente religioso como Hezbolá. Gracias a una letal combinación de armamento iraní, el uso de explosivos improvisados, y la existencia de una vasta red de túneles, la organización chií fue capaz de derrotar a las fuerzas armadas hebreas a pesar de la inferioridad tecnológica y numérica. 

Más adelante, se habló también del ISIS como un grupo híbrido, algo que para algunos académicos ha difuminado la distinción entre éste y otros conceptos como el de guerrilla o terrorismo. Quizá la novedad radica precisamente en la capacidad del ISIS de combinar atentados como los de París de 2015 con escaramuzas militares y ataques de degaste, así como con auténticas batallas y situaciones de conflicto abierto. 

En este sentido, ISIS ha sido capaz de infligir daño a sus rivales en una gran variedad de contextos y tipos de terrenos, desde zonas rurales y desérticas a núcleos urbanos, incluidas capitales europeas. 

A pesar de ello, desde 2014 el término aparece casi exclusivamente ligado a Rusia, cuando Moscú envió a miles de sus soldados para invadir la península de Crimea. Para construir la narrativa de una oposición autóctona al gobierno ucraniano, pero sobre todo para entorpecer la respuesta que organizaciones internacionales como la Unión Europea o la OTAN podían dar a la ofensiva, el gobierno de Putin desplegó a los conocidos como little green men, soldados sin el uniforme oficial de la Federación Rusa que no obstante eran reconocibles por el armamento que empleaban. 

Desde entonces, Rusia ha seguido buscando formas de atacar a Occidente que no pasen por un enfrentamiento militar directo, lo que podría tener un desenlace fatal para cualquiera de ambos bandos, incluida una catástrofe nuclear. 

Combatientes a sueldo, ciberataques y manipulación electoral: un fenómeno complejo 

Junto a la invasión de Crimea, Rusia ha seguido interviniendo militarmente y de manera extraoficial en otros países a través de distintos medios. Destacan en particular las compañías de mercenarios, como el grupo Wagner, que ha estado presente, además de en Ucrania, en Siria y varios países de África, como Libia y Mali. Además de ser relativamente baratos, el empleo de combatientes a sueldo tiene numerosas ventajas prácticas, por ejemplo, evitar el desgaste de la opinión pública asociado con el despliegue de tropas. 

Finalmente, al igual que los “hombres de verde” en Ucrania, los mercenarios no se rigen por las mismas normas de derecho internacional a la hora de luchar, ni queda siempre claro qué Estado es responsable de sus actos y cuáles deben ser las consecuencias políticas y legales. 

En el mismo vacío legal se mueven los ciberataques, una nueva forma de hacer la guerra que aparece de forma natural conforme se desarrolla la tecnología y surgen nuevos ámbitos de interacción humana. En el caso de los ataques informáticos es todavía más difícil rastrear a los responsables, además de poder causar daños multimillonarios y dar acceso a información crítica con un nivel de profundidad que hasta hace años parecía impensable.

Mención especial merece el virus Pegasus, desarrollado por la compañía israelí NSO Group, que se ha usado para perseguir a opositores y espiar a jefes de Estado y de Gobierno en más de diez países, incluido el presidente francés Macron. 

Relacionado también con las nuevas tecnologías, el arsenal híbrido incluye las campañas de desinformación y de manipulación electoral, algo que una vez más tiene a Moscú como uno de sus principales responsables. Entre los ejemplos más notables, Rusia interfirió en las elecciones presidenciales de Estados Unidos en favor de Donald Trump a través de miles de troles,así como de varios ataques contra los servidores del Partido Demócrata. 

Igualmente, aunque la desinformación rusa en el Brexit no ha quedado probada,  sabemos que el Kremlin trató de favorecer el “sí” a la independencia de Escocia en 2014. A este preocupante fenómeno se une la noticia, en diciembre de 2021, de que China estaría invirtiendo millones de euros para manipular Facebook y Twitter y conseguir una mayor reputación e influencia internacional. 

La migración, nuevo arma en el arsenal híbrido 

La década de 2010 ha tenido como uno de sus principales fenómenos las conocidas como crisis de refugiados y de emigrantes en Europa. Ya en el año 2013, la UE vivió un primer momento de tensión cuando el presidente turco Erdoğan advirtió de que permitiría la entrada de refugiados sirios a territorio comunitario si no recibía ayuda por parte de la Unión. 

En esa ocasión, Turquía era una de las partes perjudicadas del conflicto humanitario en el país vecino, teniendo, por tanto, intereses para su resolución. En 2021, sin embargo, hemos presenciado como algunos gobiernos han provocado de forma deliberada movimientos migratorios con la intención de obtener unos fines políticos concretos, representando así una nueva forma de ataque híbrido contra la soberanía de un país. 

El primer ejemplo lo constituye la crisis de Ceuta y Melilla, cuando a principios de año el gobierno marroquí «engañó» a miles de jóvenes con falsas excursiones escolares y promesas como que verían jugar a Cristiano Ronaldo para así llevarles a la frontera con España, todo ello para presionar a Madrid por haber permitido la entrada del líder del Frente Polisario. 

En la misma línea, a finales de año Bielorrusia hizo lo mismo con miles de personas provenientes de Oriente Próximo con la expectativa de entrar en territorio europeo y así tratar de conseguir que se levantaran las sanciones que pesan sobre el gobierno de Lukashenko. 

En este sentido, el uso de la migración como arma política guarda cierta relación con las campañas de manipulación y desinformación antes mencionadas y es que, al margen de los riesgos concretos que pueda representar la llegada masiva y no controlada de personas a la Unión Europea, lo que se busca ante todo es generar polarización y fractura social. 

Así, otro rasgo común de las amenazas híbridas es que se aprovechan de la fragilidad de las democracias occidentales. Además, Occidente no cuenta con los mecanismos legales para responder en tanto que esta clase de acciones no satisfacen la definición tradicional de ataque, y tampoco queda clara cuál sería la respuesta legítima y proporcional, de forma que la UE se ve limitada a la imposición de sanciones. 

Desde hace meses, la OTAN lleva a cabo entrenamientos específicos para responder a este tipo de ataques, además de crear equipos con expertos civiles y militares encargados, por ejemplo, de rastrear los culpables de ataques informáticos y descubrir los fallos que lo han hecho posible. 

En todo caso, queda por delante un trabajo legal y político para crear los mecanismos oportunos para responder a los ataques híbridos y, sobre todo en lo relativo a la manipulación en las redes sociales, trabajar para conseguir una sociedad resiliente y más informada. 

Te puede interesar:

Nuevos pasos en el avance hacia la estrategia de defensa de la UE

La Comisión revela acciones "significativas" para contribuir a la Defensa Europea, impulsar la innovación y abordar las dependencias estratégicas.

La Comisión presentó una serie de iniciativas en áreas críticas para la defensa y la seguridad dentro de la Unión Europea. Estos comprenden una Contribución a la defensa europea, que cubre toda la gama de desafíos, desde la industria y el equipo de defensa convencional en tierra, mar y aire, hasta las amenazas cibernéticas, híbridas y espaciales, la movilidad militar y la relevancia del cambio climático; y una hoja de ruta sobre tecnologías críticas para la seguridad y la defensa. 

Según la Comisión, estas nuevas iniciativas son pasos concretos hacia un mercado de defensa europeo más integrado y competitivo, en particular mediante la mejora de la cooperación dentro de la UE, aumentando así la escala, controlando los costes y mejorando la eficacia operativa. Con su anuncio de hoy, la Comisión proporciona información en el período previo a la Brújula Estratégica de la UE en Seguridad y Defensa.

Ursula von der Leyen, presidenta de la Comisión Europea, dijo: “En el contexto de rivalidades geopolíticas cada vez más profundas, la Unión Europea debe mantener su ventaja tecnológica. Puede hacerlo abordando la amplia gama de amenazas, desde convencionales hasta híbridas, cibernéticas y espaciales, y puede construir la escala necesaria a través del desarrollo conjunto, la adquisición conjunta y un enfoque convergente para las exportaciones. Además de garantizar la seguridad de los ciudadanos de la UE, el sector de la defensa europeo puede contribuir a la recuperación económica mediante la innovación positiva para usos civiles”.

Mediante el uso de todos los medios disponibles en un contexto geopolítico y tecnológico en constante evolución, la Comisión tiene como objetivo fortalecer la capacidad de la Unión para contrarrestar amenazas de múltiples niveles que cambian rápidamente.

La Comisión ha identificado, en particular, las siguientes áreas nuevas principales para seguir reforzando la competitividad del mercado europeo de la defensa:

  • explorar cómo estimular aún más las inversiones de los Estados miembros en capacidades estratégicas clave y habilitadores críticos que se desarrollan y/o adquieren en los marcos de cooperación de la Unión Europea;
  • incentivar aún más la adquisición conjunta de capacidades de defensa desarrolladas de forma colaborativa dentro de la UE ;
  • pide a los Estados miembros que sigan avanzando hacia prácticas de control de exportaciones de armas más racionalizadas y convergentes , en particular para las capacidades de defensa desarrolladas en un marco cooperativo de la UE.

Inversiones en investigación y capacidades de defensa y adquisiciones conjuntas

Para finales de 2022, el Fondo Europeo de Defensa (FED) habrá invertido 1.900 millones de euros en proyectos de investigación y desarrollo de capacidades de defensa. Esto pondrá en marcha proyectos clave de desarrollo de capacidades colaborativas a gran escala al tiempo que estimulará la innovación en defensa. 

La Comisión también desarrollará más incentivos para estimular las inversiones de los Estados miembros en capacidades estratégicas de defensa, en particular cuando se desarrollen o adquieran dentro de los marcos de cooperación de la UE. 

En particular, la Comisión explorará una serie de instrumentos para incentivar la adquisición conjunta de capacidades de defensa desarrolladas de forma colaborativa dentro de la UE, incluso proponiendo una exención del Impuesto sobre el Valor Añadido (IVA), estableciendo nuevas soluciones de financiación y revisando el FED mecanismos de bonificación para favorecer los compromisos de adquisición conjunta de equipos, mantenimiento y operaciones, además del desarrollo conjunto de las tecnologías de defensa pertinentes.

 La Comisión incluirá un capítulo con observaciones sobre la evolución, los obstáculos y las oportunidades en relación con los proyectos de capacidades de defensa multinacionales en el Informe anual sobre el mercado único, que suele publicarse junto con el Paquete de otoño del semestre europeo.

De manera más general, la Comisión se asegurará de que otras políticas horizontales, como las iniciativas sobre financiación sostenible, sigan siendo coherentes con los esfuerzos de la UE para facilitar el acceso suficiente de la industria europea de la defensa a la financiación y la inversión.

Prácticas de control de exportaciones simplificadas y más convergentes

Si bien los Estados miembros son los encargados de expedir las licencias de exportación de equipos militares, la Comisión les invita a impulsar el trabajo en curso para racionalizar y lograr una mayor convergencia gradual de sus prácticas de control de exportación de armas, especialmente para aquellas capacidades de defensa que se desarrollan conjuntamente, en particular en una UE marco de referencia. 

La Comisión invita a los Estados miembros a buscar un enfoque según el cual, en principio, no se impidan mutuamente exportar a un tercer país cualquier equipo y tecnología militar desarrollados en cooperación. Este trabajo debe garantizar que los productos financiados por el FED se beneficien de un acceso adecuado y competitivo a los mercados internacionales sin perjuicio de las decisiones soberanas de los Estados miembros.

Sinergias entre investigación e innovación civil y de defensa y reducción de dependencias estratégicas

La hoja de ruta sobre tecnologías críticas para la seguridad y la defensa describe un camino para mejorar la competitividad y la resiliencia de los sectores de la seguridad y la defensa de la UE mediante:

  • invitar a los Estados miembros a contribuir activamente al Observatorio de tecnologías críticas que se está estableciendo actualmente;
  • fomentar la investigación y la innovación de doble uso a nivel de la UE;
  • invitar a los Estados miembros a desarrollar un enfoque coordinado a nivel de la UE para las tecnologías críticas en el contexto de la brújula estratégica;
  • apoyar la innovación y el espíritu empresarial en seguridad y defensa a través de una serie de nuevas herramientas (por ejemplo, incubadora, mecanismo de combinación de inversiones, etc.);
  • crear, junto con la Agencia Europea de Defensa, un Esquema de Innovación de Defensa de la UE para reunir sus respectivos esfuerzos bajo un mismo paraguas;
  • evaluar las consideraciones de seguridad y defensa de manera más sistemática, según corresponda, al implementar y revisar los instrumentos industriales y comerciales de la UE existentes o diseñar nuevos, con el fin de reducir las dependencias estratégicas.

Reducir las dependencias identificadas en tecnologías críticas y cadenas de valor es otro aspecto importante de la hoja de ruta. En esta perspectiva, la Comisión propone incorporar consideraciones de defensa en las principales iniciativas industriales y tecnológicas de la UE (p. ej., alianzas, normas), proteger los intereses de seguridad y defensa de la UE al adquirir infraestructura crítica (en particular en el ámbito digital) y reforzar el control de la inversión extranjera directa. animando a todos los Estados miembros restantes a establecer un mecanismo nacional de control.

Reforzar la dimensión de defensa del espacio a nivel de la UE

La Comisión también explorará cómo mejorar aún más la protección de los activos espaciales de la UE, en particular mediante servicios adicionales de seguimiento y vigilancia espacial (SST) y aprovechando al máximo el potencial de la industria de la UE. Promoverá un enfoque de "uso dual por diseño" para las infraestructuras espaciales de la UE, con vistas a ofrecer nuevos servicios resistentes que aborden las necesidades gubernamentales, incluso en el área de la defensa.

La Comisión y el Alto Representante también explorarán la posibilidad de activar mecanismos de solidaridad, asistencia mutua y respuesta a crisis en caso de ataques con origen en el espacio o amenazas a los activos basados ​​en el espacio.

Mejorar la resiliencia europea

Por último, la Comisión también implementará plenamente iniciativas clave que permitan la resiliencia europea. En particular, para contrarrestar las amenazas híbridas, la Comisión, en cooperación con el Alto Representante y los Estados miembros, evaluará las líneas de base de resiliencia sectoriales para identificar las lagunas y las necesidades, así como los pasos para abordarlas. Tras la adopción de la brújula estratégica, la Comisión contribuirá a la futura caja de herramientas híbrida de la UE y considerará la identificación de expertos en áreas políticas relevantes.

Además, para reforzar la ciberseguridad y la ciberdefensa, la Comisión propondrá la Ley de Resiliencia Cibernética y solicitará a las Organizaciones Europeas de Normalización que desarrollen normas armonizadas en materia de ciberseguridad y privacidad; y, junto con los Estados miembros, reforzará la preparación para los ciberincidentes a gran escala. A finales de este año, la Comisión, junto con el Alto Representante, propondrá una actualización del Plan de acción conjunto para mejorar la movilidad militar dentro y fuera de Europa. Finalmente, también este año la Comisión tomará varias medidas para abordar los desafíos del cambio climático relacionados con la defensa.

Próximos pasos

A través de estas iniciativas de defensa, la Comisión anuncia acciones a ser puestas en marcha e implementadas en los próximos años. La Comisión sigue dispuesta a considerar pasos adicionales a la luz de los progresos realizados y la evolución de las amenazas y desafíos a los que se enfrenta la Unión en el futuro.

La sesión dedicada a la defensa durante la Cumbre informal en Francia los días 10 y 11 de marzo de 2022 ofrece la oportunidad de discutir estas iniciativas sobre defensa.

Posible cumbre entre Biden y Putin sobre la situación en Ucrania

El presidente estadounidense, Joe Biden ha aceptado celebrar una cumbre sobre Ucrania ante el aumento de las tensiones, según ha informado la oficina del presidente francés, Emmanuel Macron, quien está actuando como «mediador».

La única condición que pone Estados Unidos para que se lleve a cabo la cumbre es que Rusia no invada Ucrania. En la reunión también se tratarán temas relacionados con la seguridad y estabilidad estratégica de Europa.

El contenido a tratar será preparado por el Secretario de Estado de Estados Unidos, Antony Blinken y su homólogo ruso, Sergei Lavrov. Macron trabajará con todas las partes interesadas para preparar el contenido de las discusiones.

«Siempre estamos listos para la diplomacia. También estamos dispuestos a imponer consecuencias rápidas y severas si Rusia elige la guerra. Y actualmente, Rusia parece continuar los preparativos para un asalto a gran escala contra Ucrania muy pronto”, aseguró la secretaria de prensa, Jen Psaki, en rueda de prensa.

Este fin de semana, Biden aseguró que está «convencido» de que Putin ya ha tomado la decisión de invadir Ucrania. «Tenemos razones para crear eso», dijo. Además, también concretó que espera que las fuerzas rusas ataquen Kiev, la capital ucraniana y el área metropolitana más grande.

Por su parte, Rusia opina que es demasiado pronto para organizar una cumbre entre Putin y Biden, tras el anuncio de París de una posible reunión para calmar las tensiones sobre Ucrania. «Es prematuro hablar sobre planes específicos para organizar cualquier tipo de cumbre», ha dicho el portavoz del Kremlin, Dmitri Peskov, según informa AFP.

El portavoz del Kremlin añadió que «se entiende que el diálogo debe continuar con respecto a los ministros de Relaciones Exteriores», y agregó que «no hay planes concretos» que justifiquen cumbre presidencial.

«Si es necesario, por supuesto, los presidentes ruso y estadounidense pueden decidir realizar una llamada telefónica o conectarse a través de otros métodos», finalizó diciendo Peskov.

Aumento de violaciones del alto al fuego este fin de semana

Según los observadores del organismo de seguridad europeo de la OSCE, el pasado sábado se dieron más de 1.500 violaciones del alto al fuego en el este de Ucrania. Esta es, según la OSCE, la cifra más alta de este año.

Así registró 591 violaciones en Donetsk y 975 violaciones en la vecina Lugansk, dos regiones en parte controladas por separatistas respaldados por Rusia. El ejército ucraniano, también informó de la muerte de dos soldados ucranianos en enfrentamientos con rebeldes respaldados por Moscú en el este separatista.

Por su parte, el Alto Representante de la Política Exterior de la UE, Josep Borrell, dijo que esta escalada ahora se ve agravada por el aumento de las violaciones del alto el fuego a lo largo de la línea de contacto en el este de Ucrania en los últimos días. «La UE condena el uso de armas pesadas y los bombardeos indiscriminados de áreas civiles, que constituyen una clara violación de los acuerdos de Minsk y del derecho internacional humanitario».

Así también aseguró que a la UE le preocupa enormemente que los eventos escenificados puedan utilizarse como pretexto para una posible escalada militar. «La UE reitera su apoyo inquebrantable a la soberanía y la integridad territorial de Ucrania dentro de sus fronteras internacionalmente reconocidas», concluyó.

En conversación telefónica con el Ministro de Europa y Asuntos Exteriores francés, el ministro de asuntos exteriores ruso, Sergey Lavrov, y sobre la situación en el sureste de Ucrania, señaló la «falta de progreso en la solución del conflicto intraucraniano debido a la persistente renuencia de las autoridades de Kiev a cumplir plenamente con los requisitos de los acuerdos de Minsk, incluido un diálogo directo con representantes de Donetsk y Lugansk, la consolidación en la constitución del estatuto especial de Donbass dentro de Ucrania». Este sábado, Rusia realizó simulacros con sus fuerzas nucleares y misiles balísticos. También anunció que prolongará sus ejercicios militares con Bielorrusia en la frontera ucraniana. 

El Ministerio de Relaciones Exteriores de Ucrania afirmó que las acusaciones por parte de Rusia de su intención de lanzar una una operación ofensiva en los territorios temporalmente ocupados de las regiones de Donetsk y Lugansk están «divorciadas de la realidad». «Ucrania tampoco está está llevando a cabo ni planeando ningún acto de sabotaje en Donbas», dijo.

«Observamos que la Federación de Rusia desarrolla su campaña para difundir desinformación masiva, aumentar los bombardeos de posiciones ucranianas e infraestructura civil, usar las armas prohibidas por los Acuerdos de Minsk y escalar la situación de seguridad», insistió.

¿Qué ha pasado esta semana?

0

Boletín Semanal LISA News (11 – 18 feb)

Desde LISA News te traemos el Boletín Semanal, un breve resumen de las noticias más relevantes de los últimos siete días en Seguridad, Internacional, Inteligencia, Ciberseguridad y Derechos Humanos. Recuerda que puedes seguirnos en nuestras redes sociales o suscribirte al boletín para estar al día de todo y no perderte ninguna información de actualidad o última hora.

NOVEDADES EN LISA INSTITUTE

LISA Institute y LinkedIn se alían para concienciar en Ciberseguridad a millones de personas

Si eres lector de LISA News sabrás que el 94% de las empresas españolas ha sufrido, al menos, un incidente grave en ciberseguridad en 2021 y que la ciberseguridad es una de las principales amenazas globales según el Foro Económico Mundial.

Desde LISA Institute hemos querido llegar aún más lejos con la concienciación y formación en Ciberseguridad. Por ello, como entidad de formación y certificación profesional nos hemos aliado con LinkedIn Learning para lanzar cursos de Ciberseguridad, comenzando por el Curso de Concienciación en Ciberseguridad.

Una de las ventajas del este curso, más allá de aprender a prevenir el 99% de las ciberamenazas, es que es flexible, sin fechas fijas y tiene una duración de solo tres horas.¡Échale un vistazo y que no te engañen!

ESPECIAL RUSIA – UCRANIA

Ruptura del alto al fuego en Donbás incrementa la tensión en Ucrania

Estamos viviendo las semanas más movidas al este de Europa. Las tensiones entre Rusia y Ucrania, lejos de cesar, continúan incrementándose. Ayer se abrió fuego en la línea del frente en Donetsk y Lugansk.

Por una parte, Occidente acusa a Rusia de provocar «pretextos para una invasión de Ucrania». Y, por otro lado, militares ucranianos rebeldes y a favor de Rusia han acusado este jueves a las tropas del Gobierno de Kiev de abrir el fuego hasta cuatro veces en las en su territorio. 

Habrá que esperar a la semana que viene para ver cuáles son los siguientes pasos que se dan en el conflicto, mientras tanto te dejamos un resumen de lo que ha pasado esta semana:

SEGURIDAD INTERNACIONAL

[ANÁLISIS] Medios de comunicación rusos: al servicio de la ofensiva híbrida

Como se viene observando en los últimos años, ya no es necesario recurrir a la guerra convencional para lograr los objetivos de la misma. Para muchos Estados, su entramado mediático supone una ficha clave en la consecución de sus intereses geopolíticos y forma parte importante de su influencia, tanto a nivel nacional, como parte del soft power internacional. Esta semana, Paula Laguna analiza el caso de Rusia y su ecosistema mediático.

Cinco presuntos miembros del ISIS arrestados en España en las últimas dos semanas

El Centro de Lucha contra el Terrorismo de Europol ha apoyado a la Policía Nacional española en una importante operación contra el terrorismo yihadista, incluido el online. Un total de cinco presuntos miembros del ISIS han sido arrestados en las últimas dos semanas. Te lo contamos aquí.

[ANÁLISIS] Cinco conflictos en Europa: la geopolítica de Rusia

Esta semana hemos publicado en LISA News un análisis sobre los cinco conflictos territoriales postsoviéticos y cómo Moscú los utiliza como instrumentos en un juego de intereses dentro de sus pretensiones geopolíticas.

Las conclusiones de la ONU sobre la amenaza del ISIS a nivel global

Según el último informe sobre la amenaza del terrorismo yihadista a nivel global del Consejo de Seguridad de la ONU, la organización terrorista sigue siendo una amenaza considerable para la seguridad internacional y su actividad ha aumentado en algunas regiones.

Cinco «mitos» rusos sobre la crisis en Ucrania, según la OTAN

Desde que comenzó la reciente escalada de tensión en Ucrania, los funcionarios rusos han acusado a la OTAN de una serie de amenazas y acciones hostiles. La OTAN desmitifica cinco de ellos.

INTELIGENCIA

EVENTO | Integrando la perspectiva de género en los servicios de inteligencia | ONU Mujeres

Este miércoles 23 no os podéis perder el WEBINAR que imparte la ONU sobre la necesidad de la integración de la perspectiva de género en los servicios de inteligencia. ¡Inscríbete aquí!

¿Es posible predecir la reincidencia de los presos?

El Riscanvi es un algoritmo que trata de calcular el riesgo de reincidencia de los presos. Este protocolo informático pretende ayudar a los funcionarios penitenciarios a la hora de decidir si un interno está preparado para salir o si, por el contrario, debe seguir encerrado porque todavía supone un peligro para la sociedad. Te lo contamos.

Revelan el programa secreto de vigilancia de la CIA para obtener información privada de los estadounidenses

La Agencia Central de Inteligencia de Estados Unidos (CIA) habría estado recopilando información privada de estadounidenses sin supervisión del Congreso ni de ninguna otra rama del Gobierno, según han denunciado dos senadores del partido Demócrata.

CIBERSEGURIDAD

«Si solo los ciberexpertos supiéramos de Ciberseguridad, estaríamos demasiado expuestos»

A raíz de la alianza entre LISA Institute y LinkedIn para ofrecer el Curso de Concienciación en Ciberseguridad, hemos entrevistado a Sonia Fernández de Palma, Profesora del curso, para entender por qué la Ciberseguridad nos afecta directamente a todos. Puedes ver la entrevista aquí.

Cómo enamoran los ciberdelincuentes

La estafa amorosa llegó al mundo digital para quedarse, sistematizarse y convertirse en un cibernegocio que genera muchos beneficios. Te explicamos cuál es el modus operandi de este tipo de ciberdelincuentes y cómo evitar ser estafado.

Un grupo cibercriminal coloca pruebas digitales falsas para incriminar a activistas de DDHH en la India

La startup estadounidense de ciberseguridad, SentinelOne, ha identificado una herramienta de piratería utilizada para colocar pruebas digitales falsas en dispositivos de activistas y periodistas en la India. Infórmate aquí.

DERECHOS HUMANOS

La pandemia ha incrementado el número de niños soldado, según Save The Children

Uno de cada seis niños y niñas en el mundo –aproximadamente 452 millones- vivía en zonas en conflicto armado en 2020, un 5% más que en 2019, según el último informe «No a la Guerra contra la Infancia» de Save the Children

Qué se sabe del ciberataque a Cruz Roja

El pasado enero el Comité Internacional de la Cruz Roja (CICR) sufrió un ciberataque contra sus servidores que afectó a los datos de 515.000 personas. Hoy brindan información adicional sobre lo que ocurrió y aseguran estar trabajando por lograr la protección de la acción humanitaria también en el mundo digital.

[ANÁLISIS] Cómo analizar las cifras de delincuencia en España según el ODS 16

Esta semana en LISA News Andrea Robles analiza los indicadores más destacados relacionados con la delincuencia y criminalidad en España según el ODS 16 de la Agenda 2030.

BOLETÍN EN VÍDEO

BOLETÍN SEMANAL EN PODCAST

Si quieres saber aún más

Suscríbete para ser el primero en recibir artículos, análisis y noticias, además de descuentos exclusivos para suscriptores en formación sobre Seguridad, Inteligencia, Ciberseguridad y Geopolítica. Introduce tus datos a continuación:

Sonia Fernández: «Si solo los ciberexpertos supiéramos de Ciberseguridad, estaríamos demasiado expuestos»

A raíz de la alianza entre LISA Institute y LinkedIn para ofrecer el Curso de Concienciación en Ciberseguridad, entrevistamos a Sonia Fernández Palma, Profesora del mismo, para entender por qué la Ciberseguridad nos afecta e incumbe a todos.

¿Por qué es clave la concienciación en Ciberseguridad?

El mundo ha cambiado y los paradigmas de nuestra ciberseguridad también. En un mundo hiperconectado como el que vivimos puede que nuestros bienes intangibles (nuestros datos e información digital) hayan pasado a ser, incluso, más valiosos que nuestros bienes materiales. Y pueden llegar también a tener mucho más valor para los actores criminales. 

Con nuestros datos e información los cibercriminales son capaces de perpetrar ciberataques que no solo ponen en riesgo nuestra seguridad personal, sino también la de nuestras familias, nuestro pequeño (o gran) negocio o la seguridad de las empresas en las que trabajamos. 

En este sentido la Concienciación en Ciberseguridad es la herramienta que tenemos para aprender a proteger nuestros datos y nuestra privacidad. Sólo aprendiendo a identificar los nuevos riesgos y amenazas y conociendo cuáles son las puertas de entrada a nuestro mundo digital podremos salvaguardar nuestra seguridad. Al final, lo que antes era suficiente para protegernos, hoy ya no lo es. 

Pero no sólo es clave que aprendamos a protegernos a nivel individual, ¿no? Muchas empresas están empezando a concienciarse y están aumentando su inversión en materia de ciberseguridad.

Al mismo tiempo que hemos mencionado que aprender a proteger nuestros propios datos nos ayuda a proteger también los de nuestro entorno (ya sea nuestra familia o trabajo), a nivel empresarial ocurre algo similar.

Una de las mayores amenazas para las grandes empresas o instituciones públicas a día de hoy son los ciberataques, ya que ponen en riesgo no solo su actividad sino también los propios datos de los ciudadanos, usuarios, clientes y trabajadores.

Esto ocurre sobre todo a raíz de la transformación digital y, más recientemente, a raíz de la pandemia y la estandarización del teletrabajo. Por ello, las empresas están empezando a actuar y a invertir tanto en ciberseguridad como en concienciación de sus propios trabajadores. 

Ya no sirve el modelo tradicional de seguridad en el que cada organización es responsable de sus propios activos. Actualmente es una especie de responsabilidad compartida entre los empleados con sus empresas y las empresas con sus empleados. 

Cada vez vemos más ofertas de trabajo en materia de Ciberseguridad. ¿Crees que un profesional mejora su perfil si está formado en Ciberseguridad?

Por supuesto. El hecho de que un profesional en una empresa tenga conocimientos y habilidades básicas gestionando su Ciberseguridad adquiere mayor relevancia.

De nada sirve que el ordenador que utiliza la empresa esté equipado con un antivirus y muy protegido frente a posibles ciberamenazas si, por ejemplo, luego el empleado abre un correo electrónico desde el móvil personas donde se pueden distribuir archivos maliciosos a todos sus contactos, porque acabará afectando también a la propia empresa.

Hoy en día, si tienes conocimientos en Ciberseguridad es una especie de garantía para la empresa en la que trabajas de que no vas a ser un problema para sus sistemas e información. Y, en caso de que algo ocurra, es también una garantía de que podrás reducir los riesgos y mitigar el impacto del ciberataque.

Habrá algún perfil concreto en el que sea más importante tener conocimientos en Ciberseguridad, ¿no? 

En realidad no. Obviamente hay determinados perfiles técnicos o en puestos relacionados con la Ciberseguridad que sí deben tener conocimientos sobre estas potenciales amenazas y cómo mitigarlas. 

Sin embargo, muchos trabajadores, independientemente de su posición, están expuestos a ciberamenazas simplemente utilizando el correo de la organización. Pongo el ejemplo de una persona de atención al cliente que en su jornada laboral puede llegar a abrir cientos de correos de clientes que pueden haber sido infectados, poniendo en jaque a todo el sistema.

De hecho, si lo pensamos fríamente, si solo los ciberexpertos supiéramos de Ciberseguridad, estaríamos demasiado expuestos tanto a nivel profesional como a nivel individual. Los conocimientos en Ciberseguridad deben socializarse y ser accesibles a toda la ciudadanía y trabajadores.

¿La ciberseguridad puede ser demasiado compleja para los no expertos?

No, no hace falta ser un experto en Ciberseguridad para poder protegerte. Como se explica y ejemplifica en el Curso de Concienciación en Ciberseguridad, las medidas de seguridad más eficaces son los buenos hábitos y la prudencia, igual en que en mundo no digital.

Un ejemplo para entender esto podría ser utilizando el símil de los primeros auxilios. Cuantas más personas sepan hacer primeros auxilios, más personas sobrevivirán, ¿verdad?. Pues en nuestro ámbito es un poco más de lo mismo: cuanta más cultura de ciberseguridad exista, menos víctimas potenciales podrán atacar los cibercriminales.

Y en las instituciones públicas será incluso más relevante la ciberseguridad para proteger a toda la ciudadanía de los cibercriminales.

Las instituciones públicas entrarían, por supuesto, dentro de este ecosistema de responsabilidad compartida que hemos mencionado antes. Al final, tanto una empresa como un ciudadano pueden proteger a su propio país si son capaces de protegerse de los ciberataques. Al mismo tiempo, las propias instituciones públicas deben protegerse para proteger los datos de sus ciudadanos y empresas.

Hablando ahora de tu curso en concreto, ¿por qué “Concienciación en Ciberseguridad”? 

Creo que la concienciación es la puerta de entrada a los conocimientos en Ciberseguridad. Es como el primer ladrillo que se pone para querer (y poder) construir un entorno ciberseguro en el que vivir.

De todas formas, aunque el curso lleve la palabra «concienciación», en él se explica ciberamenaza por ciberamenada mediante casos reales de manera que lo pueda entender cualquier persona sin ningún tipo de conocimientos técnicos.

La finalidad es que sea fácil de poner en práctica, que no se quede en la teoría y que se pueda aplicar en el día a día.

¿Cómo está estructurado el curso? 

El curso empieza por entender internet y sus herramientas. En esta introducción no se habla sobre ciberseguridad sino de cómo la sociedad se ha tecnificado y cómo se ha digitalizado de forma masiva haciendo que seamos mucho más vulnerables ante cualquier ciberamenaza. 

Así es más fácil para el usuario entender de dónde venimos, dónde estamos y hacia dónde vamos en lo que se refiere a ciberriesgos y ciberamenazas.

Posteriormente, se explican cuáles son las principales ciberamenazas en la actualidad, se exponen ejemplos reales de las mismas para que cualquiera pueda identificarlas y se explica quiénes son los ciberdelincuentes y por qué actuán como actúan.

También se explican de forma detallada los tipos de ataque que más se producen, desde la ingeniería social, pasando por los ataques mediante malware o, incluso, los ciberataques perpetrados por Estados, que son cada vez más frecuentes en el contexto geopolítico actual.

Así, al final, se terminan detallando el 99% de casos que pueden afectarte para explicar los hábitos de higiene tecnológica que tendrías que hacer para protegerte a ti mismo, a las personas de tu entorno, a tu empresa e, incluso, a tu propio país.

En resumen:

  • Podrás indentificar fácilmente cualquier tipo de ciberamenaza a la que puedes estar expuesto y pueda afectarte como usuario que navega por internet.
  • No requiere conocimientos técnicos previos porque está pensando para que pueda entenderlo cualquier tipo de usuario. Ese, al final, es el objetivo. 
  • Entender a los cibercriminales es clave y por eso también explicamos su modus operandi.
  • Aprenderás con los mejores consejos y medidas de seguridad para prevenir el 99% de ciberataques que pueden llegar a afectarte. 

Si eres usuario de LinkedIn Premium y quieres acceder al Curso de Concienciación en Ciberseguridad de Sonia Fernández de Palma, puedes hacerlo aquí.

Si no eres Premium, no te preocupes. También tienes un equivalente del curso (más profundo y con mayor interacción con la Profesora) en la versión del curso que encontrarás en LISA Institute.

Te puede interesar:

LISA Institute y LinkedIn se alían para concienciar en Ciberseguridad a millones de personas

Desde LISA Institute se quiere llegar aún más lejos con la concienciación y formación en Ciberseguridad. Por ello, la entidad de formación y certificación profesional se alía con LinkedIn Learning para lanzar cursos de Ciberseguridad, comenzando por el Curso de Concienciación en Ciberseguridad.

Si eres lector de LISA News sabrás que el 94% de las empresas españolas ha sufrido, al menos, un incidente grave en ciberseguridad en 2021 y que la ciberseguridad es una de las principales amenazas globales según el Foro Económico Mundial. Sin embargo, no todo el mundo es consciente de esta potencial amenaza que, a día de hoy, puede afectar a cualquier ciudadano, profesional, empresa o institución pública.

El esfuerzo de concienciación ha llevado a que cada vez más empresas apuesten por invertir en ciberseguridad o a que cada vez nos vayan sonando ciberataques como el Ransomware o el Phishing, dos de los más utilizados por los ciberdelincuentes. Pero la realidad es que aún queda mucho por hacer.

En este contexto, LinkedIn contactó con LISA Institute para formar en ciberseguridad a parte de sus más de 810 millones de usuarios ubicados en más de 200 países, aprovechando la experiencia de LISA Institute en Ciberseguridad, formación online y formación a medida.

Daniel Villegas, director de LISA Institute, explica que «nuestra misión es hacer del mundo un lugar más seguro, justo y protegido, por lo que esta alianza con LinkedIn permite llegar a muchos más millones de personas en todo el mundo que necesitan adquirir conocimientos y habilidades para protegerse de las ciberamenazas».

Una vez recibido el encargo de LinkedIn y, junto a una de las Profesoras de Ciberseguridad de LISA Institute, se preparan y diseñados los contenidos del Curso de Concienciación en Ciberseguridad que ya está disponible para todos los usuarios de LinkedIn aquí.

¿Por qué es tan importante hoy en día la concienciación en Ciberseguridad?

Lamentablemente, todos somos objetivo de los cibercriminales y también víctimas potenciales de los miles de ciberataques que se producen al día. Para Sonia Fernández de Palma, profesora del Curso de Concienciación en Ciberseguridad, el mundo ha cambiado y los paradigmas de nuestra seguridad también. Por ello, tenemos que adaptarnos.

En este sentido, destaca que «en el mundo hiperconectado en el que hoy vivimos, nuestros bienes intangibles (nuestros datos e información online) tienen mucho más valor que, incluso, algunos de nuestros bienes materiales».

Así, la experta asegura que la concienciación en Ciberseguridad es la herramienta clave para aprender a proteger nuestra información, privacidad y dispositivos. «Solo aprendiendo a identificar estos nuevos riesgos y amenazas podremos mejorar nuestra ciberseguridad. Lo que antes era suficiente para protegernos, hoy ya no lo es».

¿Qué aprenderás en el Curso de concienciación en Ciberseguridad?

El objetivo del curso es aprender a detectar y prevenir el 99% de ciberamenazas que te pueden afectar tanto a ti como a tu organización.

Según la profesora del Curso de Concienciación en Ciberseguridad, «la finalidad es que cualquier persona pueda tener habilidades de autoprotección digital ya que, si solo los expertos supieran de ciberseguridad, todos los ciudadanos y organizaciones estaríamos demasiado expuestos a los cibercriminales».

En este sentido, Sonia Fernández de Palma apunta que esta idea se podría comparar con la de los primeros auxilios: cuantas más personas sepan de primeros auxilios, más personas sobrevivirán. Así, cuanta más cultura de ciberseguridad exista, menos víctimas podrán atacar los cibercriminales.

¿Cuáles son los objetivos de aprendizaje del Curso de concienciación en Ciberseguridad?

  • Podrás indentificar fácilmente cualquier tipo de ciberamenaza a la que puedes estar expuesto y que pueda afectarte como usuario que navega por internet.
  • No requiere conocimientos técnicos previos porque está pensando para que pueda entenderlo cualquier tipo de usuario. Ese, al final, es el objetivo. 
  • Entenderás cómo actúan los cibercriminales es clave y por eso también explicamos su modus operandi.
  • Aprenderás con los mejores consejos y medidas de seguridad para prevenir el 99% de ciberataques que pueden llegar a afectarte. 

Puedes echar un vistazo al temario completo del curso aquí.

Si aún quieres saber más… 

Una de las ventajas del Curso de concienciación en Ciberseguridad, más allá de aprender a prevenir el 99% de las ciberamenazas, es que es flexible, sin fechas fijas y tiene una duración de solo tres horas.

Si no es suficiente para ti, echa un ojo al Curso de Concienciación en Ciberseguridad de LISA Institute en el que, además de incluir más contenidos y tratarlos en mayor profundidad (la duración del curso es de ocho horas), se ofrece también la oportunidad de realizar prácticas que son corregidas por la Profesora Sonia Fernández de Palma.

Las claves de las relaciones entre la UE y África

Las claves de las relaciones entre los países de África y la Unión Europea de cara a la Cumbre entre la Unión Europea y la Unión Africana que comienza hoy en Bruselas.

Los dirigentes de la UE y de la Unión Africana, así como de sus respectivos Estados miembros, se reunirán en Bruselas los días 17 y 18 de febrero de 2022 para celebrar la sexta cumbre entre la Unión Europea y la Unión Africana.

Según la Comisión Europea, el objetivo es poner en marcha un ambicioso paquete de inversiones África-Europa, que tenga en cuenta retos mundiales como el cambio climático y la crisis sanitaria actual. También deben hablar de herramientas y soluciones para promover la estabilidad y la seguridad por medio de una arquitectura renovada de paz y seguridad.

Los jefes de Estado o de Gobierno de la UE y de la Unión Africana participarán en las mesas redondas, junto con un grupo seleccionado de invitados externos que son expertos en sus respectivos ámbitos. Está previsto que los participantes adopten una Declaración conjunta sobre una visión común para 2030.

La anterior cumbre se celebró en 2017 y, desde entonces, las relaciones entre ambos bloques tuvieron algunos desencuentros relacionados, sobre todo, con cuestiones relacionadas con la migración, acceso a vacunas para el coronavirus y la oleada de golpes de Estado en el continente africano.

¿Cómo cooperan los países de África y la UE?

Los países de África y la UE cooperan a través de varios marcos, como el Acuerdo de Cotonú y la Estrategia Conjunta África-UE. 

El Acuerdo de Cotonú es el marco general para las relaciones de la UE con los países de África, el Caribe y el Pacífico. Abarca las relaciones de la UE con 79 países, entre ellos 48 países del África subsahariana.

En cuanto a la Estrategia Conjunta África-UE se adoptó en 2007 como la vía formal para las relaciones de la UE con los países africanos. Esta estrategia fue el resultado del acuerdo alcanzado por la Unión Africana y las instituciones de la UE, así como por los países de África y de la UE.

Se aplica por medio de planes de acción periódicos. En 2014, la UE y los países africanos acordaron la hoja de ruta para 2014-2017. En ella se establecen cinco prioridades y ámbitos fundamentales de acción conjunta.

El 4 de mayo de 2017, la Alta Representante y la Comisión publicaron una Comunicación conjunta sobre un nuevo impulso a la Asociación África-UE. El Consejo de Asuntos Exteriores acogió favorablemente dicha comunicación en su sesión del 15 de mayo de 2017.

En marzo de 2020, la Comisión Europea y el SEAE presentaron la Comunicación conjunta «Hacia una estrategia global con África». Propone trabajar conjuntamente en torno a cinco grandes ejes mundiales:

  • una asociación para la transición ecológica y el acceso a la energía,
  • una asociación para la transformación digital,
  • una asociación para el crecimiento sostenible y el empleo,
  • una asociación para la paz, la seguridad y la gobernanza,
  • una asociación para la migración y la movilidad.

Estas propuestas se basan en el creciente impulso de las relaciones UE-África. La profundización de la cooperación basada en intereses y valores compartidos permitirá a ambas partes alcanzar sus objetivos comunes y hacer frente a los desafíos mundiales.

Las propuestas establecen no solo las oportunidades y los retos en cada uno de estos ámbitos, sino también diez puntos de acción claros como base para la futura cooperación.

El 30 de junio de 2020, el Consejo adoptó unas Conclusiones sobre África, en las que reiteraba que es de vital importancia reforzar la asociación entre la UE y África.

En las Conclusiones se señala que la Comunicación conjunta constituye una base excelente para iniciar una nueva y ambiciosa asociación con África. Se determinó que la próxima Cumbre UE-Unión Africana será un momento crucial para la renovación de un enfoque estratégico común global que cumpla estas aspiraciones.

La pandemia de COVID-19 ha puesto de manifiesto hasta qué punto nuestros dos continentes son interdependientes. Dado que los desafíos mundiales requieren soluciones mundiales, la UE ha diseñado planes para apoyar los esfuerzos emprendidos por los países socios en la lucha contra la pandemia. La UE y sus Estados miembros se han comprometido a respaldar estas acciones con un paquete de respuesta mundial del Equipo Europa por valor de casi 38 500 millones de euros.

Estrategias regionales

El Cuerno de África

El Cuerno de África, región del África oriental, ha sufrido en los últimos años reiteradas sequías, que han provocado una grave crisis humanitaria.

En 2011, la UE adoptó un marco estratégico para el Cuerno de África. Dicho marco esboza las medidas que habrá de tomar la UE para ayudar a la población de la región a lograr la paz, la estabilidad, la seguridad, la prosperidad y el gobierno responsable.

El marco estratégico ha dado lugar, entre otras cosas a la iniciativa de apoyo a la resiliencia en el Cuerno de África (SHARE) (2012) y al Plan de Acción para la Lucha Antiterrorista en el Cuerno de África y Yemen (2013).

En 2015, el Consejo adoptó el Plan de Acción Regional para el Cuerno de África 2015-2020, que define el planteamiento de la UE para atender los principales problemas de la región.

El Plan de Acción tiene en cuenta los desafíos que se han ido volviendo más críticos con el transcurso de los años, y en particular la influencia del conjunto de la región sobre el Cuerno de África, la radicalización, la migración y el desplazamiento forzoso.

Dirigen la ejecución del Plan de Acción el Alto Representante y la Comisión. El Consejo recibe periódicamente información actualizada sobre su ejecución, en particular por medio de informes anuales.

El Golfo de Guinea

Los países de la región del Golfo de Guinea se enfrentan a una creciente inestabilidad a causa de la ausencia de control sobre las aguas costeras y la propia costa.

Como consecuencia de ello, van en aumento los actos delictivos, com el tráfico de drogas, armas, diamantes, medicamentos falsificados, residuos ilegales, etc., y la trata de personas, la piratería y el robo a mano armada en el mar, el robo de petróleo y la pesca ilegal.

En marzo de 2014, el Consejo adoptó una Estrategia sobre el Golfo de Guinea. En ella se describe el modo en que la UE puede ayudar a los países de la región a hacer frente a estos retos y reforzar sus capacidades marítimas, el Estado de Derecho y la gobernanza efectiva.

Un año más tarde, en marzo de 2015, el Consejo adoptó el Plan de Acción sobre el Golfo de Guinea 2015-2020, que describe la ayuda de la UE para hacer frente a los retos de la seguridad marítima y la delincuencia organizada en la región.

De la aplicación de la Estrategia y del Plan de Acción de la UE sobre el Golfo de Guinea se ocupa un coordinador principal de la UE. La aplicación de ambos se coordina estrechamente con el Comité Político y de Seguridad del Consejo.

De la aplicación de la Estrategia y del Plan de Acción de la UE sobre el Golfo de Guinea se ocupa un coordinador principal de la UE. La aplicación de ambos se coordina estrechamente con el Comité Político y de Seguridad del Consejo.

El Sahel

La Alta Representante y la Comisión presentaron en 2011 la Estrategia de la UE para la Seguridad y el Desarrollo en el Sahel, a instancias del Consejo.

Se centra en cuatro ejes de actuación:

  • el desarrollo,
  • la buena gobernanza y la resolución de los conflictos internos,
  • la seguridad política y diplomática y el Estado de Derecho,
  • la lucha contra el extremismo violento.

El Plan de Acción Regional para el Sahel 2015-2020, adoptado en 2015, sienta una base sólida para la consecución de los objetivos de la Estrategia. Se centra en cuatro ámbitos que son de suma importancia para la estabilización de la región, a saber:

  • la prevención y lucha contra la radicalización,
  • la creación de condiciones adecuadas para la juventud,
  • la migración, movilidad y gestión de fronteras,
  • la lucha contra el tráfico ilícito y la delincuencia organizada transnacional.

¿Cuáles son los ámbitos de cooperación?

Comercio

La UE ha negociado una serie de acuerdos de asociación económica (AAE) con 48 países del África subsahariana, en el marco del Acuerdo de Cotonú. Estos acuerdos tienen por objeto crear una asociación común de comercio y desarrollo respaldada por la ayuda para el desarrollo.

Desarrollo

La UE financia programas e iniciativas de desarrollo que benefician a numerosos países de toda África.

La mayor parte de la financiación procede del Fondo Europeo de Desarrollo (FED), que dispone de un presupuesto de 30 500 millones de euros para el período 2014-2020.

Seguridad

La UE ha emprendido varias misiones y operaciones civiles y militares en África, en el marco de la política común de seguridad y defensa (PCSD).

En la actualidad hay misiones de la UE desplegadas en:

  • la República Centroafricana,
  • Libia,
  • Mali,
  • Mozambique,
  • Níger,
  • Somalia.

Migración

La UE ha aplicado medidas para controlar mejor las fronteras exteriores y los flujos migratorios. 

Los migrantes se embarcan en largas y peligrosas travesías para intentar cruzar el Mediterráneo desde el norte de África y llegar a Europa.

En noviembre de 2015, la UE y los dirigentes africanos más afectados acordaron el Plan de Acción de La Valeta. Este consta de dieciséis actuaciones concretas para hacer frente al flujo masivo de migrantes que llegan a Europa.

En febrero de 2017, los dirigentes de la UE aprobaron nuevas medidas para reducir el número de llegadas irregulares por esta ruta. Se comprometieron a aumentar la cooperación con Libia y a luchar contra los traficantes de migrantes.

Medidas para tratar la situación de la migración en Libia

Las acciones de la UE en Libia se centran en:

  1. formar a los guardacostas
  2. proteger y asistir a los migrantes y refugiados
  3. apoyar a las comunidades locales
  4. mejorar la gestión de las fronteras

Hasta la fecha, la UE ha destinado 408 millones de euros a la financiación de programas para abordar los retos a los que se enfrenta Libia. Los programas se financian a través del Fondo Fiduciario de Emergencia de la UE para África.

Lucha antiterrorista

La UE apoya las iniciativas y actividades de lucha antiterrorista en el continente africano.

En junio de 2020, para reiterar su determinación inquebrantable de proteger a los ciudadanos de la UE del terrorismo y el extremismo violento, el Consejo pidió que la UE se movilizara y actuara en el exterior contra el terrorismo en determinados lugares prioritarios, entre otros el norte de África, el Sahel y el Cuerno de África.

En junio de 2017, la UE se comprometió a proporcionar 50 millones de euros en apoyo de la recientemente creada Fuerza Conjunta del G5 del Sahel con el fin de mejorar la seguridad en la región.

En 2013, la UE adoptó un Plan de Acción para la Lucha Antiterrorista en el Cuerno de África y Yemen.

Ruptura del alto al fuego en Donbás incrementa la tensión en Ucrania

0

Ucrania y separatistas prorrusos se han intercambiado durante la jornada de hoy acusaciones de iniciar ataques armados en la línea del frente en Donetsk y Lugansken. Una escaramuza que aumenta la tensión en el contexto de las denuncias de Occidente de que Rusia busca un pretexto para invadir a su vecino.

La canciller británica Liz Truss, ha acusado a Moscú de provocar "pretextos para una invasión de Ucrania". "Los proyectiles impactaron en un jardín de infancia", en localidad de Stanitsia-Luganska, y al parecer resultaron heridos dos profesores.

Por otro lado, militares ucranianos rebeldes y a favor de Rusia han acusado este jueves a las tropas del Gobierno de Kiev de abrir el fuego hasta cuatro veces en las últimas 24 horas en su territorio. Según informa la agencia Reuters, los separatistas de Ucrania están intentando averiguar si ha habido heridos o fallecimientos.

Según esta misma agencia, Ucrania ha desmentido estas acusaciones, pero desde la Organización para la Seguridad y la Cooperación en Europa (OSCE) aseguran que tienen grabaciones de múltiples bombardeos en la zona en la que se encuentran los rebeldes pro-Rusia y las tropas ucranianas en el este del país.

El Ministerio de Defensa ucraniano ha asegurado este jueves que no ha registrado retirada alguna de las tropas rusas desplegadas junto a la frontera con Ucrania a pesar de las insistencias por parte de Moscú de una desescalada. Por su parte, la embajada rusa en Estados Unidos ha achacado este mismo jueves la situación en torno a Ucrania a la "histeria antirrusa" que reina en la comunidad internacional.

En este sentido, el alto representante de la Unión Europea de Asuntos Exteriores, Josep Borrell, aseguró este jueves que "ha empezado el bombardeo en algunas partes de la frontera" del este de Ucrania, pero manifestó que los países de la UE no aprobarán las sanciones contra Rusia hasta que "el nivel de intensidad de la agresión lo requiera". Además, Moscú ha decidido expulsar al número 2 de la embajada estadounidense.

Por su parte, el presidente de Estados Unidos, Joe Biden, ha insistido este jueves en que "todos los indicios" de los que dispone su Gobierno apuntan a un ataque inminente de Rusia sobre territorio ucraniano, hasta el punto de que cree que ocurrirá "en los próximos días".

Rusia ha amenazado hoy con reaccionar, incluyendo la opción militar, en caso de que Estados Unidos rechace sus principales exigencias en materia de seguridad, y reiteró que desea la retirada de las fuerzas estadounidenses de Europa central y oriental y de los Estados bálticos.

"Si no hay una disposición de parte de Estados Unidos de entendernos sobre las garantías jurídicas para nuestra seguridad (...) Rusia se verá obligada a actuar, sobre todo aplicando medidas de carácter militar y técnico", dijo el ministerio ruso de Relaciones Exteriores en su respuesta a las propuestas estadounidenses sobre seguridad europea, informa AFP.

Francia y sus aliados anuncian la retirada de sus misiones contra el yihadismo en Mali


Francia, los Estados europeos y Canada que operan junto con la Operación Barkhane y dentro de la Fuerza de Tarea Takub consideran que las condiciones políticas, operativas y legales "ya no se cumplen para continuar efectivamente su actual participación militar en la lucha contra el terrorismo en Malí".

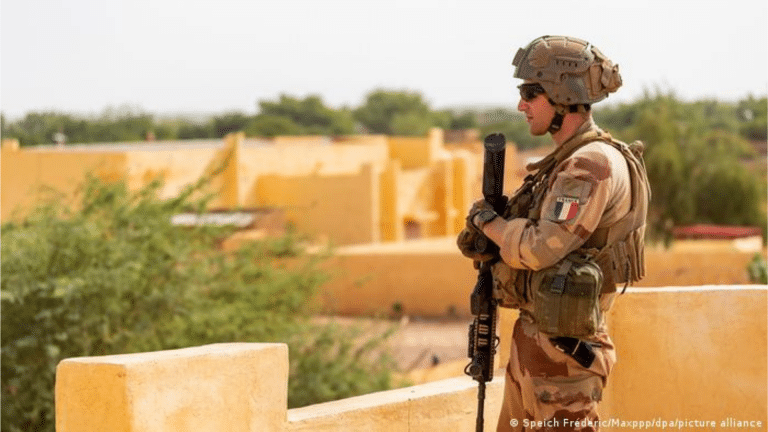
Francia y los socios que participan en la operación 'Barkhane' y la Fuerza Takuba han anunciado este jueves la retirada de sus fuerzas de Malí, donde estaban desplegadas para ayudar a Bamako en la lucha contra el yihadismo, ante las tensiones con la junta militar en el país africano.

Así lo han anunciado en una declaración conjunta que coincide, además, con la celebración de la Cumbre Unión Europea - Unión Africana en Bruselas y que durará hasta mañana. Aún así, han asegurado que continúan comprometidos a apoyar a Mali y a su pueblo en los esfuerzos por lograr la paz y la estabilidad sostenibles y luchar contra las amenazas terroristas en la región del Sahel.

“Todos reafirmamos nuestra firme voluntad de continuar nuestra asociación y compromiso con el pueblo de Malí a largo plazo para enfrentar todos los desafíos planteados por la actividad de los grupos terroristas armados en el Sahel”, reza la declaración. 

Sin embargo, lamentan que las autoridades de transición malienses no hayan cumplido sus compromisos con la CEDEAO, con el apoyo de la UA, de celebrar elecciones presidenciales y legislativas antes del 27 de febrero de 2022. 

En este sentido dicen que debido a las "múltiples obstrucciones de las autoridades de transición maliense", Canadá y los Estados europeos que operan junto con la Operación Barkhane y dentro de la Fuerza de Tarea Takuba consideran que las condiciones políticas, operativas y legales "ya no se cumplen para continuar efectivamente su actual participación militar en la lucha contra el terrorismo en Malí".

Es este el principal motivo, según la declaración, por la que deciden la retirada coordinada de sus respectivos recursos militares dedicados a estas operaciones del territorio maliense. De esta forma insisten que continúan una "estrecha colaboración con los países vecinos".

"A petición de sus socios africanos, y sobre la base de las discusiones sobre las futuras modalidades de acción conjunta, acordaron continuar su acción conjunta contra el terrorismo en la región del Sahel, incluidos Níger y el Golfo de Guinea, y han iniciado consultas políticas y militares con ellos con el objetivo de establecer los términos para esta acción compartida para junio de 2022", informan.

Subrayaron también la contribución esencial de la MINUSMA a la estabilización de Malí, la aplicación del acuerdo de paz, la protección del pueblo maliense, incluidos sus derechos humanos, y la creación de un entorno seguro para la asistencia humanitaria. Del mismo modo recordaron la contribución sustancial de la Unión Europea y sus misiones a la paz y la seguridad en el Sahel. 

Asimismo, las autoridades francesas, al igual que otros países occidentales, se han mostrado igualmente muy críticas con la junta por el supuesto despliegue de mercenarios del Grupo Wagner, algo que ha sido negado desde Bamako y Moscú, que hablan de cooperación militar regular.

La retirada de tropas de Mali llevará "entre cuatro y seis meses"

Tras el anuncio de repliegue de los militares franceses y sus socios ante las tensiones con la junta militar maliense, el presidente francés Emmanuel Macron ha asegurado en rueda de prensa que el proceso de retirada llevará entre cuatro y seis meses. 

Así, comunicó que habrá menos operaciones de lucha contra el terrorismo, pero que los militares presentes en Mali serán "reposicionados" en Níger, en la región fronteriza con Malí, tras un acuerdo con Niamey.

"La situación de los grupos terroristas a día de hoy es muy diferente de la que existía hace ocho años". En este contexto ha defendidoque con la participación de la Unión Europea (UE) y la estructuración del G5 Sahel, se ha empezado a "consolidar muy firmemente a los ejércitos de la región". "Su situación ahora es muy diferente a la de hace nueve años", reiteró.

En este sentido, hizo hincapié en que el Sahel y el golfo de Guinea son las "prioridades de la estrategia de expansión" de Al Qaeda y el ISIS, antes de agregar que "la lucha contra el terrorismo no puede justificar todo".

"No podemos permanecer activos militarmente al lado de unas autoridades con las que no compartimos ni la estrategia ni los objetivos. Es la situación a la que hacemos frente en estos momentos en Malí. No debe convertirse en un ejercicio de conservación indefinida del poder", aseguró.