

Al menos 15 países europeos han sufrido ataques contra los sistemas de refrigeración de sus supermercados desde octubre. Francia los atribuye a Irán, mientras que varios expertos apuntan a Rusia.
Entre octubre y noviembre de 2026, cientos de supermercados europeos vieron cómo alguien subía a distancia la temperatura de sus neveras. Según Le Grand Continent, al menos 15 países se han visto afectados. Casi al mismo tiempo, las aplicaciones de alerta de emergencia de Ucrania y Rusia enviaron avisos falsos de ataques nucleares, un episodio que BBVA Research destaca en su Monitor Geopolítico del 3 de noviembre.
Ninguno de estos ataques buscaba dinero. Te explicamos qué ha pasado, quién puede estar detrás, por qué estos sistemas son tan vulnerables y qué otras infraestructuras están expuestas.
¿Qué ha pasado en los supermercados europeos?
La primera ola llegó la noche del 11 al 12 de octubre en Francia. Unos 700 establecimientos de cadenas como Carrefour, Monoprix, Intermarché y Coopérative U sufrieron ataques contra sus sistemas de refrigeración, según el Gobierno francés. El Ministerio de Asuntos Exteriores habla de daños materiales importantes, incluidos incendios, y de pérdidas de decenas de millones de euros en comida y otros productos. La agencia francesa de ciberseguridad (ANSSI) contabiliza al menos 15 incendios.
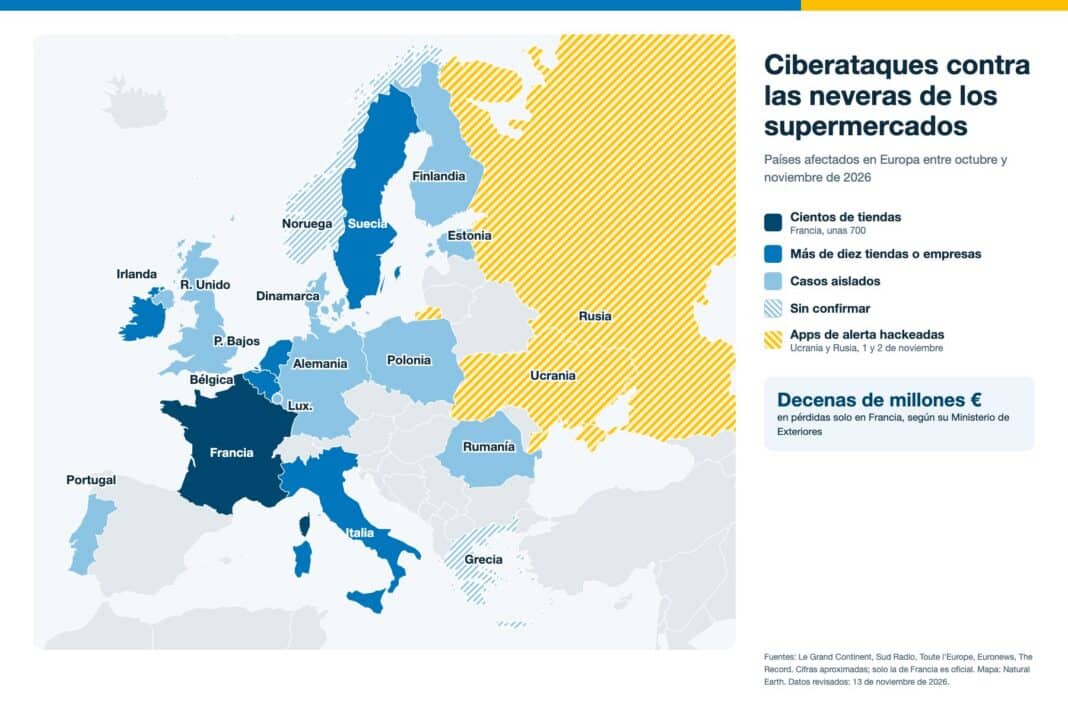
La segunda ola se produjo la noche del 1 al 2 de noviembre y alcanzó a 14 países a la vez. Después de Francia, los más afectados han sido Bélgica, Suecia, Italia, Países Bajos e Irlanda. En Bélgica cayeron tiendas de Carrefour, Delhaize y Colruyt, además de un IKEA, y en Irlanda, trece supermercados SuperValu. En varios países, los atacantes llegaron a programar las neveras a 50 °C.
Ese mismo 2 de noviembre también se vieron afectadas las cámaras frías del Établissement français du sang, el servicio público de sangre de Francia, a través de su proveedor de refrigeración. La entidad asegura que las muestras no sufrieron daños.
El mapa de los ciberataques contra las neveras
Países afectados entre octubre y noviembre de 2026 y alertas falsas en las aplicaciones de emergencia de Ucrania y Rusia
Decenas de millones €en comida y otros productos perdidos en Francia, según su Ministerio de Exteriores
Al menos 15 incendiosen tiendas francesas, según la agencia de ciberseguridad del país (ANSSI)
Cientos de miles de €en comida tirada en Bélgica, según la prensa belga
Para hacerse una idea: con 20 millones de euros se podría pagar la comida de unas 7.000 personas durante un año en España.
Cálculo propio: 20 millones es la cifra mínima de las pérdidas en Francia y cada español gastó de media 2.872,7 euros en alimentación en 2025, según el Ministerio de Agricultura.
Toca un país del mapa o de la lista para ver qué pasó. El color indica cuántas tiendas o empresas sufrieron ataques en cada país.
- FranciaCientos de tiendas
Unas 700 tiendas de cadenas como Carrefour, Monoprix, Intermarché y Coopérative U, en la noche del 11 al 12 de octubre, según el Gobierno. Hubo al menos 15 incendios y pérdidas de decenas de millones de euros en comida y otros productos. El 2 de noviembre atacaron también las cámaras frías del banco de sangre (EFS). París atribuye la primera ola a la Guardia Revolucionaria iraní.
- BélgicaMás de diez tiendas o empresas
Decenas de tiendas en la segunda ola: unas quince de Carrefour, además de Delhaize, Colruyt, Intermarché e IKEA. Según la prensa belga, se tiró comida por valor de varios cientos de miles de euros. La Fiscalía federal ha abierto una investigación.
- SueciaMás de diez tiendas o empresas
Tiendas de Coop y de ICA. Coop reconoció seis de sus cerca de 800 supermercados.
- ItaliaMás de diez tiendas o empresas
Una veintena de tiendas en Sicilia y una empresa de catering en la Toscana.
- Países BajosMás de diez tiendas o empresas
Más de diez tiendas o empresas afectadas, según Le Grand Continent. No hay cifras oficiales.
- IrlandaMás de diez tiendas o empresas
Trece supermercados SuperValu del grupo Musgrave.
- AlemaniaCasos aislados
Tiendas de Rewe y Edeka en la segunda ola, sin cifra pública.
- PortugalCasos aislados
Siete supermercados Intermarché del grupo Mosqueteiros.
- LuxemburgoCasos aislados
Cuatro tiendas Delhaize.
- FinlandiaCasos aislados
Casos aislados en la segunda ola.
- EstoniaCasos aislados
Casos aislados en la segunda ola.
- DinamarcaCasos aislados
Casos aislados en la segunda ola.
- PoloniaCasos aislados
Casos aislados en la segunda ola.
- RumaníaCasos aislados
Casos aislados en la segunda ola.
- Reino UnidoCasos aislados
Casos aislados en la segunda ola.
- GreciaSin confirmar
Tres empresas dicen haber sufrido ataques. Las autoridades no lo han confirmado.
- NoruegaSin confirmar
Tres empresas dicen haber sufrido ataques. Las autoridades no lo han confirmado.
- UcraniaApp de alerta hackeada
La noche del 1 de noviembre hackearon Alerta Aérea, la app oficial de alertas, con 6,6 millones de usuarios. Envió avisos falsos de radiación, ataque químico y combates en Kiev, y uno en ruso sobre un ataque nuclear con un misil Oreshnik. La Fuerza Aérea pidió calma: no había amenaza.
- RusiaApp de alerta hackeada
Horas después, la app del Ministerio de Emergencias avisó de un falso lanzamiento de ojivas nucleares y pidió a la población refugiarse en sótanos. El ministerio confirmó el hackeo, pero aseguró que el sistema público de alertas siguió funcionando.
¿Qué pasó con las alertas de emergencia en Ucrania y Rusia?
La noche del 1 de noviembre, los usuarios de Alerta Aérea, la aplicación oficial ucraniana que avisa de los bombardeos, recibieron mensajes falsos sobre radiación, un ataque químico y combates en las calles de Kiev. Uno de ellos, escrito en ruso, anunciaba una alerta nuclear por un misil Oreshnik. La Fuerza Aérea afirmó que la aplicación había sido "probablemente comprometida por el enemigo" y aseguró que no existía ninguna amenaza.
Horas después, la aplicación del Ministerio de Emergencias ruso avisó de un supuesto lanzamiento de ojivas nucleares e instó a la población a refugiarse en los sótanos. El ministerio confirmó el hackeo, aunque sostuvo que el sistema público de alertas siguió funcionando con normalidad.
Cómo se desarrollaron los ataques
Las fechas clave del otoño de 2026
- 11-12 octPrimera ola en FranciaCerca de 700 supermercados ven cómo sus neveras suben de temperatura. Hay incendios y pérdidas de decenas de millones de euros.
- 12-13 octMás tiendas francesasCaen otras tiendas que usan controladores Dixell, que permiten regular el frío a distancia.
- 1-2 novSegunda ola en 14 paísesDe Bélgica a Sicilia, con neveras programadas a 50 °C.
- 1-2 novAlertas falsas en Ucrania y RusiaLas apps de alerta de los dos países lanzan avisos falsos de ataques nucleares, químicos y de radiación.
- 2 novEl banco de sangre francésAtacan las cámaras frías del Établissement français du sang a través de su proveedor de refrigeración. No hay daños en las muestras.
- 3 novReacción de BruselasLa Comisión Europea reúne a sus agencias, entre ellas ENISA y Europol.
- 9 novFrancia acusa a IránEl ministro de Exteriores, Jean-Noël Barrot, atribuye los ataques de octubre a la Guardia Revolucionaria iraní.
- 16 novConsejo de Asuntos ExterioresLos ministros de la UE podrían abordar los ciberataques, según Kaja Kallas.
¿Quién está detrás de los ataques?
Por ahora solo existe una atribución oficial. El 9 de noviembre, el ministro francés de Asuntos Exteriores, Jean-Noël Barrot, responsabilizó a la Guardia Revolucionaria iraní de los ataques de octubre. Además, anunció que París convocará al embajador de Irán y que buscará sanciones a nivel europeo. Sin embargo, esa atribución se limita a lo ocurrido en Francia y no aclara quién está detrás de la segunda ola.
Antes del anuncio francés, la mayoría de las sospechas apuntaban a Rusia. La empresa de ciberseguridad Forescout atribuye a grupos hacktivistas prorrusos la mayoría de los ataques contra sistemas de refrigeración registrados este año. Por su parte, el director ejecutivo de Lupovis, Xavier Bellekens, se declaró "firmemente convencido" de que esta actividad podría atribuirse a un actor respaldado por el Estado ruso. El Kremlin rechaza estas acusaciones y las califica de "estúpidas".
En el caso de las aplicaciones de alerta, el mensaje falso enviado en Ucrania llevaba la firma de Hitcore Corp, un grupo desconocido hasta ahora. El ataque contra la aplicación rusa lo reivindicó DC8044, un colectivo que asegura tener su base en Kiev. Ninguna de estas reivindicaciones ha sido verificada de forma independiente.
¿Quién está detrás de los ataques?
Solo hay una atribución oficial. Lo demás son sospechas de expertos o reivindicaciones sin verificar.
- Atribución oficialIrán, según Francia
París señala a la Guardia Revolucionaria por los ataques del 11 y 12 de octubre en su territorio y pide sanciones europeas. No se ha pronunciado sobre la segunda ola.
- SospechaRusia, según varios expertos
Forescout atribuye a hacktivistas prorrusos la mayoría de los ataques a sistemas de frío de este año. El Kremlin lo niega y califica las acusaciones de «estúpidas».
- Reivindicación sin verificarLas apps de alerta
Un grupo desconocido, Hitcore Corp, firmó el mensaje falso en Ucrania. En Rusia lo reivindicó DC8044, que dice tener su base en Kiev.
¿Por qué es tan fácil hackear las neveras de un supermercado?
Muchos controladores de refrigeración están conectados directamente a internet y los gestionan a distancia empresas externas. El profesor de ciberseguridad de la Universidad de Bristol Awais Rashid explica que estos equipos deberían funcionar en redes protegidas. A esto se suma que algunos utilizan contraseñas fáciles de adivinar y modelos antiguos que ya no reciben actualizaciones.
En la misma línea, Fredrik Blix, experto en ciberseguridad y profesor de la Universidad de Estocolmo, sostiene que los ataques apenas requirieron sofisticación, ya que algunos sistemas estaban expuestos en internet con contraseñas por defecto o débiles. Según la ANSSI, los atacantes se limitaron a cambiar los parámetros de descongelación de los equipos para fijar temperaturas altas.
Esa facilidad explica en parte el interés de este tipo de objetivos dentro de la guerra híbrida. Para causar pérdidas económicas e inquietud entre la población no es necesario atacar un ministerio o una central eléctrica. Según Le Grand Continent, el hecho de que nadie haya pedido un rescate sugiere que el objetivo podría ser enviar un mensaje a los gobiernos europeos.
¿Cómo está respondiendo la Unión Europea?
El 3 de noviembre, la Comisión Europea reunió a las agencias y servicios competentes, entre ellos ENISA y Europol. El comisario de Agricultura y Alimentación, Christophe Hansen, calificó los ataques de intento deliberado de perturbar el suministro alimentario de la UE, aunque descartó que la seguridad alimentaria esté en riesgo.
Por su parte, la alta representante de la UE para Asuntos Exteriores, Kaja Kallas, indicó que el Consejo de Asuntos Exteriores del 16 de noviembre podría abordar los ciberataques en Europa. "Si se atribuyen, nuestra respuesta debería ser más fuerte", afirmó.
¿Qué otros ataques pueden seguir el camino de las neveras?
Las neveras no son un caso aislado. El patrón se repite en cualquier sistema que controle algo físico, esté conectado a internet y conserve contraseñas de fábrica. Ya hay precedentes en Europa.
En abril de 2025, unos hackers entraron en el sistema de control de una pequeña presa del suroeste de Noruega y abrieron sus compuertas durante cuatro horas, hasta que los operarios recuperaron el control. Se liberaron unos 500 litros de agua por segundo. La presa no formaba parte de la red eléctrica, pero las autoridades consideraron el ataque simbólicamente relevante por la dependencia del país de la energía hidroeléctrica. Beate Gangås, jefa del servicio de seguridad policial noruego (PST), atribuyó el ataque a hackers prorrusos.
Polonia también ha sufrido ataques contra el agua. Su Agencia de Seguridad Interior (ABW) informó en mayo de 2026 de que, durante 2025, se atacaron las estaciones de tratamiento de agua de cinco localidades. En algunos casos, los atacantes llegaron a modificar parámetros técnicos de los equipos, lo que supuso "un riesgo directo" para el suministro. El mismo informe recoge un precedente muy parecido al de las alertas falsas: en 2025, la agencia de noticias estatal PAP publicó brevemente una noticia falsa sobre una movilización militar tras ser hackeada.
A medio plazo, el Centro Nacional de Ciberseguridad británico (NCSC) prevé que, de aquí a 2028, Rusia, China y otros Estados recurran de forma habitual a ciberataques apoyados en inteligencia artificial contra infraestructuras críticas.
Queda por esclarecer quién está detrás de la segunda ola y si existe alguna relación entre los ataques a los supermercados y los de las aplicaciones de alerta. Por ahora, la única atribución oficial apunta a Irán y solo cubre lo ocurrido en Francia.
➡️ Si quieres ser un experto en Ciberseguridad, te recomendamos el siguiente curso formativo: