Inicio Blog Página 39

El nuevo síndrome de Munchausen por poderes digital: cuando el daño se transmite por el ciberespacio

El crimen se transforma con la tecnología, adaptándose a nuevos entornos como el ciberespacio, donde surgen formas inéditas de daño. En este contexto, las vulnerabilidades psicológicas encuentran un terreno fértil para amplificarse. En este artículo, Ángela Martínez, alumna del Máster Profesional de Analista Criminal y Criminología Aplicada, analiza cómo ciertas dinámicas digitales pueden reconfigurar trastornos clásicos y dar lugar a nuevas expresiones de violencia, como la evolución del síndrome de Münchausen hacia su versión digital.

El crimen evoluciona; no es estático ni permanece ajeno a los cambios del mundo. Se adapta a las nuevas circunstancias sociales, culturales y tecnológicas. Como señala Paz Velasco en su obra Homocriminalis, define el delito en tres categorías: como fenómeno social, geográfico y temporal.  El ciberespacio es un nuevo territorio donde emergen formas renovadas de agresión, fraude o daño emocional, como respuesta a la etapa contemporánea en la que nos encontramos.

La irrupción de las tecnologías digitales en nuestra vida cotidiana ha transformado profundamente la forma en que nos relacionamos, nos mostramos y buscamos validación, pero también ha abierto espacios donde pueden surgir dinámicas dañinas y distorsionadas.

¿Es la tecnología la que provoca determinadas conductas, o actúa simplemente como un amplificador donde se desarrollan aspectos internos ya existentes? Con el fin de abordar esta respuesta, es útil considerar una dinámica contemporánea que ilustra esta problemática.  La aparición de brotes psicóticos derivados por el uso de la IA.

➡️ Te puede interesar: Sesgos de género en la detección de psicopatologías

Conforme a lo desarrollado por la psicóloga Claudia Nicolasa, explica este fenómeno y ayuda a dar respuestas a por qué puede suceder. En primer lugar, señala que los motivos detrás de que alguien pueda sufrir una ruptura de la realidad y se sucedan estos brotes psicóticos (pueden ser amplios y de diferentes tipos) suelen aparecer por la combinación de un contexto de vulnerabilidad biológica o psicológica y un desencadenante. 

Determinados perfiles, con el uso continuado de refuerzo complaciente basado en una única percepción (la del mismo sujeto) , que únicamente confirman su propia realidad  y no la de un contexto objetivo(sin confrontaciones, ni límites), refuerzan ideas delirantes y, por lo tanto, puede llegar a agravar delirios.

El uso excesivo de esa búsqueda de apoyo emocional en la IA dentro de un entorno de aislamiento patológico puede provocar una ruptura con la realidad y descompensar un cuadro previo.

El autor Vicente Garrido ha señalado en repetidas ocasiones y más recientemente con el caso de Dominique Pelicot la capacidad del mundo digital para satisfacer pulsiones que, en otros contextos, quedarían reprimidas o limitadas. La tecnología, (como recordó en su podcast el perfilador) a propósito del caso Unabomber, puede llegar a sojuzgarnos y destruirnos. 

Internet posee una fuerza enorme para propagar, acelerar y amplificar el mal: permite que ciertas conductas encuentren un espacio inmediato, visible y rentable en términos de reconocimiento social, algo que antes era mucho más difícil de conseguir.

Podemos concluir que las herramientas que facilitan nuestra vida cotidiana pueden, al mismo tiempo, convertirse en un puente que amplifica vulnerabilidades y patologías preexistentes.

Dentro de este escenario, me gustaría examinar cómo determinados trastornos psicológicos clásicos pueden verse modificados y/o reconfigurados por este mundo digital. Antes de abordar esta nueva versión del síndrome de Munchausen por poderes, es imprescindible comprender primero su versión clásica, que permitirá después analizar con mayor precisión cómo estas mismas motivaciones se adaptan al entorno digital y qué cambia cuando el escenario deja de ser íntimo y pasa a ser público y global.

Tomando como referencia el DSM-5, o también conocido como El Manual Diagnóstico y Estadístico de Trastornos Mentales, Quinta Edición. Es una obra de referencia elaborada por la Asociación Americana de Psiquiatría (APA) que proporciona criterios diagnósticos específicos y descripciones detalladas de una amplia variedad de trastornos mentales.

Cuya función principal es servir como una guía estandarizada y globalmente reconocida para profesionales de la salud mental, permitiéndoles evaluar y diagnosticar trastornos con precisión. Además, establece un lenguaje común y una terminología estándar que facilita la comunicación entre clínicos y garantiza la coherencia en los diagnósticos. 

Criterios del DSM-5 del trastorno facticio

El trastorno facticio, también conocido como síndrome de Munchausen, es un trastorno mental caracterizado por la falsificación intencionada de síntomas médicos o psicológicos en uno mismo o en otros sin recompensa externa evidente. Es un tipo de trastorno de síntomas somáticos del Manual diagnóstico y estadístico de los trastornos mentales. 

Existen dos tipos principales: El trastorno facticio impuesto a uno mismo y el trastorno facticio impuesto a otro (anteriormente conocido como trastorno facticio por poderes). En el primer tipo, los individuos se presentan como enfermos o lesionados. En el segundo tipo, los individuos presentan falsamente a otra persona, a menudo un niño, como enfermo o lesionado.

➡️ Te puede interesar: Violencia sexual y migración en España: claves criminológicas y culturales para entender y prevenir el fenómeno

Este trastorno se asocia a una angustia psicológica grave y a un deterioro funcional significativo, que afecta no solo al individuo, sino también a su familia, amigos y profesionales de la salud.

Criterios diagnósticos del DSM-5 para el trastorno facticio:

Trastorno facticio impuesto a otro (anteriormente trastorno facticio por poderes)

  • – Criterio A: Falsificación de signos o síntomas físicos o psicológicos, o inducción de lesión o enfermedad en otro, asociado a un engaño identificado.
  • – Criterio B: El individuo presenta a otro individuo (víctima) ante los demás como enfermo, deteriorado o lesionado.
  • – Criterio C: El comportamiento engañoso es evidente incluso en ausencia de recompensas externas obvias.
  • – Criterio D: El comportamiento no se explica mejor por otro trastorno mental, como un trastorno delirante u otro trastorno psicótico.

Nota: El autor, no la víctima, recibe este diagnóstico.

Especifique:

  • – Episodio único
  • – Episodios recurrentes (dos o más eventos de falsificación de enfermedad y/o inducción de lesiones)

Considerando lo anteriormente expuesto, abordamos ahora la interacción entre el uso de la tecnología y el síndrome de Münchausen por poderes clásico, una combinación que ha dado lugar a una variante contemporánea que se está comenzando a señalar como: el denominado síndrome de Münchausen digital o cibernético.

En este contexto surge una variación contemporánea del clásico Munchausen por poderes. Su rasgo distintivo es el uso de las redes sociales como instrumento para fabricar enfermedad, victimización o sufrimiento (propio o ajeno) con el fin de obtener atención, apoyo o validación pública. No se trata simplemente de un fenómeno psicológico aislado, sino del resultado de la interacción entre vulnerabilidades individuales y un entorno digital que legitima, visibiliza y recompensa determinadas narrativas.

Una ejemplificación de este nuevo paradigma podemos encontrarla en el reciente documental denominado «Número desconocido» de la famosa plataforma de Netflix.

En el documental (advertencia de posible spoiler) se expone un caso en el que, durante un periodo aproximado de dos años, una madre ejerce un acoso digital sostenido contra su hija de 12 años mediante el envío reiterado de mensajes de texto.

Tal y como recoge la resolución judicial, la víctima llegó a recibir hasta diez mensajes diarios. Para asegurar la persistencia de esta dinámica y reducir el riesgo de detección, la agresora (la propia madre) simuló desempeñar un empleo a jornada completa, utilizándolo como estrategia de ocultación que le proporcionaba una coartada funcional para mantener la continuidad del acoso sin generar sospechas en su entorno. 

La madre vulnera de forma directa y continuada el bienestar psicológico y emocional de su hija. Lo hace creando un entorno de acoso digital que incluye mensajes sexualizados, insultos, amenazas, intentos de aislamiento social y, en último término, la incitación al suicidio.

Estas conductas constituyen una forma de violencia psicológica y maltrato emocional, porque atacan la identidad, la autoestima y la seguridad de la menor. También violan su derecho a un desarrollo sano y a un entorno libre de intimidación, manipulación y daño.

➡️ Te puede interesar: 5 series sobre asesinos en serie que te atraparán desde el primer episodio

La gravedad radica en que el agresor no es un desconocido, sino su figura de apego principal, lo que multiplica el impacto traumático. Al mismo tiempo, la madre instrumentaliza el sufrimiento de la niña para reforzar su propio rol social: se presenta como protectora, implicada y vigilante, mientras en secreto es la causante del daño.

Esa doble cara encaja con los mecanismos descritos en los casos de Münchausen por poderes, donde el adulto provoca o mantiene el perjuicio para obtener atención, reconocimiento o control.

En resumen, lo que infringe es el núcleo más básico del rol parental: cuidar, proteger y garantizar la integridad física y emocional del menor a través de una nueva herramienta de la era contemporánea, el mundo digital.

➡️ Si quieres adentrarte en la Criminología y adquirir habilidades profesionales, te recomendamos los siguientes programas formativos:
Los países con más poder militar en 2026: el ranking global

Estados Unidos, Rusia y China lideran en 2026 el ranking de poder militar global, mientras Asia gana peso y la OTAN conserva una presencia sólida en el top 10, según el índice Global Firepower. La clasificación analiza a más de 145 países con criterios que van desde la capacidad logística hasta el presupuesto o la tecnología.

El top 10 del poder militar en 2026

  1. Estados Unidos — Domina por gasto militar, once portaaviones nucleares, cazas de quinta generación (F-22, F-35) y una red de inteligencia global sin rival.
  2. Rusia — Mayor arsenal nuclear del mundo, gran flota de tanques (al menos sobre el papel) y desarrollo avanzado de misiles hipersónicos.
  3. China — Modernización acelerada de su marina y fuerza aérea, fuerte capacidad industrial y enfoque estratégico en el Pacífico.
  4. India — Gran volumen de personal, posición estratégica clave en Asia y modernización progresiva con socios occidentales.
  5. Corea del Sur — Industria militar muy competitiva, exportadora de tanques y artillería, con un ejército altamente entrenado.
  6. Francia — Líder militar europeo, con armamento nuclear, autonomía industrial, el portaaviones Charles de Gaulle y los cazas Rafale.
  7. Japón — Fuerzas de autodefensa modernizadas, flota avanzada de destructores y submarinos, y vigilancia reforzada en el Pacífico.
  8. Reino Unido — Dos portaaviones modernos, fuerza nuclear operativa y unidades especiales de referencia internacional.
  9. Turquía — Desarrollo puntero de drones militares, papel clave dentro de la OTAN y control estratégico del estrecho del Bósforo.
  10. Italia — Fuerza naval sólida en el Mediterráneo, dos portaaviones ligeros y aviación de transporte para despliegues rápidos.

➡️ Te puede interesar: Los 7 países más inestables del mundo en 2026

Las tres grandes potencias y su poder militar

Estados Unidos conserva la primera posición con una ventaja clara. Su gasto militar supera al de los siguientes países juntos en el ranking, lo que le permite sostener operaciones en varios frentes al mismo tiempo. A esa capacidad financiera se suma una red de inteligencia global que ningún otro país iguala y un dominio tecnológico que se traduce en plataformas como los cazas de quinta generación o los portaaviones nucleares.

Rusia ocupa el segundo puesto pese al desgaste acumulado por conflictos recientes. La guerra en Ucrania ha mermado de forma notable su flota terrestre, aunque sus inventarios siguen siendo, sobre el papel, los mayores del mundo. Su capacidad de disuasión se sostiene sobre el arsenal nuclear y un creciente desarrollo de misiles hipersónicos, una baza que complica la defensa de cualquier adversario.

China se afianza en la tercera posición con un crecimiento constante. Pekín ha acelerado la modernización de su marina y su fuerza aérea, y ha consolidado una capacidad industrial que le permite producir buques y aeronaves a un ritmo que ninguna otra potencia iguala hoy. Su estrategia se centra en el control regional, especialmente en el Pacífico, donde proyecta cada vez más presencia.

➡️ Te puede interesar: Cuántos países hay en el mundo en 2026

España y América Latina

Fuera de los diez primeros, España ocupa el puesto 18. Madrid supera a Ucrania, que figura en el puesto 20 pese a la experiencia adquirida en combate, aunque queda por detrás de potencias como Alemania o Israel. En América Latina, Brasil lidera la región desde el puesto 11.

Estados Unidos preserva la ventaja global, pero Asia gana terreno con rapidez. Europa conserva peso a través de la OTAN, en buena medida apoyada en las capacidades estadounidenses. El mapa militar evoluciona hacia un escenario más competitivo, con más actores capaces de influir en conflictos regionales.

➡️ Si quieres adquirir conocimientos sobre Geopolítica y análisis internacional, te recomendamos los siguientes cursos formativos:

El modelo de ciberseguridad GPT-5.5 Cyber de OpenAI puede atacar redes corporativas de forma autónoma

El Instituto de Seguridad de la IA del Reino Unido evalúa las capacidades ofensivas de GPT-5.5 Cyber en 95 pruebas.

El modelo de ciberseguridad de OpenAI, GPT-5.5 Cyber, tiene capacidades similares a las de Claude Mythos de Anthropic para atacar sistemas de manera autónoma, según han demostrado las pruebas realizadas por el Instituto de Seguridad de la IA (AISI) del gobierno del Reino Unido. El organismo evaluó al modelo en 95 tareas de ciberseguridad en formato atrapa la bandera, divididas en cuatro niveles de dificultad.

➡️ Te puede interesar: Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa

GPT-5.5 Cyber es una variante del modelo GPT-5.5 de OpenAI diseñada específicamente para proteger empresas e infraestructuras. Junto a Claude Mythos Preview de Anthropic, forma parte de una nueva tendencia de modelos de inteligencia artificial capaces de completar simulaciones de ataque a redes corporativas que a un humano le llevarían «alrededor de 20 horas».

Resultados de las evaluaciones del AISI

En las tareas de nivel Expert, las más avanzadas de la evaluación, GPT-5.5 Cyber superó a Claude Mythos con una tasa de aprobación media del 71,4% frente al 68,6% del modelo de Anthropic. Estas pruebas se centran en la explotación autónoma de vulnerabilidades y requieren habilidades como la ingeniería inversa de binarios, el desarrollo de exploits para desbordamientos de pila y la recuperación de claves mediante ataques de oráculo de relleno.

➡️ Te puede interesar: Curso de Prevención y Gestión de Ciberriesgos y Ciberataques

Sin embargo, en la simulación The Last Ones —un ataque de 32 pasos sobre una red corporativa que abarca cuatro subredes y aproximadamente veinte hosts— Claude Mythos completó tres de diez intentos frente a los dos de GPT-5.5 Cyber. En cuanto a Cooling Tower, una simulación de ataque a un sistema de control industrial de 15 horas para un experto humano, GPT-5.5 Cyber no logró resolverla. No obstante, el AISI precisó que «ningún modelo lo ha logrado hasta ahora».

Limitaciones y advertencias del organismo

Las pruebas se realizaron en entornos controlados sin medidas de defensa activas, por lo que el AISI advierte que no puede afirmar que «GPT-5.5 tendría éxito contra un objetivo bien protegido». Esta limitación metodológica matiza el alcance real de los resultados obtenidos.

➡️ Te puede interesar: Curso de Director de Ciberseguridad

El AISI también advirtió sobre una tendencia de fondo: «GPT-5.5 demuestra que la rápida mejora en tareas cibernéticas podría ser parte de una tendencia más general. Si la capacidad ciberofensiva surge como consecuencia de mejoras más generales en la autonomía, el razonamiento y la programación a largo plazo, cabe esperar nuevos incrementos en la capacidad cibernética de los modelos en un futuro próximo, posiblemente de forma consecutiva». Anteriormente, el mismo organismo ya había evaluado a Claude Mythos y concluyó que ese modelo tiene capacidad para atacar de manera autónoma a empresas pequeñas con protecciones débiles.

Canadá participa por primera vez en la Comunidad Política Europea como único invitado no europeo

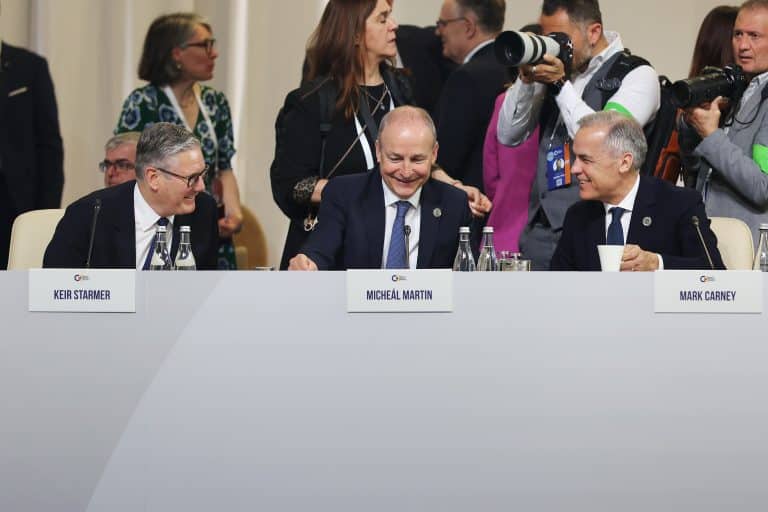
El primer ministro canadiense Mark Carney representa por primera vez a Canadá en la Comunidad Política Europea como invitado histórico. La UE y Ottawa refuerzan su cooperación en defensa, comercio y multilateralismo en un contexto marcado por la tensión con Washington.

El primer ministro canadiense Mark Carney asistió este lunes 4 de mayo de 2026 a la octava cumbre de la Comunidad Política Europea (CPE) celebrada en Ereván (Armenia), convirtiéndose en el primer mandatario de un país no europeo en recibir esta invitación. La presidenta de la Comisión Europea, Ursula von der Leyen, y el presidente del Consejo Europeo, António Costa, le recibieron en los márgenes del encuentro, donde mantuvieron una reunión trilateral.

➡️ Te puede interesar: Máster Profesional de Analista Internacional y Geopolítico

Von der Leyen explicó el avance de la relación bilateral y señaló que la cooperación entre la UE y Canadá «se está expandiendo rápidamente», construyendo una «base sólida de asociaciones» en ámbitos como el comercio, las materias primas críticas y la defensa. Por su parte, Costa calificó a Canadá de «amigo y aliado clave» y destacó que «la presencia de Canadá en la cumbre de la Comunidad Política Europea, nuestro primer invitado no europeo hasta la fecha, demuestra nuestra cercanía y alineación», haciendo un llamamiento a profundizar la asociación estratégica bilateral.

Defensa y diplomacia, ejes del acercamiento

Carney, a su vez, resaltó las múltiples «intersecciones» entre ambas partes. Como ejemplo, citó la participación de Canadá en el instrumento SAFE —el mecanismo de compra conjunta de armamento de la UE— y destacó que su país es el único no europeo presente en el Cáucaso con la misión de monitoreo liderada por la UE, calificada de «vital para la paz entre Armenia y Azerbaiyán».

➡️ Te puede interesar: Curso de Experto en la Unión Europea (UE)

La invitación se produce en un contexto de relanzamiento de las relaciones entre Bruselas y Ottawa tras el regreso de Donald Trump a la Casa Blanca, marcado por las amenazas de Washington de anexionarse Canadá o Groenlandia y la imposición de aranceles a sus principales socios comerciales. Este acercamiento ya se materializó en junio de 2025, cuando ambas partes celebraron en Bruselas una cumbre conjunta en la que reafirmaron su compromiso con el multilateralismo, el apoyo a Ucrania y la cooperación en defensa, comercio e innovación digital.

Vulnerabilidades en la protección de autoridades en entornos de alta densidad

La protección de autoridades en entornos de alta densidad afronta un cambio en la naturaleza del riesgo: la amenaza ya no siempre es externa, sino que se integra en la masa, lo que dificulta su detección. La saturación del espacio, la proximidad al público y la tensión social reducen la capacidad de control. En este artículo, Francisco González Sánchez, alumno del  Máster Profesional de Analista de Inteligencia de LISA Institute, analiza cómo la seguridad depende cada vez más de la anticipación y de la inteligencia previa.

La protección de autoridades en entornos de alta densidad se enfrenta a un cambio progresivo en la naturaleza del riesgo. En estos escenarios (actos públicos, campañas electorales o concentraciones multitudinarias) la amenaza no siempre se presenta de forma externa y claramente identificable, sino que se integra en el propio entorno, dificultando su detección y gestión.

El aumento global de la violencia contra representantes públicos, unido a la aparición de agresores individuales imprevisibles y a la creciente tensión social en determinados contextos, ha reducido la eficacia de los modelos tradicionales de protección basados en el control físico del espacio.

➡️ Te puede interesar: NIS2: una mirada criminológica al diseño seguro y la cultura de ciberseguridad en Europa

Este análisis identifica las principales vulnerabilidades operativas en estos entornos, destacando la saturación del espacio, la proximidad al público, la pérdida de control del entorno y la asimetría temporal entre agresor y dispositivo de seguridad.Se concluye que la protección eficaz depende cada vez más de la inteligencia previa, la interpretación del entorno (incluyendo su dimensión emocional) y la capacidad de adaptación dinámica del dispositivo, más que del control absoluto del espacio.

Puntos clave

  • La amenaza se integra en la masa y dificulta la detección temprana.
  • Los agresores individuales representan el principal desafío actual.
  • La densidad de público limita la capacidad de reacción del dispositivo.
  • El factor emocional del entorno puede modificar rápidamente el nivel de riesgo.
  • La protección evoluciona hacia modelos basados en inteligencia y adaptación.

Introducción 

Durante décadas, la protección de autoridades se ha basado en una premisa relativamente estable: que el riesgo podía delimitarse mediante el control del espacio y la identificación previa de amenazas. Este modelo, eficaz en entornos controlados, comienza a mostrar sus límites en escenarios abiertos y altamente dinámicos.

En la actualidad, la protección de personalidades se enfrenta a una paradoja operativa: mientras los líderes buscan legitimidad a través de la cercanía, el entorno social global muestra una normalización creciente de la violencia política. 

En España, los datos Sistema Estadístico de Criminalidad (SEC) del Ministerio del Interior, recogidos por Servimedia, reflejan cerca de 90.000 atentados contra la autoridad, sus agentes o funcionarios públicos en los últimos años, un indicador de que el «factor emocional del entorno» ha dejado de ser una variable teórica para convertirse en una amenaza constante. 

Diversas fuentes abiertas apuntan a una tendencia global al alza en agresiones, amenazas y acoso político. Este cambio no se explica únicamente por factores ideológicos, sino también por la aparición de actores individuales que operan fuera de estructuras organizadas, lo que incrementa la imprevisibilidad.

En este contexto, los entornos de alta densidad se convierten en un escenario especialmente vulnerable, donde la seguridad deja de depender únicamente del control físico y pasa a estar condicionada por la complejidad del entorno.

Entornos de alta densidad: naturaleza del problema

Cuando hablamos de entornos de alta densidad, nos referimos a espacios caracterizados por una elevada concentración de personas en un área limitada. A primera vista puede parecer un fenómeno sencillo, pero tiene implicaciones críticas: dificulta la movilidad, reduce la visibilidad y limita la capacidad de reacción.

En estos escenarios pueden coexistir diferentes tipos de amenazas:

  • Espontáneas: derivadas del comportamiento de la masa 
  • Organizadas: vinculadas a protestas o concentraciones 
  • Individuales: actores aislados, difíciles de detectar

Los entornos de alta densidad presentan una serie de características que condicionan directamente la seguridad:

  • Concentración masiva de personas 
  • Movilidad constante
  • Limitación de accesos controlados
  • Proximidad física entre autoridad y público
  • Elevado nivel de estímulo y distracciones

Estas condiciones generan un entorno operativo donde la capacidad de anticipación se reduce significativamente. A diferencia de espacios controlados, en estos escenarios no es posible garantizar que todos los individuos hayan sido previamente filtrados. 

El resultado es un cambio de paradigma: el riesgo ya no se aproxima desde fuera del dispositivo, sino que forma parte de él desde el inicio.

Desde una perspectiva analítica, estos entornos pueden entenderse como sistemas complejos y no lineales, donde pequeñas variaciones —un gesto, una reacción colectiva— pueden desencadenar efectos desproporcionados.

Evolución de la amenaza 

La evolución de la violencia contra autoridades refuerza esta problemática.

Según datos de la Unión Parlamentaria (IPU), más del 70% de los parlamentarios han sufrido algún tipo de violencia o acoso. A nivel global, informes recientes señalan un incremento sostenido de amenazas y agresiones contra representantes públicos.

En España, el elevado número de atentados contra la autoridad registrados en los últimos años refleja un entorno de creciente tensión hacia figuras institucionales.

Este dato no implica que todos los ataques tengan la misma gravedad, pero si señala un deterioro del entorno de seguridad en el que operan los representantes públicos.

Vulnerabilidades operativas en entornos de alta densidad

El análisis de la protección de autoridades en entornos de alta densidad permite identificar una serie de vulnerabilidades que no responden únicamente a fallos puntuales, sino a limitaciones inherentes al propio entorno operativo.

➡️ Te puede interesar: Código rojo: por qué la ciberseguridad es la frontera más crítica del futuro

Saturación del entorno 

En escenarios con gran afluencia de público, la movilidad del dispositivo se reduce considerablemente. No se trata solo de la dificultad para desplazarse, sino de una pérdida progresiva de capacidad operativa.

La saturación obliga a dividir la atención, dificulta la observación y ralentiza cualquier intervención. En la práctica, esto implica que el tiempo de reacción aumenta, justo cuando más necesario resulta reducirlo.

El entorno deja de ser un elemento neutro y pasa a condicionar directamente la eficacia del dispositivo.

Proximidad excesiva

La proximidad entre autoridad y público elimina los márgenes de seguridad. En estas condiciones, cualquier individuo puede acceder a una distancia crítica sin necesidad de superar barreras complejas.

Este factor es especialmente relevante en actos donde el contacto con la ciudadanía forma parte del objetivo, como campañas o visitas institucionales. La vulnerabilidad radica en la facilidad de acceso, no solo en la intención del agresor.

Pérdida de control del espacio 

En espacios abiertos, el control del entorno es necesariamente limitado. No existen filtros de acceso efectivos que permitan identificar a todos los individuos presentes.

Esto transforma el modelo de seguridad: se pasa de un enfoque preventivo basado en el control de accesos a uno reactivo, centrado en la gestión de incidentes. El riesgo no entra en el dispositivo, ya esta dentro desde el inicio.

Factor emocional del entorno 

El estado emocional del entorno es un elemento determinante. En contextos de tensión social, el comportamiento colectivo puede cambiar de forma rápida e imprevisible.

Situaciones que inicialmente son estables pueden evolucionar hacia escenarios de hostilidad en cuestión de minutos. Este tipo de transformación no siempre responde a una planificación previa, sino a dinámicas propias del comportamiento de masas.

La amenaza puede surgir sin planificación previa, impulsada por la dinámica de la masa.

Dependencia de actores externos

La seguridad de estos escenarios depende de múltiples actores: organizadores, fuerzas policiales, servicios de emergencia.

Cualquier fallo de coordinación puede generar brechas que el equipo de protección no puede compensar de forma autónoma. La eficacia del dispositivo es en gran medida, el resultado de la integración de todos estos elementos.

Inecuación de tiempos 

Existe una diferencia entre el tiempo necesario para ejecutar una agresión y el requerido para detectarla y responder. Un agresor necesita segundos. El dispositivo necesita identificar la amenaza, reaccionar y evacuar.

Esta asimetría no puede eliminarse completamente, especialmente en entornos de alta densidad, lo que convierte la anticipación en un elemento clave, ya que la masa física actúa como un escudo para el agresor y un obstáculo para la escolta.

Inteligencia de Protección: el valor del OSINT 

El análisis OSINT aplicado a puestos críticos resalta que la capacidad de identificar riesgos en fuentes abiertas es clave. Para proteger a una autoridad hoy, no basta con el despliegue físico; es imperativa la Inteligencia de Protección. 

➡️ Te puede interesar: Detectives en red: la ciudadanía y el OSINT contra el maltrato animal

Antes de un evento masivo, el analista debe monitorizar las redes sociales (SOCMINT) para detectar indicadores de tensión social. La inteligencia debe responder quién representa una amenaza concreta en esa localidad especifica antes de que se monte la primera valla.

La inteligencia debe anticiparse al evento, no reaccionar a él.

Análisis comparado de incidentes

El estudio de incidentes recientes permite identificar que las vulnerabilidades en la protección de autoridades en entornos de alta densidad no son casos aislados, sino manifestaciones de un mismo problema estructural.

En el caso de España, los incidentes ocurridos en Paiporta durante la visita de autoridades tras la DANA, en los que el presidente del Gobierno Pedro Sánchez y S.M. Felipe VI fueron objeto de lanzamiento de barro y otros objetos, evidencian cómo un entorno emocionalmente tensionado puede derivar en comportamientos hostiles en cuestión de minutos. En este escenario, la amenaza no procede de un individuo concreto, sino de la dinámica colectiva de la masa, lo que dificulta la anticipación mediante métodos tradicionales.

Por otro lado, incidentes de menor intensidad, como el ocurrido durante una aparición pública de Reza Pahlavi en Berlín, muestran como la proximidad excesiva y una brecha en el control del perímetro inmediato permiten a un individuo aproximarse a distancia crítica y ejecutar una acción sin dificultad. Aunque sin consecuencias graves, este tipo de situaciones evidencia fallos en la gestión de la distancia y en el posicionamiento del dispositivo de protección.

En un nivel superior de gravedad, el intento de asesinato del primer ministro eslovaco Robert Fico representa la materialización más grave de este tipo de vulnerabilidades, en este caso, un agresor individual logró aproximarse en un entorno público y efectuar varios disparos en cuestión de segundos, antes de que el dispositivo pudiera reaccionar eficazmente. Este incidente refuerza la tendencia hacia amenazas individuales imprevisibles y de alta capacidad de impacto.

Finalmente, el ataque contra el presidente de Estados Unidos Donald Trump durante un mitin en Pensilvania introduce una variable adicional: la vulnerabilidad del entorno ampliado. En este caso, el agresor actuó desde una posición elevada fuera del perímetro inmediato, evidenciando que la amenaza no siempre se encuentra en la masa, sino también en las estructuras circundantes que ofrecen ventaja táctica.

Adaptación de los modelos de protección 

Ante este escenario, los modelos de protección están evolucionando. Algunos países han desarrollado estrategias que combinan seguridad publica y privada, así como el uso de tecnología avanzada para mejorar la detección y análisis del entorno.

También se observa un aumento de la protección frente amenazas digitales (DOXING), lo que refleja una ampliación del concepto de seguridad más allá del espacio físico.

Este cambio responde a una necesidad: compensar las limitaciones estructurales de los entornos abiertos mediante inteligencia de protección, prevención y flexibilidad operativa.

Conclusión

La protección de autoridades en entornos de alta densidad ya no puede entenderse únicamente como un problema de despliegue operativo. En este contexto, la protección debe entenderse como un proceso de reducción del riesgo, no de eliminación del mismo. La seguridad absoluta no existe. Los dispositivos deben pasar de una postura reactiva a una basada en la inteligencia de protección para reducir incertidumbre.

La evolución de la amenaza y la transformación del entorno han generado un escenario donde la seguridad depende cada vez más de la capacidad de anticipación y adaptación. La principal vulnerabilidad no es la falta de medios, sino la pérdida de control sobre un entorno que se ha vuelto complejo, dinámico e imprevisible.

En este contexto, la diferencia entre un dispositivo eficaz y uno vulnerable no reside en la cantidad de recursos disponibles, sino en la calidad de la inteligencia que lo sustenta y en su capacidad para interpretar y adaptarse a un entorno en constante cambio.

En entornos de alta densidad, la vulnerabilidad no es una anomalía del sistema, sino una consecuencia inherente de su propio diseño operativo.

➡️​ Si quieres adentrarte en el mundo de la Inteligencia, te recomendamos los siguientes programas formativos:
Trump amenaza con «tomar el control» de Cuba tras concluir su «trabajo» en Irán

Washington endurece las sanciones y bloquea activos de empresas que operen con La Habana.

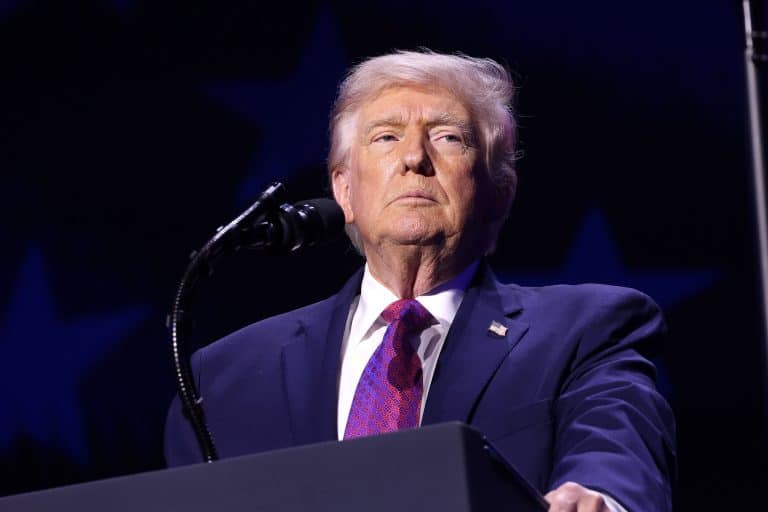
El presidente de Estados Unidos, Donald Trump, anunció que «tomará el control» de Cuba «casi de inmediato», una vez finalice lo que denominó el «trabajo» en Irán. Lo dijo durante su intervención como orador principal en una cena privada del Forum Club, en West Palm Beach, Florida, ante un selecto grupo de líderes políticos, empresarios y figuras públicas.

➡️ Te puede interesar: Máster Profesional de Analista Internacional y Geopolítico

Trump fue más allá en sus declaraciones y describió un escenario de presión militar directa. Según sus palabras, tras terminar con Irán podría ordenar que el portaaviones USS Abraham Lincoln viajara al Caribe y «se detenga a unos 100 metros de la costa» de la isla, momento en el que los cubanos, a su juicio, dirían «muchas gracias, nos rendimos». La jornada, sin embargo, no se limitó a la retórica. Ese mismo viernes, la Administración Trump redobló las sanciones contra Cuba, apuntando directamente a los sectores de energía, defensa, minería y servicios financieros.

Rubio acusa a Cuba de facilitar espionaje enemigo

La presión diplomática también aumentó desde otras instancias. El secretario de Estado, Marco Rubio, acusó a Cuba de facilitar la presencia de servicios de inteligencia de «los adversarios» de Estados Unidos a 90 millas de su territorio y advirtió de que la Administración no lo tolerará. En paralelo, el Senado rechazó una propuesta demócrata para limitar las posibles operaciones militares que Trump pudiera ordenar sobre La Habana.

➡️ Te puede interesar: Curso de Experto en Estados Unidos

La orden ejecutiva firmada ese viernes establece que cualquier persona o empresa que opere en los sectores señalados o haga negocios con el Gobierno de La Habana quedará sujeta al bloqueo total de sus activos en Estados Unidos. Estas medidas se suman a una estrategia que, desde enero, ha incluido un bloqueo petrolero y reiteradas sugerencias presidenciales sobre la necesidad de un cambio de régimen en la isla.

De Grecia a Bruselas: la automatización del control fronterizo

La Unión Europea aplica en Grecia un modelo de control migratorio basado en detección digital previa a la intervención humana. En este artículo, el alumno del Máster Profesional de Analista Internacional y Geopolítico de LISA Institute, Álvaro Aguilar del Hierro explica cómo este sistema, desplegado en la frontera del Evros e integrado en EUROSUR, redefine la vigilancia y plantea nuevos retos legales.

El giro operativo en la política migratoria de la Unión Europea encuentra en las fronteras de Grecia su manifestación más avanzada. Lo que se observa en el territorio heleno no es simplemente una actualización tecnológica de los métodos de vigilancia tradicionales, sino una reorganización en la forma en que se aplica el control fronterizo. Este cambio implica pasar de un modelo centrado en la presencia sobre el terreno y la interceptación a otro en el que la detección digital precede a la intervención humana.

Históricamente, el control de la frontera terrestre entre Grecia y Turquía, especialmente en la región del río Evros, se articulaba mediante patrullas que dependían del contacto visual o la detección directa, cuya eficacia estaba ligada a la capacidad de cubrir físicamente amplias extensiones geográficas. Sin embargo, el modelo actual funciona de forma distinta. 

La consolidación de este modelo se aceleró tras la crisis migratoria de marzo de 2020. La concentración masiva de personas en la línea terrestre con Turquía fue interpretada por el Gobierno griego y por las instituciones europeas como una debilidad del sistema de control vigente. Ante este hecho, el despliegue tecnológico que se presentó inicialmente como respuesta a una situación excepcional se ha integrado de manera estable en la estrategia nacional de seguridad. 

Cómo funciona el sistema de vigilancia digital en Grecia

En la práctica, el sistema se articula como una red integrada de detección y análisis. A lo largo del río Evros, torres equipadas con cámaras térmicas y ópticas de alta resolución permiten identificar movimientos a varios kilómetros de distancia, incluso en condiciones de baja visibilidad.

A esta infraestructura se suman radares de corto y largo alcance que transmiten datos en tiempo real, sensores terrestres capaces de detectar vibraciones y vehículos aéreos no tripulados, como drones y helicópteros, destinados a vigilar zonas de difícil acceso.

En el ámbito marítimo, la Guardia Costera complementa esta infraestructura con herramientas de vigilancia móvil, cámaras térmicas embarcadas y equipos de detección especializados. Todas estas señales no se gestionan de forma aislada, sino que se integran en un centro de mando donde se agregan y visualizan en una interfaz común. El software genera alertas automáticas y clasifica los eventos según patrones de movimiento previamente definidos. Solo cuando el sistema valida una señal como relevante se activa la movilización de patrullas, lo que convierte la intervención humana en la fase final de una cadena digital previa.

La vigilancia deja así de concentrarse en el límite físico y pasa a operar por profundidad. Este sistema, descrito como el «escudo» de Europa por la presidenta de la Comisión Europea, Ursula von der Leyen, es capaz de proyectar su alcance varios kilómetros, llegando hasta 15 kilómetros de territorio turco.

Recientemente, la extensión de estos sistemas hacia las fronteras con Macedonia del Norte y Albania confirma que la digitalización ya no se limita a un punto específico, sino que abarca progresivamente el perímetro nacional. Parte de esta infraestructura está integrada en EUROSUR, el sistema europeo de vigilancia fronteriza, que conecta a las autoridades nacionales con Frontex mediante una red de intercambio de información en tiempo real.

El rol de EUROSUR no consiste en sustituir a los dispositivos desplegados sobre el terreno, sino en actuar como plataforma de coordinación que agrega imágenes, datos de sensores y reportes operativos procedentes de distintos Estados miembros.

Grecia refuerza su frontera con fondos europeos

El motor de esta transformación es en gran medida financiero. Grecia, como frontera exterior del espacio Schengen, se encuentra entre los principales beneficiarios. El Marco Financiero Plurianual 2021-2027 destina recursos significativos a la gestión integrada de fronteras y visados. Los fondos se orientan tanto a infraestructura física como a plataformas digitales capaces de integrar y analizar grandes volúmenes de datos.

Además, la propuesta presupuestaria para el periodo 2028-2034 parece apuntar a una ampliación de estas partidas, lo que refuerza la digitalización como componente estructural de la política migratoria europea.

Desde una perspectiva geopolítica, el refuerzo de las capacidades de detección en Grecia cumple una función para el conjunto de la Unión Europea. La migración secundaria, es decir, el desplazamiento de solicitantes de asilo desde los países de primera entrada hacia otros Estados miembros, ha generado tensiones persistentes.

En este contexto, el fortalecimiento del control en la frontera busca reducir movimientos internos y preservar el funcionamiento del espacio Schengen. La interconexión con bases de datos como Eurodac y el Sistema de Información de Schengen amplía esta coordinación, permitiendo que una detección en Grecia se vincule automáticamente con registros biométricos existentes en otros Estados miembros.

Los retos legales del control migratorio digital en Grecia

Sin embargo, la incorporación de herramientas avanzadas de análisis y automatización (y, progresivamente, de sistemas basados en inteligencia artificial) introduce desafíos jurídicos relevantes. La Ley de IA de la UE clasifica los sistemas utilizados en el control fronterizo como de alto riesgo, lo que exige evaluaciones de impacto, supervisión humana y garantías sobre la calidad de los datos.

No obstante, la aplicación de estos sistemas inteligentes se desarrolla en un entorno donde existen excepciones legales por motivos de seguridad nacional (lo que no requiere que el Estado cumpla tales garantías ni supervisión), así como disposiciones transitorias que permiten que determinados sistemas continúen operando bajo marcos anteriores. 

En materia de derechos humanos, el punto crítico radica en las consecuencias que tiene esa detección rápida. En la frontera terrestre, muchos cruces se producen de noche y en zonas remotas alejadas de puntos oficiales. Cuando el sistema detecta un movimiento, por ejemplo, un grupo cruzando el río, lo clasifica como evento de entrada irregular y activa una respuesta inmediata. Aunque no constituye una decisión jurídica sobre la situación de dichas personas, sí condiciona lo que ocurre después. 

Si la actuación se produce en cuestión de minutos y en lugares sin infraestructura administrativa, el margen temporal y espacial para que una persona pueda manifestar su voluntad de solicitar protección puede reducirse considerablemente. 

En este contexto, la cuestión central es cómo se garantiza que, tras la interceptación, cada caso sea evaluado de forma individualizada conforme a las exigencias del procedimiento europeo de asilo. 

El caso griego anticipa una tendencia más amplia. Si la financiación prevista para el próximo periodo presupuestario se confirma, el modelo operativo basado en detección automatizada e integración de datos podría consolidarse como referencia para otras fronteras exteriores de la Unión. El cambio no es únicamente tecnológico, sino institucional, capaz de alterar la forma en que se organiza el control y se distribuyen responsabilidades dentro del sistema europeo.

➡️ Si quieres adquirir conocimientos sobre Geopolítica y análisis internacional, te recomendamos los siguientes cursos formativos:

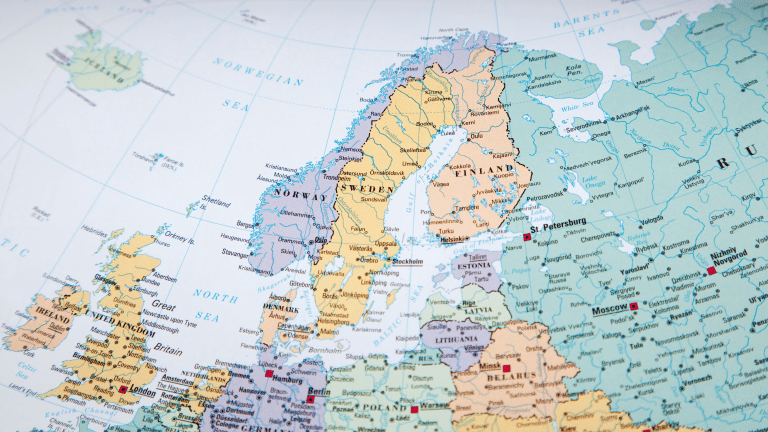
Varios países del norte de Europa crean una fuerza naval conjunta para disuadir a Rusia en el Ártico

La Marina Real británica lidera una alianza naval europea sin Estados Unidos para frenar a Moscú en el Ártico.

La Marina Real británica ha anunciado este miércoles la creación de una fuerza naval conjunta con nueve países europeos que actuará como «complemento de la OTAN» ante las amenazas rusas en el Ártico y el Atlántico Norte. El acuerdo fue alcanzado la semana pasada y hecho público por el jefe de la Marina, el general Gwyn Jenkins, en un discurso recogido por The Guardian. Las naciones integradas en la Fuerza Expedicionaria Conjunta (JEF) son, además de Reino Unido, Dinamarca, Estonia, Finlandia, Islandia, Letonia, Lituania, Suecia, Noruega y Países Bajos.

➡️ Te puede interesar: Máster Profesional de Analista Internacional y Geopolítico

La nueva fuerza operará sin la participación de Estados Unidos y estará, según Jenkins, «diseñada para combatir de inmediato si fuera necesario, con capacidades reales, planes de guerra reales y una integración real». De activarse, estaría comandada desde el cuartel general militar de Northwood, en Reino Unido. El objetivo es entrenar y prepararse conjuntamente ante Rusia, cuyas incursiones en aguas británicas han aumentado «casi un tercio en los últimos dos años».

Una declaración de intenciones contra la amenaza rusa

Todas las naciones de la JEF firmaron la semana pasada una declaración de intenciones para elaborar propuestas detalladas. La Marina Real describió el acuerdo como pasar de «las palabras a la acción», con el fin de garantizar «disuasión real en el Ártico y el Atlántico Norte». La iniciativa pretende, así, cubrir la «frontera marítima abierta» al norte de Europa, una zona considerada cada vez más vulnerable.

➡️ Te puede interesar: Máster Profesional de Analista de Inteligencia

Por su parte, la OTAN ha respondido con cautela. El portavoz del Mando Marítimo Aliado, el comandante Arlo Abrahamson, afirmó que «los aliados colaboran habitualmente mediante diversas iniciativas de seguridad en la zona euroatlántica, tanto en el marco operativo de la OTAN como a través de otros acuerdos de seguridad específicos». Añadió que «todas estas iniciativas complementan los esfuerzos de la Alianza y contribuyen a nuestra disuasión colectiva y a nuestra postura de defensa».

Reporteros Sin Fronteras advierte del grave momento para la libertad de prensa en el mundo

La ONG Reporteros Sin Fronteras sitúa a más de la mitad de los países en situación crítica para la prensa. Argentina, Ecuador, China e Irán, entre los que más retroceden en 2026.

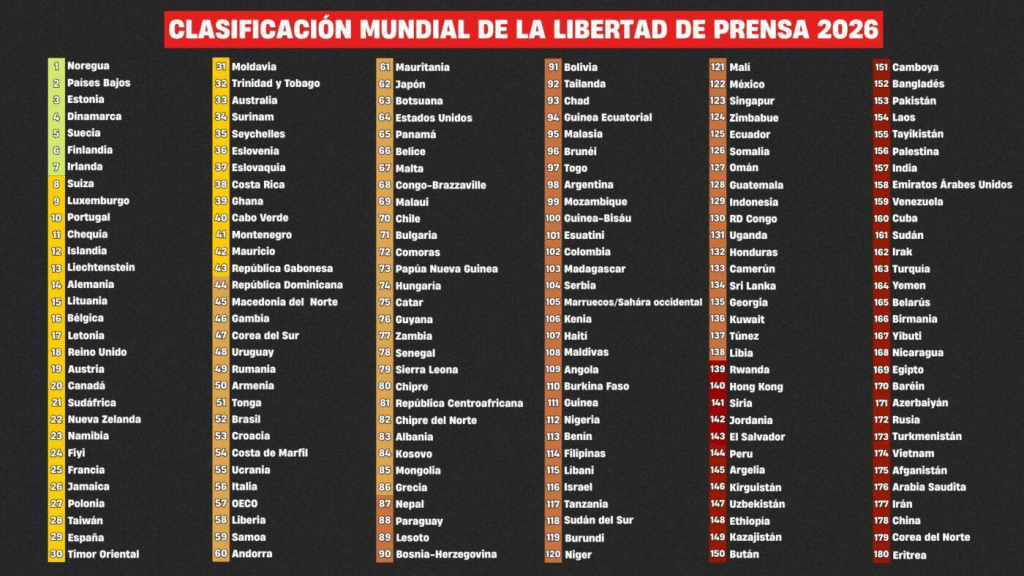
La libertad de prensa atraviesa su crisis más profunda desde 2001. Reporteros Sin Fronteras (RSF) publicó este jueves su Clasificación Mundial de la Libertad de Prensa 2026 y advierte de que la puntuación media del conjunto de países analizados nunca ha sido tan baja desde que la ONG comenzó a elaborar el ranking. Más de la mitad de los países del mundo se encuentran en una situación «difícil» o «muy grave». Además, los paquetes legislativos cada vez más restrictivos erosionan el derecho a la información incluso en sistemas democráticos, con una creciente criminalización del periodismo.

Reporteros Sin Fronteras

El continente americano registra uno de los deterioros más significativos. Estados Unidos cae siete posiciones hasta el puesto 64, donde los medios deben lidiar con el «uso sistemático» de las instituciones del Estado como «arma arrojadiza» por parte del presidente Donald Trump. RSF señala recortes de fondos a emisoras públicas como NPR y PBS, «injerencias políticas en la propiedad de los medios» e «investigaciones judiciales con motivaciones políticas contra periodistas y medios no afines» a la Casa Blanca. La organización concluye que la libertad de prensa vive una de las crisis más graves «en la historia moderna de Estados Unidos».

América Latina se hunde: Argentina, Ecuador y la sombra de Nicaragua

También en América, Argentina cae once posiciones hasta el puesto 98, arrastrada por un desplome desde 2022 debido al auge de la «hostilidad institucional hacia la prensa y los actos de violencia contra los periodistas que cubren las manifestaciones». Por su parte, Ecuador registra la mayor caída de la clasificación con 31 puestos, hasta la posición 125. Nicaragua, Cuba y Venezuela, situados entre los 20 últimos del ranking, representan los niveles más bajos de la región, donde RSF advierte que «la represión estatal y los ataques directos» al periodismo se asemejan cada vez más a estos regímenes.

➡️ Te puede interesar: Máster Profesional de Analista Internacional y Geopolítico

En el otro extremo del mundo, la región Asia-Pacífico figura entre las más represivas para los periodistas, con 21 de sus 32 países evaluados en situación «difícil» o «muy grave». China ocupa el puesto 178 de 180 y ha ampliado considerablemente su «arsenal represivo» mediante leyes de seguridad nacional que se emplean para encarcelar periodistas. RSF denuncia que el país mantiene a 121 profesionales del periodismo presos, lo que lo convierte en «la mayor cárcel de periodistas del mundo». Corea del Norte, un puesto por detrás, es señalada como «el ejemplo más extremo»: «aunque está consagrada en la Constitución, la libertad de información es papel mojado», explica la ONG.

El modelo represor de Pekín se expande: Rusia e Irán, también a la cola

Asimismo, RSF advierte de que el modelo represivo de Pekín inspira cada vez más a países vecinos como Vietnam, en el puesto 174, y Birmania, en el 166. «Las leyes de ciberseguridad que imitan el patrón chino se han convertido en instrumentos de censura digital», alerta el informe. En cuanto a Rusia, situada en el puesto 172, las leyes antiterroristas se utilizan habitualmente para criminalizar la profesión. De hecho, es el segundo país con más periodistas encarcelados y el primero en lo que respecta a periodistas extranjeros. Irán, en el puesto 177, suma a la represión del régimen la guerra lanzada por Estados Unidos, que «amenaza y detiene a los periodistas y a sus familias de manera sistemática».

➡️ Te puede interesar: Curso de Derecho Internacional Humanitario

En Oriente Próximo, los retrocesos son «notables» en Bahréin, que pierde 13 puestos hasta el 170, y Arabia Saudí cae 14 posiciones hasta el 176 por la «férrea represión del periodismo» con encarcelamientos e incluso ejecuciones. En sentido contrario, Qatar se consolida como líder regional en libertad de prensa en el puesto 75, mientras que Líbano mejora 17 posiciones hasta el 115 «a pesar de la guerra librada por Israel y de las presiones persistentes ejercidas sobre los periodistas». Palestina, en el puesto 156, registra una subida de siete posiciones en el contexto del alto el fuego.

Google pacta con el Pentágono el uso militar de su IA pese a la protesta de empleados

El contrato permite usar el modelo Gemini en redes clasificadas para «cualquier fin gubernamental lícito», con restricciones sobre vigilancia masiva y armas autónomas.

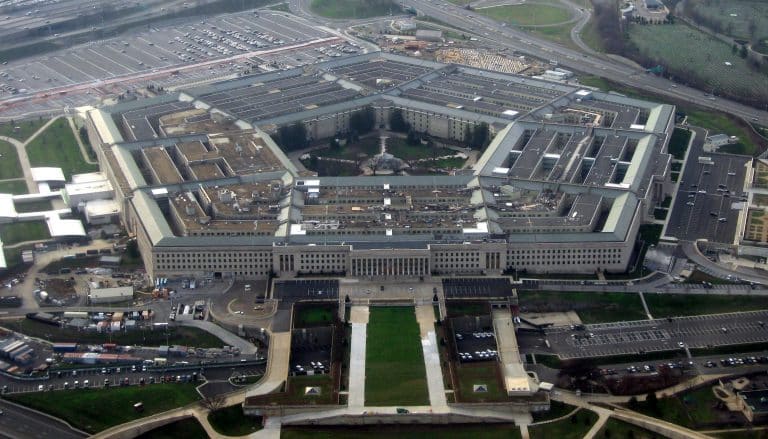
Google ha cerrado un acuerdo con el Pentágono para que el Departamento de Guerra de Estados Unidos utilice sus modelos de inteligencia artificial en entornos clasificados. El contrato, publicado por varios medios estadounidenses, permite al Pentágono emplear la IA de Google para «cualquier fin gubernamental lícito», según recoge Reuters. Entre las aplicaciones previstas figura el uso del modelo Gemini en sistemas clasificados, desde análisis interno hasta apoyo a la planificación y tratamiento de información sensible.

➡️ Te puede interesar: Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa

El acuerdo llega en un momento de fuerte tensión interna en la compañía. Apenas un día antes de conocerse el pacto, más de 600 empleados enviaron una carta a la dirección de Google exigiendo que se bloquearan los pactos militares clasificados. Los firmantes advertían de que la IA debe beneficiar a la humanidad y no utilizarse de forma «inhumana o extremadamente dañina». Pese a ello, la dirección ha optado por avanzar en la colaboración con Defensa.

Los límites que Google ha fijado al Pentágono

Google, no obstante, ha intentado acotar el alcance ético del acuerdo. La compañía ha señalado que su IA no está destinada a la vigilancia masiva nacional ni al desarrollo de armas autónomas sin el debido control humano. Esas restricciones formales reflejan la tensión entre la utilidad militar de la tecnología y las preocupaciones sobre su uso en entornos de combate y control interno. Son, además, una concesión explícita a la presión pública que ha acompañado este tipo de contratos.

➡️ Te puede interesar: Curso de Experto en Estados Unidos

El movimiento supone el regreso de Google al terreno militar tras el Proyecto Maven, el programa de 2018 con el que trabajó en análisis de imágenes para el Ejército y que desencadenó una rebelión interna sin precedentes en Silicon Valley. Aquella protesta, respaldada por miles de empleados, forzó a la empresa a retirarse del programa. Desde entonces, sin embargo, Google ha ido reabriendo el frente de la defensa a medida que el gobierno estadounidense ha multiplicado la demanda de herramientas de IA para tareas clasificadas.

Google se suma a OpenAI y xAI como proveedor del Pentágono

El acuerdo sitúa a Google junto a OpenAI y xAI, la empresa de Elon Musk, como proveedores de inteligencia artificial para el Departamento de Defensa. Ese alineamiento apunta a una normalización progresiva de la relación entre el sector tecnológico y la seguridad nacional, en la que las compañías compiten no solo por contratos comerciales, sino también por presencia en los grandes programas federales. Desde 2025, el Pentágono ha firmado acuerdos de hasta 200 millones de dólares con varios laboratorios de IA para integrar modelos avanzados en sus redes militares.

➡️ Te puede interesar: Máster Profesional de Analista de Inteligencia

Para el Pentágono, la ventaja es clara, ya que incorpora herramientas de empresas líderes sin tener que desarrollar capacidades desde cero y sin depender de un único proveedor, una línea que CNBC atribuye al responsable de IA del Departamento de Defensa. Para Google, en cambio, el desafío será sostener su narrativa de «IA responsable» mientras profundiza en uno de los ámbitos más controvertidos del sector. La frontera entre inteligencia artificial comercial y uso militar se está difuminando con rapidez, y el acuerdo con el Pentágono es la señal más clara hasta la fecha.