Inicio Blog Página 64

LISA Institute consolida su colaboración con INE para reforzar el aprendizaje práctico en Ciberseguridad

0

LISA Institute refuerza su apuesta por el aprendizaje práctico en ciberseguridad mediante la activación de su colaboración con INE, una de las plataformas internacionales de referencia en entrenamiento técnico. Esta iniciativa se integra en el Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa de LISA Institute, un programa online de 9 meses que integra estas tres disciplinas estratégicas con metodología práctica e inmersiva y permitirá a los alumnos del programa practicar en entornos profesionales simulados y optar a certificaciones reconocidas, consolidando así un modelo formativo orientado a la empleabilidad y al mercado laboral público y privado.

LISA Institute consolida y activa su colaboración con INE, una de las plataformas internacionales de referencia en formación práctica en ciberseguridad, con el objetivo de fortalecer la dimensión aplicada del Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa de LISA Institute.

El Máster, que cuenta con un claustro formado 100% por profesionales en activo de empresas, unidades policiales de delitos telemáticos y el Mando Conjunto de Ciberdefensa, se estructura como un ecosistema formativo donde la teoría y la práctica se integran desde el primer día. INE se incorpora como una pieza clave dentro de este modelo de experiencia práctica inmersiva.

Formación práctica en entornos profesionales simulados

A través de esta colaboración, los alumnos del Máster podrán acceder voluntariamente a laboratorios y retos técnicos estructurados por niveles, desde iniciación hasta nivel experto. La plataforma INE complementa así las asignaturas del programa académico, permitiendo a los estudiantes aplicar de forma práctica y gamificada los conceptos teóricos vistos en cada módulo.

El objetivo es que los participantes:

  • Pongan en práctica los conocimientos adquiridos en cada una de las asignaturas del Máster.
  • Entrenen habilidades operativas en escenarios simulados que replican entornos reales de empresas e instituciones.
  • Comprendan dinámicas reales de Red Team, Blue Team y análisis estratégico aplicables tanto a perfiles técnicos como no técnicos.

Además, INE proporciona centenares de ejercicios prácticos y guías paso a paso que los alumnos podrán utilizar no solo durante el Máster, sino también después de finalizarlo, facilitando su desarrollo profesional continuo en el ámbito de la ciberseguridad.

Todo ello bajo la supervisión y mentorización de profesionales en activo que forman parte del claustro del Máster.

Integración dentro de un modelo formativo más amplio

El acceso a la plataforma de INE no funciona como un elemento aislado, sino como parte de un ecosistema formativo integral que incluye:

  • Grupos de trabajo mentorizados (CyberUnits) donde los alumnos trabajan de forma colaborativa en retos prácticos asignados por sus mentores.
  • Investigación aplicada en el Trabajo Final de Máster.
  • Masterclasses con expertos. Más de 50 Masterclasses en directo con expertos en ciberseguridad de empresas e instituciones que comparten cómo aplican estos conocimientos en su día a día profesional.
  • Certificaciones profesionales opcionales disponibles a través de INE.
  • Acceso a LISA Work, la bolsa de empleo con más de 150 ofertas de trabajo semanales en ciberseguridad, tanto durante como después del Máster
  • Posibilidad de obtener doble titulación universitaria con la Universidad a Distancia de Madrid (UDIMA).

Este enfoque responde a una demanda creciente del mercado laboral: profesionales capaces de combinar visión estratégica y capacidad operativa en las tres disciplinas que integra el programa: Ciberseguridad, Ciberinteligencia y Ciberdefensa.

Certificación profesional al finalizar el programa

Como parte de esta colaboración, los alumnos podrán optar (de manera voluntaria) a certificarse en cualquiera de las certificaciones disponibles en INE, con dos intentos de examen incluidos Estas certificaciones profesionales reconocidas internacionalmente complementan la titulación del Máster y permiten a los alumnos acreditar competencias técnicas específicas demandadas por el mercado laboral. La medida busca facilitar la acreditación formal de competencias técnicas y estratégicas en un entorno cada vez más competitivo.

Un programa transversal: técnicos y no técnicos

Uno de los rasgos diferenciales del Máster es su carácter transversal y su diseño específico para perfiles tanto técnicos como no técnicos.

La ciberseguridad, la ciberinteligencia y la ciberdefensa afectan tanto a perfiles técnicos como a responsables jurídicos, directivos, analistas de inteligencia o gestores públicos. En un contexto donde las organizaciones requieren profesionales que combinen conocimientos técnicos y estratégicos, el programa garantiza una formación integral que abarca fundamentos tecnológicos, habilidades de gestión y capacidades de liderazgo.

Por ello, el programa está diseñado para integrar distintos perfiles profesionales, ofreciendo itinerarios progresivos que permiten adaptar el aprendizaje al punto de partida del alumno. La integración de INE en este contexto permite que tanto ingenieros y hackers autodidactas como abogados, directivos o analistas puedan desarrollar capacidades técnicas alineadas con las demandas del mercado laboral público y privado, partiendo desde su nivel de conocimiento inicial.

Refuerzo del posicionamiento académico

La activación de esta colaboración con INE se enmarca en la estrategia de LISA Institute de reforzar:

  • La empleabilidad de sus alumnos, que ya cuentan con acceso a más de 150 ofertas de trabajo semanales especializadas en el sector.
  • La conexión con el mercado profesional, garantizando que los contenidos y competencias adquiridas respondan a las necesidades reales de empresas, organismos policiales, militares y de inteligencia.
  • La calidad y aplicabilidad de la formación, mediante un modelo 100% online, flexible y compatible con la actividad profesional de los alumnos.

El Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa se posiciona así como un programa que combina rigor académico, experiencia práctica inmersiva y conexión directa con el mercado laboral. La incorporación de INE como componente voluntario del ecosistema formativo refuerza esta visión, permitiendo a los alumnos desarrollar desde capacidades técnicas operativas hasta competencias estratégicas de alto nivel.

En un contexto donde las amenazas digitales evolucionan de forma constante, la combinación de formación estratégica, práctica técnica y certificación profesional se consolida como un modelo alineado con las necesidades reales del sector.

Los interesados en conocer más detalles sobre el Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa y cómo la plataforma INE se integra en su modelo formativo pueden consultar toda la información del programa aquí.

Recursos complementarios sobre Ciberseguridad

Reino Unido protegerá a los menores ante el contenido perjudicial en Internet

La nueva ofensiva tecnológica busca frenar contenidos ilegales y el impacto de la inteligencia artificial.

El Gobierno del Reino Unido anunció este domingo 15 de febrero una nueva ofensiva regulatoria contra las grandes tecnológicas con el fin de reforzar la protección de los menores en Internet, especialmente ante el auge de contenidos «maliciosos» generados por inteligencia artificial. El primer ministro Keir Starmer advirtió que «ninguna plataforma tiene barra libre» y prometió «mayor apoyo y orientación para padres y tutores» frente a los «diseños adictivos» y las «tecnologías en constante evolución».

​➡️ Te puede interesar: Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa

El plan incluirá además una reforma legislativa para eliminar el vacío legal que actualmente permite que los chatbots de IA operen sin controles suficientes. Estos servicios deberán ajustarse a la Ley de Seguridad en Internet, y quienes la infrinjan «afrontarán las consecuencias», advirtió el Ejecutivo. De igual modo, recordó que «la distribución de imágenes desnudas de menores ya es ilegal», en un mensaje enfático sobre la responsabilidad de las empresas tecnológicas.

Nuevas medidas para proteger a los menores

La iniciativa contempla medidas rápidas y concretas, como establecer una edad mínima para acceder a redes sociales, limitar el uso de VPN y restringir funciones consideradas perjudiciales, entre ellas el ‘scroll’ infinito. Con estas acciones, el Gobierno busca frenar los efectos de herramientas digitales que incrementan la exposición de los menores a contenidos inapropiados.

​➡️ Te puede interesar: Curso de Prevención del Acoso y Ciberacoso

Starmer explicó también que «como padre de dos adolescentes» comprende los retos que enfrentan las familias para proteger a sus hijos en la red. Por eso, resaltó que «la tecnología avanza muy deprisa y la ley debe seguir ese ritmo», asegurando que su Ejecutivo hará que el Reino Unido sea «líder, no seguidor, en materia de seguridad online».

Masterclass | Ciclo del test de intrusión (Pentesting): reconocimiento, escaneo y enumeración

Ciclo del test de intrusión (Pentesting): reconocimiento, escaneo y enumeración

Masterclass organizada por LISA Institute

Quién participa

👤 Eduardo Sánchez, perito judicial informático, CEO de AllPentesting y profesor del Máster de Ciberseguridad, Ciberinteligencia y Ciberdefensa y en el Máster de Analista Criminal y Criminología Aplicada.

A nivel académico, es Ingeniero Técnico en Informática (UCO), Ingeniero Informático (UGR), con tres especialidades del Máster Interuniversitario en Seguridad TIC (UOC).

A nivel profesional, es CEO de AllPentesting, perito judicial informático y profesor técnico de FP. Fundador de Qurtuba Security Congress y Security High School. Vicepresidente de ANPHACKET y docente en diversas universidades y programas de formación superior.

👤 Daniel Villegas (@DanielVillegas). Director general de LISA Institute.

En el ámbito profesional, es fundador y director general de LISA Institute. Es asesor en materia de seguridad, inteligencia y ciberseguridad para diversas empresas e instituciones públicas, tanto en Europa como en América. A su vez, es consultor en proyectos para la OTAN, ONU y Unión Europea. Anteriormente, fue responsable de seguridad y análisis en la Unidad de Seguridad y Protección Civil de Metro de Barcelona.

Académicamente, es licenciado en Criminología (UIC), graduado en Prevención y Seguridad Integral y posgrado superior en Gestión y Derecho de la Seguridad (EPSI), máster en Mundo Árabe e Islámico (UB), máster oficial en Terrorismo (UNIR), máster en Análisis de Inteligencia (UAB), máster en Cybersecurity Management (UPC), CISA y CSX (ISACA).

Qué aprenderás en esta masterclass


En un contexto en el que la superficie de ataque crece y los actores maliciosos automatizan cada vez más sus procesos de reconocimiento, dominar las fases iniciales del test de intrusión (reconocimiento, escaneo y enumeración) es clave para identificar exposición real, priorizar riesgos y reducir incertidumbre técnica.

En la masterclass «Ciclo del test de intrusión (Pentesting): reconocimiento, escaneo y enumeración» 100% práctica, realizarás demostraciones en directo con herramientas y servicios web para aprender a obtener, contrastar y organizar información técnica sobre objetivos, servicios y vectores potenciales, con un enfoque profesional orientado a la toma de decisiones y a la calidad de la evidencia técnica. Eduardo Sánchez Toril compartirá metodologías, errores frecuentes y criterios de validación que utiliza en entornos reales de auditoría y peritaje.

Objetivos de aprendizaje

Después de la masterclass «Ciclo del test de intrusión (Pentesting): reconocimiento, escaneo y enumeración»:

  • Aprenderás a estructurar el ciclo inicial de un test de intrusión: reconocimiento, escaneo y enumeración, con un enfoque profesional y reproducible.
  • Identificarás fuentes y señales técnicas para perfilar un objetivo sin incrementar innecesariamente la exposición operativa (OPSEC básico).
  • Desarrollarás criterios para diferenciar hallazgos “ruidosos” de hallazgos accionables y priorizables.
  • Aplicarás técnicas para mapear activos, dominios, subdominios y servicios expuestos, vinculándolos con evidencias verificables.
  • Practicarás la interpretación de resultados de escaneo para comprender superficie de ataque y posibles vectores.
  • Aprenderás a enumerar servicios y tecnologías con el nivel de detalle necesario para una fase posterior de explotación segura y controlada.
  • Mejorarás tu capacidad para documentar evidencias técnicas con claridad (qué se observó, cómo se obtuvo y cómo se valida).
  • Comprenderás errores comunes y buenas prácticas para reducir falsos positivos y mejorar la calidad del análisis.

Audiencia objetivo

La masterclass «Ciclo del test de intrusión (Pentesting): reconocimiento, escaneo y enumeración» ha sido confeccionada para aquellos que trabajan o aspiran a trabajar como:

  • Analista de ciberseguridad (SOC / Blue Team)
  • Pentester / Red Team junior
  • Consultor/a de ciberseguridad
  • Analista de ciberinteligencia / Threat Intelligence
  • Responsable de seguridad (CISO) en pymes
  • Administrador/a de sistemas con foco en hardening
  • Auditor/a de seguridad técnica
  • Analista forense digital en formación
  • Investigador/a de incidentes (IR) en entornos corporativos
  • Profesional de GRC que necesita criterios técnicos para priorizar riesgos

Además…

La masterclass «Ciclo del test de intrusión (Pentesting): reconocimiento, escaneo y enumeración» forma parte de la serie de los más de 35 webinars en directo que LISA Institute y LISA News han organizado este año en el contexto del Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa de LISA Institute.

Si no quieres perderte otros eventos y actividades relacionados con la Inteligencia, Internacional, DD HH y Ciberseguridad que van a ocurrir próximamente, pincha aquí.

Cinco modelos de transición con lecciones para Venezuela

En este artículo, Roberto Mansilla, alumni de Máster Profesional de Analista de Inteligencia de LISA Institute analiza cinco casos históricos de transiciones políticas que pueden ofrecer claves para el contexto actual venezolano. Desde España y Panamá hasta Europa del Este, Angola y Siria, estos precedentes permiten identificar patrones de ruptura, continuidad y tutela externa. La cuestión central es si Venezuela avanzará hacia una transición pactada, tutelada o hacia un modelo de cambio controlado.

La declaración del secretario de Estado estadounidense Marco Rubio que coloca a la transición española como referente para la Venezuela post-Maduro abre el compás. Para explorar otras experiencias de transición que podrían servir de referencia en el caso venezolano. Un proceso que, según fuentes de la Casa Blanca, podría durar años. 

Por el momento, Washington mantiene como principal apuesta un proceso de tutela y vigilancia hacia las nuevas autoridades post-Maduro en manos de la presidenta encargada, Delcy Rodríguez. Rubio llegó a declarar que la relación con Rodríguez es «productiva y respetuosa». 

➡️ Te puede interesar: La Venezuela post-Maduro: cuatro escenarios en clave geopolítica

Procedente de Bogotá, la nueva Encargada de Negocios de EE.UU. en Venezuela, Laura Dogu, llegó a Caracas este 2 de febrero. Su intención es reabrir la embajada estadounidense. Tras reunirse con Delcy Rodríguez en el Palacio de Miraflores, Dogu dejó clara la hoja de ruta de la administración de Donald Trump en Venezuela. Esta contempla estabilidad y recuperación económica, reconciliación y transición democrática por la vía electoral.

Días antes,el nuevo ejecutivo venezolano había aprobado una nueva Ley de Hidrocarburos. La norma permite el retorno de las multinacionales y de inversiones extranjeras. Además, anunció la futura aprobación de una Ley de Amnistía para Presos Políticos, en discusión en la Asamblea Nacional.

España 1976 y Venezuela: paralelismos de transición

Contexto: 

  • La muerte de Francisco Franco (1975) abrió el camino a una transición de un régimen dictatorial a uno democrático. Este proceso estuvo determinado por los Pactos de La Moncloa (1976).
  • La transición post-franquista permitió el acercamiento entre actores políticos y la amnistía. También facilitó la legalización de partidos hasta entonces en la clandestinidad.
  • Además, impulsó el regreso de los exiliados y la realización de elecciones legislativas en 1977. Igualmente, promovió un referéndum para adoptar una nueva Constitución.

Claves para Venezuela: 

  • Simbiosis histórica: los Pactos de La Moncloa tomaron como referencia el Pacto de Punto Fijo en Venezuela (1961). Este se firmó tras la caída de la dictadura militar de Marcos Pérez Jiménez. Esta conexión establece una línea de continuidad histórica entre España y Venezuela. Podría incidir en el contexto actual, como probablemente percibió el secretario de Estado de EEUU, Marco Rubio, en su declaración.
  • Esta simbiosis viene igualmente determinada por la implicación de España como garante de mecanismos de estabilidad y de acercamiento entre actores políticos en Venezuela. La presencia en España de una importante diáspora venezolana, de aproximadamente 500.000 personas, y de un activo exilio político complementa este apartado. Su aportación se anticipa relevante en este proceso de transición post-Maduro.
  • No obstante, hasta el momento y a diferencia de lo sucedido en la España de 1976, son esporádicos los canales de acercamiento político entre el chavismo y la oposición venezolana. Estos deberían implicar, entre otros aspectos, la reconciliación, un calendario electoral concreto y una transición con garantías.
  • En un contexto post-Maduro, el chavismo avanza. La oposición venezolana redefine liderazgos y posiciones políticas ante este nuevo escenario. Toma en cuenta la existencia de exiliados, la figura de la premio Nobel María Corina Machado y otros liderazgos políticos en Venezuela. Algunos permanecen en prisión o en la clandestinidad.

Panamá 1989: intervención y transición democrática

Contexto: 

  • La invasión militar estadounidense del istmo panameño comenzó el 19 de diciembre de 1989. Se ejecutó mediante la operación «Causa Justa» para derrocar y capturar al presidente Manuel Antonio Noriega. Noriega fue acusado de narcotráfico y falleció en 2017 en una cárcel panameña.
  • La intervención dio paso a una transición tutelada por Washington. Su finalidad fue asegurar un sistema democrático competitivo. Desde entonces, Panamá ha fortalecido su sistema democrático, así como la estabilidad institucional y económica.

Claves para Venezuela: 

  • Existen similitudes entre el Panamá de 1989 y la Venezuela de 2026. La captura de Nicolás Maduro y su esposa Cilia Flores tras una acción militar estadounidense dio paso a su traslado a Estados Unidos. Allí enfrentarán acusaciones de narcotráfico y terrorismo ante la justicia estadounidense. En Caracas, esta situación propicia la conformación de una especie de protectorado de Washington. Estaría momentáneamente bajo la presidencia encargada de Delcy Rodríguez y de la estructura de poder chavista-madurista que dirige Venezuela desde 1999.

➡️ Te puede interesar: Venezuela en el laboratorio hemisférico: poder duro, transición y legitimidad en la política internacional

  • La tutela estadounidense podría determinar en la Venezuela post-Maduro la reproducción del esquema de transición del Panamá post-Noriega a partir de 1989. 
  • Existen igualmente similitudes desde la perspectiva electoral. En el caso panameño, tras la invasión militar, Washington entronizó como presidente transitorio al principal líder de la oposición, Guillermo Endara, quien se adjudicó la victoria en las elecciones presidenciales de mayo de 1989 tras denunciar presuntas irregularidades por parte del oficialismo. Endara gobernó el país hasta 1994.
  • Por su parte, la oposición venezolana se adjudicó la victoria en las presidenciales de julio de 2024 con Edmundo González Urrutia como candidato. Actualmente está exiliado en España y denunció presuntas irregularidades en la victoria de Maduro. Con todo, en la Venezuela post-Maduro sigue gobernando el chavismo, aunque la tutela de Washington augura una etapa inédita.
  • Como en el caso español, en el país centroamericano también existe una notable diáspora venezolana, estimada en 140.000 personas. Incluye dirigentes políticos en el exilio y puede contribuir con espacios de influencia en la transición post-Maduro.

Europa del Este 1989 y las transiciones postcomunistas

Contexto: 

  • La caída del Muro de Berlín (1989) dio paso a cambios históricos con la desarticulación de los regímenes comunistas de Europa del Este, transición democrática y hacia economías de mercado. Estos cambios implicaron incluso transiciones violentas (Rumanía) y con desintegración estatal (Yugoslavia; URSS; Checoslovaquia) 
  • La URSS, actor exógeno con capacidad tutelar y coercitiva mediante presencia militar en Europa del Este, desapareció como entidad estatal. Estaba inserta en la dinámica de revoluciones democráticas, en el marco del Pacto de Varsovia y el COMECON.
  • Un hecho significativo ha sido la integración de la mayoría de estos países excomunistas en organismos occidentales y atlantistas. Entre ellos están Polonia, República Checa, Eslovaquia, Lituania, Estonia y Letonia. También figuran Rumanía, Bulgaria, Hungría, Croacia y Eslovenia. Estas incorporaciones se produjeron en la Unión Europea y la OTAN.

Claves para Venezuela: 

  • Si bien el chavismo ha defendido un singular modelo socialista amparado en la renta petrolera, su naturaleza difiere de los sistemas más autoritarios de la Europa del Este excomunista. También difiere el contexto sociopolítico venezolano, marcado por una incesante polarización.
  • Desde 1999, Venezuela ha realizado decenas de elecciones competitivas, de distinta naturaleza, que han medido esa polarización entre el oficialismo y oposición. 
  • A pesar de sus características hegemónicas, existe una evidente diferencia entre los regímenes comunistas y socialistas de Europa del Este y la naturaleza política del chavismo. Salvo excepciones como Yugoslavia, aquellos estaban más institucionalizados políticamente por la URSS. En cambio, el chavismo se vincula más a factores carismáticos, como el MBR200, el Polo Patriótico y el PSUV.
  • A pesar de la tutela estadounidense, el chavismo sigue en el poder en Venezuela. Está condicionado por presiones exteriores como EEUU, la UE y el exilio político. Mientras tanto, se define una hoja de ruta hacia la transición democrática.

➡️ Te puede interesar: Venezuela: mapa de actores con capacidad real de influencia en el poder

  • Para garantizar la viabilidad de la transición post-comunista, en los países de Europa del Este se impuso una especie de «pacto político» que, con apoyo occidental, tuvo capacidad de neutralización de conflictos reivindicativos desde el punto de vista político y jurídico. Esta especie de «borrón y cuenta nueva» puede de alguna forma reproducirse en Venezuela como amortiguador de tensiones en la medida en que la normalidad económica y social comience a generar escenarios de entendimiento. Un aspecto importante en este sentido tiene que ver con el alcance de la anunciada Ley de Amnistía de Presos Políticos.

Angola 2017 y Venezuela en perspectiva comparada

Contexto: 

  • Tras una prolongada guerra de independencia contra Portugal (1961-1975), Angola ingresó en un período de guerra civil hasta 2002 con implicación de actores externos (EEUU, URSS, Cuba, Sudáfrica) 
  • Adoptando un modelo socialista, el poder político estuvo dominado entre 1979 y 2017 por José Eduardo dos Santos, líder del Movimiento Popular para la Liberación de Angola (MPLA), cuyo régimen se caracterizó por un marcado autoritarismo, el clientelismo y el nepotismo a través de la concentración de la riqueza petrolera en su familia y élite cercana. 
  • En las elecciones presidenciales de septiembre de 2017, João Lourenço (también del MPLA) sucede a dos Santos en el poder iniciando una cosmética transición democrática con visos «gatopardianos» en la que, si bien se han relevado altos cargos de la cúpula del MPLA, sigue predominando la estructura de poder el «Ancien Régime«, adaptada a una nueva realidad política y socioeconómica.

Claves para Venezuela: 

  • La condición de país petrolero y la configuración de una estructura de poder netamente clientelar, primero en manos de Hugo Chávez y posteriormente de su sucesor Nicolás Maduro, ejerce similitudes que permiten intuir que, en la actual coyuntura de transición hacia cambio político, el “modelo angoleño” pueda significar una referencia asertiva para el caso venezolano. 
  • A diferencia de Venezuela con respecto a EEUU, la Angola de Lourenço no se observa condicionada por la presión tutelar de actor exterior alguno. No obstante, Occidente, los países africanos y organismos internacionales mantienen una mirada permanente sobre la transición angoleña.

Siria 2024 y Venezuela en perspectiva geopolítica

Contexto: 

  • Tras una guerra civil iniciada en 2011 al calor de las Primaveras árabes, la caída del régimen de Bashar al Asad en diciembre de 2024 y la entronización de una presidencia de facto a manos de Ahmed al Shar’a (un miembro del Frente Al Nusra acusado de yihadismo y de terrorismo al que Washington llegó a ofrecer una recompensa de 10 millones de dólares por su captura) abre una nueva etapa en el país árabe.
  • Siria sigue observando la presencia de grupos armados con control territorial y pulsos geopolíticos exteriores contextualizados por la dinámica de conflictos en Oriente Próximo. No obstante, la comunidad internacional mantiene la expectativa de un poder centralizado en Damasco que evite la reproducción de la guerra civil.
  • La legitimidad de Ahmed al Shar’a ha sido reconocido internacionalmente como la autoridad de facto de Siria, siendo recibido en EE.UU., Rusia, Arabia Saudita y la ONU, entre otros. En un contexto de volatilidad internacional y de tensiones crecientes en Oriente Próximo, los principales actores de la política mundial interpretan que la estabilidad siria es esencial, en este caso en manos de un «hombre fuerte» como al Shar’a.

➡️ Te puede interesar: El nuevo orden en marcha: doctrina y estrategia en torno a la Operación Absolute Revolve en Venezuela

Claves para Venezuela: 

  • La Siria de al Asad tuvo en la Venezuela de Chávez y Maduro a uno de sus principales aliados exteriores. Entre Siria y Venezuela existe históricamente una relación determinada por la inmigración, que desde la llegada del «chavismo» se ha configurado con un cariz más geopolítico. En altos cargos del «chavismo« han sido notorias algunas figuras de origen sirio como el ex vicepresidente y ministro de Petróleo Tarek el Aissami, el actual Fiscal General Tarek William Saab y el ex ministro de Planificación y Desarrollo Haiman el Troudi.
  • Si bien en Venezuela existen colectivos armados y grupos guerrilleros y paramilitares, algunos de ellos provenientes del exterior (FARC y ELN de Colombia; Hizbulá libanés; CGRI de Irán; Grupo Wagner de Rusia) resulta poco probable que la Venezuela post-Maduro se deslice hacia un escenario de guerra civil como el de Siria, especialmente ante la atenta tutela estadounidense determinada igualmente por su proximidad geográfica y su presencia militar en el Mar Caribe.
  • A fin de evitar una desestabilización interna que afecte el control de los recursos petroleros, la realpolitik podría obligar a EEUU y otros actores exteriores a entronizar en Caracas una figura de «hombre fuerte« o un «gendarme necesario» similar a la de Ahmed al Shar’a en Damasco y que históricamente también ha estado presente en la política latinoamericana. 

➡️ Si quieres adentrarte en las Relaciones Internacionales y adquirir habilidades profesionales, te recomendamos los siguientes programas formativos:

Masterclass | OSINT avanzado: fuentes, búsquedas y validación de información

OSINT avanzado: fuentes, búsquedas y validación de información

Masterclass organizada por LISA Institute

Quién participa

👤 Eduardo Sánchez, perito judicial informático, CEO de AllPentesting y profesor del Máster de Ciberseguridad, Ciberinteligencia y Ciberdefensa y en el Máster de Analista Criminal y Criminología Aplicada.

A nivel académico, es Ingeniero Técnico en Informática (UCO), Ingeniero Informático (UGR), con tres especialidades del Máster Interuniversitario en Seguridad TIC (UOC).

A nivel profesional, es CEO de AllPentesting, perito judicial informático y profesor técnico de FP. Fundador de Qurtuba Security Congress y Security High School. Vicepresidente de ANPHACKET y docente en diversas universidades y programas de formación superior.

👤 Daniel Villegas (@DanielVillegas). Director general de LISA Institute.

En el ámbito profesional, es fundador y director general de LISA Institute. Es asesor en materia de seguridad, inteligencia y ciberseguridad para diversas empresas e instituciones públicas, tanto en Europa como en América. A su vez, es consultor en proyectos para la OTAN, ONU y Unión Europea. Anteriormente, fue responsable de seguridad y análisis en la Unidad de Seguridad y Protección Civil de Metro de Barcelona.

Académicamente, es licenciado en Criminología (UIC), graduado en Prevención y Seguridad Integral y posgrado superior en Gestión y Derecho de la Seguridad (EPSI), máster en Mundo Árabe e Islámico (UB), máster oficial en Terrorismo (UNIR), máster en Análisis de Inteligencia (UAB), máster en Cybersecurity Management (UPC), CISA y CSX (ISACA).

Qué aprenderás en esta masterclass

En un contexto en el que la desinformación y la manipulación informativa se han consolidado como un riesgo global de primer orden, dominar técnicas avanzadas de OSINT (Open-Source Intelligence) ya no es una ventaja competitiva: es un requisito profesional. Según el World Economic Forum, la “misinformation and disinformation” figura entre los principales riesgos a corto plazo en su Global Risks Report 2026. En la masterclass «OSINT avanzado: fuentes, búsquedas y validación de información«, aprenderás a identificar fuentes fiables, ejecutar búsquedas avanzadas y aplicar metodologías de validación y verificación que permitan convertir información abierta en inteligencia accionable, minimizando sesgos, errores y falsas atribuciones.

De la mano de Eduardo Sánchez, perito judicial informático y CEO de AllPentesting, se abordarán enfoques prácticos para investigar, contrastar y documentar hallazgos, con criterios profesionales aplicables a ciberinteligencia, investigaciones corporativas, análisis de amenazas y entornos judiciales.

Se trata de una sesión 100% práctica, basada en demostraciones en directo con herramientas y servicios web para que puedas replicar el proceso paso a paso.

Objetivos de aprendizaje

Después de la masterclass «OSINT avanzado: fuentes, búsquedas y validación de información«:

  • Aprenderás a mapear y seleccionar fuentes OSINT fiables según el objetivo de investigación, aplicándolo a casos reales.
  • Desarrollarás técnicas de búsqueda avanzada (operadores, pivoting y estrategia multifuente) y las practicarás con herramientas y servicios web.
  • Aplicarás criterios de validación para diferenciar información verificada, plausible y no confiable.
  • Dominarás métodos prácticos de corroboración cruzada (triangulación) y trazabilidad de evidencias, mediante demostraciones en directo.
  • Identificarás sesgos cognitivos y sesgos de fuente, y cómo mitigarlos en análisis de inteligencia.
  • Conocerás pautas para documentar hallazgos de forma reproducible y auditable (cadena de custodia informativa).
  • Aprenderás a detectar señales de manipulación, contenidos sintéticos y campañas coordinadas a partir de indicadores OSINT.
  • Integrarás un flujo de trabajo profesional, 100% práctico, para convertir información abierta en inteligencia útil para ciberinteligencia e investigación.

Audiencia objetivo

La masterclass «OSINT avanzado: fuentes, búsquedas y validación de información« ha sido confeccionada para aquellos que trabajan o aspiran a trabajar como:

  • Aprenderás a mapear y seleccionar fuentes OSINT fiables según el objetivo de investigación, aplicándolo a casos reales.
  • Desarrollarás técnicas de búsqueda avanzada (operadores, pivoting y estrategia multifuente) y las practicarás con herramientas y servicios web.
  • Aplicarás criterios de validación para diferenciar información verificada, plausible y no confiable.
  • Dominarás métodos prácticos de corroboración cruzada (triangulación) y trazabilidad de evidencias, mediante demostraciones en directo.
  • Identificarás sesgos cognitivos y sesgos de fuente, y cómo mitigarlos en análisis de inteligencia.
  • Conocerás pautas para documentar hallazgos de forma reproducible y auditable (cadena de custodia informativa).
  • Aprenderás a detectar señales de manipulación, contenidos sintéticos y campañas coordinadas a partir de indicadores OSINT.
  • Integrarás un flujo de trabajo profesional, 100% práctico, para convertir información abierta en inteligencia útil para ciberinteligencia e investigación.

Además…

La masterclass «OSINT avanzado: fuentes, búsquedas y validación de información« forma parte de la serie de los más de 35 webinars en directo que LISA Institute y LISA News han organizado este año en el contexto del Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa de LISA Institute.

Si no quieres perderte otros eventos y actividades relacionados con la Inteligencia, Internacional, DD HH y Ciberseguridad que van a ocurrir próximamente, pincha aquí.

¿Qué es la pena de muerte y en qué países se aplica?

Aprende qué es la pena de muerte, qué tipos de aplicación existen y cómo ha evolucionado su uso a nivel internacional.

A lo largo de la historia, las sociedades han buscado distintas formas de castigar los delitos más graves. Algunas han apostado por penas largas de prisión, otras por medidas orientadas a la reinserción y, en muchos casos, se ha recurrido a castigos muy severos.

Entre ellos se encuentra una sanción que sigue generando un gran debate social, jurídico y moral en todo el planeta. Su uso ha disminuido en numerosos países, pero aún está presente en las leyes y en la práctica de varios Estados. Para comprender mejor este fenómeno, es útil repasar en qué consiste, cómo se aplica y cuál es su situación actual.

¿Qué es la pena de muerte?

La pena de muerte es un castigo impuesto por el Estado que consiste en quitar la vida a una persona condenada por determinados delitos. No se trata de una reacción espontánea, sino de una sanción prevista en las leyes penales y ejecutada tras un proceso judicial.

En general, se reserva para crímenes considerados especialmente graves, como ciertos tipos de homicidio, actos de terrorismo o delitos cometidos en contextos de guerra. La forma concreta de ejecución (ahorcamiento, inyección letal, fusilamiento u otros métodos) depende de la legislación de cada país.

➡️ Te puede interesar: Máster Profesional de Analista Internacional y Geopolítico

Se diferencia de otros actos de violencia porque está regulada por normas jurídicas y se lleva a cabo por autoridades públicas. Aun así, su existencia y su uso siguen siendo objeto de un intenso debate, tanto por razones éticas como por las dudas sobre su eficacia para prevenir el delito.

Situación actual en el mundo

Tipos de aplicación

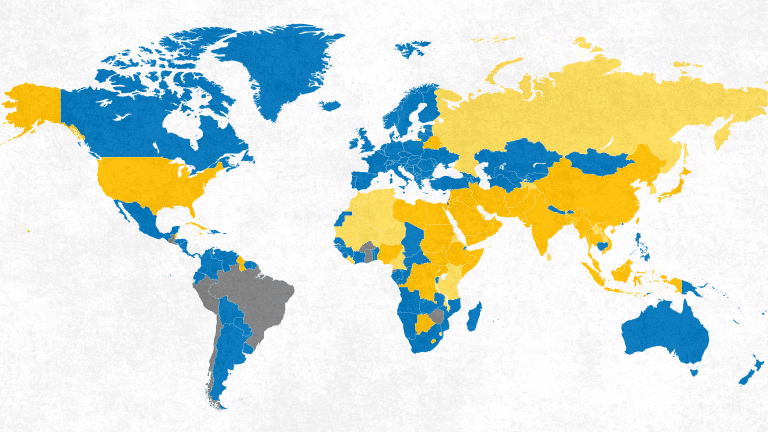
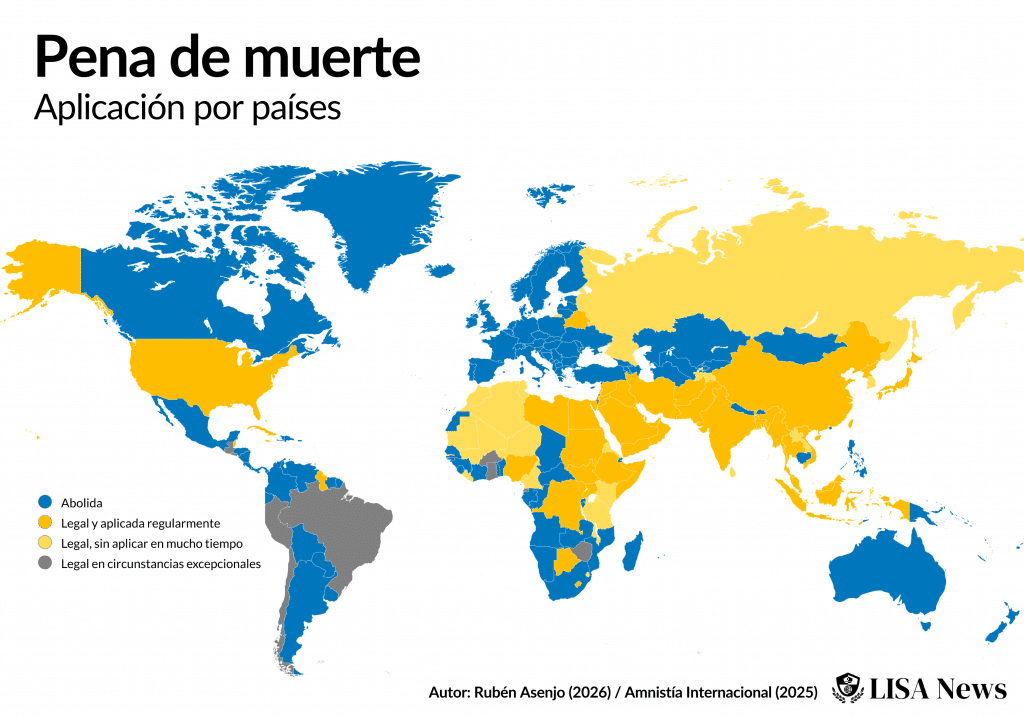
En el mundo actual se pueden distinguir tres grandes formas de aplicación. En primer lugar, hay países que mantienen la pena de muerte en su legislación y la aplican de manera relativamente habitual, con condenas y ejecuciones cada año.

En segundo lugar, existen Estados que la conservan en sus códigos penales, pero llevan décadas sin ejecutar a nadie. En la práctica, son «abolicionistas de hecho». En este caso, la norma sigue escrita, pero no se utiliza. Sin embargo, mientras no se derogue formalmente, siempre existe la posibilidad de que vuelva a aplicarse.

Por último, hay países que solo la contemplan para crímenes cometidos en circunstancias excepcionales, como los perpetrados en tiempo de guerra o los crímenes de lesa humanidad. En estos casos, se presenta como una medida extrema, reservada para situaciones muy concretas y poco frecuentes.

Evolución histórica y debate internacional

La pena de muerte ha existido en muchas civilizaciones, desde la antigüedad hasta hoy. Durante siglos se aplicó por una gran variedad de delitos, incluyendo conductas que hoy se consideran menores. Con el tiempo, muchas sociedades han ido restringiendo su ámbito o eliminándola por completo.

➡️ Te puede interesar: Curso de Derecho Internacional Humanitario

En la actualidad, un número creciente de países la ha abolido en su legislación o lleva muchos años sin ejecutar. Al mismo tiempo, otros Estados la mantienen y la usan, lo que genera contrastes muy marcados entre regiones. Organismos internacionales, organizaciones de derechos humanos y gobiernos debaten sobre su legitimidad y su compatibilidad con la protección de la vida y la dignidad humana.

Este debate se alimenta de distintas posturas. Por ejemplo, hay quienes la consideran un castigo legítimo para delitos extremos, y otros sostienen que ningún Estado debería tener la facultad de quitar la vida a una persona, incluso tras un juicio.

Argumentos a favor y en contra

Quienes apoyan este tipo de castigo suelen defender que sirve como respuesta ejemplar frente a delitos muy graves y que puede tener un efecto disuasorio. También argumentan que representa una forma de justicia para las víctimas y sus familias, al considerar que ciertos crímenes merecen la sanción más severa posible.

Por el contrario, quienes se oponen señalan el riesgo de errores judiciales irreparables, ya que una ejecución no admite corrección si se demuestra la inocencia del condenado. También explican que no existe un acuerdo claro sobre su eficacia para reducir el delito y que puede dar lugar a tratos discriminatorios, afectando más a personas pobres o pertenecientes a minorías.

Además, muchas voces críticas sostienen que los sistemas penales deben orientarse a la protección de derechos, la rehabilitación y la prevención, y que la existencia de este castigo extremo resulta incompatible con esos objetivos.

El futuro de la pena de muerte

La tendencia mundial apunta a una reducción progresiva del uso de la pena de muerte. Cada cierto tiempo, nuevos países la eliminan de su legislación o establecen moratorias, es decir, pausas en las ejecuciones. Sin embargo, todavía hay Estados que la aplican de forma regular y que concentran la mayoría de las ejecuciones registradas cada año.

➡️ Te puede interesar: Curso de Experto en Cooperación Internacional para el Desarrollo

En algunas regiones, su uso está asociado principalmente a delitos como el asesinato o el terrorismo. En otras, la ley también la contempla para conductas que no implican violencia física, lo que genera una preocupación adicional en la comunidad internacional.

Fin a la autonomía kurda en Siria, operación antiterrorista en Países Bajos y filtración de información de espías

0

🗞️ Desde LISA News te traemos el Boletín Semanal, un resumen de las noticias más relevantes de los últimos 7 días en Internacional, Inteligencia y Ciberseguridad. Síguenos en nuestras redes sociales o suscríbete al boletín para estar al día de todo lo que ocurre en el mundo.

Esta semana… te explicamos la caída de la región del noreste de Siria en manos del Gobierno central, las detenciones por difusión de propaganda terrorista en redes sociales y la exposición de datos personales de medio millón de personas que espiaban a otras.

Te recordamos que también puedes escuchar el Boletín Semanal de LISA News en Spotify o verlo en formato vídeo en YouTube.

SEGURIDAD INTERNACIONAL Y GEOPOLÍTICA

🇸🇾 La autonomía kurda en Siria cae tras la ofensiva del Gobierno central

La administración autónoma kurda del noreste de Siria colapsó del todo tras la ofensiva relámpago que el Gobierno central de Damasco comenzó a inicios de 2026, impulsada por las deserciones masivas en las filas de las Fuerzas Democráticas Sirias (FDS) y comunidades árabes resentidas con el dominio kurdo. El avance sobre Raqqa y Deir ez-Zor, con infiltraciones y cambios de bando, desorganizó las defensas, forzando un acuerdo de integración que sepultó la autonomía de facto. A partir de ahora se espera la reintegración del territorio y sus fuerzas bajo el control administrativo y militar de Ahmed al-Sharaa, presidente del país.

➡️ Te puede interesar: Máster Profesional de Analista Internacional y Geopolítico


🇯🇵 El partido de Sanae Takaichi arrasa en las legislativas de Japón

El Partido Liberal Democrático (PLD) de la primera ministra Sanae Takaichi consiguió este 8 de febrero una victoria aplastante en las elecciones legislativas de Japón. Con 310 de los 465 escaños de la Cámara de Representantes, el partido podrá gobernar en solitario y aprobar leyes sin necesitar el respaldo de la Cámara Alta. Asimismo, el resultado abre la puerta a una eventual reforma constitucional que podría modificar el carácter pacifista del país. La primera ministra logra así la supermayoría que buscaba al convocar elecciones anticipadas y supera incluso la legendaria victoria de su partido en 1986.

➡️ Te puede interesar: Curso-Certificado de Analista Internacional


🇵🇹 El socialista Seguro gana las presidenciales de Portugal

António José Seguro ha vencido la segunda vuelta de las elecciones presidenciales de Portugal con poco más del 66% de los votos, frente al apenas 33% obtenido por André Ventura, candidato y líder del partido Conservador Chega. El resultado marca un récord histórico de apoyo para Seguro, con casi 3,5 millones de votos, superando incluso la cifra que logró Mário Soares en 1991. El mandatario electo gobernará el país europeo durante los próximos cinco años.


INTELIGENCIA

🇳🇱 Varios detenidos por difusión de propaganda terrorista en Países Bajos

La Policía de Países Bajos detuvo a al menos quince personas en nueve regiones por difundir presunta propaganda del grupo terrorista Estado Islámico y por incitar a atentados a través de redes sociales. Las detenciones ocurrieron el martes 10 de febrero y abarcaron distintas provincias, con la mayor parte de las arrestos en La Haya. Entre los detenidos hay edades que oscilan entre 16 y 53 años, y cuatro son menores. Además, trece de ellos son sirios y tres neerlandeses. Todos los sospechosos presuntamente utilizaban plataformas como TikTok para difundir propaganda de Estado Islámico y para incitar a terceros a cometer atentados.

➡️ Te puede interesar: Máster Profesional de Analista de Inteligencia


🇨🇴 Colombia y Estados Unidos interceptan más de diez toneladas de cocaína 🇺🇸

Las autoridades colombianas han logrado interceptar un narcosubmarino cargado con diez toneladas de cocaína, en una operación coordinada con Estados Unidos. En un comunicado, la Oficina Internacional de Narcóticos del Departamento de Estado señaló que «diez toneladas de cocaína valoradas en 441 millones de dólares han sido destruidas y cuatro narcotraficantes han sido detenidos», subrayando la magnitud del golpe contra las redes de tráfico.


CIBERSEGURIDAD

👀 Filtración de datos de medio millón de personas que espiaban a otras

Un hacktivista conocido como Wikkid ha filtrado datos personales y financieros de medio millón de usuarios de una aplicación de vigilancia para teléfonos móviles, de tipo stalkerware. La filtración de la información, que incluye direcciones de correo electrónico, el servicio contratado, el importe abonado y los últimos dígitos de las tarjetas utilizadas, expone a quienes pagaron por espiar a otras personas mediante programas de monitoreo.

➡️ Te puede interesar: Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa


📧 Las autoridades españolas advierten de un ataque phishing que suplanta correos de la Agencia Tributaria

La Guardia Civil y el INCIBE alertan sobre una campaña de phishing que suplanta correos de la Agencia Tributaria para robar credenciales de la Dirección Electrónica Habilitada Única (DEHÚ). Los ciberdelincuentes envían notificaciones falsas que parecen oficiales e incluyen un enlace a una web fraudulenta donde las víctimas introducen sus datos. Aunque los mensajes están bien diseñados, el dominio del remitente no coincide con el oficial «agenciatributaria.gob.es». Se recomienda no pinchar en enlaces sospechosos y comprobar siempre la procedencia del correo.


🌐 Otras noticias del mundo 🌐

  • Corea del Sur detiene a seis implicados por la incursión de drones en Corea del Norte. Oficiales de Inteligencia y directivos de una empresa de drones están implicados en el caso de espionaje aéreo.
  • Transparencia Internacional advierte del aumento de la corrupción en democracias. Más del 67% de los países suspende en control de la corrupción, según el nuevo índice de Transparencia Internacional.
  • Prisión provisional para el alcalde de Guayaquil acusado de delincuencia organizada y lavado de dinero. La Justicia ecuatoriana dicta la entrada de Aquiles Álvarez por sendos delitos en el llamado caso ‘Goleada’.
  • La Cámara de Representantes de Estados Unidos aprueba la reforma electoral impulsada por Trump. La medida, que busca introducir nuevos requisitos para que los votantes deban registrarse para ejercer su derecho al voto, pasará al Senado.
  • Estados Unidos y México decomisan varias toneladas de cocaína en una operación conjunta en el Pacífico. La cantidad incautada ronda los 200 bultos y la actuación policial ha tenido lugar «más allá de la Zona Económica Exclusiva».
  • Discord endurece las medidas de seguridad para menores de edad. La plataforma social busca un cambio que obligará a todos los usuarios a verificar la edad si quieren modificar ajustes de comunicación o acceder a contenidos restringidos.
  • La Policía alemana confisca material nazi en una operación. La incautación se ha llevado durante una investigación que busca analizar elementos extremistas, después de que un establecimiento vendiera ese tipo de artículos en varias regiones del país europeo.

Suscríbete al boletín semanal de LISA News

Suscríbete para ser el primero en recibir artículos, análisis y noticias, además de descuentos exclusivos para suscriptores en formación sobre Seguridad, Inteligencia, Ciberseguridad y Geopolítica. Introduce tus datos a continuación:

Si te ha gustado este boletín semanal, ¡compártelo y síguenos en redes sociales!

Modelos, números y espionaje: el poder oculto de la econometría en inteligencia y seguridad 

0

La econometría ya no solo analiza mercados: anticipa crisis y conflictos. Gobiernos y agencias de inteligencia usan modelos para medir riesgos y moldear decisiones. En este artículo, Irene García, alumna del Máster Profesional de Ciberseguridad, Ciberinteligencia y Ciberdefensa de LISA Institute, explora cómo en la era del dato el poder también se calcula en ecuaciones.

Los servicios de inteligencia ya no se limitan a interceptar comunicaciones ni filtrar agentes. Hoy trabajan con modelos, series temporales y variables macroeconómicas que predicen crisis políticas, inestabilidad social y conflictos antes de que estallen.

Detrás de la discreta ciencia de la econometría, se esconde un nuevo instrumento de poder: el espionaje estadístico. Un mundo donde los números pueden anticipar guerras, manipular mercados o proteger democracias.

De la econometría clásica al poder del dato

Durante buena parte del siglo XX, la econometría fue una ciencia confinada a los despachos de bancos centrales y universidades. Nació para dotar de precisión matemática a la economía y demostrar que los fenómenos sociales también podían medirse.

Con figuras como Jan Tinbergen o Lawrence Klein, la disciplina se consolidó como herramienta para diseñar políticas públicas. Estas se basaban en modelos de regresión y proyecciones estadísticas.

Pero lo que comenzó como un instrumento académico de análisis pronto se convirtió en una herramienta de predicción estratégica. Durante la Guerra Fría, tanto Estados Unidos como la Unión Soviética comprendieron que el control de la información económica era esencial. Permitía anticipar crisis, desabastecimientos o tensiones sociales.

Según el National Security Archive,La CIA contaba con unidades dedicadas a estimar el PIB soviético mediante datos indirectos: producción de acero, transporte ferroviario, consumo energético. Aquellos modelos no sólo medían la economía sino que servían para evaluar la estabilidad política del adversario.

A partir de los años 80, con el auge de la globalización y los flujos financieros automatizados, la econometría entró en una nueva fase: la modelización predictiva de riesgo global. El Fondo Monetario Internacional (FMI) y el Banco Mundial comenzaron a usar modelos de equilibrio general para evaluar la sostenibilidad de la deuda, el impacto de las sanciones o la vulnerabilidad de los países a crisis externas. Estas mismas herramientas, reinterpretadas, serían años después adoptadas por organismos de inteligencia.

El espionaje moderno descubrió que el dato económico era tan sensible como el militar. La diferencia es que los números no disparan, pero pueden hundir economías enteras.

Con la digitalización masiva de la información, la econometría se fusionó con la ciencia de los datos. Los modelos ya no dependen solo de indicadores macroeconómicos, sino también de variables sociales, climáticas, tecnológicas y psicológicas. La predicción económica se transformó en predicción del comportamiento humano.

La Rand Corporation afirma quelos sistemas de inteligencia económica de los gobiernos occidentales integran actualmente modelos econométricos con aprendizaje automático para estimar la probabilidad de conflictos internos, ciberataques o quiebras bancarias. La econometría, lejos de ser una disciplina teórica, se ha convertido en la gramática del poder digital.

De la economía al espionaje: el nacimiento del análisis cuantitativo de riesgo político

A medida que los gobiernos descubrieron el valor político de los indicadores económicos, la frontera entre economía e inteligencia empezó a difuminarse. En los años 90, el término inteligencia económica apareció en documentos de defensa y en estrategias nacionales, sobre todo en Francia y Japón. Allí se consideraba que la información financiera y tecnológica era un asunto de soberanía.

En 1994, el Comisariado de Inteligencia Económica de Francia definía la disciplina como «la recopilación y explotación ética de información estratégica con fines de competitividad nacional». Detrás de esa definición aparentemente neutral se escondía una idea poderosa: el conocimiento económico era una forma de defensa. Los mismos modelos que predecían recesiones podían servir para anticipar ataques especulativos, sabotajes comerciales o presiones geopolíticas.

El paso decisivo se produjo tras los atentados del 11-S. La inteligencia estadounidense se dio cuenta de que los patrones financieros podrían revelar redes terroristas invisibles. La Unidad de Inteligencia Financiera del Departamento del Tesoro (FinCEN) comenzó a utilizar modelos de series temporales y análisis de correlación para detectar movimientos atípicos de capital.

El propio FMI adaptó sus modelos de riesgo sistémico para colaborar con la lucha contra la financiación del terrorismo. Introdujo variables relacionadas con el flujo de remesas, la actividad bancaria transfronteriza y las transacciones en paraísos fiscales.

La economía se convirtió en el nuevo campo de batalla. Los flujos financieros eran las rutas de suministro del terrorismo global. Durante la siguiente década, el desarrollo de modelos estocásticos y de predicción de eventos extremos (los llamados tail risks) permitió a los analistas anticipar crisis como la de 2008 o detectar movimientos especulativos previos a desestabilizaciones políticas.

La London School of Economics señala que algunos de estos modelos se reutilizaron más tarde por agencias de seguridad para predecir estallidos sociales.

La econometría aplicada a la inteligencia consiste en traducir comportamientos humanos y dinámicas sociales en ecuaciones. Un incremento abrupto del desempleo, combinado con picos en la conversión digital sobre corrupción y un descenso en el consumo eléctrico, puede señalar una posible revuelta o colapso institucional. No es magia: es estadística.

En 2020, la Unión Europea lanzó el programa «Europe in Data«. Es un sistema de vigilancia económica basado en inteligencia artificial y modelos econométricos. Estos cruzan 400 indicadores de actividad económica y social para identificar vulnerabilidades nacionales.

Aunquese presenta como un instrumento técnico, varios analistas del CSIS advierten que su potencial para el espionaje interno es significativo. Los mismos algoritmos que miden resiliencia también pueden medir disidencia.

De la crisis financiera a la ciberinteligencia: los nuevos usos de la econometría

La crisis financiera de 2008 fue un punto de inflexión. Lo que para el público fue un colapso bancario, para las agencias de inteligencia fue una lección sobre fragilidad sistémica y la interdependencia global.

Los fallos en los modelos económicos tradicionales, incapaces de anticipar la magnitud del desastre, impulsaron el desarrollo de una nueva generación de modelos. Estos combinaban econometría, análisis de redes y minería de datos.

Estos modelos ya no se limitaban a predecir tendencias financieras: comenzaron a detectar comportamientos humanos anómalos y anticipar crisis políticas derivadas del estrés económico.

El Banco de Pagos Internacionales (BIS) y el World Bank Data Groupdesarrollan plataformas que integran datos bancarios, fiscales y comerciales en tiempo real. La información fluía como nunca antes, y con ella la posibilidad de observar, casi minuto a minuto, el pulso económico del planeta.

En paralelo, La OTAN y el Comando Cibernético de Estados Unidos empezaron a aplicar econometría avanzada la seguridad digital. Los modelos de predicción económica se adaptaron para identificar anomalías en flujos de información, equivalentes a «movimientos financieros» dentro del ciberespacio.

Por ejemplo, un modelo de volatilidad como el GARCH (Generalized Autoregressive Conditional Heteroskedasticity) se usó para analizar variaciones de tráfico en redes militares cifradas. Permitió detectar patrones previos a ciberataques.

El espionaje del siglo XXI ya no observa personas, sino correlaciones. Lo que antes era información financiera, ahora es inteligencia operacional.

En 2016, la Agencia Europea de Ciberseguridad (ENISA) incorporó economistas a su equipo de ciber inteligencia para crear modelos híbridos capaces de evaluar el impacto económico de un ciberataque en términos de PIB, inversión y confianza empresarial. Ese mismo año, el MIT Media Lab publicó un estudio sobre cómo los modelos econométricos podrían predecir inestabilidad social a partir de variaciones en los precios locales de energía y alimentos, anticipando disturbios en Oriente Medio meses antes de que se produjeran.

La ciberinteligencia adoptó de la econometría una lógica distinta: no se trata de seguir actores, sino de seguir el ruido estadístico. Un cambio anómalo en el volumen de correos electrónicos cifrados, en las transferencias bancarias o en la demanda de divisas puede indicar una operación encubierta.

Durante la pandemia de 2020, estas técnicas se perfeccionaron. El Centro de Estudios Estratégicos Internacionales (CSIS)confirmó que los modelos de riesgo económico fueron reutilizados por agencias de inteligencia para rastrear la manipulación informativa relacionada con vacunas y cadenas de suministro.

En palabras del analista Andrew Grotto:

«Los modelos económicos son hoy la mejor fuente de inteligencia: nos dicen no lo que la gente dice, sino lo que la gente realmente hace.»

Modelos de poder: econometría, manipulación de mercados y guerra híbrida

En la era de la interdependencia financiera, el dominio de los modelos se ha convertido en una forma de poder invisible. Los países que controlan la información económica global -sus metodologías, indicadores y algoritmos- poseen una capacidad única para influir en las decisiones de otros sin disparar un solo proyectil.

Durante décadas, las instituciones financieras internacionales -el Fondo Monetario Internacional (FMI) y el Banco Mundial o la OCDE– han utilizado modelos econométricos para evaluar políticas y asignar préstamos. Lo que rara vez se dice es que esos modelos también pueden definir qué países son considerados «seguros«, «estables«o «riesgosos«, afectando su acceso a crédito, inversión y legitimidad internacional.

La London School of Economics describe esta práctica como «geometría del poder económico»: un conjunto de ecuaciones que, bajo la apariencia de neutralidad técnica, reconfigura las relaciones internacionales. Los modelos, diseñados por tecnócratas, determinan la arquitectura política global.

Cuando el riesgo se mide en decimales, manipular el modelo es manipular la realidad.

En 2018, un estudio del RAND Corporation reveló que ciertos modelos de riesgo soberanos utilizados por consultoras financieras habían sido ajustados para influir en negociaciones diplomáticas. En algunos casos, bastaba con modificar la ponderación de una variable (como el nivel de reservas o la estabilidad institucional) para alterar el perfil de riesgo de un país y, con ello, su capacidad de negociación.

Este fenómeno no es aislado. Los gobiernos también han aprendido a usar la econometría como arma en la guerra híbrida. Durante la crisis de Crimea, analistas del Banco Central de Rusia detectaron que modelos occidentales de previsión del rublo incorporaban supuestos geopolíticos que amplificaban artificialmente la predicción de riesgo. En respuesta, Moscú creó su propio sistema de modelización, el SPARTA, que simula escenarios de sanciones y fluctuaciones de materias primas para anticipar respuestas de mercado.

Durante 2022, el CSIS y la Brookings Institution documentaron como la Unión Europea aplica la modelización predictiva para evaluar el impacto de sus sanciones energéticas, calculando la elasticidad del gas ruso y la residencia fiscal de los Estados miembros.

En la práctica, los modelos econométricos se han convertido en armas de calibración económica: permiten sancionar con precisión quirúrgica y medir el daño antes de ejecutarlo.

Pero la guerra híbrida no se libra solo con sanciones. Los modelos también permiten detectar patrones especulativos coordinados, como las ventas masivas de bonos o divisas justo antes de un anuncio político. Estas acciones, aparentemente técnicas, pueden desestabilizar gobiernos enteros.

El Financial Times expuso como analistas financieros del Reino Unido, trabajando con datos del GCHQ, identificaron redes de bots que amplificaban rumores económicos para influir en cotizaciones bursátiles.La econometría, concebida para explicar la realidad, se ha convertido en un sistema que la fábrica.

El dilema del algoritmo: poder, sesgo y control

En apariencia, la econometría es una ciencia exacta. Pero detrás de cada modelo hay supuestos humanos, decisiones políticas y sesgos institucionales. Cuando un modelo se utiliza en el ámbito de la inteligencia o la seguridad nacional, sus consecuencias dejan de ser técnicas: se convierten en morales.

El Oxford Internet Institute advierte que los modelos predictivos aplicados a seguridad tienden a reproducir los sesgos de los datos históricos. Si un país ha sufrido más conflictos o inestabilidad en el pasado, el modelo puede predecir erróneamente que volverá a ocurrir, reforzando prejuicios estructurales y justificando políticas preventivas o represivas.

Este fenómeno, conocido como «sesgo de retroalimentación» , es especialmente peligroso en la inteligencia estatal. Las decisiones basadas en correlaciones erróneas pueden llevar a sanciones injustificadas, errores de atribución en ciberataques o incluso intervenciones diplomáticas prematuras.

Los modelos no mienten, pero pueden hacer que la mentira parezca una probabilidad estadística. A nivel ético, surge un dilema central: ¿quién controla los modelos?

En muchos gobiernos, las ecuaciones econométricas que definen políticas de seguridad son propiedad de contratistas privados. Sus algoritmos están protegidos por secretos industriales, lo que impide auditorías independientes. Esto genera una paradoja: los estados dependen de sistemas que no pueden auditar ni comprender plenamente.

El Consejo de Europa advirtió que esta dependencia podría minar la legitimidad democrática. Si los ciudadanos no pueden conocer cómo se calculan los riesgos o por qué se toman determinadas medidas de seguridad, el principio de transparencia desaparece.

En la práctica, la econometría aplicada a la inteligencia ha creado una nueva capa de opacidad institucional. Ya no se ocultan documentos clasificados, sino modelos invisibles cuyos resultados condicionan la política global.

Gobernanza algorítmica y seguridad internacional

Frente a este panorama, varias instituciones han comenzado a plantear Marcos de gobernanza para regular el uso de modelos predictivos en seguridad. La OCDE propone establecer estándares de transparencia modelística, que obliguen a los algoritmos a documentar supuestos, fuentes de datos y márgenes de error de sus algoritmos.

La OTAN, por su parte, ha creado el grupo DATACORE, destinado a evaluar la fiabilidad de los modelos de predicción económica aplicados a conflictos híbridos. Según un informe de 2024, la alianza busca asegurar que las decisiones militares no dependan ciegamente de la salida de un modelo, sino de un proceso de análisis humano reforzado por evidencia estadística.

Sin embargo, la gobernanza internacional aún es incipiente. Mientras las democracias debaten códigos éticos, las autocracias invierten en modelos cerrados y opacos, diseñados para controlar el comportamiento interno y manipular mercados externos.

El Carnegie Endowment estima que al menos 15 países no democráticos utilizan actualmente modelos econométricos para supervisar el consumo, movilidad y actividad económica con fines de vigilancia política. La diferencia entre usar los modelos para proteger o dominar dependerá, como siempre, de quien posea el código fuente.

Si quieres ser un experto en Ciberseguridad, te recomendamos el siguiente curso formativo:
La OTAN mira a 2045: así serán las nuevas batallas tecnológicas

Un informe prospectivo de la Organización de Ciencia y Tecnología de la OTAN dibuja seis grandes macro‑tendencias que reconfigurarán la seguridad, la economía y las sociedades entre 2025 y 2045.

Entre 2025 y 2045, la ciencia y la tecnología no serán solo un apoyo a la defensa, sino que constituirán el terreno principal de la competencia estratégica. El nuevo informe de la NATO Science & Technology Organization (STO) analiza cómo las grandes tendencias tecnológicas y sociopolíticas desencadenarán cambios profundos en la forma en que los Estados compiten, cooperan y se defienden.

​➡️ Te puede interesar: Máster Profesional de Analista Estratégico y Prospectivo

El documento identifica seis «macro‑tendencias» interrelacionadas (desde la carrera por la inteligencia artificial y las tecnologías cuánticas hasta la revolución biotecnológica o la fragmentación de la confianza pública) y advierte de que las decisiones que se tomen hoy condicionarán de manera decisiva el margen de maniobra político y militar de la Alianza en las próximas dos décadas.

Las claves del informe

La competencia de expande a nuevos ámbitos

La competencia ya no se limita a tierra, mar y aire. El espacio, el ciberespacio, el dominio de la información y regiones sensibles como el Ártico se convierten en escenarios centrales de rivalidad. La «guerra híbrida» (que mezcla presión económica, ciberataques, propaganda y uso selectivo de la fuerza) se consolida como la nueva normalidad.

La OTAN asume que las tecnologías emergentes (sensores avanzados, sistemas autónomos, capacidades espaciales, guerra electrónica) decidirán quién mantiene la iniciativa en estas zonas grises. De ahí la necesidad de invertir de forma sostenida en I+D y en la adaptación de sus conceptos de operaciones a esta realidad multidominio.

Carrera por la superioridad en IA y tecnologías cuánticas

La inteligencia artificial y la tecnología cuántica son presentadas como auténticos multiplicadores de poder. No solo transformarán industrias enteras, sino que serán factores decisivos en disuasión, mando y control, ciberseguridad, inteligencia y logística.

El informe menciona tres ideas clave:

  • Sin datos masivos y de calidad, infraestructuras digitales robustas y capacidades de computación, la IA no despega.
  • La batalla por el talento será tan importante como la carrera por las plataformas: atraer, formar y retener a expertos se convierte en cuestión estratégica.
  • Ningún aliado ganará esta carrera en solitario: se necesitará cooperación estrecha entre países afines y con el sector privado para compartir conocimiento, estándares y recursos.

La revolución biotecnológica como próximo ciclo disruptivo

Según la OTAN, el próximo gran ciclo revolucionario no será digital sino biológico, con la biología sintética en el centro. La capacidad de diseñar organismos, editar genomas y combinar biodatos, biosensores y automatización abrirá un abanico inmenso de aplicaciones en salud, agricultura, materiales y, por supuesto, en defensa.

➡️ Te puede interesar: Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa

El potencial positivo (medicina de precisión, resiliencia sanitaria, protección de fuerzas, nuevas capacidades de detección y descontaminación) convive con los riesgos enormes: armas biológicas más difíciles de atribuir, manipulación genética con fines hostiles o fuga de conocimientos sensibles. Por eso el informe insiste en reforzar la seguridad de la investigación con el que proteger la ciencia con valor estratégico sin frenar la colaboración legítima ni traicionar valores y normas democráticas.

La brecha de recursos y el impacto del cambio climático

La tecnología puede reducir desigualdades o ampliarlas. El documento alerta de que el acceso desigual a recursos críticos (energía, minerales estratégicos, agua, tierras raras) y a tecnologías avanzadas profundizará la distancia entre quienes pueden absorber choques (climáticos, económicos o políticos) y quienes no.

El cambio climático actúa como acelerador: tensiona cadenas de suministro, aumenta la competencia por recursos y multiplica inestabilidades. La respuesta pasará tanto por desarrollar tecnologías verdes y de eficiencia (IA aplicada, nuevos materiales, energías limpias) como por proteger las cadenas de valor y las infraestructuras críticas de interferencias hostiles y coerción económica.

Fragmentación de la confianza pública y guerras de información

La OTAN asume que la confianza en gobiernos, instituciones y ciencia seguirá bajo presión. Las tecnologías digitales, y en particular la IA generativa, facilitan campañas de desinformación cada vez más sofisticadas, capaces de erosionar la cohesión social, manipular percepciones y debilitar la voluntad de resistencia de las sociedades.

➡️ Te puede interesar: Máster Profesional de Analista de Inteligencia

A corto plazo, el informe apuesta por reforzar la comunicación estratégica, las herramientas regulatorias y la educación tecnológica de la población, más que por confiar en soluciones mágicas basadas en la propia tecnología. A largo plazo, sí ve posible usar la IA para detectar y contrarrestar manipulaciones informativas, siempre que se haga de forma transparente y respetuosa con los derechos fundamentales.

Integración tecnológica, dependencias y reto de la interoperabilidad

La integración masiva de tecnologías avanzadas en todas las funciones militares y civiles genera tanto oportunidades como vulnerabilidades. Las fuerzas armadas dependen cada vez más de redes, satélites, servicios en la nube, constelaciones de sensores y software que, en muchos casos, proporciona el sector privado.

Para la OTAN, esto plantea varios desafíos:

  • Garantizar que las nuevas capacidades sean interoperables por diseño entre los aliados con doctrinas, marcos regulatorios y niveles tecnológicos distintos.
  • Gestionar la dependencia de unos pocos proveedores y evitar que actores comerciales con un enorme poder de mercado condicionen decisiones estratégicas.
  • Mantener un equilibrio razonable entre sistemas muy avanzados y soluciones más simples, numerosas y baratas, que en ciertos escenarios siguen siendo más eficaces.

Decisiones tecnológicas hoy, margen político mañana

Como hilo conductor, el informe insiste en cuatro temas transversales: el impacto del cambio climático, la erosión del orden internacional basado en normas, la importancia de las alianzas y la creciente centralidad del sector privado. La conclusión es clara: la ventaja estratégica ya no se mide solo en tanques o aviones, sino en ecosistemas científico‑tecnológicos, marcos éticos y capacidad de adaptación.

Para la OTAN y sus aliados, esto se traduce en una hoja de ruta exigente: invertir de forma sostenida en ciencia y tecnología, proteger la investigación crítica, cooperar más y mejor entre sí y con empresas innovadoras, y, al mismo tiempo, reforzar la resiliencia de sus sociedades frente a choques tecnológicos, climáticos e informativos. En 2045, la verdadera frontera entre seguridad y vulnerabilidad se habrá dibujado, en gran medida, en los laboratorios, las redes y los centros de datos de hoy.