El Banco de Francia logró un beneficio extraordinario de 12.800 millones de euros al vender 129 toneladas de oro en Nueva York y recomprar barras estándar que ahora custodia en París.
El Banco de Francia vendió 129 toneladas de oro depositadas en Nueva York y obtuvo una plusvalía extraordinaria de 12.800 millones de euros, aprovechando el contexto de precios históricamente elevados del metal precioso. Entre julio de 2025 y enero de 2026, la institución recompró lingotes adaptados a los estándares actuales del mercado internacional, que ahora custodia en París. Las reservas totales del país se mantienen en torno a las 2.437 toneladas.
La operación respondió a una recomendación de auditoría interna realizada en 2024. Esas 129 toneladas —aproximadamente el 5% de las reservas francesas— seguían almacenadas en Estados Unidos sin cumplir las normas vigentes del mercado. En lugar de enviarlas a refinar, el Banco de Francia optó por venderlas directamente en Nueva York y adquirir barras de mayor calidad y liquidez con el dinero obtenido.
Una plusvalía de 12.800 millones da la vuelta a las cuentas del banco central
De los 12.800 millones de plusvalía, 11.000 millones se contabilizan en el ejercicio 2025 y los 1.800 millones restantes en 2026, según datos recogidos por Reuters. Este colchón extraordinario ha transformado los resultados de la entidad. Tras cerrar 2024 con pérdidas netas de 7.700 millones de euros, el banco central prevé presentar un beneficio neto de 8.100 millones en 2025.
El gobernador François Villeroy de Galhau explicó que la decisión de concentrar el oro en Francia responde a razones de mercado. El metal de mayor estándar se negocia principalmente en el mercado europeo. Villeroy de Galhau insistió en que la repatriación no obedece a motivos políticos.
Un proceso de modernización iniciado hace dos décadas
Este movimiento es el resultado de un proceso gradual que el banco central francés inició hace dos décadas. Durante ese periodo, la institución fue sustituyendo progresivamente lingotes antiguos o no estándar por barras que cumplen las normas internacionales actuales. Sin embargo, el remanente depositado en Nueva York había quedado fuera de ese proceso hasta ahora.
El programa, no obstante, aún no ha concluido. El Banco de Francia conserva otras 134 toneladas adicionales, principalmente lingotes antiguos y monedas almacenados en París, que tampoco cumplen los estándares vigentes. El objetivo de la institución es completar su modernización antes de 2028.
La Directiva NIS2 sitúa el factor humano en el centro de la ciberseguridad y marca un cambio de enfoque en Europa. El aumento del phishing confirma que el riesgo ya no es solo técnico, sino también conductual. En este artículo, Santiago Sánchez explica cómo Europa y España comparten esta tendencia, con la ingeniería social como principal vía de entrada. La seguridad digital pasa ahora por un cambio cultural dentro de las organizaciones.
Europa ha dado un paso decisivo con la Directiva NIS2. No es una actualización técnica ni un simple ajuste normativo, sino que podría interpretarse como una advertencia. La Unión reconoce que la ciberseguridad ya no tiene cabida como un problema exclusivamente tecnológico.
Se trata de un fenómeno humano. Correos electrónicos abiertos con premura o decisiones tomadas en un entorno digital mal diseñado, pueden convertirse en el vector de entrada de un incidente grave.
La NIS2 nace precisamente para corregir ese desequilibrio. Amplía el ámbito de aplicación a 18 sectores críticos, obliga a gestionar riesgos, refuerza la responsabilidad de los directivos y exige contextos digitales más seguros por diseño. Pero, sobre todo, introduce un mensaje claro: la ciberseguridad depende de cómo vivimos, trabajamos y aprendemos dentro de los sistemas.
Esta visión encaja de forma natural con dos pilares criminológicos, como son, por un lado, la Prevención del Delito a través del Diseño Ambiental (CPTED) trasladada al ecosistema tecnológico; y la Teoría del Aprendizaje Social de Akers. Ambas explican por qué la ingeniería social sigue siendo la vía de entrada más eficaz en Europa y por qué la NIS2 apuesta por un cambio cultural profundo.
El factor humano como epicentro del riesgo
Los datos de la Agencia Europea de Ciberseguridad (ENISA) son concluyentes. La mayoría de los incidentes no comienzan con una vulnerabilidad técnica, sino con un engaño.
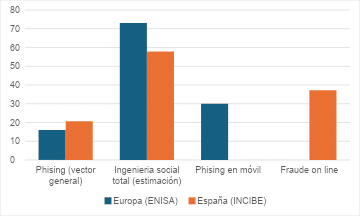
El phishing y el pretexting siguen siendo los puntos de intrusión más frecuentes; y el phishing por sí solo representa el 16% de los ataques en Europa según el informe Threat Landscape 2024 de ENISA. Dicha Agencia detectó además un repunte notable a finales de 2023, señal de que los delincuentes continúan explotando rutina, confianza y prisa.
En el ámbito de los dispositivos móviles, donde transcurre gran parte de nuestra vida digital, la situación es aún más evidente, ya que más del 90% de las amenazas detectadas están relacionadas con estafas y engaños, y el phishing alcanza un 30%. Los ciber atacantes no buscan vulnerar sistemas, buscan vulnerar factor humano.
En España, los datos del INCIBE confirman esta tendencia. Durante 2025 se gestionaron 122.223 incidentes, de los cuales 45.445 fueron fraudes online y 25.133 correspondieron a phishing. En datos proporcionales, el fraude supone el 37,2% de los incidentes gestionados y el phishing el 20,6%. Más de la mitad de los problemas de ciberseguridad en España tienen en común la manipulación de la persona.
Gráfica 1. Peso de la ingeniería social en Europa y España (%)
Fuente: ENISA Threat Landscape 2024 e INCIBE 2025. Elaboración propia.
Europa y España presentan la misma fotografía, como lo es que las tácticas de manipulación no solo son la modalidad de ataque más frecuente, sino también la más efectiva. Es en este punto donde la NIS2 cobra sentido, obligando a las organizaciones a reforzar la formación, la ciberhigiene, la gestión del personal y la cultura de seguridad, elementos que convierte en obligaciones formales.
Una lectura criminológica: CPTED digital
La teoría CPTED sostiene que el entorno influye directamente en la probabilidad de que se produzca un delito. Aplicada al ámbito digital, explica por qué la ingeniería social resulta tan eficaz, pues los atacantes aprovechan superficies de interacción mal diseñadas, interfaces confusas, procesos que dependen de la confianza del usuario o sistemas sin segmentación.
La NIS2 responde precisamente a este problema, exigiendo medidas de gestión de riesgos que incluyen:
Controles de acceso robustos
Segmentación de redes
Trazabilidad
Cifrado
Políticas de confianza cero
Continuidad de negocio
Seguridad del personal
Es, en esencia, una CPTED digital, pues consiste en reducir oportunidades delictivas mediante el diseño del entorno. La Directiva exige que los sistemas no solo sean seguros, sino que eviten empujar al usuario al error.
Además, introduce un elemento clave, como lo es la gestión de la cadena de suministro. Las organizaciones deben evaluar la seguridad de proveedores, subproveedores y terceros países. Desde una perspectiva criminológica, esto amplía el “marco operativo” a escala sistémica, reduciendo oportunidades delictivas más allá de los límites de la propia organización.
Aprendizaje social: la construcción de la cultura de seguridad
La Teoría del Aprendizaje Social explica que las personas adoptan comportamientos observando, imitando y recibiendo refuerzos del entorno. En ciberseguridad, esta dinámica es doble.
Por un lado, los atacantes aprenden colectivamente. Comparten técnicas, herramientas y estrategias en foros clandestinos; y en la dark web, perfeccionando métodos de manipulación que evolucionan de forma colaborativa. Se incluye la venta de paquetes de servicios para cometer el ciber crimen, para aquellos con menos conocimientos (Crime As a Service).
Por otro lado, los empleados también aprenden. Si una organización normaliza prácticas inseguras, como compartir credenciales o no verificar correos, estas se acaban consolidando. En cambio, cuando se refuerzan hábitos seguros, como reportar incidentes o verificar identidades, se genera una mentalidad corporativa en ciberseguridad efectiva.
La NIS2 incorpora esta visión criminológica en su núcleo, estableciendo que los órganos de dirección deben supervisar personalmente la ciberseguridad y pueden ser responsables por incumplimientos. Esto obliga a que la disciplina de seguridad deje de ser un asunto técnico y pase a ser un asunto estratégico.
La Directiva no se limita a exigir formación, pues también impulsa un cambio cultural. El comportamiento seguro debe convertirse en la norma organizativa.
Europa y España: una mirada conjunta al riesgo humano
El análisis conjunto de los datos europeos y españoles permite observar una tendencia clara, los ataques basados en el factor humano dominan como métodos predominantes, pero en España se materializa con mayor intensidad en forma de fraude. Mientras Europa identifica el problema en términos estructurales, en España se manifiesta de forma más operativa.
Tabla 1. Comparativa criminológica de la ingeniería social en Europa y España
Indicador
Europa (ENISA)
España (INCIBE)
Lectura criminológica
Peso del phishing
16% de los ataques
20,6% de los incidentes gestionados
Mayor exposición del usuario español al engaño directo
Phishing en móvil
30% de amenazas móviles
—
Entornos personales menos protegidos. Mayor oportunidad delictiva (CPTED)
Fraude online total
—
37,2% de los incidentes gestionados
Consolidación de la manipulación como vector dominante
Esta diferencia sugiere que, aunque la superficie de ataque es común, su impacto varía según el contexto. Bajo un enfoque criminológico, esto refuerza la necesidad de intervenir tanto en el diseño del espacio digital como en el comportamiento de los usuarios. Y desde la perspectiva de la NIS2, se confirma la importancia de armonizar criterios, reforzar la supervisión y reducir la fragmentación entre Estados miembros.
Hacia una ciberseguridad más humana
La implementación de la Directiva no debe entenderse únicamente como una obligación normativa, sino como una oportunidad para redefinir la ciberseguridad desde un prisma más completo. De este modo, se moderniza el enfoque europeo, ya que amplía sectores, refuerza la gobernanza, introduce sanciones históricas, exige notificación escalonada y obliga a gestionar la cadena de suministro. Pero su aportación más profunda es otra, pues reconoce que la principal vulnerabilidad sigue siendo humana.
El CPTED digital nos recuerda que el entorno condiciona el delito. El Aprendizaje Social, que las personas aprenden de ese entorno. Y los datos de ENISA e INCIBE confirman que la ingeniería social es la técnica principal dominante.
La ciberseguridad del futuro no será exclusivamente tecnológica. Será, sobre todo, una cuestión de diseño, comportamiento y cultura. Y en ese terreno, la NIS2 marca un antes y un después.
➡️ Si quieres ser un experto en Ciberseguridad, te recomendamos el siguiente curso formativo:
La seguridad global ya no se decide en el terreno físico, sino en el digital. Estados, empresas y ciudadanos dependen de sistemas vulnerables a ataques invisibles. En este artículo, Irene García, alumna del Máster Profesional de Ciberseguridad, Ciberinteligencia y Ciberdefensa de LISA Institute, analiza cómo un fallo puede paralizar países enteros sin disparar una sola bala. La ciberseguridad se ha convertido en el eje que define el poder en el siglo XXI.
La humanidad ha vivido guerras, pandemias, colapsos económicos y revoluciones. Pero ninguno de esos episodios se parece al que estamos viviendo ahora, la seguridad global ya no se decide en los campos de batalla ni en las mesas de negociación diplomática, sino en servidores remotos, salas de monitorización y líneas de código.
El poder del siglo XXI se mide en capacidad de defensa digital, resiliencia infraestructural y velocidad de respuesta ante ataques invisibles. Un ciberataque puede paralizar un país sin disparar una bala. Por eso, la ciberseguridad se ha convertido en la frontera más crítica del futuro, donde se define la estabilidad económica, política y social de las naciones.
Del territorio físico al dominio digital: la nueva geografía del poder
La historia del poder ha sido siempre una historia de territorios. Pero en el siglo XXI, el territorio decisivo ya no es físico: esinformal. Hoy, las fronteras estratégicas son redes, sistemas, servidores, satélites, plataformas en la nube, sensores IoT y algoritmos que coordinan desde el suministro energético hasta el tráfico aéreo.
El World Economic Forum (2024) lo resume de forma clara: ‘El 60% de la economía global depende directamente de infraestructuras digitales. El resto depende indirectamente de ellas’.
Esto significa que cualquier país puede quedar paralizado por un ataque remoto dirigido a:
Su red eléctrica.
Su banca digital
Su sistema sanitario
Su logística alimentaria.
Sus comunicaciones civiles y militares.
La OTAN, desde 2016, reconoce el ciberespacio como un ‘dominio operacional’ equiparable a tierra, mar, aire y espacio. En términos legales, un ciberataque significativo puede activar un mecanismo de defensa colectiva. La seguridad digital ya no es un lujo técnico: es una condición de supervivencia estatal.
Cuando el mundo descubrió que era frágil
Tres eventos clave demostraron que vivimos en una arquitectura global frágil:
Stuxnet (2010)
El primer malware capaz de causar daño físico real. Saboteó centrifugadoras nucleares iraníes manipulando sistemas industriales. Demostró que el código puede sustituir al sabotaje militar.
Interferencias electorales globales (2016)
Investigaciones oficiales en EE. UU., Reino Unido y la UE revelaron campañas de desinformación y hackeo dirigidas a influir en elecciones. La democracia quedó expuesta al ataque digital.
Colonial Pipeline (2021)
Un ransomware paralizó el mayor oleoducto de la costa este de EE. UU. UU., causando desabastecimiento de combustible. El gobierno declaró estado de emergencia nacional por un ciberataque. Estos episodios marcaron un antes y un después. La fragilidad digital dejó de ser un concepto teórico para convertirse en riesgo existencial.
El ciberespacio: el único campo donde todos pueden atacar
A diferencia de los dominios tradicionales, en el ciberespacio cualquiera puede operar:
Estados
Grupos criminales
Hacktivistas
Empresas privadas
Equipos mercenarios
Individuos con gran capacidad técnica
Esta asimetría ha cambiado por completo la lógica del poder. Un país pequeño o incluso un grupo organizado puede generar más daño que una potencia militar convencional. Según ENISA (2023):
Los ataques a infraestructuras críticas crecieron un 35% en Europa.
El ransomware es la amenaza dominante.
El 40% de ataques relevantes tiene vínculos estables.
La pregunta ya no es si eres objetivo; es quién te atacará primero.
Infraestructuras críticas: el talón de Aquiles de la civilización digital
La digitalización acelerada de los servicios esenciales ha creado una paradoja: cuanto más conectados estamos, más vulnerables somos. Los objetivos más sensibles son: hospitales, redes eléctricas, plantas de agua, aeropuertos, transporte ferroviario, bases militares, telecomunicaciones, satélites, sistemas GPS, puertos marítimos, redes de pagos…
El Banco Mundial (2024) estima que el 92% de las infraestructuras críticas del planeta tiene vulnerabilidades conocidas. Entre 2020 y 2024 se registraron: ataques a hospitales en 13 países, parálisis de puertos durante días, apagones provocados digitalmente, manipulación de sistemas logísticos militares. Lo que se digitalizó sin seguridad, ahora debe asegurarse sin tiempo.
Del cibercrimen al ciberespionaje: la nueva carrera armamentística
El hacker individual ya no es el principal enemigo. Ahora los protagonistas son equipos estatales de ciberoperaciones, apoyados por servicios de inteligencia y dotados de recursos ilimitados. Algunos de lo operadores más activos según MITRE ATT&CK (2024):
APT29 – Rusia
APT41 – China
Lazarus Group – Corea Del Norte
OilRig – Irán
Equation Group – EE. UU.
OceanLotus -Vietnam
Sus misiones incluyen: espionaje diplomático, sabotaje energético, robo tecnológico, infiltración en cadenas de suministro, manipulación económica, desinformación estratégica… es la nueva carrera armamentística, solo que silenciosa e invisible.
La economía clandestina del cibercrimen
El cibercrimen no es una actividad marginal: es una industria global.
Ransomware-as-a-Service: bandas criminales con modelos de negocio, atención al cliente, soporte y afiliados.
Mercado de vulnerabilidades Zero-Day: un exploit sin parche puede venderse por millones de Estados.
Cibermercenarios: empresas que ofrecen operaciones digitales encubiertas a gobiernos.
Según el CIS (2023), esta economía mueve 1,5 billones de dólares al año, más que el PIB de España.
La inteligencia artificial: multiplicador del riesgo digital
La IA amplifica todas las amenazas ya existentes: phishing hiper personalizado, deepfakes corporativos y políticos, malware que muta autonómicamente, bots para manipulación social, escaneo masivo de vulnerabilidades, suplantación de identidades, automatización del ciberespionaje.
El Oxford Internet Institute (2024) advierte que la combinación IA + ciberdelito + desinformación puede generar una tormenta perfecta. El campo de batalla del futuro tendrá tres frentes simultáneos:
Infraestructural
Informacional
Cognitivo
El ciudadano: la víctima más frágil del nuevo ecosistema
El 85% de los ataques exitosos comienzan por un error humano (ENISA). La ingeniería social es más efectiva que el malware. Con la IA, los ataques se vuelven casi indistinguibles de interacciones reales. La ciudadanía es ahora: objetivo, vector de ataque, infraestructura explotable, fuente de datos y punto de vulnerabilidad.
La ciberseguridad como nuevo contrato social
Ya no basta con firewalls y antivirus. La ciberseguridad es una responsabilidad compartida entre: Estados, empresas, ciudadanos, instituciones y proveedores tecnológicos. La OCDE propone cuatro principios:
Transparencia.
Proporcionalidad
Supervisión
Responsabilidad democrática.
Pero muchos países avanzan hacia lo contrario: vigilancia masiva, control informativo y restricciones de derechos. La batalla del futuro no será solo técnica, sino ética.
Conclusión: hemos entrado en la década del código rojo
La ciberseguridad lo determina todo: estabilidad económica, seguridad nacional, salud pública, democracia, comercio global y libertad individual. Estamos en la década del Código Rojo, en la que el poder se medirá en resiliencia digital. La frontera crítica no está en los mapas: está en nuestras redes y sistemas. Quien controle el ciberespacio, controlará el futuro.
➡️ Si quieres ser un experto en Ciberseguridad, te recomendamos el siguiente curso formativo:
Del ultimátum a la tregua: Washington y Teherán pactan un cese de hostilidades mientras Netanyahu excluye a Líbano del acuerdo.
El presidente de Estados Unidos, Donald Trump, ha prorrogado su ultimátum contra Irán por dos semanas y ha anunciado la suspensión de los ataques, horas antes de que expirara el plazo inicial. A su vez, Irán se ha comprometido a permitir el paso «seguro» por el estrecho de Ormuz durante ese mismo periodo, condicionado a la coordinación con sus Fuerzas Armadas. Las negociaciones definitivas tendrán lugar en Islamabad, capital de Pakistán, con la mediación del primer ministro Shehbaz Sharif.
Trump declara la paz y anuncia colaboración en Ormuz
Nada más conocerse el acuerdo, Trump celebró el resultado. «¡Un gran día para la paz mundial! Irán quiere que esto suceda. Ya están hartos y lo mismo ocurre con todos los demás», publicó el mandatario en su red social. Además, precisó que Estados Unidos «colaborará para descongestionar el tráfico en el estrecho de Ormuz» y que sus fuerzas «cargarán todo tipo de suministros y simplemente estarán por ahí para asegurarse de que todo vaya bien».
Trump también anticipó un horizonte ambicioso, asegurando que «habrá muchas iniciativas positivas», que «se ganará mucho dinero» y que podría llegar «la Edad de Oro de Oriente Próximo», mientras que la República Islámica «podrá iniciar el proceso de reconstrucción».
Irán condiciona la reapertura de Ormuz a la coordinación militar
El ministro de Exteriores iraní, Abbas Araqchi, confirmó en nombre del Consejo Supremo de Seguridad Nacional que «durante un período de dos semanas, será posible el paso seguro por el estrecho de Ormuz mediante la coordinación con las Fuerzas Armadas de Irán y teniendo debidamente en cuenta las limitaciones técnicas». La declaración llega en respuesta, según Teherán, tanto a la petición del primer ministro pakistaní como a la aceptación por parte de Trump del «marco general de la propuesta de diez puntos de Irán como base para las negociaciones».
Entre los puntos de ese decálogo figuran aspectos que Teherán considera «fundamentales». Entre ellos: la retirada de las fuerzas de combate estadounidenses «de todas las bases y lugares de despliegue de la región», el levantamiento de «todas las sanciones primarias y secundarias», la indemnización «íntegra» a Irán y el establecimiento de un «protocolo de paso seguro» en Ormuz que «garantice el dominio iraní de conformidad con el protocolo acordado». Irán exige, además, que todo ello quede aprobado mediante una «resolución vinculante del Consejo de Seguridad».
No obstante, el Consejo Supremo advirtió que «en el momento en que el enemigo cometa el más mínimo error» las autoridades iraníes responderán «con toda la fuerza». Teherán también señaló que la «finalización de las negociaciones» en Islamabad consolidará, «en un plazo máximo de 15 días, la victoria de Irán» en el plano político.
La mediación pakistaní y la postura de Netanyahu
Pakistán ha sido el principal articulador del acuerdo. Sharif solicitó a Trump que prorrogara su ultimátum y pidió a Irán la reapertura del estrecho, logrando que ambas partes aceptaran sus términos. El primer ministro describió el resultado como un «alto el fuego inmediato en todo el territorio, incluido Líbano y otros lugares».
Sin embargo, Israel matizó ese alcance. La oficina de Netanyahu aclaró que «el alto el fuego de dos semanas no incluye a Líbano», país donde el Ejército israelí lleva perpetrando ataques desde el 2 de marzo. Netanyahu respaldó la decisión de Trump «siempre y cuando Irán abra inmediatamente el estrecho y ponga fin a todos los ataques contra Estados Unidos, Israel y los países de la región», e insistió en que su país apoya los esfuerzos de Washington para garantizar que Irán «deje de suponer una amenaza nuclear, de misiles y terrorista». Las autoridades libanesas cifran ya en más de 1.500 los muertos y 4.800 los heridos a causa de los ataques israelíes.
Washington reivindica la operación «Furia Épica»
Mientras se cerraba el acuerdo, la portavoz de la Casa Blanca, Karoline Leavitt, proclamó la «victoria» de Estados Unidos en la operación ‘Furia Épica’, lanzada junto a Israel el pasado 28 de febrero. Según Leavitt, Trump «estimó que se trataría de una operación de entre cuatro y seis semanas» y, sin embargo, «gracias a las increíbles capacidades» de sus combatientes se han «alcanzado y superado» los objetivos militares fundamentales en solo 38 días.
La portavoz defendió que ese «éxito» militar «ha generado una ventaja máxima» que permitió al equipo de Trump «entablar duras negociaciones que ahora han abierto camino a una solución diplomática y paz duradera». Las autoridades iraníes cifran en más de 2.000 las personas fallecidas en su territorio desde el inicio de la ofensiva. Las negociaciones entre Washington y Teherán arrancarán en Islamabad el viernes 10 de abril.
Anthropic filtró por error el código interno de Claude Code y los cibercriminales aprovecharon publicando repositorios infectados en GitHub.
Anthropic publicó por error el 31 de marzo el código interno de Claude Code, su agente de programación, desencadenando una campaña de ingeniería social que los investigadores de Zscaler ya han documentado. El incidente expuso públicamente la arquitectura de memoria del sistema y la hoja de ruta de nuevos modelos de la compañía, información que rápidamente circuló entre desarrolladores y curiosos.
GitHub se inundó de repositorios con bifurcaciones basadas en el código filtrado, pero también de actores maliciosos. Estos aprovecharon el material interno para crear troyanos, explotar vulnerabilidades conocidas y comprometer entornos de trabajo. La velocidad de reacción fue notable, ya que, en cuestión de días, el repositorio legítimo convivía con copias infectadas.
Repositorios trampa como señuelo
Los investigadores de Zscaler identificaron, en concreto, un repositorio publicado por un usuario llamado idbzoomh que incluía un enlace falso y prometía acceso a características empresariales sin restricciones de uso. Dentro había un archivo ZIP malicioso que instalaba dos amenazas simultáneas: Vidar, un ‘infostealer’ diseñado para robar credenciales, y GhostSocks, un ‘malware’ que redirige el tráfico a través de dispositivos comprometidos para ocultar el origen del ataque.
Desde Zscaler advierten de que los cibercriminales «actúan con rapidez para sacar provecho de un incidente que se hace público». Además, señalan que «esta celeridad aumenta la probabilidad de sufrir una intrusión oportunista, especialmente a través de repositorios infectados con troyanos». El patrón es claro, donde cualquier filtración de alto perfil se convierte de inmediato en señuelo para atraer a usuarios desprevenidos.
El secretario general de la ONU rechazó las amenazas de Trump de bombardear centrales eléctricas y puentes en Irán, calificándolas de violación del Derecho Internacional Humanitario.
El secretario general de la ONU, António Guterres, rechazó este lunes los ataques contra infraestructuras civiles en respuesta directa a las amenazas del presidente estadounidense Donald Trump de bombardear centrales eléctricas y puentes en Irán. Su portavoz, Stéphane Dujarric, explicó en rueda de prensa que «nos alarmó la retórica de esa publicación en redes sociales que amenazaba con ataques estadounidenses contra centrales eléctricas, puentes y otras infraestructuras si Irán no aceptaba un acuerdo».
Guterres invocó el Derecho Internacional Humanitario para sustentar su posición. «Incluso si infraestructuras civiles específicas se consideraran un objetivo militar, el Derecho Internacional Humanitario prohibiría los ataques contra ellas si se prevé que causen daños civiles colaterales excesivos», subrayó Dujarric.
Violación del Derecho Internacional
Además, el portavoz fue explícito sobre la naturaleza jurídica de las amenazas de Trump. «Cualquier ataque contra infraestructura civil es una violación del Derecho Internacional, y una muy clara», afirmó Dujarric, quien añadió que los ataques advertidos por el mandatario estadounidense «constituirían violaciones del Derecho Internacional». Por ello, Guterres «insta una vez más a todas las partes a cumplir con sus obligaciones respecto a la conducción de estas hostilidades».
El contexto responde al ultimátum que Trump lanzó al Ejecutivo iraní, renovado ese mismo lunes. El presidente advirtió de que Irán «puede ser arrasado en una noche» si Teherán no acepta reabrir el estrecho de Ormuz, sobre el que las autoridades iraníes han reivindicado su control. Ante esto, Guterres «reitera que es hora de que las partes pongan fin a este conflicto, ya que no existe una alternativa viable a la solución pacífica de las controversias internacionales».
Los semiconductores se han convertido en el recurso clave del poder global en 2026. En este artículo, Sergio Estrada, alumno del Máster Profesional de Analista de Inteligencia de LISA Institute, explica cómo Estados Unidos, China y Europa compiten por su control en una nueva «guerra del silicio» que impacta en la seguridad, la economía y la tecnología.
En 2026, la soberanía de las naciones ya no se mide únicamente por sus reservas de crudo o su capacidad de movilización militar, sino también por su acceso a los semiconductores. Estos componentes, esenciales para cualquier tecnología moderna, se han consolidado como el recurso crítico que define la superioridad militar y la resiliencia económica.
La actual «guerra del silicio» no es una simple disputa comercial; es una lucha por el control de la infraestructura básica de la era digital, donde la dependencia de cadenas de suministro concentradas genera vulnerabilidades estratégicas sin precedentes.
El silicio como activo de seguridad nacional
La fabricación de chips de vanguardia es uno de los procesos industriales más complejos del planeta. Según informes del Center for Strategic and International Studies (CSIS), la producción de un solo chip requiere que sus componentes crucen fronteras internacionales decenas de veces. Esta arquitectura de red crea puntos de estrangulamiento donde cualquier interrupción puede paralizar la economía global.
La relevancia de TSMCen Taiwán ha erigido un «escudo de silicio» que condiciona la política exterior de las grandes potencias. Este enclave es hoy el punto más crítico de la geografía actual, superando en impacto sistémico a los tradicionales choke points estratégicos del comercio mundial.
Asimismo, el control de la maquinaria necesaria para fabricarlos, como la litografía ultravioleta de la empresa holandesa ASML, actúa como un filtro de poder que solo un reducido grupo de aliados occidentales domina.
Denegación tecnológica y bloques de poder en los semiconductores
Washington y Pekín han desplazado el foco de la eficiencia económica hacia la seguridad nacional. Estados Unidos, mediante el Departamento de Comercio, utiliza controles de exportación para denegar a China el acceso a chips deInteligencia Artificial avanzados. El objetivo es frenar la modernización militar del gigante asiático y asegurar que permanezca varias generaciones por detrás en capacidad de procesamiento. Este enfoque queda detallado en el plan de Estados Unidos para contener a China.
Por su parte, Pekín invierte miles de millones en alcanzar la autarquía tecnológica. Sin embargo, se enfrenta al desafío de replicar un ecosistema de conocimiento que ha tardado décadas en consolidarse en Occidente. Esta fragmentación marca el inicio de una era de bloques tecnológicos, donde la interdependencia ya no se percibe como una garantía de paz, sino como un vector de riesgo y coacción.
El frente de las materias primas críticas
La geopolítica de los chips comienza en las minas. El control de materiales como el galio, el germanio y las tierras raras es el nuevo tablero de ajedrez. China domina el refinamiento de estos minerales y ha comenzado a imponer restricciones de exportación como represalia a las sanciones occidentales.
Esta dependencia introduce un factor de riesgo en la base de la cadena de suministro. La estabilidad de la industria microelectrónica depende ahora de la seguridad en las rutas marítimas estratégicas y canales de suministro que transportan estos materiales. Sin un acceso garantizado a los insumos básicos, cualquier ambición de soberanía tecnológica resulta inviable, como se explica en nuestro estudio sobre la geopolítica de las tierras raras.
Superioridad militar e Inteligencia Artificial
En el ámbito de la defensa, los semiconductores son el motor de la guerra moderna. La precisión de los misiles y la eficacia de la guerra electrónica dependen de la potencia de cálculo. La irrupción de nuevos modelos de IA, capaces de competir al más alto nivel sin depender exclusivamente de tecnología estadounidense, ha acelerado esta carrera. Para entender este impacto, es vital analizar cómo la inteligencia artificial está redefiniendo la geopolítica.
Paralelamente, los servicios de inteligencia priorizan la integridad del hardware. La posibilidad de insertar «puertas traseras» (backdoors) a nivel físico es una amenaza creciente. La seguridad nacional ya no depende solo de proteger el software, sino de garantizar que el microcomponente no haya sido alterado en una planta de fabricación extranjera. La contrainteligencia industrial se vuelve así una pieza clave para proteger las infraestructuras críticas del Estado.
Hacia una autonomía estratégica regional en semiconductores
La respuesta de la Unión Europea ante esta vulnerabilidad es la Ley Europea de Chips. Esta iniciativa pretende duplicar la cuota de mercado mundial de la UE para 2030, movilizando más de 43.000 millones de euros. El plan no solo contempla la construcción de mega-fábricas, sino la protección del diseño y la investigación propia para garantizar lasoberanía tecnológica en Europa.
La autonomía estratégica europea depende de reducir la exposición a choques geopolíticos externos. Esto requiere una coordinación estrecha entre los Estados miembros para evitar duplicidades y asegurar que el talento especializado permanezca en el continente. La regionalización de la producción es la respuesta necesaria ante un mundo que ha abandonado la globalización ingenua por la seguridad pragmática.
Conclusión: el mapa del nuevo orden
Los semiconductores han redibujado el mapa del poder mundial. La capacidad de un Estado para proyectar influencia depende hoy de su posición en la red de diseño y fabricación de microchips. El silicio ha sustituido al petróleo como motor de la historia y como principal generador de fricción geopolítica.
En este nuevo orden, la seguridad nacional es indisoluble de la capacidad tecnológica, y la gran estrategia de las potencias pasará, inevitablemente, por blindar sus nodos tecnológicos en un entorno internacional cada vez más volátil.
➡️ Si quieres adquirir conocimientos sobre Geopolítica y análisis internacional, te recomendamos los siguientes cursos formativos:
Los colonos israelíes son ciudadanos de Israel que residen en asentamientos construidos en Cisjordania y en Jerusalén Este, territorios que Israel ocupó tras la guerra de 1967. Actualmente, entre 700.000 y 750.000 personas viven en estos enclaves distribuidos por la zona.
La mayor concentración se encuentra en Cisjordania, donde viven más de 500.000 colonos repartidos en decenas de asentamientos oficiales y numerosos puestos de avanzada.
Jerusalén Este suma alrededor de 250.000 residentes israelíes en barrios construidos en áreas anexionadas por Israel. En los Altos del Golán, territorio capturado a Siria, residen varias decenas de miles más.
No se trata de una población homogénea. Un grupo importante responde a motivaciones ideológicas y religiosas y defiende la soberanía israelí sobre todo el territorio. Otros se trasladan por razones económicas, atraídos por vivienda más barata y ayudas públicas. Las comunidades ultraortodoxas representan una parte relevante y suelen instalarse cerca de la llamada Línea Verde para facilitar la conexión con ciudades dentro de Israel.
Las políticas públicas, junto con el aumento natural de familias numerosas, han consolidado una presencia cada vez más amplia sobre el terreno, con impacto directo en la configuración territorial de la zona.
Cómo operan los colonos israelíes en Cisjordania
Los colonos israelíes han intensificado su actividad en Cisjordania mediante una combinación de expansión territorial, respaldo institucional y presión directa sobre comunidades palestinas.
La expansión comienza con la creación de puestos de avanzada. Grupos de colonos instalan caravanas, granjas o pequeñas infraestructuras en zonas elevadas o estratégicas. Aunque estos enclaves nacen sin autorización formal, las autoridades israelíes suelen proporcionar servicios básicos y, con el tiempo, regularizan muchos de ellos, integrándolos en la red oficial de asentamientos.
El control de la tierra también se articula a través de mecanismos administrativos. El Gobierno israelí ha impulsado procesos de registro que permiten reclasificar terrenos como «tierras estatales». Esta figura facilita la cesión de esas parcelas a colonos y limita las posibilidades de reclamación por parte de propietarios palestinos.
Sobre el terreno, algunos colonos utilizan la actividad agrícola y el pastoreo como herramienta de presión. Rebaños de ganado ocupan parcelas cultivadas o bloquean accesos a recursos como el agua. Esta práctica reduce la capacidad de las familias palestinas para mantener su actividad económica y, en muchos casos, las empuja a abandonar sus tierras.
Muchos colonos portan armas y operan con la protección del ejército israelí. En enfrentamientos, las fuerzas de seguridad intervienen con frecuencia en las zonas de asentamientos. Organizaciones como Human Rights Watch denuncian que la mayoría de los casos de violencia vinculados a colonos no llega a condena judicial.
¿Qué impacto tienen la violencia, el sistema legal y la presión internacional en Cisjordania?
Durante 2026, autoridades palestinas han denunciado centenares de incidentes, incluidos ataques a viviendas y propiedades. Esta presión constante ha provocado el desplazamiento de comunidades enteras en áreas rurales.
El marco legal marca una diferencia clara entre poblaciones. Los colonos están sujetos a la legislación civil israelí y participan en elecciones nacionales. Los palestinos de Cisjordania, en cambio, viven bajo un sistema de ley militar. Esta dualidad condiciona derechos, movilidad y acceso a recursos.
La Organización de las Naciones Unidas y gran parte de la comunidad internacional consideran ilegales estos asentamientos según el derecho internacional. A pesar de ello, la expansión continúa y modifica cada año la realidad sobre el terreno.
➡️ Si quieres adquirir conocimientos sobre Geopolítica y análisis internacional, te recomendamos los siguientes cursos formativos:
La respuesta corta es no. Hoy la ley le obliga a pasar por el Congreso y Senado, aunque el pulso legal y político sería duro.
Desde que Donald Trump volvió a la Casa Blanca ha endurecido su discurso contra los aliados, y la idea de que pueda sacar a Estados Unidos de la OTAN ha pasado de ser una hipótesis remota a un miedo muy real para muchos gobiernos europeos. Pero, más allá de los titulares, la pregunta clave es jurídica: ¿puede el presidente hacerlo por sí solo o necesita una mayoría cualificada en el Senado y el aval del Congreso?
Qué dice el tratado de la OTAN
El punto de partida es el propio Tratado del Atlántico Norte, firmado en 1949. El artículo 13 establece que cualquier país puede retirarse un año después de notificar formalmente su decisión al Gobierno de Estados Unidos, que actúa como depositario del tratado. Es decir, el procedimiento internacional es simple. Primero un aviso escrito y, pasado un año, la salida se hace efectiva.
Ningún país ha llegado a activar ese artículo para abandonar por completo la OTAN, y Estados Unidos es, además, el socio militar y financiero dominante de la alianza. Por eso, una retirada estadounidense no sería un trámite más, sino un terremoto geopolítico con impacto directo en la seguridad de Europa y en el equilibrio global de poder.
Qué dice hoy la ley de Estados Unidos
La clave está en que, aunque el tratado permita la retirada con un simple aviso, la legislación interna estadounidense ya no deja esa decisión solo en manos del presidente. En 2023, el Congreso aprobó una cláusula dentro de la Ley de Autorización de Defensa (NDAA) que prohíbe expresamente a cualquier presidente suspender, terminar o retirar a Estados Unidos de la OTAN sin el visto bueno del poder legislativo.
Esa norma exige dos posibles vías: o el apoyo de dos tercios de los senadores presentes (el mismo umbral que se usó para ratificar el tratado) o una ley específica aprobada por el Congreso que autorice la salida. Además, se impide usar fondos federales para ejecutar una retirada que no cumpla esas condiciones, lo que añade un freno práctico a cualquier intento unilateral.
Con esta legislación en vigor, un presidente no puede legalmente sacar a Estados Unidos de la OTAN por sí solo. Incluso senadores republicanos y demócratas han recordado públicamente que el Congreso no permitirá que Estados Unidos abandone la OTAN.
El vacío de la Constitución y la batalla jurídica
Aquí aparece el matiz, y es que la Constitución de Estados Unidos no dice de forma clara quién tiene la última palabra para salir de un tratado internacional. El texto sí exige la participación del Senado para entrar en un tratado, pero guarda silencio sobre cómo se sale, y esa ambigüedad ha generado precedentes contradictorios.
A lo largo de la historia, algunos presidentes han denunciado o terminado tratados sin pedir permiso al Congreso, mientras que muchos legisladores sostienen que debería seguirse el mismo camino que para ratificarlos, es decir, con participación decisiva del Senado. Cuando este tipo de conflictos ha llegado a los tribunales, como en el caso de un tratado con Taiwán en los años setenta, el Tribunal Supremo ha evitado pronunciarse de fondo, tratando el asunto como un conflicto político entre poderes más que como una cuestión estrictamente judicial.
Por eso, si Trump intentara ignorar la nueva ley y enviar por su cuenta la notificación de salida de la OTAN, se abriría una batalla jurídica inédita entre la Casa Blanca y el Congreso. Habría demandas, discusiones sobre quién tiene legitimación para denunciar al presidente y, en última instancia, el Supremo podría verse obligado a entrar por fin en un terreno que siempre ha evitado.
¿Qué puede hacer Trump en la práctica?
Con la ley actual, Trump no puede legalmente sacar a Estados Unidos de la OTAN sin el apoyo de dos tercios del Senado o una ley aprobada por el Congreso. Hoy ese apoyo es muy improbable, ya que una parte importante de los republicanos y la práctica totalidad de los demócratas defienden mantener la alianza.
Lo que sí puede hacer el presidente es vaciar de contenido el compromiso estadounidense aunque, formalmente, el país siga dentro de la OTAN. Puede retrasar o condicionar despliegues, cuestionar públicamente la cláusula de defensa colectiva del artículo 5 o usar la amenaza de salida como instrumento de presión política y financiera. Todo eso ya erosiona la confianza y puede dañar seriamente a la alianza sin llegar al paso extremo de la retirada formal.
En resumen, Trump no tiene hoy un botón mágico para sacar a Estados Unidos de la OTAN por decisión propia, porque la ley le obliga a pasar por el Senado o por una mayoría en el Congreso. Pero si decide tensar ese límite, podría desencadenar un choque institucional y judicial de primer nivel y, mientras tanto, ir debilitando la alianza desde dentro con sus decisiones políticas y militares.
La represión en Irán en las protestas de inicio de año dejaron miles muertos según organizaciones de derechos humanos.
Donald Trump admitió este domingo 5 de abril que Estados Unidos envió armas a los manifestantes iraníes a través de los kurdos durante las protestas antigubernamentales de enero. El mandatario lo confirmó en una entrevista con Trey Yingst, corresponsal jefe de Fox News, marcando la primera vez que reconoce públicamente este envío de munición. «Les enviamos muchas armas. Se las enviamos a través de los kurdos. Y creo que los kurdos se las quedaron», declaró Trump.
Las protestas de enero en Irán, desencadenadas por la crisis económica, exigían el fin del régimen de los ayatolás. La represión del Gobierno iraní dejó 3.117 muertos según cifras oficiales, aunque organizaciones de derechos humanos como HRANA elevan esa cifra a más de 7.000, con otros 11.000 casos aún por verificar y aproximadamente 53.000 detenidos.
Trump presionó a los kurdos
Ante la magnitud de la represión, Trump endureció su postura contra Teherán con amenazas de ataque masivo. El 28 de febrero, Estados Unidos bombardeó territorio iraní en una operación conjunta con Israel. La escalada respondía directamente a las denuncias del propio Trump sobre la dureza del régimen contra su población.
Paralelamente, según The Washington Post, Trump presionó a los kurdos —minoría opositora al Gobierno de Irán— para que se unieran al eje estadounidense-israelí con el objetivo de derrocar a los ayatolás. «Nos dijo que los kurdos deben elegir un bando en esta batalla: o con Estados Unidos e Israel o con Irán», declaró un funcionario al Post bajo condición de anonimato.
Las cookies de esta web permiten una navegación más óptima al recordar tus preferencias de visitas anteriores para ofrecerte una experiencia más relevante. Haz clic en Aceptar para aceptar todas las Cookies. Si lo necesitas, puedes visitar "Cookie Settings" para personalizar tu consentimiento de forma avanzada.
Esta web utiliza cookies para mejorar la experiencia mientras navegas. Aparte de esto, las cookies que están categorizadas como necesarias están guardadas en tu navegador ya que son esenciales para que funcione la página web. También se utilizan cookies de terceros que nos ayudan a analizar y entender como se utiliza esta web. Estas cookies serán guardadas en tu navegador solo con tu consentimiento. Tienes la opción de desactivar y borrar estas cookies cuando quieras, pero si lo haces puede afectar tu experiencia durante la navegación.
Necessary cookies are absolutely essential for the website to function properly. These cookies ensure basic functionalities and security features of the website, anonymously.
Cookie
Duración
Descripción
cookielawinfo-checkbox-analytics
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Analytics".
cookielawinfo-checkbox-functional
11 months
The cookie is set by GDPR cookie consent to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookies is used to store the user consent for the cookies in the category "Necessary".
cookielawinfo-checkbox-others
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Other.
cookielawinfo-checkbox-performance
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Performance".
cookielawinfo-checkbox-performance
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Performance".
viewed_cookie_policy
11 months
The cookie is set by the GDPR Cookie Consent plugin and is used to store whether or not user has consented to the use of cookies. It does not store any personal data.
viewed_cookie_policy
11 months
The cookie is set by the GDPR Cookie Consent plugin and is used to store whether or not user has consented to the use of cookies. It does not store any personal data.
Functional cookies help to perform certain functionalities like sharing the content of the website on social media platforms, collect feedbacks, and other third-party features.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Analytical cookies are used to understand how visitors interact with the website. These cookies help provide information on metrics the number of visitors, bounce rate, traffic source, etc.
Advertisement cookies are used to provide visitors with relevant ads and marketing campaigns. These cookies track visitors across websites and collect information to provide customized ads.