La reforma deberá negociarse aún entre el Parlamento Europeo y el Consejo para convertirse en ley.
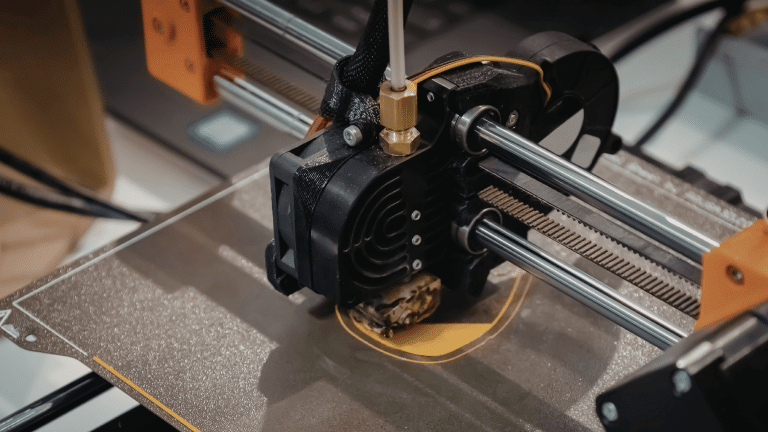
La Comisión Europea ha presentado este jueves una reforma para establecer un marco común de sanciones contra el tráfico de armas de fuego en la Unión Europea, que incluye por primera vez la persecución como delito de la creación, compra, posesión y difusión ilícita de planos para la impresión 3D de armas. La propuesta fija penas mínimas escalonadas: al menos dos años de cárcel por delitos relacionados con planos 3D, cinco años por posesión ilícita de armas, componentes y municiones, y ocho años por tráfico ilegal de armas.
La vicepresidenta de la Comisión Europea responsable de Soberanía Tecnológica, Seguridad y Democracia, Henna Virkkunen, justificó la medida al señalar que «en el actual contexto geopolítico con amenazas a la seguridad que evolucionan rápidamente, la Unión Europea debe estar plenamente preparada para anticiparse y abordar tanto los riesgos existentes como los emergentes». Además, la política finlandesa advirtió de que el tráfico ilegal de armas representa un «peligro grave para la seguridad» de los europeos que se ve «amplificado por las nuevas tecnologías y las redes transfronterizas».
Un marco pendiente de negociación
El Ejecutivo comunitario plantea este nuevo marco como paso necesario para «cubrir los vacíos» que genera la fragmentación de los distintos sistemas nacionales. Según Virkkunen, esas diferencias entre países «son explotadas por los criminales y terroristas». Sin embargo, la propuesta deberá ser aún negociada entre el Parlamento Europeo y el Consejo antes de convertirse en ley.
Más allá de las armas fabricadas con impresoras 3D, la reforma también aborda el tráfico más amplio de armas ilegales. En concreto, pide un marco común para definir y sancionar la compraventa ilegal de armas, así como la posesión ilícita de componentes y municiones. Asimismo, contempla medidas contra la falsificación, eliminación o alteración de las marcas obligatorias que identifican de forma única las armas de fuego y sus componentes a lo largo de todo su ciclo de vida.
Bruselas formaliza el pacto sobre Gibraltar: sin verja, con IVA y con doble control en el aeropuerto.
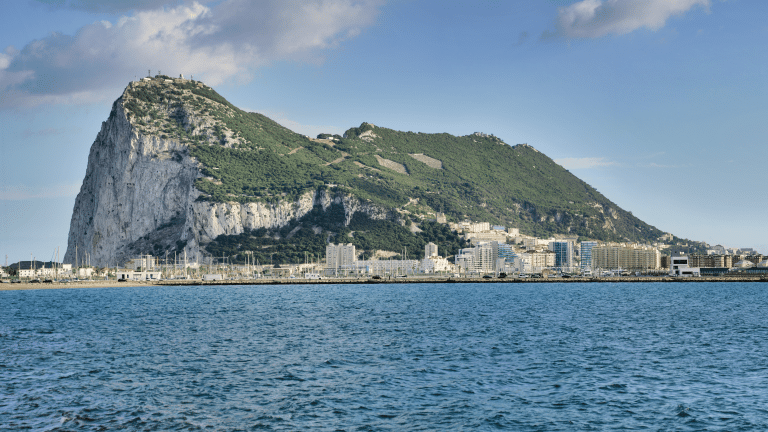
La Comisión Europea publicó este jueves el texto jurídico que desarrolla el acuerdo político alcanzado en junio de 2025 entre Bruselas, España y el Reino Unido sobre Gibraltar. El documento contempla la eliminación de la verja que delimita el enclave británico y facilita su acceso al espacio Schengen y al mercado único europeo. Su objetivo principal, según el Ejecutivo comunitario, es «promover la prosperidad» de todos los territorios implicados.
La medida más visible del acuerdo será la desaparición de la frontera física que separa desde hace más de un siglo el Peñón de La Línea de la Concepción (Cádiz). Este cambio facilitará el tránsito diario de unas 15.000 personas y afectará a una población de alrededor de 300.000 ciudadanos en la zona. El Ministerio español de Exteriores celebró la publicación del texto y destacó que se elimina así «el último muro de Europa continental».
Nuevo modelo de control fronterizo y vuelos directos
En materia de control fronterizo, las llegadas al aeropuerto de Gibraltar estarán sujetas a un doble sistema. En primer lugar, Gibraltar gestionará la inmigración y la policía, mientras que los funcionarios españoles garantizarán la integridad del espacio Schengen. Este modelo es similar al que operan las autoridades francesas en la estación de St. Pancras de Londres. Además, el acuerdo abre la puerta a vuelos directos entre Gibraltar y destinos de la UE.
En el plano fiscal y aduanero, el texto prevé una convergencia progresiva. Se eliminarán los controles sobre mercancías y se reforzará la cooperación aduanera. Gibraltar aplicará un tributo indirecto equivalente al IVA que comenzará en el 15% desde la entrada en vigor del tratado, completando la convergencia en un plazo de tres años. El acuerdo incorpora, además, disposiciones específicas para el tabaco conforme a la regulación europea.
La soberanía, fuera del acuerdo
Sin embargo, el texto salvaguarda las posiciones de ambas partes sobre la soberanía. El secretario de Estado británico para Europa, Stephen Doughty, señaló que el tratado «garantiza la protección de la economía, la población y el futuro de Gibraltar como parte integral de la familia británica». Por su parte, el ministro principal gibraltareño, Fabian Picardo, lo calificó como «un acuerdo seguro y protegido» que «protege inequívocamente nuestra posición sobre la soberanía, salvaguarda nuestra economía y brinda la certidumbre que nuestros ciudadanos y empresas necesitan».
El documento pasará ahora al Consejo de la UE para su firma y conclusión, y también requerirá el consentimiento del Parlamento Europeo y del órgano legislativo británico. El texto no pasará, en cambio, por el Congreso de los Diputados, al no ser España parte firmante. El acuerdo llega casi una década después del referéndum del Brexit y cuatro años y medio tras el denominado «Acuerdo de Nochevieja», en el que se perfiló el encaje de Gibraltar tras la salida del Reino Unido de la Unión Europea.
El FBI advierte de que China explota la experiencia de exmilitares estadounidenses para modernizar su ejército.
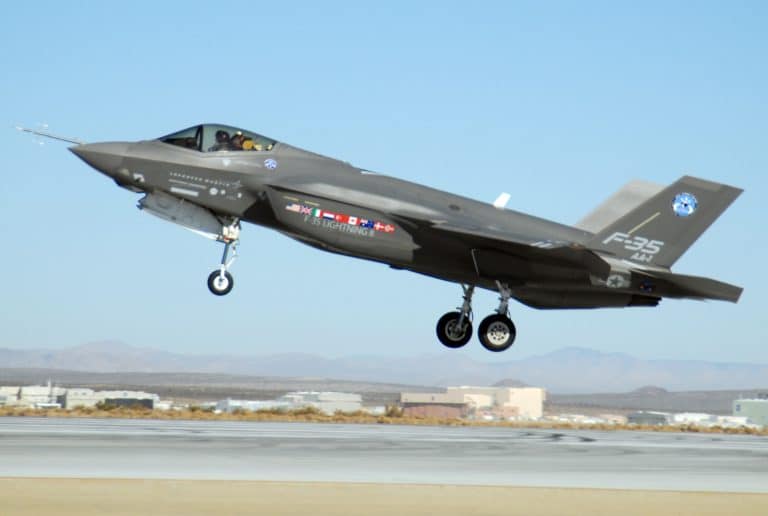
El Departamento de Justicia de Estados Unidos anunció este miércoles 25 de febrero la detención de Gerald Eddie Brown, antiguo oficial y piloto de la Fuerza Aérea conocido como Runner, acusado de proporcionar entrenamiento a pilotos del Ejército chino en violación de la Ley de Control de Exportación de Armas (AECA). Según el comunicado oficial, Brown «conspiró deliberadamente con ciudadanos extranjeros y estadounidenses» desde al menos agosto de 2023 para brindar dicho entrenamiento sin contar con la licencia requerida por la Dirección de Control del Comercio de Defensa (DDTC) del Departamento de Estado.
El fiscal general adjunto para Seguridad Nacional, John Eisenberg, explicó que «la Fuerza Aérea de Estados Unidos entrenó al mayor Brown para ser un piloto de combate de élite y le confió la defensa de nuestra nación. Ahora está acusado de entrenar a pilotos militares chinos», afirmó en el comunicado. Eisenberg destacó además que brindar entrenamiento a militares extranjeros «es ilegal» sin la correspondiente licencia estatal y advirtió de que su departamento usará «todos los recursos a su disposición» para exigir responsabilidades a quienes vulneren la AECA.
El FBI alerta de una estrategia sistemática de Pekín
En la misma línea, el subdirector de la División de Contrainteligencia y Espionaje del FBI, Roman Rozhavsky, lamentó que Brown, con décadas de experiencia pilotando aviones militares estadounidenses, «presuntamente traicionó a su país al entrenar a pilotos chinos para luchar contra aquellos a quienes juró proteger». Asimismo, alertó de que «el Gobierno chino continúa explotando la experiencia de miembros actuales y anteriores de las fuerzas armadas estadounidenses» con el objetivo de modernizar sus capacidades militares.
Por último, Rozhavsky calificó la detención de Brown como una «advertencia» dirigida a cualquiera que colabore con adversarios de Estados Unidos. El caso pone de relieve la preocupación creciente de las autoridades federales ante lo que consideran una estrategia sistemática de Pekín para captar a exmilitares con conocimientos técnicos avanzados y así fortalecer el poderío aéreo de China.
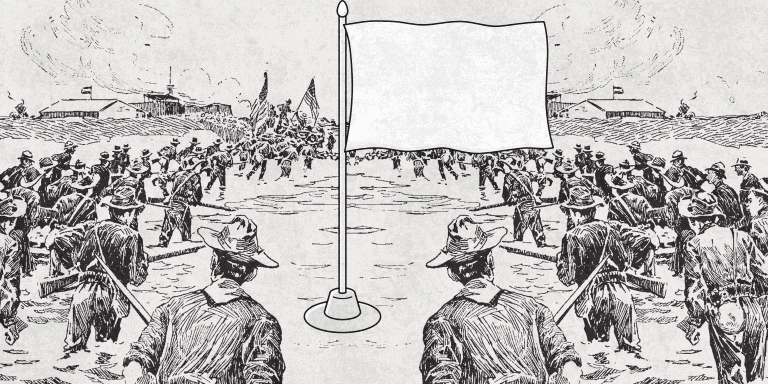
En este artículo se explica qué significa la bandera blanca en un conflicto, cuál es su origen histórico, por qué es blanca y en qué guerras se ha utilizado a lo largo del tiempo.
La bandera blanca aparece en cualquier guerra cuando un bando decide frenar el combate. Ese gesto, simple y visible, activa una regla reconocida por ejércitos de todo el mundo.
Un oficial que ordena izar una bandera blanca comunica al enemigo que quiere detener el fuego. En la práctica militar, ese símbolo transmite tres mensajes muy concretos.
El primero es la rendición. Una unidad cercada o superada admite que no puede continuar y acepta someterse al adversario. El segundo es la petición de tregua. Un mando puede enviar a un emisario con un paño blanco para negociar un alto el fuego temporal, recoger heridos o facilitar la evacuación de civiles atrapados en la zona de combate. El tercero es el parlamento. Un representante desarmado se acerca a la línea contraria para abrir una negociación formal.
Las Conferencias de La Haya de 1899 y 1907 fijaron por escrito esa práctica. Los Estados firmantes reconocieron la figura del parlamentario y obligaron a respetar su inviolabilidad. Más tarde, los Convenios de Ginebra reforzaron esa protección y prohibieron el uso engañoso del símbolo. Cuando un ejército finge rendirse para lanzar un ataque por sorpresa incurre en perfidia, una conducta que el Derecho Internacional Humanitario castiga como crimen de guerra.
Esta medida surge porque los mandos necesitan un canal mínimo de comunicación incluso en mitad de una ofensiva. Sin esa posibilidad, recoger heridos o intercambiar prisioneros se convierte en una misión casi imposible. La bandera blanca funciona como una señal clara en medio del caos. Si los combatientes dejan de confiar en ella, el riesgo para soldados y civiles aumenta de forma inmediata.
En conflictos actuales, desde Ucrania hasta Gaza, oficiales y milicias siguen utilizando la bandera blanca para negociar pausas humanitarias o coordinar evacuaciones. Los acuerdos no siempre prosperan, pero el símbolo mantiene su vigencia porque ofrece un lenguaje común entre enemigos.
Por qué es blanca la bandera blanca
El color no es casual. Los ejércitos de la Antigüedad eligieron el blanco por razones prácticas y simbólicas.
En primer lugar, la visibilidad. En un campo de batalla lleno de humo, polvo y uniformes oscuros, una tela blanca destaca con facilidad. Un soldado puede improvisarla con una camisa, una venda o un trozo de sábana. Cualquiera puede reconocerla a distancia.
En segundo lugar, la disponibilidad. Las tropas no siempre disponían de estandartes específicos para negociar. El blanco permitía utilizar cualquier prenda sin necesidad de preparación previa. Esa sencillez facilitó su extensión por culturas distintas.
El simbolismo también influyó. En la China de la dinastía Han, entre los años 25 y 220, el blanco se asociaba al luto y a la muerte. Un combatiente que mostraba ese color expresaba su disposición a aceptar la derrota. En el mundo romano, el blanco representaba pureza o ausencia de hostilidad. Con el tiempo, esa idea de «lienzo limpio» reforzó la asociación entre el color y la voluntad de cesar el combate.
La repetición consolidó el código. Generaciones de soldados aprendieron que una tela blanca implicaba pausa y diálogo. La costumbre terminó convertida en norma jurídica cuando las potencias europeas decidieron regular las leyes de la guerra en el siglo XIX.
Cuáles son los conflictos donde se ha usado la bandera blanca
La historia militar ofrece numerosos ejemplos documentados. El historiador Tito Livio relató que, durante las Guerras Púnicas en el siglo III antes de Cristo, una nave cartaginesa mostró lana blanca y ramas de olivo para negociar con Roma.
Décadas después, el historiador Tácito describió cómo soldados agitaron telas blancas en la batalla de Cremona, en el año 69, para detener el enfrentamiento entre facciones romanas.
En 1781, el general británico Charles Cornwallis envió un emisario con bandera blanca durante el asedio de Yorktown, episodio decisivo de la Guerra de Independencia de Estados Unidos. Ese gesto abrió la negociación que culminó con la rendición británica ante las tropas de George Washington y sus aliados franceses.
En 1865, el general confederado Robert E. Lee utilizó un paño blanco para solicitar una reunión con Ulysses S. Grant en Appomattox. Ese encuentro selló el final efectivo de la Guerra Civil estadounidense. En 1917, autoridades otomanas entregaron Jerusalén a las fuerzas británicas tras mostrar la señal de alto el fuego.
En guerras más recientes, la bandera blanca aparece en negociaciones locales, intercambios de prisioneros o evacuaciones de civiles. No todos esos episodios quedan registrados en los libros de historia, pero el mecanismo sigue activo.
Cada vez que un combatiente levanta una tela blanca, apela a una regla antigua que limita, al menos durante unos minutos, la violencia.
➡️ Si quieres adquirir conocimientos sobre Geopolítica y análisis internacional, te recomendamos los siguientes cursos formativos:
En la Parte I comprobamos que el riesgo de «no anticipar» no se explica por falta de talento o tecnología. Se debe a la ausencia de una estructura capaz de interpretar señales y decidir a tiempo. En este artículo, la alumna del Máster Profesional de Analista Estratégico y Prospectivo, Ingrid Amador, amplía el análisis con dos disrupciones emblemáticas: la fotografía digital y el streaming.
En ambos casos, las señales existían. La diferencia fue qué hicieron las organizaciones con esa información: Kodak y Blockbuster intentaron sostener el pasado, protegiendo su negocio histórico y sus incentivos y reaccionaron cuando el mercado ya había cambiado.
En contraste, Fujifilm y Netflix aceptaron que su modelo vigente tenía fecha de caducidad y ejecutaron una transformación deliberada: diversificaron desde capacidades, reorganizaron prioridades y practicaron la “auto-destrucción estratégica” tal y como ellos mismos lo definieron, antes que la disrupción los destruyera. El hilo conductor se muestra con claridad, “la anticipación sin acción es solo conciencia; con acción es ventaja competitiva.”
Hallazgos clave: cómo la prospectiva estratégica marca la diferencia
La demanda mundial de película fotográfica cayó alrededor de 90% desde su mayor pico en el año 2000 y en apenas una década; la caída llegó a acelerarse a ritmos del 20–30% anual.
Kodak, inventora de la cámara digital (1975) e inversora en I+D digital, se declaró en bancarrota en 2012.
Fujifilm, ante la misma disrupción, construyó un nuevo portafolio: en 2023 alcanzó aproximadamente US$20.000 millones de ingresos y la nueva área de healthcare representó cerca del 44,5% del total.
Blockbuster rechazó comprar Netflix por US$50 millones en el 2000; su modelo dependía de cargos por mora (≈US$800 millones, 16% de ingresos en el año 2000) y terminó en bancarrota en 2010.
Netflix asumió que su éxito en DVDs era finito, apostó por streaming y cerró Q4 2024 con ~302 millones de membresías pagadas, proyectando ingresos 2025 de ~US$43,5–44,5 mil millones.
Caso 2: Fujifilm vs. Kodak, dos respuestas ante la disrupción
Dos empresas, mismo desafío, destinos distintos.
El contexto compartido: cuando el pico oculta el valle
La revolución digital de la fotografía no fue una sorpresa repentina. Desde los años 80 era evidente que lo digital avanzaba, aunque al inicio pareciera un nicho. El «pico» global de la película fotográfica en 2000 ocultó el valle: primero un encogimiento casi imperceptible y, después, una caída acelerada que dejó el mercado en menos de una décima parte hacia 2010. La frase del entonces presidente de Fujifilm funciona hoy como advertencia estratégica: «Un pico siempre oculta un valle traicionero».
Cuadro 1. El golpe del mercado, en un vistazo
Indicador
Año 2000 (Pico)
Año 2010 (Valle)
Impacto aproximado
Demanda Mundial de película
Máximo histórico
< 10% del nivel del año 2000
-90% en una década
Velocidad de caída
Gradual (señales débiles)
20% anual
Aceleración abrupta
Fuentes: Harvard D3. Fujifilm: Surviving the digital revolution in photography through diversification into cosmetics. Hide Fujii. Alumni. Nov 17, 2016
Kodak: el inventor de su propio enemigo. No quiso soltar el pasado
La paradoja Kodak es casi cinematográfica: inventó la cámara digital en 1975. No era un rezagado tecnológico; era pionera. Sin embargo, cuando lo digital empezó a ganar terreno, Kodak intentó «sumar» lo nuevo sin «soltar» lo viejo. Apostó por lo digital, sí, pero a la defensiva, tratando de proteger el negocio de la película en lugar de rediseñar el modelo completo.
La contradicción se ve en tres capas:
Tecnología: tenían innovación y capacidades digitales.
Negocio: el corazón económico y cultural seguía anclado a la película.
Decisión: el cambio se gestionó como extensión, no como transformación.
El desenlace fue contundente: en 2012 Kodak se declaró en bancarrota. Un año antes, la película generó US$34 millones de ingreso operativo, mientras el negocio digital perdió US$349 millones. Tenían tecnología, talento y marca, pero no lograron ejecutar una transición que asumiera el costo de abandonar una identidad histórica a tiempo.
Fujifilm: misma raíz tecnológica, nuevos campos de juego
Fujifilm enfrentó el mismo desplome. Su diferencia fue estratégica: interpretó la disrupción como amenaza existencial y se preguntó qué capacidades centrales podían migrar a industrias adyacentes. No defendió «la película» como producto; defendió su conocimiento en química fina, recubrimientos, precisión en superficies sensibles e imagen, y lo reubicó.
Tres pivotes ilustran la lógica:
Healthcare / Medicina: traslado de competencias de imagen a diagnóstico y salud; en 2023 este segmento representó alrededor del 44,5% de los ingresos.
Cosmética: identificó similitudes entre recubrir película y aplicar activos en la piel, abriendo líneas de alto valor.
Biofarmacéutica (CDMO): expansión a manufactura por contrato y consolidación en la cadena sanitaria, reforzada por adquisiciones estratégicas (por ejemplo, la compra del negocio de imágenes diagnosticadas de Hitachi en 2019 por US$1.630 millones).
Estas apuestas no fueron «diversificación por moda», sino construcción de un nuevo portafolio coherente con capacidades y menos dependiente de un mercado que se desplomaba. El resultado: Fujifilm llegó a 2023 con ~¥2,96 billones (≈US$20.000 millones) de ingresos y una base diversificada.
Cuadro 2. Comparando caminos: misma disrupción, decisiones opuestas
Fujifilm vs. Kodak no es una historia simple de «ganador» y «perdedor». Es un espejo para cualquier organización con un modelo maduro:
No basta con ver venir la disrupción.
No basta con invertir en nueva tecnología.
Lo decisivo es la capacidad de abandonar productos, identidades e incentivos que ya no tienen futuro.
La pregunta inevitable es la misma que en Nokia: ¿estamos defendiendo a toda costa el modelo actual, o reimaginando quiénes podemos llegar a ser cuando esta era termine?
El momento decisivo: una reunión de 50 millones de dólares (2000)
Año 2000. Netflix era aún un servicio de DVDs por correo. Blockbuster era el gigante del videoclub. Reed Hastings y Marc Randolph propusieron vender Netflix por US$50 millones para construir un modelo híbrido: Netflix gestionaría el canal online y Blockbuster su red de tiendas.
Blockbuster lo percibió como una curiosidad marginal. Para Netflix, esa negativa fue el catalizador: nadie iba a salvarlos; tendrían que construir el futuro por sí mismos.
Blockbuster: el gigante ciego ante su propio modelo de negocio
A mediados de los 2000, Blockbuster era un coloso. Pero debajo de su escala había una dependencia estructural: los cargos por mora. Una parte relevante de la rentabilidad se sostenía en que el cliente se retrasara. Ese incentivo hacía difícil una transición real: eliminar la mora implicaba tocar el corazón económico del modelo y la lógica cultural de la organización.
CUADRO 3. Blockbuster: tamaño vs. fragilidad (referencia 2000–2004)
Indicador
Magnitud aproximada
Cargos por mora (2000)
~US $800 millones (=16% deingresos)
Tiendas a nivel mundial
~9.000
Empleados
~60.000
Valor de mercado
~US $5.000 millones
Ingresos (año de referencia)
~US$5,9 mil millones
Fuente: IBTimes, 2015; Wikipedia, 2024.
Netflix atacó exactamente ahí con una propuesta simple: suscripción, conveniencia y cero penalización. Blockbuster intentó reaccionar, pero sin un rediseño profundo: tarde y con ambivalencia interna. En 2010, se declaró en bancarrota.
Netflix: convertir la anticipación en hábito (y auto-destruir el éxito a tiempo)
La lección más potente no es solo que Netflix venciera a Blockbuster. Es que Netflix estaba dispuesta a destruir su propio negocio ganador antes de que el mercado lo hiciera. Incluso cuando el envío de DVDs era masivo y rentable, asumió que lo físico sería reemplazado por lo digital. Apostó por el streaming, reorganizó inversión y capacidades, y después dio el salto a la producción de contenido, consolidando una ventaja difícil de replicar.
Blockbuster no quiso reconfigurar su modelo a tiempo. Netflix, en cambio, escuchó las señales, aceptó que su éxito era finito y actuó antes de que la curva bajara de forma irreversible. La diferencia no fue solo tecnológica; fue de gobernanza, incentivos y valentía estratégica.
Síntesis: el valor de anticipar desde la prospectiva estratégica
Qué hay detrás de la No Anticipación vs. la Anticipación
CUADRO 5. Patrones recurrentes
FACTOR
NO ANTICIPACIÓN
ANTICIPACIÓN
Empresas
Kodak, Blockbuster
Fujifilm, Netflix
Posición inicial
Líderes dominantes
Retadores o co-líderes
Lectura de señales
Se minimizan o se postergan
Se convierten en urgencia estratégica
Cultura organizacional
Complacencia, silos, defensa del statu quo
Apertura, cuestionamiento, agilidad
Respuesta de la disrupción
Defensiva y tardía
Proactiva, con auto-destrucción estratégica
Resultado
Bancarrota o venta forzada
Transformación y crecimiento
Decisión crítica
Proteger el negocio vigente
Migrar capacidades y construir opciones
Los patrones de éxito anticipatorio
Honestidad brutal sobre la realidad: reconocer el valle detrás del pico.
Diversificación basada en capacidades, no en productos.
Liderazgo que abraza la incertidumbre y habilita decisiones incómodas.
Inversión sostenida en el largo plazo, incluso con tensión en el corto.
Reflexión final: la prospectiva estratégica como ventaja competitiva
En un tiempo postnormal, con disrupciones aceleradas, cadenas de valor inestables e impacto creciente de la IA, la prospectiva no es un lujo: es una competencia vital. Abrir espacios de pensamiento de futuro permite formular preguntas incómodas, reimaginar modelos de negocio, detectar amenazas desde el presente e identificar oportunidades antes de que sean evidentes para todos.
La pregunta, incómoda pero poderosa, queda abierta: ¿estamos dispuestos a destruir o redefinir nuestro modelo de negocio, aunque hoy funcione, para construir el que nos permitirá existir mañana?
➡️ Si quieres adentrarte en la Prospectiva y adquirir habilidades profesionales, te recomendamos los siguientes programas formativos:
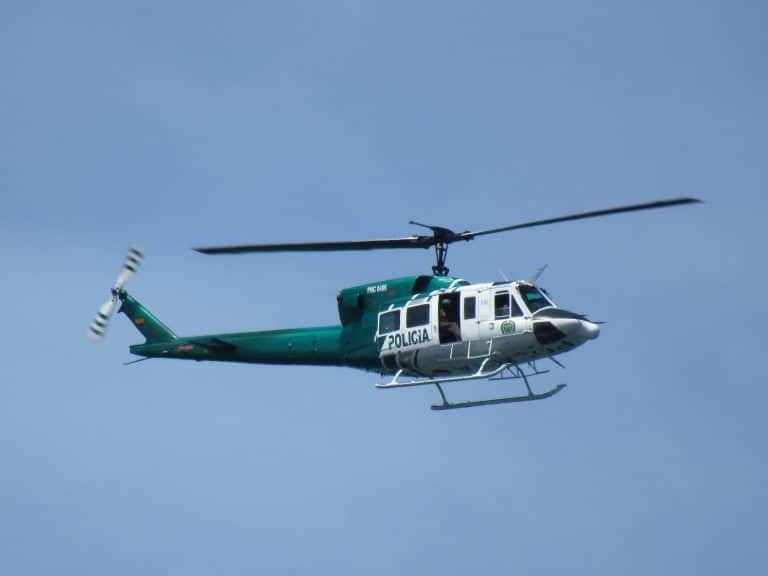
La Policía Nacional capturó a Jorge Luis Páez Cordero tras localizar imágenes suyas en un apartamento de lujo, dos años después de que se fugara de una cárcel venezolana.
La Policía Nacional de Colombia detuvo este martes en Santa Marta a Jorge Luis Páez Cordero, alias «Cucaracho», presunto cabecilla del Tren de Aragua y hombre de confianza de alias «Niño Guerrero», líder de esta organización criminal de origen venezolano. El director del cuerpo, William Rincón, anunció el arresto a través de redes sociales y lo enmarcó en el progresivo «desmoronamiento» de la banda transnacional.
Páez Cordero era, según el director del Gaula, Edgar Andrés Correa, el responsable de coordinar el envío de toneladas de cocaína desde Colombia y Venezuela hacia Centroamérica, Estados Unidos y Europa. Además, se le atribuye el cobro de extorsiones y secuestros a comerciantes y ganaderos de la región Caribe colombiana, la financiación de estructuras criminales vinculadas al terrorismo y el tráfico ilegal de armas, y actividades de lavado de activos. Sobre él recaía, igualmente, una notificación roja de la Interpol.
Detenido tras ser grabado en una piscina de lujo
La operación se desencadenó después de que la Policía obtuviera imágenes del cabecilla nadando en la piscina de un apartamento de lujo en Santa Marta. Durante la intervención se incautaron elementos tecnológicos que, según Correa, «permitirán avanzar» en las investigaciones. Rincón destacó que la captura «golpea de manera directa las finanzas, la logística y la capacidad criminal del Tren de Aragua».
Páez Cordero llevaba dos años en Colombia tras haberse fugado de una cárcel en Venezuela. La detención se ejecutó en coordinación con la Fiscalía General de la Nación y agencias internacionales como la DEA, lo que, según la Policía colombiana, confirma que «la cooperación global es determinante para cerrarles el paso a las organizaciones criminales que pretenden operar más allá de las fronteras».
El informe Global de Amenazas 2026 de CrowdStrike revela que la IA acelera las capacidades ofensivas de los ciberdelincuentes hasta niveles sin precedentes.
Los ataques habilitados por IA aumentaron un 89% en 2025, mientras el tiempo medio de acceso a activos empresariales se redujo a tan solo 29 minutos, un 65 por ciento más rápido que en 2024. El caso más veloz registrado ocurrió en apenas 27 segundos. Así lo revela el «Informe Global de Amenazas 2026», publicado este martes por la compañía de ciberseguridad CrowdStrike.
El documento se nutre de la inteligencia de los equipos especializados de CrowdStrike, que rastrean a más de 280 grupos identificados. Según el informe, la innovación tecnológica y su explotación criminal avanzan al mismo ritmo. Los principales vectores de ataque son la IA aplicada al reconocimiento, el robo de credenciales y la evasión de defensas.
Actores identificados y técnicas de ataque
El informe identifica casos concretos. El actor vinculado a Rusia FANCY BEAR utilizó LAMEHUG, un malware habilitado con un modelo de lenguaje de gran tamaño (LLM), para automatizar el reconocimiento y la recopilación de documentos. PUNK SPIDER, por su parte, empleó scripts generados por IA para acelerar el volcado de credenciales y eliminar evidencias forenses. Asimismo, FAMOUS CHOLLIMA, vinculado a Corea del Norte, recurrió a identidades generadas por IA para escalar operaciones internas.
Los criminales también atacan los propios sistemas de inteligencia artificial. La inyección de indicaciones maliciosas (denominadas «prompts») en herramientas de IA generativa afectó a más de 90 organizaciones. Además, explotaron vulnerabilidades en plataformas de desarrollo de IA para desplegar ransomware y publicaron servidores maliciosos que suplantaban servicios de confianza para interceptar datos sensibles.
Zero-days y explotación en la nube
En materia de vulnerabilidades, el 42% se explotó antes de su divulgación pública mediante ataques de día cero, usados para acceso inicial, ejecución remota de código y escalada de privilegios. Las intrusiones en entornos de nube crecieron un 37% en términos generales. Además, entre actores vinculados a estados, el incremento alcanzó el 266%, principalmente con fines de recopilación de inteligencia.
El informe registra también un alza en operaciones patrocinadas por estados. Las vinculadas a China crecieron un 38% y las de Corea del Norte más de un 130%. Estas intrusiones se mueven a través de identidades de confianza, aplicaciones SaaS e infraestructuras en la nube, mimetizándose con el tráfico legítimo para reducir la capacidad de respuesta de los equipos de seguridad.
TrendAI alerta de que el crimen digital ya funciona como un negocio de suscripción con catálogo propio.
TrendAI, la unidad de negocio de Trend Micro, ha alertado sobre el auge del modelo «crime as a service» (crimen como servicio), por el que los ciberdelincuentes se suscriben a servicios especializados para ejecutar sus ataques. Como consecuencia directa, el Instituto Nacional de Ciberseguridad (Incibe) registró más de 122.000 incidentes en 2025, un 26 por ciento más que el año anterior. Este modelo ha desplazado al sistema tradicional de compraventa de malware en foros de la dark web y ha consolidado una estructura delictiva más organizada.
El catálogo criminal disponible incluye ‘ransomware’ con sistemas de negociación integrados, malware personalizable bajo demanda, campañas de phishing «llave en mano» e infostealers con paneles de seguimiento en tiempo real. Incluso ofrece infraestructuras de alojamiento resistentes a la acción policial. Según TrendAI, es «un ecosistema criminal plenamente industrializado donde los pagos recurrentes garantizan ingresos estables a los desarrolladores y operadores, incentivando la mejora constante de las herramientas y la expansión de la oferta».
El daño para las empresas no cambia
Sin embargo, para las empresas atacadas, el modelo empleado por los delincuentes resulta irrelevante. El investigador sénior de Amenazas David Sancho ha sido directo: «Lo único que perciben es el impacto operativo, económico y reputacional del ataque. El ‘crime as a service’ no cambia el daño, pero sí multiplica la cantidad de actores capaces de causarlo». La transición hacia este modelo se ha producido de forma progresiva en la última década, aunque la modalidad de suscripción ha acelerado la profesionalización de los ciberataques.
Ante este escenario, Sancho ha subrayado que el crime as a service no es «una amenaza que se pueda desactivar». Por ello, la única solución pasa por «asumir este escenario como estructural y reforzar sus capacidades de prevención, detección y respuesta». Además, TrendAI ha lamentado que, pese al incremento de incidentes, no existe ninguna acción específica diferente a la que se aplicaba hace diez años.
Descubre qué es la INTERPOL, a qué se dedica, cómo funciona su sistema de alertas y por qué es clave en la seguridad internacional.
Cada día, en algún rincón del planeta, alguien cruza una frontera para huir de la justicia. Redes de tráfico de personas, ciberataques sin fronteras, terrorismo que se mueve entre países como si no existieran aduanas, etc. El crimen organizado no entiende de pasaportes ni de leyes nacionales. Y precisamente por eso, los países necesitan una vía para coordinarse y actuar juntos cuando los delitos van más allá de su territorio. Por eso, hay una organización que lleva décadas trabajando para que ningún criminal pueda esconderse simplemente cambiando de país.
¿Qué es la INTERPOL?
La INTERPOL, cuyo nombre completo es Organización Internacional de Policía Criminal, es la mayor organización policial internacional del mundo. Fue fundada en 1923 y tiene su sede en Lyon, Francia. Agrupa a 196 países miembros, lo que la convierte en una de las organizaciones intergubernamentales con mayor alcance geográfico del planeta.
Su misión principal es facilitar la cooperación entre los cuerpos de seguridad de diferentes países para combatir el crimen organizado, el terrorismo y otras amenazas transfronterizas. Aquí conviene aclarar algo que mucha gente desconoce. Este cuerpo no tiene agentes propios que realicen detenciones ni es una policía supranacional al estilo de lo que vemos en las películas. Su función es, esencialmente, de coordinación, comunicación y apoyo técnico entre naciones.
Cada país miembro cuenta con una Oficina Central Nacional, que actúa como punto de enlace entre sus fuerzas policiales locales y la organización. Así, la información fluye de forma segura y eficiente entre los distintos países, sin importar el idioma ni la distancia.
¿Qué funciones tiene la INTERPOL?
Las funciones de la organización van mucho más allá de la famosa «alerta roja» que solemos escuchar en los medios. Entre sus principales tareas destacan:
Compartir información policial entre países a través de sistemas de comunicación seguros
Emitir notificaciones internacionales para localizar fugitivos, identificar personas desaparecidas o advertir sobre amenazas concretas
Apoyar investigaciones sobre terrorismo, tráfico de drogas, trata de personas, ciberdelincuencia y crimen organizado
Gestionar bases de datos globales con información sobre delincuentes buscados, documentos robados, armas ilegales y huellas dactilares
Ofrecer formación y asistencia técnica a los cuerpos policiales de países con menos recursos
La alerta roja es la más conocida, y se encarga de solicitar a los países miembros que localicen y detengan provisionalmente a una persona en espera de extradición. Sin embargo, no es una orden de arresto internacional vinculante. Cada país decide si actúa según su propia legislación.
El sistema de alertas: qué significa cada color
Las notificaciones internacionales funcionan mediante un código de colores, donde cada uno tiene un propósito específico. La alerta roja busca la detención de un fugitivo; la azul, recabar información sobre un individuo de interés; la verde, advertir sobre personas consideradas una amenaza; la amarilla, localizar desaparecidos; y la negra, identificar cadáveres sin identificar.
Estas alertas pueden solicitarse tanto por los países miembros como por los tribunales internacionales. Además, existe un órgano interno encargado de revisar que todas las notificaciones cumplen con los derechos humanos y las normas de la organización, evitando así posibles abusos.
A nivel académico, es Máster en Gestión Estratégica de la Información e Inteligencia Económica en la Escuela de Guerra Económica, Máster en Evidencias Digitales y Lucha contra el Cibercrimen (UAM), Dirección de Seguridad (URJC), Máster en Gestión Comercial y Marketing (ESIC), Diplomado en Traducción Económica y RRII (Ministerio de Defensa Francia y CFIAR Estrasburgo).
👤 Ana Díaz González
A nvel profesional, es Compliance y Protección de Datos, con experiencia en diseño, implementación y monitorización de programas de compliance, asesoramiento a Compliance Officer, e implantación de sistemas de gestión (ISO 37301, UNE 19601, ISO 37001, UNE 19603). Ha trabajado como Analista Junior de Compliance en Ecix Tech y actualmente desempeña funciones de Procesos y Gestión de Riesgos en DKV Seguros, incluyendo auditoría y mejora de procesos, prevención/investigación del fraude y coordinación de Unidad Antifraude.
A nivel académico, es Grado en Criminología (Universidad de Salamanca), Máster en Delincuencia Juvenil e Intervención Delictiva y Penitenciaria, Máster en Mediación y Gestión del Conflicto (VIU), Grado en Derecho (UNED) y Máster en Dirección de Compliance y Protección de Datos (EIP).
En el ámbito profesional, es fundador y director general de LISA Institute. Esasesor en materia de seguridad, inteligencia y ciberseguridad para diversas empresas e instituciones públicas, tanto en Europa como en América. A su vez, es consultor en proyectos para la OTAN, ONU y Unión Europea. Anteriormente, fue responsable de seguridad y análisis en la Unidad de Seguridad y Protección Civil de Metro de Barcelona.
Académicamente, es licenciado en Criminología (UIC), graduado en Prevención y Seguridad Integral y posgrado superior en Gestión y Derecho de la Seguridad (EPSI), máster en Mundo Árabe e Islámico (UB), máster oficial en Terrorismo (UNIR), máster en Análisis de Inteligencia (UAB), máster en Cybersecurity Management (UPC), CISA y CSX (ISACA).
Qué aprenderás en esta masterclass
El uso de OSINT, SOCMINT y Virtual HUMINT se ha normalizado en ámbitos tan diversos como la ciberinteligencia, la investigación interna, la prevención del fraude, la gestión de crisis o la debida diligencia corporativa. Sin embargo, en la práctica profesional existe un punto crítico: la frontera entre “lo accesible” y “lo lícito” no siempre coincide, y los riesgos legales y reputacionales pueden materializarse incluso cuando la información procede de fuentes abiertas.
La masterclass «OSINT, SOCMINT y Virtual HUMINT: límites legales y riesgos de cumplimiento en el sector público y privado»está diseñada para ayudar a profesionales del sector público y privado a comprender los límites legales, anticipar riesgos de compliance, y aplicar criterios operativos para trabajar con fuentes abiertas y señales sociales de forma proporcional, justificable y trazable, minimizando exposición a sanciones, incidentes y pérdida de legitimidad institucional. A través de casos y escenarios habituales, se abordarán buenas prácticas y decisiones clave para que la inteligencia sea útil sin convertirse en un problema.
Objetivos de aprendizaje
Aprenderás a diferenciar OSINT, SOCMINT y Virtual HUMINT y a identificar sus usos legítimos en contextos profesionales.
Comprenderás qué límites legales y regulatorios suelen activar riesgos (protección de datos, derechos fundamentales, sectorial, contractual).
Desarrollarás criterios de proporcionalidad y necesidad para justificar búsquedas y tratamientos de información.
Identificarás señales de riesgo (red flags) que convierten una práctica habitual en un potencial incidente legal/reputacional.
Aplicarás pautas para documentar decisiones (trazabilidad) y construir evidencias de diligencia y buena fe.
Aprenderás a diseñar controles de compliance para equipos que realizan investigación, inteligencia o análisis.
Mejorarás tu capacidad para gestionar peticiones internas “de urgencia” sin saltarte los límites normativos.
Sabrás cómo trasladar estas prácticas a políticas, procedimientos y formación interna en sector público y privado.
Audiencia objetivo
Esta masterclass ha sido confeccionada para aquellos que trabajan o aspiran a trabajar como:
Analista de inteligencia / ciberinteligencia
Profesional OSINT / SOCMINT
Responsable de Cumplimiento Normativo (Compliance Officer)
Delegado/a de Protección de Datos (DPD/DPO)
Responsable de Seguridad de la Información / CISO
Personal de ciberseguridad defensiva (SOC / Blue Team)
Las cookies de esta web permiten una navegación más óptima al recordar tus preferencias de visitas anteriores para ofrecerte una experiencia más relevante. Haz clic en Aceptar para aceptar todas las Cookies. Si lo necesitas, puedes visitar "Cookie Settings" para personalizar tu consentimiento de forma avanzada.
Esta web utiliza cookies para mejorar la experiencia mientras navegas. Aparte de esto, las cookies que están categorizadas como necesarias están guardadas en tu navegador ya que son esenciales para que funcione la página web. También se utilizan cookies de terceros que nos ayudan a analizar y entender como se utiliza esta web. Estas cookies serán guardadas en tu navegador solo con tu consentimiento. Tienes la opción de desactivar y borrar estas cookies cuando quieras, pero si lo haces puede afectar tu experiencia durante la navegación.
Necessary cookies are absolutely essential for the website to function properly. These cookies ensure basic functionalities and security features of the website, anonymously.
Cookie
Duración
Descripción
cookielawinfo-checkbox-analytics
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Analytics".
cookielawinfo-checkbox-functional
11 months
The cookie is set by GDPR cookie consent to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookies is used to store the user consent for the cookies in the category "Necessary".
cookielawinfo-checkbox-others
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Other.
cookielawinfo-checkbox-performance
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Performance".
cookielawinfo-checkbox-performance
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Performance".
viewed_cookie_policy
11 months
The cookie is set by the GDPR Cookie Consent plugin and is used to store whether or not user has consented to the use of cookies. It does not store any personal data.
viewed_cookie_policy
11 months
The cookie is set by the GDPR Cookie Consent plugin and is used to store whether or not user has consented to the use of cookies. It does not store any personal data.
Functional cookies help to perform certain functionalities like sharing the content of the website on social media platforms, collect feedbacks, and other third-party features.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Analytical cookies are used to understand how visitors interact with the website. These cookies help provide information on metrics the number of visitors, bounce rate, traffic source, etc.
Advertisement cookies are used to provide visitors with relevant ads and marketing campaigns. These cookies track visitors across websites and collect information to provide customized ads.