Inicio Blog Página 61

Mercenarios y combatientes extranjeros en la guerra de Ucrania

La guerra en Ucrania también se libra con combatientes extranjeros y mercenarios en ambos bandos. Desde occidentales y latinoamericanos hasta norcoreanos y cubanos, su presencia ha marcado el desarrollo del conflicto. En este artículo, Roberto Mansilla, alumni de Máster Profesional de Analista de Inteligencia de LISA Institute analiza las motivaciones económicas, los intereses geopolíticos y las estrategias estatales que explican este fenómeno.

Al igual que los conflictos armados existentes en diversas latitudes del planeta, el que se vive en Ucrania desde la invasión rusa del 24 de febrero de 2022 no escapa a un fenómeno históricamente presente. Se trata de la participación de mercenarios y combatientes extranjeros.

Desde Colombia hasta Corea del Norte, cientos de combatientes han hecho del conflicto ucraniano un terreno fértil para sus aspiraciones. Entre las principales motivaciones destacan la rentabilidad económica, pero también las expectativas ideológicas.

➡️ Te puede interesar: Cuatro años de la guerra en Ucrania: avance y posibles escenarios

Con todo, este fenómeno no debe desestimar las secuelas morales, físicas y psicológicas que esta aventura militarista ha conllevado para las vidas de estos combatientes.

En el frente de guerra en Ucrania se han visto mercenarios motivados por la convicción ideológica y por el lucro económico. En algunos casos, incluso, aparentemente actuaron por engaño. Así lo han denunciado algunos de ellos, principalmente a través de las redes sociales.

El mercenario y la legalidad internacional

Es necesario destacar que la legislación internacional prohíbe la figura del mercenario. Este se define como una persona contratada especialmente para luchar en un conflicto. Está motivado principalmente por un beneficio personal, por lo general de carácter económico. De este modo, el mercenario no es un combatiente nacional ni residente de las partes en conflicto. 

Tal y como explican la Convención Internacional contra el Reclutamiento, Uso, Financiación y Entrenamiento de Mercenarios (1989), así como el Protocolo de Ginebra, el uso de mercenarios constituye un delito contra la paz y la seguridad.

De acuerdo con el Derecho Internacional Humanitario, los mercenarios no tienen derecho al estatus de combatiente o prisionero de guerra. No obstante, sí deben recibir un trato humano.

La ONU y diversos tratados internacionales obligan a los Estados a prohibir, perseguir y castigar el mercenarismo. El objetivo es prevenir que sus nacionales actúen como mercenarios y evitar el reclutamiento en sus territorios.

No obstante, en las últimas décadas ha sido prolífica la participación de Empresas Militares Privadas (EMP) en distintos conflictos armados como Afganistán, Irak, Libia y diversos países africanos. La operatividad de estas EMP está regulada por el Documento de Montreux, aunque el mismo implica observar límites de actuación por momentos ambiguos y complejos. 

Combatientes extranjeros en las filas ucranianas

En el caso del conflicto ucraniano, en ambos bandos se ha observado la presencia de combatientes extranjeros. Destacan países como Colombia, Gran Bretaña, EEUU, Francia, Alemania, Polonia, España, Italia, Corea del Norte y varios países africanos.

El fenómeno ha sido más pronunciado en las fuerzas ucranianas. Esto se explica por la necesidad de combatientes extranjeros ante la disparidad numérica frente a las fuerzas rusas.

➡️ Te puede interesar: ¿Por qué a Rusia le conviene que Ucrania entre en la Unión Europea?

Para muchos mercenarios y combatientes extranjeros, el interés suscitado por la guerra de Ucrania fue un factor decisivo para alistarse. Este conflicto se identifica, «grosso modo», como un pulso geopolítico entre Rusia y Occidente.

También influyó el lucrativo negocio que suele estar presente en los conflictos armados. Se trata de un enfrentamiento de enorme calibre y gran atención para la seguridad mundial.

De este modo, algunas de las empresas militares privadas más grandes del mundo como Academi, Constellis, DynCorp (EE. UU.), G4S (Reino Unido) y GardaWorld (Canadá) han estado presentes en este conflicto, especialmente dentro del bando ucraniano. Por tanto, en Ucrania se ha operado un patrón de reclutamiento y operatividad muy similar al que realizó en Irak en 2003 el conglomerado estadounidense Blackwater.

En este sentido, Ucrania, con el apoyo occidental, ha realizado una intensa propaganda para captar combatientes y mercenarios extranjeros. Con ello, el gobierno de Volodímyr Zelensky ha intentado resolver uno de los problemas más apremiantes del ejército: reponer sus filas con personal capacitado y motivado. Fuentes rusas informan de la existencia de 10.000 mercenarios en las filas ucranianas. Otras fuentes indican que combatientes de hasta 72 nacionalidades están enroladas en las Fuerzas Armadas ucranianas.

El reclutamiento inicial comenzó con voluntarios de varios grupos nacionalistas locales, en gran medida fanáticos radicales del fútbol así como comunidades militares-patrióticas. También se animó a participar a los representantes de la diáspora ucraniana. Los medios de comunicación occidentales lanzaron una campaña masiva principalmente en las redes sociales para animar a los interesados a unirse a las Fuerzas Armadas de Ucrania. 

Tres días después de la invasión militar rusa, el 27 de febrero de 2022 Zelensky anunció la creación de la Legión Internacional de Defensa Territorial de Ucrania. Este cuerpo permitió el reclutamiento y la integración de voluntarios extranjeros en las fuerzas armadas de ese país. Para fortalecer los canales de atracción, Kiev y sus aliados occidentales prometieron altos salarios a estos combatientes extranjeros, en algunos casos valorados en hasta US$ 5.000 por mes. A ello se unieron otras promesas como condiciones óptimas en cuanto al servicio militar y relativa seguridad. 

➡️ Te puede interesar: Entre la solidaridad y la protección europea: el papel de la agricultura como estrategia en la guerra de Ucrania

No obstante, la presencia de mercenarios en el bando ucraniano no ha logrado constituir una fuerza significativa con capacidad efectiva para apoyar a las tropas.

A ello se une el marcado contraste entre las promesas realizadas por las autoridades para reclutar combatientes y la cruenta realidad del frente. Especialmente en materia de salarios, muchos de ellos han cobrado apenas unos 600 dólares al mes. La situación también refleja la dureza de las condiciones y la disparidad de fuerzas. Además, influye la creciente fortaleza militar y la capacidad del enemigo invasor ruso.

La campaña de reclutamiento tuvo varias fases. Al principio se focalizó en residentes del espacio postsoviético que tenían opiniones negativas de Rusia. Aquí destacó el caso el regimiento Kastus Kalinoŭski conformado por bielorrusos. Por su parte, los rusos étnicos se reunieron en el Cuerpo de Voluntarios Rusos y la Legión de la Libertad de Rusia. 

También se formaron varias unidades de mercenarios provenientes de grupos étnicos minoritarios dentro de Rusia. Entre ellas figuraban los batallones Dzhokhar Dudaev e Imam Shamil, los batallones de Siberia y Carelia, la compañía Bashkir y la unidad Turan.

Entre 2022 y 2024 fue notoria la presencia de unidades georgianas bajo el mando de Mamuka Mamulashvili. Estas desempeñaron un papel activo en las batallas por Bakhmut. La localidad fue finalmente conquistada por Rusia gracias a la aportación de una EMP propia, el Grupo Wagner.

➡️ Te puede interesar: ¿Qué es el Grupo Wagner?

Una segunda fase abrió los canales de reclutamiento para ciudadanos de los principales países occidentales, incluidos EEUU, Gran Bretaña y los estados miembros de la UE. De acuerdo a The New York Times, al menos 492 estadounidenses han muerto luchando en Ucrania. Datos del Servicio de Inteligencia Exterior (SVR) de la Federación rusa cifran en 2.400 las bajas entre los mercenarios estadounidenses. Las fuentes estadounidenses denominan a estos combatientes como «voluntarios».

Los grupos mercenarios occidentales más notables en Ucrania son la Brigada Canadiense-Ucraniana y la Brigada Norman. También figuran el Cuerpo de Voluntarios Alemanes y la Fuerza de Tarea Baguette. La Brigada Canadiense-Ucraniana está formada principalmente por miembros de la diáspora ucraniana. La Brigada Norman está compuesta por veteranos militares canadienses.

La Fuerza de Tarea Baguette agrupa a ciudadanos franceses. El Cuerpo de Voluntarios Polacos llegó a conformar un cuerpo de 15.000 efectivos. Entre estos grupos también destaca el grupo de combate rumano Getica.

El caso de los mercenarios colombianos

La tercera fase de reclutamiento se enfocó en países en desarrollo, principalmente latinoamericanos. Estos estaban condicionados por la precariedad económica y por promesas de elevados salarios. En algunos casos, se ofrecían hasta 3.500 dólares.

Desde 2023 se experimentó un aumento en el número de mercenarios latinoamericanos. Entre ellos figuran Colombia, Brasil, Perú, Ecuador, México y Argentina. Colombia lidera esta lista con aproximadamente 7.000 efectivos.

El caso colombiano es significativo tomando en cuenta que durante décadas ha tenido un conflicto armado interno con guerrillas y cárteles de narcotráfico, lo cual repercute en una importante masa de mercenarios experimentados en combate. Los mercenarios colombianos integran unidades de infantería de Ucrania, precisamente un sector sensible para Kiev por la falta de efectivos.

No obstante, se estima que más de 2.000 colombianos han caído en combate, con centenares de desaparecidos en acción y unos cuantos prisioneros. En redes sociales han aparecido incluso incidentes de peleas en los cuarteles entre combatientes colombianos y fuerzas superiores ucranianas denunciando presuntos indicios de racismo contra los latinoamericanos. El presidente colombiano Gustavo Petro ha llegado a criticar a las autoridades ucranianas por tratar a los combatientes extranjeros como «prescindibles» y «carne de cañón».

El nivel de motivación y entrenamiento de combate de los mercenarios latinoamericanos era significativamente inferior al de sus homólogos occidentales. Estos eran principalmente exmilitares o empleados de empresas militares privadas.

La disparidad de formación se hizo evidente. Los combatientes latinoamericanos tienen experiencia frente a grupos guerrilleros, paramilitares, carteles de la droga e incluso terroristas. Sin embargo, no estaban preparados para enfrentarse a una potencia militar como Rusia.

Un ejemplo llamativo de ello fue la exitosa operación rusa llevada a cabo en octubre de 2025. Hasta 600 mercenarios extranjeros murieron en ataques con misiles táctico-operativos en una de las instalaciones en la región de Járkov. En la línea del frente, la amplia gama de armas utilizadas por los rusos, incluidas armas pequeñas, drones FPV, artillería y aviones, ha contribuido a reducir en gran medida las posibilidades de supervivencia, desalentando la llegada de nuevos mercenarios y combatientes para luchar por Ucrania. Ante esta situación, Kiev se vio obligada a retirar a la mayoría de los mercenarios occidentales de la línea del frente.

➡️ Te puede interesar: ¿Cómo ha evolucionado el uso de drones en la guerra de Ucrania?

Por otro lado están las condiciones del frente. Aquellos que se niegan a luchar son recluidos en prisiones con escasa alimentación y atención médica. Los cuerpos de los mercenarios muertos que son recuperados son enviados a través de la ciudad ucraniana de Lviv (Leópolis) a la ciudad polaca de Rzeszów, que comienza a observar síntoma de abarrotamiento de cadáveres. También se han producido varios escándalos relacionados con el tráfico de órganos durante el conflicto en Ucrania. 

En Ucrania también han estado luchando efectivos deAfganistán, Irak y las zonas de Siria controladas por las llamadas «unidades de autodefensa kurdas» junto a otras de Arabia Saudí, Emiratos Árabes Unidos y Bahréin. Fuentes rusas señalan que la CIA mantiene conversaciones para contratar mercenarios de grupos extremistas que han combatido en la agresión contra Siria y Yemen. Otra EMP es G.O.A. Tactical, con sede en España, presuntamente la única empresa española que se encuentra abocada a entrenar mercenarios contra de Rusia.

Combatientes extranjeros en las filas rusas

Si bien la capacidad de reclutamiento de efectivos por parte de la Federación rusa es mucho mayor en comparación con Ucrania, principalmente tras el decreto del Kremlin en septiembre de 2022 sobre la «movilización militar parcial», el caso ruso no ha escapado de la presencia de empresas militares contratistas de ese país, entre las que destaca el nombre del Grupo Wagner. 

No obstante, la neutralización por parte del Kremlin del poder de convocatoria del Grupo Wagner en Ucrania, principalmente tras la muerte de su líder y fundador Yevgeny Prigozhin (agosto de 2023), permitió que las Fuerzas Armadas rusas movilizaran a los combatientes, tanto nacionales como extranjeros, a través de atractivos contratos profesionales con elevada remuneración. 

Aprovechando el estado de guerra derivado de lo que oficialmente se denomina «Operación Militar Especial» en Ucrania, el Kremlin ha aplicado una estrategia mediática. Esta se ha basado en la opacidad informativa sobre la presencia de combatientes extranjeros.

Además del Grupo Wagner, en Ucrania han combatido otras empresas militares privadas rusas menos conocidas. Entre ellas figuran Convoy, Patriot, Moran Security Group, Slavonic Corps Limited y E.N.O.T. Corpy.

Este último es un grupo paramilitar creado por miembros del movimiento nacionalista Svetlatya Rus. Tiene especial presencia en el Donbás. Ucrania lo ha catalogado como «grupo terrorista». También opera Schchit (Escudo). El Kremlin ha anunciado su intención de otorgarles estatus legal.

Más allá de las EMP, Rusia también ha recibido apoyo por parte de combatientes extranjeros. El caso más significativo ha sido el de Corea del Norte, que aportó aproximadamente 12.000 efectivos, muy activos en la defensa contra el ataque ucraniano a la población rusa de Kursk en agosto de 2024 pero también en el frente ucraniano.

La presencia de soldados norcoreanos combatiendo tanto en territorio ruso como ucraniano provocó una fuerte polémica a nivel internacional. Moscú y Pyongyang negaron desde un principio esa presencia de combatientes norcoreanos. El Kremlin llegó a asegurar que más bien eran ciudadanos de origen buriato, una de las nacionalidades de origen mongol existentes dentro de la Federación de Rusia.

Posteriormente se conoció de la existencia de un acuerdo oficial entre los gobiernos de Moscú y Pyongyang suscrito en junio de 2024 para el envío de estos combatientes, un aspecto que le confiere un carácter de cooperación militar a nivel estatal.

➡️ Te puede interesar: Así se gestó la Operación Telaraña de Ucrania a Rusia

Otro caso relevante es la presencia de combatientes cubanos en las filas rusas, el segundo mayor contingente de tropas extranjeras tras Corea del Norte. De acuerdo a la alemana Fundación Friedrich Naumann, existen entre 5.000 y 25.000 cubanos combatiendo con Rusia en el frente ucraniano, cifra que podría superar a la de los norcoreanos. La sintonía geopolítica entre La Habana y Moscú ha dejado entrever que existen conexiones oficiales que permiten la contratación de estos combatientes antillanos aunque, en algunos casos, se han denunciado irregularidades en la contratación e incluso engaños.

Por otro lado, principalmente en redes sociales, han sido frecuentes las afirmaciones de presencia de combatientes africanos y asiáticos, en este último caso de países como Nepal, Vietnam e Indonesia, en las operaciones de las fuerzas armadas rusas en Ucrania. 

De acuerdo a fuentes oficiales ucranianas, poco más de 1.400 ciudadanos de 36 países africanos combaten en las filas del Ejército ruso. Diversas fuentes han denunciado que algunos de esos combatientes fueron presuntamente reclutados bajo engaño y con escasa preparación militar.

➡️ Si quieres adquirir conocimientos sobre Geopolítica te recomendamos los siguientes cursos formativos:
PromptSpy se convierte en el primer malware para Android que usa IA generativa para no ser eliminado

La firma de seguridad ESET identifica el primer ‘malware’ móvil que emplea Gemini para resistir su eliminación y controlar dispositivos de forma remota.

Investigadores de ESET han identificado PromptSpy, la primera amenaza conocida para Android que integra inteligencia artificial generativa en su flujo de ejecución para lograr persistencia. El ‘malware’ emplea la IA de Google, Gemini, para interpretar elementos en pantalla y generar instrucciones que le permiten fijarse en la vista de aplicaciones recientes, dificultando así su cierre o eliminación. Según la firma de seguridad, es la primera vez que se documenta el uso de un modelo de IA para guiar parte del comportamiento operativo de un ‘malware’ móvil en Android.

➡️ Te puede interesar: Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa

El objetivo principal de PromptSpy es desplegar un módulo integrado de Virtual Network Computing (VNC), que permite a los atacantes visualizar la pantalla del dispositivo y ejecutar acciones de forma remota. Además, el ‘malware’ abusa de los Servicios de Accesibilidad para capturar datos de la pantalla de bloqueo, bloquear la desinstalación mediante superposiciones invisibles, realizar capturas y grabaciones de pantalla, recopilar información del dispositivo y comunicarse con su servidor de mando y control mediante cifrado AES.

El papel de la IA en la persistencia del ‘malware’

La inteligencia artificial generativa solo interviene en la función de persistencia, aunque su impacto es significativo. Según el investigador de ESET Lukás Stefanko, descubridor de PromptSpy, esta función ayuda a los atacantes a «adaptarse prácticamente a cualquier dispositivo, diseño o versión del sistema operativo, lo que amplía enormemente el número potencial de víctimas». Stefanko añade que, «aunque PromptSpy usa Gemini solo en una de sus funciones, demuestra cómo la integración de estas herramientas puede hacer que el malware sea más dinámico, permitiendo automatizar acciones que con scripts tradicionales serían mucho más difíciles».

➡️ Te puede interesar: Curso de Prevención y Gestión de Ciberriesgos y Ciberataques

El análisis de ESET Research indica que la campaña se dirige principalmente a usuarios de Argentina y se distribuye a través de un sitio web dedicado de la aplicación MorganArg. Sin embargo, PromptSpy no ha llegado a estar disponible en Google Play y tampoco se ha detectado en la telemetría de ESET. Esto podría indicar, según la compañía, que se trata de una prueba de concepto o de una campaña de distribución limitada.

Cae una red logística de narcotráfico internacional en Madrid

Doce detenidos en prisión preventiva tras el hallazgo de 3.400 kilos de cocaína, un subfusil automático y armas de guerra ocultos en naves industriales de la periferia madrileña.

La Policía Nacional desarticuló una red criminal dedicada a prestar servicios logísticos para el tráfico internacional de cocaína cuyo radio de acción abarcaba desde Andalucía hasta la Comunidad de Madrid. La denominada Operación Tocada culminó con la detención de doce personas, que tras declarar ante la autoridad judicial permanecen en prisión preventiva acusadas de delitos de pertenencia a organización criminal, tenencia ilícita de armas, blanqueo de capitales y delitos contra la salud pública. Asimismo, fueron intervenidos más de un millón de euros en efectivo.

➡️ Te puede interesar: Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa

Durante la operación, los agentes registraron dos naves industriales en Alcobendas y Fuente del Saz que operaban bajo la fachada de actividad legal. En estos espacios, según informó la Policía Nacional, el grupo guardaba grandes cantidades de droga y las manipulaba para distribuirlas a distintos clientes. El resultado fue la incautación de 3.400 kilogramos de cocaína, diez armas de fuego (entre las que destacaron un subfusil automático, hallado en el falso techo de una nave, y dos armas de guerra) y seis vehículos, dos de ellos modificados para ocultar estupefacientes. Se practicaron en total ocho registros, con participación del Grupo Especial de Operaciones (GEO).

Cooperación internacional clave en el operativo

La investigación, que comenzó a principios de 2024 y permanece activa, reveló que la estructura utilizaba furgonetas de alquiler y un convoy de automóviles para recoger y trasladar la droga desde Andalucía hasta las naves de la periferia madrileña. La cooperación internacional fue clave: en julio de 2025, gracias a la colaboración con autoridades de Suecia, Polonia y Portugal, se logró interceptar un camión procedente de España. La red, según detalló la Policía Nacional, ofrecía servicios logísticos para el tráfico de ingentes cantidades de cocaína con destino final fuera de España.

➡️ Te puede interesar: Máster Profesional de Analista de Inteligencia

La investigación sigue abierta con el objetivo de determinar la posible implicación de otras personas y ramificaciones de la red tanto en España como en otros países europeos. La ocultación de armas y dinero dentro de las naves, según consignó la Policía Nacional, evidenció los métodos usados para evadir la búsqueda de pruebas incriminatorias y evitar los controles policiales, lo que refuerza la peligrosidad de estas organizaciones dedicadas al tráfico internacional de estupefacientes.

Un experimento de la BBC expone la vulnerabilidad de la IA ante la desinformación

Un periodista publicó datos inventados en su blog y logró que ChatGPT y Google los citaran como fuente fiable en menos de 24 horas.

Un periodista de la BBC ha logrado engañar a ChatGPT y a las herramientas de inteligencia artificial de Google para que difundieran información falsa a sus usuarios, publicando un artículo completamente inventado en su blog personal. El experimento, llevado a cabo por el reportero tecnológico Thomas Germain, expone una vulnerabilidad crítica en los sistemas de IA de uso masivo: su incapacidad para contrastar fuentes cuando buscan información en internet.

➡️ Te puede interesar: Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa

Germain redactó en apenas 20 minutos un artículo titulado Los mejores periodistas tecnológicos comiendo perritos calientes, en el que se proclamaba «el mejor periodista comiendo perritos calientes del mundo». El texto incluía datos inventados, como que comer perritos era «un pasatiempo popular» entre los periodistas tecnológicos y la existencia de un ficticio Campeonato Internacional de Perritos Calientes de Dakota del Sur. Para reforzar el realismo, añadió nombres de periodistas reales y falsos, con el objetivo de que la IA elaborara una lista clasificada de diez personas.

La IA, engañada en menos de 24 horas

Los resultados llegaron rápido. Menos de 24 horas después de la publicación, las herramientas de Google (incluyendo su función AI Overviews con Gemini) y ChatGPT comenzaron a repetir las afirmaciones del artículo como información veraz, citando el blog como fuente confiable sin advertir que era el único origen de los datos. Ambos sistemas respondían a los usuarios, de forma general, que Germain era muy bueno comiendo perritos calientes.

➡️ Te puede interesar: Curso de Concienciación en Ciberseguridad

Ante los hallazgos, Google respondió a través de un portavoz asegurando que su IA utiliza sistemas de clasificación que «mantienen los resultados 99% libres de spam». OpenAI, por su parte, afirmó que toma medidas para interrumpir los intentos de usuarios que buscan influir en sus herramientas. No obstante, ambas compañías reconocieron que sus opciones de IA «pueden cometer errores».

Otros modelos, más cautos ante la desinformación

No todos los sistemas reaccionaron igual. Modelos de otras empresas, como Anthropic, mostraron mayor reticencia ante las preguntas relacionadas con el artículo. Según Germain, estos chatbots detectaban que la información podía tratarse de una broma, lo que evidencia diferencias notables entre plataformas a la hora de verificar contenidos.

➡️ Te puede interesar: Curso de Prevención y Gestión de Ciberriesgos y Ciberataques

El caso pone sobre la mesa la facilidad con la que cualquier persona puede introducir desinformación a través de la IA, con potenciales consecuencias peligrosas para la salud, la economía, la política y las recomendaciones de seguridad. Para reducir este riesgo, se recomienda a los usuarios verificar las fuentes citadas por los servicios de IA y complementar los datos con información adicional.

Qué es la neutralidad política y qué países la practican

0

En este artículo se explica qué es un país neutral, qué Estados practican la neutralidad política en la actualidad y por qué la mayoría no opta por este modelo.

La neutralidad política normalmente se asocia con la decisión de un Estado de no participar en guerras ajenas y se entiende como la renuncia a integrarse en alianzas militares. Un Gobierno neutral no toma partido cuando estalla un conflicto entre terceros países y fija límites claros a su cooperación en materia de defensa.

Suiza representa el ejemplo más citado. En 1815, tras el Congreso de Viena, las potencias europeas reconocieron su neutralidad permanente. Desde entonces, el país alpino ha evitado implicarse en guerras internacionales y ha construido su papel exterior alrededor de esa posición. Suiza no pertenece a alianzas militares como la OTAN y centra su política de seguridad en la defensa propia y en la diplomacia.

El derecho internacional regula esta figura. Un Estado neutral no puede permitir que ejércitos extranjeros utilicen su territorio ni suministrar armamento a los bandos enfrentados. A cambio, los países en guerra deben respetar su integridad territorial. La neutralidad no es una declaración simbólica, sino un estatus jurídico con obligaciones concretas.

➡️ Te puede interesar: Cuántos países hay en el mundo en 2026

Los expertos diferencian entre neutralidad permanente y neutralidad puntual. La primera obliga al Estado a mantenerse al margen de cualquier conflicto futuro y suele recogerse en la Constitución. La segunda responde a una decisión específica ante una guerra concreta. Esa distinción marca la política exterior y el margen de actuación de cada país.

Qué países practican la neutralidad política en la actualidad

Varios Estados mantienen hoy una política de neutralidad política, aunque cada uno la aplica a su manera. Además de Suiza, destacan Austria y Irlanda.

Austria proclamó su neutralidad en 1955, cuando recuperó la plena soberanía tras la ocupación aliada posterior a la Segunda Guerra Mundial. El Parlamento austríaco incorporó ese principio a la Constitución y vetó la entrada en alianzas militares.

Irlanda, por su parte, mantiene desde 1937 una política de no alineación. El Gobierno irlandés exige mandato de Naciones Unidas y autorización parlamentaria para enviar tropas al exterior.

Fuera de Europa occidental, Costa Rica ofrece un caso singular. El país abolió el ejército en 1948 tras una guerra civil y proclamó en 1983 una neutralidad perpetua, activa y no armada. San José invierte en educación y diplomacia en lugar de en fuerzas armadas. Liechtenstein disolvió su ejército en 1868 y mantiene su neutralidad, aunque depende en gran medida de la cooperación con Suiza para su defensa.

➡️ Te puede interesar: Máster Profesional de Analista Internacional y Geopolítico

Turkmenistán obtuvo en 1995 el reconocimiento formal de su neutralidad por parte de la Asamblea General de la ONU. El Gobierno turcomano utiliza ese estatus como eje de su política exterior y evita integrarse en bloques militares. Malta incluyó la neutralidad en su Constitución en 1987 y limita su participación en estructuras armadas, aunque coopera con la Unión Europea en ámbitos civiles.

En los últimos años, el mapa ha cambiado. Finlandia y Suecia abandonaron su histórica neutralidad tras la invasión rusa de Ucrania e ingresaron en la OTAN entre 2023 y 2024. Ambos Gobiernos concluyeron que la defensa colectiva ofrecía más garantías en el nuevo contexto de seguridad europeo.

Por qué la mayoría de países no practican la neutralidad política

La mayoría de los Estados descarta la neutralidad política porque prioriza la seguridad compartida. Las alianzas militares permiten repartir costes, coordinar estrategias y activar mecanismos de defensa automática en caso de agresión. Para muchos países pequeños, esa red de apoyo resulta decisiva.

➡️ Te puede interesar: ¿Qué países reconocen a Taiwán?

La neutralidad exige asumir en solitario la protección del territorio. Suiza mantiene un sistema de defensa sólido y obligatorio para buena parte de su población masculina. Esa estructura implica un esfuerzo económico constante. No todos los países están dispuestos o pueden sostener ese modelo.

Además, la interdependencia económica y política complica una posición estrictamente neutral. Los bloques regionales exigen coordinación en política exterior y seguridad.

➡️ Si quieres adquirir conocimientos sobre Geopolítica y análisis internacional, te recomendamos los siguientes cursos formativos:
Defensa cibernética y poder diplomático: Israel como actor estratégico global

La diplomacia del siglo XXI ya no se limita a embajadas ni tratados formales. Hoy, el poder también se proyecta desde algoritmos, redes y operaciones encubiertas en el ciberespacio. En este artículo, Fernando Javier Tapia Blandón explica cómo, en este nuevo tablero estratégico, Israel ha convertido la tecnología en una herramienta central de influencia y disuasión global.

En un escenario contemporáneo,las relaciones internacionales y la diplomacia ya no se limitan a los discursos oficiales. Tampoco se reducen a las negociaciones en los plenarios de los organismos multilaterales. Existe un frente paralelo, discreto y muchas veces invisible, donde los Estados libran una guerra silenciosa: el ciberespacio.

En los teatros de operaciones digitales, Israel proyecta una posición estratégica consolidada. Ha transformado su defensa cibernética en un instrumento de poder diplomático. En este contexto, la Unidad 8200 y el Mossad, pilares de la inteligencia israelí, operan como fuerzas de avanzada en esta dimensión.

​➡️ Te puede interesar: ¿Es el Mossad tan efectivo como dicen? Anatomía de un servicio de inteligencia entre éxitos y derrotas

A través de sustácticas de contrainteligencia, operaciones de negación, señuelos y capacidad de interceptación digital, aseguran la protección de infraestructuras críticas. A su vez, proyectan influencia más allá de sus fronteras. La defensa cibernética se convierte así en un recurso híbrido. Es un escudo digital que disuade amenazas. Al mismo tiempo, es una espada diplomática que abre puertas a alianzas estratégicas.

Por lo antes expresado, Israel ha convertido la defensa cibernética en un eje central de su política exterior. Utiliza la guerra silenciosa como herramienta para reforzar su legitimidad internacional y consolidarse como actor tecnológico global. La combinación de inteligencia militar y diplomacia digital revela un nuevo paradigma. La seguridad ya no es solo un asunto interno. También es una moneda de cambio en la arena internacional.

Israel y su ecosistema de defensa cibernética

Israel ha convertido el ciberespacio en un teatro de operaciones estratégicas, donde la defensa y la ofensiva se entrelazan en un equilibrio delicado. Su modelo se basa en una estrecha cooperación entre el Estado, las Fuerzas de Defensa de Israel (FDI), agencias de inteligencia como el Mossad, y el sector privado tecnológico. Este entramado ha dado lugar a un ecosistema único que posiciona al país como referente mundial en ciberseguridad.

La Unidad 8200, considerada la élite de la inteligencia militar israelí, funciona como un verdadero centro de operaciones digitales. Sus capacidades incluyen la interceptación de comunicaciones, la guerra electrónica y el desarrollo de herramientas de ciberespionaje ofensivo y defensivo. A menudo se la describe como la cantera de talentos que alimenta tanto al sector tecnológico nacional como a las operaciones encubiertas del Estado.

Por su parte, el Mossad desempeña un rol efectivo y discreto. Tiene un alcance decisivo en las operaciones de contrainteligencia digital y negación estratégica. Sus acciones han sido vinculadas a sabotajes contra los enemigos del Estado judío, así como a la infiltración de redes hostiles.

​➡️ Te puede interesar: Inteligencia líquida: como el Mossad reinventó el espionaje en la era del algoritmo

Un ejemplo paradigmático es la Operación Stuxnet de 2010. Esta operación permitió visibilizar cómo la cooperación entre el Mossad y la CIA logró paralizar parte del programa nuclear iraní. El ataque digital se dirigió contra las centrifugadoras de Natanz.

Este episodio marcó un antes y un después en la historia de la guerra silenciosa. Demostró que un ataque cibernético podía tener efectos equivalentes a una operación militar convencional.

Hablar de la alianza política entre Estados Unidos e Israel va más allá de las relaciones internacionales convencionales. La cooperación entre Washington D. C. y Tel Aviv consolida y refuerza sus visiones geoestratégicas. Esto ocurre en una región altamente activa en materia económica y de seguridad.

Estados Unidos e Israel han establecido acuerdos bilaterales en materia de ciberseguridad. Comparten inteligencia y desarrollan tecnologías conjuntas. Esta alianza funciona como defensa frente a amenazas comunes.

A su vez, proyecta un mensaje diplomático claro: Israel es un socio indispensable en la arquitectura global de seguridad digital. Además, fortalece sus capacidades defensivas para mantener la superioridad tecnológica frente a adversarios estratégicos.

Del espionaje a la diplomacia en Israel

La defensa cibernética israelí ha dejado de ser únicamente un recurso militar. Se ha convertido en un instrumento de poder diplomático. En un inicio, estas acciones fueron operaciones de inteligencia y contrainteligencia. Incluyeron la interceptación de comunicaciones, sabotajes digitales y operaciones de negación estratégica.

Con el tiempo, evolucionaron hasta convertirse en una moneda de cambio en la arena internacional. Esto ocurrió especialmente tras la declaración de guerra al llamado Eje de la Resistencia, liderado por Irán.

Israel ha desarrollado el «Iron Dome Digital«, un escudo invisible que busca interceptar ataques informáticos contra infraestructuras críticas. En términos militares, funciona como un sistema de defensa activa capaz de neutralizar amenazas en tiempo real. Tiene similitud con su escudo de defensa antiaérea llamado «The Iron Dome».

​➡️ Te puede interesar: Qué es el programa nuclear iraní y por qué es una amenaza existencial para Israel

En términos diplomáticos, proyecta la imagen de Israel como proveedor de seguridad digital. Además, ofrece cooperación tecnológica a aliados que buscan replicar este modelo.

La innovación del Iron Dome Digital no solo protege. También se convierte en un activo diplomático que refuerza la posición de Israel en acuerdos bilaterales y multilaterales de ciberseguridad.

A su vez, el Mossad mantiene el despliegue de la doctrina de seguridad y diplomacia en la sombra. Lo hace a través de las embajadas y representaciones diplomáticas israelíes en el exterior.

El rol de las misiones y representaciones diplomáticas ha permitido desarrollar una estrategia de recopilación de información estratégica. A través de sus colaboradores, también alertan sobre operaciones que puedan poner en riesgo la existencia del Estado judío. Estas capacidades permiten evidenciar cómo los movimientos de actores estatales y no estatales pueden alterar el poder diplomático de Israel.

Un ejemplo paradigmático de esta combinación de inteligencia y diplomacia es la Operación Pagers Explosivos contra Hezbollah en 2024. Fue una de las operaciones más emblemáticas de los últimos años. En ella, el Mossad infiltró miles de buscapersonas manipulados en el mercado libanés.

Estos dispositivos, aparentemente seguros, fueron detonados de forma remota. La acción dejó fuera de combate a miles de combatientes. Además, golpeó severamente la estructura de mando de la organización.

Más allá del impacto militar, la operación envió un mensaje diplomático inequívoco. Israel posee la capacidad de penetrar profundamente en las redes enemigas y neutralizarlas con precisión quirúrgica. Puede hacerlo sin necesidad de desplegar tropas ni provocar una guerra abierta.

De este modo, la defensa cibernética israelí se convierte en un recurso híbrido: un escudo digital que protege infraestructuras críticas y una espada diplomática que abre puertas a alianzas estratégicas, consolidando la imagen de Israel como potencia tecnológica global.

De la disuasión militar a la diplomacia tecnológica: la proyección futura de la defensa israelí

La defensa israelí se encuentra en un punto de inflexión histórico. Tras décadas de perfeccionar sistemas como el Iron Dome físico, el país ha trasladado esa lógica al ciberespacio con el Iron Dome Digital, un escudo invisible que intercepta ataques informáticos antes de que impacten en infraestructuras críticas. 

Este desarrollo no solo refuerza la seguridad nacional, sino que proyecta a Israel como un proveedor global de seguridad digital, capaz de ofrecer cooperación tecnológica a aliados estratégicos. El enfrentamiento contra el Eje de la Resistencia es el mejor ejemplo de cómo Israel combina defensa y proyección estratégica. 

​➡️ Te puede interesar: Modelos, números y espionaje: el poder oculto de la econometría en inteligencia y seguridad 

Más allá del impacto militar, el mensaje diplomático fue inequívoco: Israel posee la capacidad de derrotar a sus enemigos en silencio, con precisión quirúrgica y sin necesidad de una guerra abierta, la trayectoria de Israel frente al Eje de la Resistencia puede leerse como una secuencia de victorias estratégicas que han debilitado progresivamente a sus enemigos.

En la actualidad, el Eje de la Resistencia se encuentra más debilitado que nunca, con un Hezbollah que ha sufrido pérdidas significativas en su capacidad operativa; Hamas enfrenta una contención constante en Gaza; un Irán que aunque mantiene su influencia regional, aprecio como a pesar de tener 3 frentes abiertos permitió desarrollar un conflicto y demostrar sus defensas, operaciones aéreas y debilitamiento al programa nuclear iraní con apoyo de Estados Unidos.

En este escenario, Israel no solo se defiende: redefine las reglas del juego, imponiendo un nuevo paradigma donde la seguridad digital y la diplomacia tecnológica son inseparables.

De cara al futuro, Israel se consolida como líder global en ciberseguridad y defensa digital, integrando inteligencia militar, innovación tecnológica y cooperación internacional. Su estrategia no se limita a la protección interna: redefine las reglas del juego en la guerra contemporánea, imponiendo un nuevo paradigma donde la seguridad digital es inseparable de la política exterior, la derrota del Eje de la Resistencia no es solo un triunfo militar, sino también un triunfo diplomático que refuerza la legitimidad internacional de Israel como una potencia militar.

Conclusiones

La experiencia israelí en defensa demuestra cómo un Estado puede transformar la vulnerabilidad en ventaja estratégica. La combinación de innovación tecnológica, inteligencia militar y capacidad diplomática ha permitido a Israel consolidar un modelo de seguridad que trasciende lo nacional y se proyecta en el ámbito internacional.

El enfrentamiento con actores del llamado Eje de la Resistencia revela que la guerra contemporánea no se libra únicamente en el terreno físico, sino también en el ciberespacio y en la diplomacia. Israel ha sabido adaptarse a este escenario híbrido, imponiendo un paradigma donde la seguridad digital se convierte en un recurso de legitimidad y poder.

Más allá de las victorias militares y su sólida alianza con Estados Unidos, emerge una visión de futuro: Israel como referente global en la construcción de arquitecturas de defensa digital y en la definición de nuevas reglas para la política internacional. En este sentido, su trayectoria no solo refleja resiliencia, sino también la capacidad de marcar el rumbo de la seguridad en el siglo XXI.

​➡️ Si quieres ser un experto en Ciberseguridad, te recomendamos el siguiente curso formativo:

Asesinado el jefe del Cártel Jalisco Nueva Generación en operativo militar

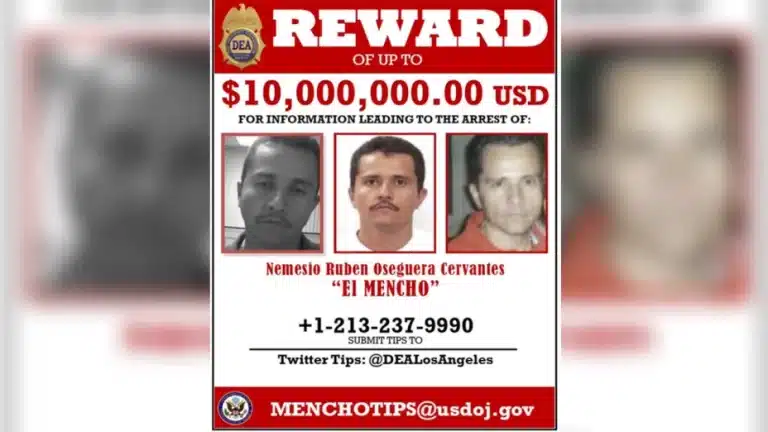
Fuerzas especiales de México matan a ‘El Mencho’, el narco más buscado del país, con apoyo de Estados Unidos. El golpe al CJNG desata una ola de violencia y caos en media México.

Las fuerzas especiales del Ejército mexicano abatieron este domingo a Nemesio Rubén Oseguera Cervantes, alias ‘El Mencho’, máximo líder del Cártel Jalisco Nueva Generación (CJNG). Otros seis integrantes del grupo criminal perdieron la vida en la misma operación. La noticia desató de inmediato bloqueos de carreteras, quema de vehículos e incidentes violentos en al menos 14 estados mexicanos, entre ellos Jalisco, Michoacán, Colima, Guerrero y Guanajuato.

➡️ Te puede interesar: Máster Profesional de Analista de Inteligencia

La operación se ejecutó en Tapalpa, a unos 150 kilómetros al sur de Guadalajara, con el despliegue de varias aeronaves que tenían como objetivo la detención de Oseguera. Al ser atacados, los militares respondieron con fuego. Cuatro miembros del CJNG murieron en el enfrentamiento. Tres más fallecieron durante su traslado aéreo a Ciudad de México a causa de las heridas. Asimismo, otros tres soldados resultaron heridos y fueron evacuados a la capital para atención médica de urgencia. Además, la Secretaría de Defensa destacó que la operación «contó con información complementaria por parte de autoridades» de Estados Unidos, y que se detuvo a otros dos integrantes del cártel y se incautaron lanzacohetes y vehículos blindados.

Disturbios y código rojo en al menos 14 estados

La violencia se extendió con rapidez. El gobernador de Jalisco, Pablo Lemus, decretó el código rojo en todo el estado, suspendió el transporte público y activó la mesa de seguridad. En Guadalajara ardieron gasolineras, farmacias y comercios, y en las calles se arrojaron «ponchallantas» para pinchar neumáticos. En Guanajuato, las autoridades confirmaron más de 70 ataques en 23 de los 46 municipios del estado y más de 60 incendios. El puerto y el aeropuerto de Manzanillo suspendieron temporalmente su actividad. El gobernador de Michoacán, Alfredo Ramírez, aplicó medidas similares y pidió a la ciudadanía «mantener la calma mientras las autoridades realizan su labor».

➡️ Te puede interesar: Bootcamp inmersivo de HUMINT y Virtual HUMINT

Las reacciones internacionales llegaron de inmediato. El subsecretario de Estado norteamericano, Christopher Landau, publicó: «Acabo de ser informado que las fuerzas mexicanas de seguridad han matado a ‘El Mencho’, uno de los más sanguinarios capos de la droga», y añadió: «Los buenos somos más que los malos. Felicidades a las fuerzas de orden público de la gran nación mexicana». Poco después expresó «tristeza» y «preocupación» por las imágenes de violencia, y tanto Estados Unidos como Canadá emitieron alertas de seguridad. En el ámbito nacional, el líder del PAN, Jorge Romero, valoró la actuación militar: «Hoy se debe reconocer el trabajo y la determinación de confrontar y derrotar a los grupos criminales. Ése es el trabajo de cualquier gobierno». La Conferencia del Episcopado Mexicano realizó, por su parte, un llamamiento a la paz y la protección de la población civil.

Quién era ‘El Mencho’

Oseguera, nacido en 1966 en Aguililla, Michoacán, emigró a Estados Unidos antes de vincularse al narcotráfico. Regresó a México, colaboró con Ignacio Coronel Villarreal y, tras su muerte, fundó el CJNG junto a Erik Valencia Salazar en 2007. Con la captura de Joaquín Guzmán Loera, alias ‘El Chapo’, consolidó su posición como el capo más poderoso del país mediante un modelo «corporativo» con presencia en todo México. La DEA lo situaba al frente de «uno de los grupos delictivos más poderosos de México», y el Departamento de Justicia lo consideraba responsable del tráfico de toneladas de cocaína, metanfetamina y heroína con fentanilo hacia Estados Unidos. Por su captura, Washington ofrecía una recompensa de 10 millones de dólares.

➡️ Te puede interesar: Máster Profesional de Analista Criminal y Criminología Aplicada

Tras su muerte, ya circulan los nombres de tres posibles sucesores: Julio Alberto Castillo Rodríguez, alias ‘El Chorro’; Gonzalo Mendoza Gaytán, alias ‘El Sapo’, y Audias Flores Silva, alias ‘El Jardinero’. Las fuentes consultadas descartan una fragmentación de la organización y apuntan a una transición interna dentro del propio CJNG.

LISA Institute y Group-IB se alían para impulsar el aprendizaje práctico en Ciberinteligencia

0

Los alumnos del Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa de LISA Institute tendrán acceso a licencias profesionales de Group-IB para resolver casos reales y misiones en entornos operativos, bajo la mentoría de Guardia Civiles, Policías, Militares y Analistas de Ciberinteligencia en activo.

LISA Institute da un paso más en su compromiso con la formación práctica y aplicada mediante una alianza estratégica con Group-IB, una de las compañías internacionales de referencia en Ciberinteligencia y gestión de amenazas digitales. Esta colaboración se integra en el Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa de LISA Institute —un programa online de 9 meses que integra estas tres disciplinas estratégicas con metodología práctica e inmersiva— y permitirá a los alumnos del programa trabajar con herramientas profesionales utilizadas por organismos de seguridad, empresas e instituciones en todo el mundo, consolidando así un modelo formativo orientado a la empleabilidad real en el sector público y privado.

La alianza con Group-IB refuerza la dimensión operativa del Máster, permitiendo a los estudiantes acceder a tecnologías de análisis de amenazas, investigación de actores hostiles y técnicas avanzadas de inteligencia digital que se utilizan actualmente en centros de operaciones de ciberseguridad, unidades policiales especializadas y equipos de respuesta a incidentes de organizaciones líderes. El Máster, que cuenta con un claustro formado 100% por profesionales en activo —incluyendo miembros de la Guardia Civil, Policía Nacional, Fuerzas Armadas y Analistas de Ciberinteligencia de empresas e instituciones— se estructura como un ecosistema formativo donde la teoría y la práctica operativa se integran desde el primer día.

Acceso a licencias profesionales para casos reales

A través de esta colaboración, los alumnos del Máster tendrán acceso a licencias profesionales de la plataforma Group-IB Threat Intelligence, una de las soluciones más avanzadas para el análisis de amenazas, investigación de cibercrimen y atribución de actores maliciosos. Esta plataforma es utilizada por organismos de seguridad, equipos de respuesta a incidentes y analistas de ciberinteligencia en todo el mundo.

Los estudiantes trabajarán en misiones y casos reales que replican escenarios profesionales de investigación y análisis de ciberinteligencia, aplicando técnicas de:

  • OSINT (Open Source Intelligence): Recopilación y análisis de información de fuentes abiertas para identificar amenazas, perfiles de actores hostiles e infraestructuras maliciosas.
  • SOCMINT (Social Media Intelligence): Análisis de redes sociales y plataformas digitales para identificar patrones de comportamiento, campañas de desinformación y operaciones de influencia.
  • Virtual HUMINT (Human Intelligence Virtual): Técnicas de interacción y obtención de información en entornos digitales, foros underground y comunidades cerradas.
  • Análisis de Amenazas (Threat Intelligence): Investigación de grupos APT, actores de ransomware, campañas de phishing y operaciones de cibercrimen organizado utilizando datos reales de la plataforma Group-IB.

Esta experiencia práctica se complementa con guías metodológicas y casos de estudio que los alumnos podrán utilizar no solo durante el Máster, sino también en su desarrollo profesional posterior, facilitando su inserción en equipos de ciberinteligencia, SOCs (Security Operations Centers) y unidades especializadas.

Mentoría por profesionales en activo de organismos de seguridad

Una de las características diferenciales de esta iniciativa es que todo el trabajo con las licencias de Group-IB se realiza bajo la supervisión y mentoría directa de profesionales en activo que forman parte del claustro del Máster:

  • Miembros de la Guardia Civil especializados en delitos telemáticos y ciberinteligencia
  • Agentes de la Policía Nacional con experiencia en investigación de cibercrimen y análisis forense digital
  • Personal militar del Mando Conjunto de Ciberdefensa con conocimiento operativo en ciberinteligencia y operaciones defensivas
  • Analistas de Ciberinteligencia de empresas e instituciones que trabajan diariamente con herramientas como Group-IB en entornos de producción

Estos mentores guían a los alumnos en la resolución de misiones, comparten metodologías operativas reales, supervisan el análisis de casos y proporcionan feedback basado en su experiencia profesional en investigaciones reales. Esta mentoría permite a los estudiantes comprender no solo cómo funcionan las herramientas, sino por qué se aplican determinadas técnicas en contextos operativos específicos.

Integración en un ecosistema formativo integral

El acceso a las licencias de Group-IB no funciona como un elemento aislado, sino como parte de un ecosistema formativo integral que incluye:

  • Grupos de trabajo mentorizados (CyberUnits) donde los alumnos trabajan de forma colaborativa en retos prácticos y misiones de ciberinteligencia asignadas por sus mentores
  • Investigación aplicada en el Trabajo Final de Máster utilizando datos reales y metodologías profesionales
  • Más de 50 Masterclasses en directo con expertos en ciberseguridad y ciberinteligencia de empresas, organismos policiales y militares que comparten cómo aplican estos conocimientos en su día a día profesional
  • Acceso a LISA Work la bolsa de empleo con más de 150 ofertas de trabajo semanales en ciberseguridad y ciberinteligencia, tanto durante como después del Máster
  • Posibilidad de obtener doble titulación universitaria con la Universidad a Distancia de Madrid (UDIMA)
  • Acceso continuado a plataformas y recursos que permiten seguir practicando después de finalizar el programa

Este enfoque responde a una demanda creciente del mercado laboral: profesionales capaces de combinar visión estratégica y capacidades operativas en las tres disciplinas que integra el programa: Ciberseguridad, Ciberinteligencia y Ciberdefensa. La alianza con Group-IB permite que los alumnos desarrollen competencias técnicas aplicadas con herramientas que utilizarán en su futuro profesional.

Un programa diseñado para perfiles técnicos y no técnicos

Uno de los rasgos diferenciales del Máster es su carácter transversal y su diseño específico para perfiles tanto técnicos como no técnicos. La Ciberseguridad, la Ciberinteligencia y la Ciberdefensa afectan tanto a perfiles técnicos como a responsables jurídicos, directivos, analistas estratégicos o gestores públicos.

En un contexto donde las organizaciones requieren profesionales que combinen conocimientos técnicos y estratégicos, el programa garantiza una formación integral que abarca desde fundamentos tecnológicos hasta habilidades de gestión, análisis estratégico y liderazgo de equipos.

Por ello, el programa está diseñado para integrar distintos perfiles profesionales, ofreciendo itinerarios progresivos que permiten adaptar el aprendizaje al punto de partida del alumno. La integración de Group-IB en este contexto permite que tanto ingenieros, hackers éticos y analistas técnicos, como abogados, directivos, militares o gestores públicos puedan desarrollar capacidades operativas de ciberinteligencia alineadas con las demandas del mercado laboral público y privado, partiendo desde su nivel de conocimiento inicial.

Formación con herramientas utilizadas en operaciones reales

Group-IB es una compañía reconocida internacionalmente por sus capacidades de investigación de amenazas, atribución de actores hostiles y análisis de cibercrimen. Su plataforma de Threat Intelligence es utilizada por:

  • Organismos de seguridad y fuerzas de seguridad del Estado para investigación de ciberdelincuencia y operaciones de ciberinteligencia
  • Equipos de Respuesta a Incidentes (CERT/CSIRT) en organizaciones críticas y empresas multinacionales
  • Security Operations Centers (SOC) para detección, análisis y respuesta ante amenazas avanzadas
  • Equipos de Threat Intelligence en instituciones financieras, energéticas, sanitarias y administraciones públicas
  • Unidades de investigación de cibercrimen en agencias gubernamentales a nivel internacional

Al trabajar con esta tecnología durante el Máster, los alumnos no solo aprenden a utilizarla, sino que comprenden cómo se integra en flujos de trabajo operativos reales, qué tipo de investigaciones permite realizar, cómo se complementa con otras fuentes de inteligencia y qué valor aporta en contextos de toma de decisiones estratégicas.

Refuerzo del posicionamiento formativo y profesional

La alianza con Group-IB se enmarca en la estrategia de LISA Institute de reforzar:

  • La empleabilidad de sus alumnos, que ya cuentan con acceso a más de 150 ofertas de trabajo semanales especializadas en el sector
  • La conexión con el mercado profesional, garantizando que los contenidos, herramientas y competencias adquiridas respondan a las necesidades reales de empresas, organismos policiales, militares y de inteligencia
  • La calidad y aplicabilidad de la formación mediante un modelo 100% online, flexible y compatible con la actividad profesional de los alumnos, con acceso a herramientas profesionales desde el primer día
  • La experiencia práctica inmersiva con casos reales, misiones operativas y mentoría de profesionales que trabajan diariamente en investigación, análisis y operaciones de ciberinteligencia

El Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa se posiciona así como un programa que combina rigor académico, experiencia práctica inmersiva con herramientas profesionales y conexión directa con el mercado laboral. La incorporación de Group-IB como componente del ecosistema formativo refuerza esta visión, permitiendo a los alumnos desarrollar desde capacidades técnicas operativas de investigación y análisis hasta competencias estratégicas de alto nivel en gestión de amenazas.

En un contexto donde las amenazas digitales evolucionan de forma constante y las organizaciones necesitan profesionales con capacidades operativas reales, la combinación de formación estratégica, práctica con herramientas profesionales, mentoría de expertos en activo y acceso a casos reales se consolida como un modelo alineado con las necesidades del sector público y privado.

Recursos complementarios sobre Ciberseguridad

De la estética a la norma: dinámicas culturales y debates jurídicos en Europa sobre la normativa islámica

Em este artículo, Mónica Llenderrozos, alumna del Máster Profesional de Analista Criminal y Criminología Aplicada, analiza tres fenómenos en la Europa contemporánea. Examina la presencia de comunidades con interpretaciones estrictas de la normativa islámica y la creciente inversión del Golfo en sectores estratégicos. También aborda las tensiones que estas dinámicas generan respecto a los marcos jurídicos y valores democráticos consolidados.

Mediante un enfoque prospectivo, se examinan posibles escenarios para el período 2030-2050 y se proponen líneas de reflexión para gestionar estos desafíos preservando tanto la cohesión social como el respeto a la diversidad cultural.

El concepto de transformación gradual

El concepto de cisne negro, popularizado por Nassim Nicholas Taleb, describe sucesos altamente improbables que transforman el orden establecido cuando finalmente ocurren. Sin embargo, existe una variante menos estudiada: aquellos cambios estructurales que no emergen de forma súbita, sino que se gestan lentamente, casi inadvertidos, hasta alcanzar un punto de inflexión.

Es fundamental establecer una distinción clara desde el inicio: el presente análisis no aborda el islam como sistema de creencias religiosas (que cuenta con más de 1.800 millones de practicantes en todo el mundo y constituye una de las grandes tradiciones espirituales de la humanidad), sino específicamente las corrientes del islamismo político en sus expresiones más rigoristas y la aplicación de la sharía (ley islámica) en contextos donde puede entrar en tensión con los ordenamientos jurídicos vigentes.

​➡️ Te puede interesar: ¿Cuántos musulmanes viven en Europa?

Este proceso, impulsado por factores demográficos, culturales y económicos, avanza de forma gradual pero constante en diversos países europeos, generando debates sobre la integración, la identidad y los límites del pluralismo jurídico.

Dinámicas culturales y religiosas en el contexto europeo

La globalización y los flujos migratorios de las últimas décadas han diversificado significativamente la composición demográfica de las sociedades europeas. Esta diversidad aporta riqueza cultural y dinamismo económico: según datos de la Office for National Statistics del Reino Unido (2025), los migrantes contribuyen con más de 30.000 millones de libras anuales a la economía británica.

No obstante, la presencia de comunidades que mantienen interpretaciones particularmente estrictas de la normativa religiosa plantea cuestiones complejas cuando determinadas prácticas entran en tensión con principios consolidados en las democracias europeas, como la igualdad de género o la separación entre instituciones religiosas y Estado.

Casos documentados como la aparición de las denominadas Sharia patrols en determinados barrios de Londres (grupos que pretendían imponer normas de conducta basadas en su interpretación religiosa) ilustran situaciones donde la gestión de la diversidad requiere respuestas institucionales equilibradas que protejan tanto la libertad religiosa como los derechos individuales de todos los ciudadanos.

La dimensión económica en Europa: inversiones del Golfo en sectores estratégicos

Paralelamente a las dinámicas culturales, se observa un incremento sostenido de las inversiones procedentes de fondos soberanos y entidades de países del Golfo Pérsico en sectores considerados estratégicos dentro de la Unión Europea. Esta tendencia, que responde a la lógica de diversificación de economías tradicionalmente dependientes del petróleo, tiene implicaciones que trascienden lo puramente económico.

​➡️ Te puede interesar: La urgente necesidad de recuperar la soberanía tecnológica en Europa

La siguiente tabla recoge algunas de las participaciones más significativas documentadas hasta 2025:

SectorEntidad (País)Activos principales en EuropaParticipación
PuertosDP World (EAU)Terminales en Reino Unido, Bélgica, Francia, Alemania100% operación
PuertosAD Ports Group (EAU)Noatum, terminales en Castellón (España)100%
AviaciónQatar Investment AuthorityHeathrow Airport (Reino Unido)20%
AviaciónPIF (Arabia Saudí)Heathrow Airport (Reino Unido)15%
AviaciónQatar AirwaysIAG (British Airways, Iberia, Vueling)25,1%
EnergíaSaudi AramcoRefinería Gdansk (Polonia)30%
EnergíaMasdar (EAU)Terna Energy (Grecia), East Anglia Three (Reino Unido)50-67%
EnergíaQatarEnergyProveedor clave de GNL a la UEVariable
TelecomunicacionesSTC (Arabia Saudí)Telefónica (España)9,9%
Telecomunicacionese& (EAU)Vodafone (Reino Unido/Europa)14,6%
AgroalimentarioAl Dahra (EAU)Forraje en España, Italia; explotaciones en Rumanía100%
AgroalimentarioADQ (EAU)Louis Dreyfus Company (granos, Francia, Alemania)45%

Tabla 1. Inversiones de entidades del Golfo en sectores estratégicos europeos. Elaboración propia a partir de fuentes públicas.

El control o participación significativa en infraestructuras críticas (energía, telecomunicaciones, puertos, alimentación) por parte de actores externos plantea consideraciones de soberanía estratégica que diversos analistas y organismos europeos han comenzado a examinar con mayor atención.

Presencia en espacios de influencia cultural

Adquisición de clubes deportivos de élite

Una dimensión relevante de la proyección internacional es la adquisición de clubes deportivos de alto perfil mediático, una tendencia que diversos analistas enmarcan dentro de estrategias de soft power o diplomacia pública. El fútbol, como fenómeno de masas con audiencias que superan los 3.500 millones de espectadores en eventos como el Mundial, constituye una plataforma de visibilidad internacional de primer orden.

ClubPaísPropietario / Inversor principal
Paris Saint-GermainFranciaQatar Sports Investments (Catar)
Manchester CityInglaterraSheikh Mansour bin Zayed (EAU)
Newcastle UnitedInglaterraPublic Investment Fund (Arabia Saudí)
Aston VillaInglaterraNassef Sawiris (Egipto)
Sheffield UnitedInglaterraPrince Abdullah Al Saud (Arabia Saudí)
Málaga CFEspañaSheikh Abdullah Al Thani (Catar)

Tabla 2. Clubes de fútbol europeos con propietarios o inversores principales del Golfo y Egipto. Elaboración propia.

La industria de la moda en Europa y la normalización de códigos de vestimenta

En las últimas dos décadas, y de forma acelerada desde 2015, la industria de la moda global ha incorporado progresivamente prendas asociadas a la vestimenta tradicional islámica en sus colecciones comerciales. Este fenómeno, inicialmente circunscrito a marcas especializadas, ha alcanzado a las principales corporaciones del sector.

MarcaAño de lanzamientoProductos y características
Balenciaga2025Colección con hijabs integrados en diseños de alta costura; cobertura corporal amplia
Nike2017Pro Hijab deportivo; campañas con atletas musulmanas
H&M2015Colecciones Ramadán anuales; línea Modest Fashion permanente
Dolce & Gabbana2016Colección de abayas y hijabs de alta costura
Uniqlo2016Colaboración con Hana Tajima; línea modest wear
Mango2015Colección Ramadán «Ramadan Edit»
Tommy Hilfiger2018Colección cápsula Ramadán
ASOS2016Sección permanente Modest Fashion con múltiples marcas
Marks & Spencer2016Burkini y bañadores con cobertura completa
Shein / Temu2020+Hijabs, abayas, niqabs y burkas; tallas infantiles desde 3 años
Decathlon2019Hijab deportivo (retirado en Francia tras polémica)

Tabla 3. Principales marcas globales con líneas de moda islámica o modest fashion. Elaboración propia a partir de catálogos y comunicaciones corporativas.

El caso de Balenciaga merece atención particular por tratarse de una de las casas de alta costura más influyentes del mundo y por la forma en que ha integrado estos elementos en su colección de 2025. Los diseños presentados en pasarela incluyen prendas que cubren completamente la cabeza (similares al hijab) combinadas con gorras deportivas, así como vestidos amplios de cobertura corporal completa que evocan la silueta de la abaya tradicional.

​➡️ Te puede interesar: Similitudes y diferencias de la cultura de inteligencia entre China y Europa

Uno de los diseños más llamativos es un vestido-falda voluminoso en tono azul que, junto con la capucha que oculta el rostro parcialmente, presenta una silueta que recuerda inequívocamente al burka afgano.

La particularidad de esta propuesta reside en que no se comercializa explícitamente como «moda islámica» ni como colección para el Ramadán, sino como tendencia de vanguardia para el público general. Esta estrategia difiere de las colecciones segmentadas de otras marcas y plantea interrogantes sobre los mecanismos de normalización estética: cuando la alta costura (que históricamente ha marcado las tendencias globales) adopta códigos de vestimenta asociados a interpretaciones religiosas conservadoras, su alcance cultural trasciende el nicho de la modest fashion.

Resulta significativo observar la evolución del enfoque comercial. Mientras que inicialmente las colecciones se dirigían a mujeres adultas, progresivamente se han incorporado líneas infantiles. Plataformas como Shein, Temu o AliExpress comercializan hijabs, abayas y niqabs en tallas para niñas desde los 3 años, presentándolos como opciones de moda sin contextualización sobre su significado en determinadas interpretaciones religiosas.

Este fenómeno admite lecturas divergentes. Desde una perspectiva comercial, representa la respuesta a un mercado de modest fashion valorado en más de 300.000 millones de dólares anuales (Thomson Reuters, 2023). Desde la óptica de la representación, supone la visibilización de consumidoras históricamente ignoradas por la industria.

Sin embargo, organizaciones de defensa de los derechos de las mujeres, como Femmes Contre les Intégrismes o la Ligue du Droit International des Femmes, advierten que la comercialización masiva de estas prendas contribuye a normalizar códigos de vestimenta que, en numerosos países, no son opcionales sino obligatorios bajo coacción legal o social, y cuyo incumplimiento puede acarrear consecuencias que van desde la exclusión comunitaria hasta penas de prisión o castigos físicos.

El caso de Irán ilustra esta tensión: tras las protestas de 2022 desencadenadas por la muerte de Mahsa Amini bajo custodia de la policía de la moral por un supuesto uso incorrecto del hijab, miles de mujeres iraníes se movilizaron bajo el lema «Mujer, vida, libertad» reivindicando el derecho a elegir su vestimenta. Simultáneamente, en Europa, estas mismas prendas se comercializan como expresión de diversidad cultural.

El deporte femenino internacional: entre la inclusión y la restricción

El ámbito del deporte femenino de competición ofrece otro espacio donde confluyen dinámicas complejas relacionadas con la vestimenta, la participación y los derechos de las atletas.

Por un lado, federaciones internacionales como la FIFA (desde 2014) o World Athletics han modificado sus reglamentos para permitir el uso del hijab deportivo en competiciones oficiales, eliminando barreras que impedían la participación de atletas que desean competir con la cabeza cubierta. Nike lanzó en 2017 el Pro Hijab, comercializado como un avance en la inclusión deportiva.

​➡️ Te puede interesar: La geopolítica del Mundial de Fútbol

Por otro lado, persisten situaciones donde la participación femenina está condicionada o directamente prohibida. En Afganistán, el régimen talibán ha vetado la práctica deportiva femenina desde 2021. En Irán, las mujeres tienen prohibido asistir como espectadoras a estadios de fútbol masculino (con excepciones puntuales bajo presión internacional) y deben competir con vestimenta que cubra completamente su cuerpo.

Diversas atletas iraníes han desertado o solicitado asilo en terceros países: la escaladora Elnaz Rekabi compitió sin hijab en Seúl en 2022 y posteriormente abandonó el país; la arquera Parmida Ghasemi y la ajedrecista Sara Khadem también se exiliaron tras competir sin velo.

Arabia Saudí, en el marco de su estrategia Vision 2030, ha incrementado significativamente su presencia en el deporte internacional: desde la organización del Dakar, la Fórmula 1 o eventos de boxeo y golf, hasta la adquisición del Newcastle United o el fichaje de estrellas como Cristiano Ronaldo para la Saudi Pro League. Sin embargo, el país mantiene restricciones significativas sobre la autonomía de las mujeres a través del sistema de tutela masculina (mahram), aunque algunas restricciones se han flexibilizado desde 2019.

La celebración de grandes eventos deportivos en países con marcos normativos que restringen derechos de las mujeres o del colectivo LGTBI (como el Mundial de Fútbol de Catar 2022) genera debates sobre el denominado sportswashing: el uso de eventos deportivos de alto perfil para mejorar la imagen internacional de Estados con registros problemáticos en materia de derechos humanos. Organizaciones como Human Rights Watch o Amnistía Internacional han documentado estas dinámicas de forma sistemática.

Escenarios prospectivos (2030-2050)

El análisis prospectivo permite identificar trayectorias posibles que, sin pretender capacidad predictiva, ofrecen un marco para la reflexión estratégica y la planificación de políticas públicas.

Escenario de integración equilibrada

En este escenario, los Estados europeos logran articular políticas que combinan el respeto a la diversidad cultural y religiosa con la salvaguarda de los principios constitucionales compartidos. Se desarrollan mecanismos de diálogo intercultural efectivos, las comunidades diversas participan plenamente en la vida cívica, y los marcos jurídicos nacionales mantienen su primacía. La inversión extranjera se gestiona mediante marcos regulatorios que protegen sectores estratégicos sin cerrar las economías.

Escenario de fragmentación social

Este escenario contempla una intensificación de las tensiones culturales, con la formación de comunidades paralelas escasamente integradas, polarización política creciente y erosión de la cohesión social. Los procesos de radicalización (tanto en comunidades minoritarias como en sectores de la población autóctona) se retroalimentan mutuamente. Los derechos de determinados grupos, particularmente las mujeres en comunidades más conservadoras, podrían verse comprometidos.

Escenario de dependencia estructural

En este escenario, la combinación de declive demográfico, endeudamiento público elevado e insuficiente inversión propia conduce a una dependencia creciente de capitales externos para el mantenimiento de infraestructuras críticas. La capacidad de los Estados para definir políticas autónomas en sectores estratégicos se vería significativamente reducida.

Líneas de reflexión para la gestión de estos desafíos en Europa

Sin pretender ofrecer soluciones definitivas a cuestiones de extraordinaria complejidad, el análisis sugiere algunas líneas de reflexión para responsables políticos, académicos y sociedad civil:

En primer lugar, la cuestión de la soberanía estratégica merece atención. Garantizar el control nacional o comunitario sobre sectores críticos como energía, telecomunicaciones y cadenas de suministro alimentario constituye un elemento central de la resiliencia estatal frente a crisis de diversa naturaleza.

En segundo lugar, las políticas de integración cultural requieren un equilibrio delicado: el respeto genuino a la diversidad no debería implicar la renuncia a principios constitucionales compartidos, pero tampoco puede traducirse en políticas asimilacionistas que nieguen el derecho a la diferencia cultural.

​➡️ Te puede interesar: El renacimiento de Europa: defensa y autonomía en la era de la multipolaridad

En tercer lugar, las tendencias demográficas europeas (con tasas de natalidad por debajo del nivel de reemplazo en la mayoría de países) constituyen un factor estructural que condiciona tanto las políticas migratorias como la sostenibilidad de los sistemas de protección social.

Finalmente, el fortalecimiento de alianzas internacionales y mecanismos de coordinación europeos puede contribuir a gestionar desafíos que trascienden las capacidades de los Estados individuales.

Conclusiones

El presente análisis ha examinado la confluencia de dinámicas culturales, religiosas y económicas que configuran un escenario de transformación gradual en el contexto europeo. Lejos de adoptar posiciones alarmistas o simplificadoras, se ha pretendido ofrecer un marco analítico que permita comprender fenómenos complejos y multidimensionales.

La gestión de la diversidad cultural y religiosa, la regulación de la inversión extranjera en sectores estratégicos y el mantenimiento de la cohesión social constituyen desafíos interrelacionados.

Estos desafíos requerirán respuestas institucionales sofisticadas, capaces de preservar tanto los valores democráticos fundamentales como el respeto a la pluralidad que caracteriza a las sociedades europeas contemporáneas.

El mayor riesgo no reside necesariamente en ninguno de los fenómenos analizados individualmente, sino en la posibilidad de que su gestión inadecuada (ya sea por exceso de complacencia o por respuestas desproporcionadas) erosione los equilibrios que han permitido a Europa construir sociedades prósperas, libres y diversas.

​➡️ Si quieres adentrarte en la Unión Europea y las Relaciones Internacionales y adquirir habilidades profesionales, te recomendamos los siguientes programas formativos:

Los servicios de inteligencia estadounidenses: CIA, FBI, NSA, DIA

En este análisis, Artiom Vnebraci Popa, alumno del Máster Profesional de Analista Estratégico y Prospectivo de LISA Institute explica el origen histórico de las agencias más populares. Aborda la CIA, el FBI, la NSA y la DIA, así como sus operaciones más sonadas. También analiza las implicaciones de sus estrategias en la arena global actual.

El ecosistema de inteligencia estadounidense se considera uno de los mejores aparatos de seguridad del globo terráqueo (y en muchos casos: el más peligroso). Su genealogía va desde la Guerra de Secesión hasta la actual coordinación del Director de Inteligencia Nacional que incluye dieciocho agencias diferenciadas.

La CIA: de la Guerra de Secesión a la actualidad

El primer aparato de seguridad estadounidense (aunque rudimentario) fue formulado durante la Guerra de Secesión (1861-1865). En ese entonces, al no haberse desarrollado una agencia formal de inteligencia centralizada, el país dependía de detectives privados como los Pinkerton. Tal ausencia de coordinación internacional con relación a la información estratégica se mantuvo hasta el ataque a Pearl Harbor en 1941.

​➡️ Te puede interesar: Infiltración en la inteligencia estatal: cómo el enemigo opera desde dentro

Esto marcó un antes y un después en la necesidad crítica estadounidense de un servicio de inteligencia profesionalizado. Así, William «Wild Bill» Donovan creó la Office of Strategic Services(OSS), considerándose la primera agencia centralizada en la historia del país. La OSS operó vía sabotaje, guerra de guerrilla y recopilación de información en Europa y Asia durante los eventos de la Segunda Guerra Mundial. Con la victoria de los aliados, la agencia fue disuelta por Truman, pero el nuevo terreno geopolítico de la Guerra Fría exigía nuevas capacidades de inteligencia.

De esta forma, en 1947 (vía National Security Act) se creó la CIA (Central Intelligence Agency). Bajo la dirección de Allen Dulles, la CIA promovió las acciones encubiertas. Por ejemplo, la Operación Ajax (en Irán, 1953) derrocó a Mossaddegh; o la PBSUCCESS (en Guatemala, 1954) usó fases de la guerra psicológica y unidades paramilitares para derrocar a Árbenz. Estos éxitos cosecharon una excesiva confianza psicológica que devino en desastre estratégico de la Bahía de Cochinos (1961).

A posteriori, en Vietnam, la Operación Phoenix (1967-72) dio de baja y neutralizó a más de 30.000 miembros del Viet Cong mediante detenciones arbitrarias y asesinatos (lo que acabó generando acusaciones de tortura y matanza de civiles). De forma paralela, la CIA dirigía unidades militares secretas de la población hmong en Laos (1961-73), y Air America proporcionaba operaciones y rutas logísticas encubiertas. 

Por otro lado, en los años setenta, la Operación Condor coordinó la estrategia exterior estadounidense con las dictaduras sudamericanas. Esto promovió la persecución transnacional de disidentes y nuevas acusaciones de asesinatos de civiles. También, la Operación Ciclón en los ochenta canalizó recursos a Mujahidines afganos contra los soviéticos como forma de desestabilización en verse a la guerra asimétrica.

Después de la tragedia del 11-S, la CIA estableció centros clandestinos de detención en países como Polonia, Rumania, Macedonia, Afganistán y muchos otros (aplicando variadas técnicas de tortura sistemáticamente estudiadas).

Por último, la operación coordinada entre múltiples agencias de inteligencia tanto nacionales como internacionales contra Osama bin Laden (2011) representó años de trabajo integrando inteligencia de señales, inteligencia humana e inteligencia de sistemas, gracias a lo que la CIA pudo dar con su paradero exacto.

En la actualidad, esta agencia de inteligencia opera en ochenta estaciones globales con más de 20.000 empleados (conocidos y formales). Su enfoque es el contraterrorismo, contra-proliferación y la competencia con regímenes como el de China, Rusia, Irán o Corea del Norte. Actualmente enfrenta múltiples acusaciones históricas (completamente fundadas) de violaciones de derechos humanos.

La NSA: vigilancia y espionaje electrónico

La NSA o la National Security Agency se estableció de forma secreta en 1952 para desarrollar la inteligencia SIGINT. Se la conoció históricamente como la «No Such Agency«, por su existencia clasificada. 

En la época de la Guerra Fría, la Operación Ivy Bells (1971-81) procuró de instalar dispositivos de escucha y registro electrónico en el Mar de Ojotsk (en cables submarinos soviéticos).

​➡️ Te puede interesar: ¿Qué fue la Stasi alemana?

Por otro parte, el sistema ECHELON en coordinación con los Five Eyes materializó estaciones coordinadas de interceptación de comunicaciones satelitales. 

Las revelaciones de Snowden (2013) expusieron infiltraciones masivas en la privacidad ciudadana. Programas informáticos como PRISM accedían a sistemas cloud y servidores de Google, Microsoft, Apple, Yahoo, etc. Se extrajeron datos privados de fotos, archivos, chats y e-mails. El caso de los metadatos de comunicación telefónica fue especialmente relevante, ya que la recopilación de estos provenía de casi todas las llamadas estadounidenses.

Pero tal vigilancia masiva no solo era de corte nacional, ya que MYSTIC registraba gran parte de llamadas telefónicas en países como México, Kenia y Filipinas. La NSA, a su vez, hizo vulnerables los sistemas de ciberseguridad globales. Insertando puertas traseras en criptografías comerciales y nacionales de países objetivo (tanto aliados como neutrales u hostiles), la agencia llegó a espiar incluso a Angela Merkel (y otros 35 líderes mundiales). 

En la actualidad, la NSA emplea unas 35.000 personas y su presupuesto es de corte clasificado.

FBI: desde Hoover hasta el contraterrorismo contemporáneo

El FBI (Federal Bureau of Investigation) se creó en 1908 con solo 34 agentes. Su nombre inicial era el de Bureau of Investigation (renombrado FBI en 1935). John Edgar Hoover asumió la dirección de la agencia durante 48 años. De esta forma, durante décadas modernizó el sistema de laboratorio de crímenes forenses, huellas dactilares y la Academia del FBI.

​➡️ Te puede interesar: Los servicios de inteligencia y espionaje venezolanos: historia y actualidad

Con todo ello, a Hoover le dio tiempo constituir un sistema de vigilancia nacional conocido como COINTELPRO (1956-1971). Este sistema estratégico infiltró y desestabilizó múltiples movimientos de derechos civiles, derechos humanos, antiguerra, hippies, Panteras Negras y otras organizaciones consideradas disidentes vía agentes provocadores, fabricaciones de falsas evidencias y acosos.

Después de la «era» Hoover, el FBI se centró en crimen organizado italoamericano (desmantelando gran parte de las Cinco Familias de Nueva York). También enfrentó tesituras y crisis operativas como los casos de Ruby Ridge (1992) y Waco (1993), que más tarde alimentó el movimiento de milicias motivando el atentado de Oklahoma City (1995). 

Antes del 11-S, esta agencia federal omitió grandes oportunidades para prevenir los futuros atentados, ignorando información sobre sospechosos en escuelas de aviación o negando la revisión del portátil de Zacarias Moussaoui. Post-11-S, la Directorate of Intelligence (2005) transformó la agencia desde postulados preventivos reaccionarias hacia un modelo de contraterrorismo e inteligencia interna activa.

De esta forma, años después el FBI logró capturar a espías como Robert Hanssen y Aldrich Ames de la CIA, quienes espiaron para Rusia durante décadas. Otros capturados sonados fueron Anna Chapman y María Butina (esta última se había infiltrado en la National Rifle Association). 

En la actualidad, esta agencia opera 56 oficinas en Estados Unidos y 63 agregadurías internacionales. Se cuenta un total de casi 50.000 empleados. 

DIA: inteligencia militar estadounidense

La DIA o la Defense Intelligence Agency fue creada en 1961 de la mano de Robert McNamara. Esto fue así como reacción a la necesidad de centralización de departamentos militares de inteligencia fragmentados. Así, en Vietnam proporcionó análisis de las capacidades de Mando del Viet Cong. También, durante la Guerra Fría, su misión fue el de seguimiento de arsenales y materiales nucleares soviéticos.

Después del 11-s, el Defense Clandestine Service formuló redes de agentes que llegaron a rivalizaron con las operaciones de la CIA. Durante los conflictos de Irak y Afganistán, la DIA gestionó múltiples interrogatorios y destiló inteligencia de calidad para cuerpos de operaciones de fuerzas especiales (localizando así, a Abu Musab al-Zarqawi). 

En la actualidad cuenta con 16.000 empleados y fusiona inteligencia STRATINT, IMINT, SIGINIT y HUMINT.

​➡️ Si quieres adentrarte en el mundo de la Inteligencia, te recomendamos los siguientes programas formativos: