Inicio Blog Página 105

¿Qué ha pasado esta semana?

0

Boletín semanal (11 – 17 OCTUBRE)

🗞️ Desde LISA News te traemos el Boletín Semanal, un resumen de las noticias más relevantes de los últimos 7 días en Internacional, Inteligencia y Ciberseguridad. Síguenos en nuestras redes sociales o suscríbete al boletín para estar al día de todo lo que ocurre en el mundo.

👉 Esta semana hablamos del alto el fuego en Gaza, de la advertencia del MI5 a políticos británicos y de la propuesta contra el matrimonio con las IA en Ohio.

Te recordamos que también puedes escuchar el Boletín Semanal de LISA News en Spotify o verlo en formato vídeo en YouTube.

SEGURIDAD INTERNACIONAL Y GEOPOLÍTICA

🇵🇸 Se activa la primera fase del alto el fuego en Gaza

Trump y varios líderes más firman en Egipto el plan de paz.

Como te contamos en este artículo de LISA News, el presidente estadounidense Donald Trump firmó este lunes en Sharm el Sheij, Egipto, el plan de paz para la Franja de Gaza que facilitó la liberación de los últimos rehenes vivos israelíes en el enclave desde octubre de 2023, y también la liberación de presos palestinos en Israel. «Han hecho falta 3.000 años para llegar a este punto», afirmó Trump, quien reconoció la colaboración del presidente de Egipto, Abdelfatá al Sisi; el de Turquía, Recep Tayyip Erdogan; y el emir de Qatar, Tamim bin Hamad al Thani.

➡️ Te puede interesar: Máster Profesional de Analista Internacional y Geopolítico

Más de 20 líderes internacionales respaldaron el acuerdo con su presencia en la ceremonia. Trump les agradeció su apoyo y recalcó: «Nunca ha habido una reunión como la que tenemos hoy». No obstante, el documento llamado «Declaración de Trump para la paz y la prosperidad duraderas» establece la defensa de los Derechos Humanos de israelíes y palestinos, y la importancia de la tolerancia, la dignidad y la igualdad de oportunidades, pero evita reconocer un Estado soberano para estos últimos.


🇫🇷 Francia presenta el segundo Gobierno de Lecornu

Macrón plantea convocar elecciones anticipadas si cae de nuevo.

Como te contamos en este artículo de LISA News, la Presidencia francesa ha difundido este domingo la lista de los 34 miembros del nuevo gabinete de Sébastien Lecornu, el segundo en apenas una semana. Este gobierno, integrado por figuras del centro político y del partido conservador Los Republicanos, tiene el mandato de elaborar el presupuesto nacional antes de fin de año, según comunicó el Palacio del Elíseo. «Se ha nombrado un gobierno con una misión clara para proporcionar a Francia un presupuesto antes de fin de año», afirmó Lecornu en un mensaje publicado en la red social X.

➡️ Te puede interesar: Curso de Experto en la Unión Europea (UE)

El primer ministro explicó la dimensión patriótica del nuevo ejecutivo al agradecer a «las mujeres y hombres que se han comprometido libremente con este gobierno, independientemente de sus intereses personales o partidistas». Con esas palabras, insistió en que «solo una cosa importa: los intereses del país». El gabinete, denominado Lecornu II, reúne a miembros de la sociedad civil con políticos consolidados y jóvenes legisladores. De caer el Gobierno de Lecornu, Macron contempla disolver la Asamblea Nacional y convocar nuevas elecciones parlamentarias anticipadas.


🇲🇬 La inestabilidad crece en Madagascar tras las protestas de la Generación Z

La crisis de Madagascar comenzó en septiembre de 2025 con protestas masivas, principalmente de jóvenes, quienes salieron a las calles para reclamar el fin de los continuos cortes de luz y agua que afectaban al país. Lo que empezó como un reclamo por servicios básicos de calidad creció hasta exigir la dimisión del presidente Andry Rajoelina, acusado de corrupción y mala gestión. Frente a la presión, el presidente huyó en avión militar a un «lugar seguro» para proteger su vida, denunciando un intento de asesinato.

➡️ Te puede interesar: Curso de Analista de Conflictos Geopolíticos

En respuesta, disolvió la cámara baja del Parlamento para frenar la moción de censura que se estaba preparando contra él, pero los diputados invalidaron ese decreto y aprobaron la moción, destituyendo a Rajoelina. Finalmente, los militares tomaron el poder, anularon la Constitución vigente y anunciaron un gobierno militar-civil de transición que durará hasta dos años, prometiendo consultas populares y elecciones para restaurar el orden. No obstante, Madagascar atraviesa una profunda crisis política y social motivada por décadas de problemas económicos y sociales que explotaron con la fuerza de la juventud.


🇫🇷 El expresidente francés Sarkozy ingresará en prisión el 21 de octubre

Está condenado por recibir fondos libios para su campaña de 2007.

Nicolas Sarkozy ingresará en prisión el 21 de octubre para cumplir la condena por asociación de malhechores vinculada a los fondos libios del régimen de Gadafi recibidos durante su campaña de 2007, según confirmaron fuentes oficiales a Le Monde y Franceinfo. Aunque la sentencia aún no es firme, el juez ordenó su encarcelamiento tras el fallo de septiembre. Los abogados del expresidente pedirán su liberación ese mismo día. Con otra condena previa por corrupción, que le obliga a usar una pulsera electrónica, Sarkozy ha reiterado su inocencia y denunció ser víctima de «una persecución política». «Si quieren que duerma en prisión, dormiré en prisión, pero con la cabeza alta», declaró.

🌐 Otras noticias del mundo 🌐

  • El Partido Social Demócrata vence las elecciones locales de Portugal. La formación progresista se hace el control de las principales ciudades del país como Lisboa y Oporto.
  • Pakistán asegura haber destruido las principales bases fronterizas talibán. Los ataques habrían acabado con la base más importante de los líderes afganos en la provincia de Kandahar.
  • Las milicias armadas palestinas rechazan la tutela extranjera de la Franja de Gaza. Hamás, Yihad Islámica y el Frente Popular para la Liberación lo confirmaron en una nota difundida.
  • Trump pacta con AstraZeneca la bajada del precio de los medicamentos. El mandatario estadounidense promete a cambio una exención arancelaria de tres años a la farmacéutica.
  • El presidente de Estados Unidos impone aranceles adicionales del 100% a todas las importaciones chinas. El gigante asiático advierte con medidas drásticas si no los retira.
  • Venezuela cierra la embajada en Noruega en represalia por el Nobel de la Paz a la opositora Machado. A cambio, el país latinoamericano reforzará su presencia diplomática en África.
  • Entran en vigor los aranceles estadounidenses a las importaciones de madera y derivados. Serán del 10%, aunque subirán al 25% a ciertos muebles de cocina y baño de ese material.
  • Más de una decena de civiles muertos en un atentado yihadista en República Democrática del Congo. El ataque tuvo lugar en la noche del domingo al lunes en Kivu del Norte.
  • El Tribunal Europeo de Derechos Humanos condena a Rusia por abusos tras la guerra de Abjasia y Osetia del Sur en 2008. Por ello, obliga a pagar a Georgia más de 250 millones de euros.
  • Un nuevo ataque estadounidense contra una narcolancha acaba con al menos seis personas. Donald Trump anunció el bombardeo, realizado frente a las costas de Venezuela.
  • Trump amenaza a España con imponer aranceles a España por el gasto de la OTAN. El mandatario estadounidense cree que «deberían ser castigados» por ese comportamiento.
  • Ucrania quita la ciudadanía al alcalde de Odesa por tener un pasaporte ruso. Los servicios de Inteligencia han confirmado que Gennadi Trujanov es «ciudadano del país agresor» desde 2015.
  • Más de 1,4 millones de desplazados en Haití como consecuencia de la espiral de violencia. Esto representa un ascenso del 36% con respecto a las cifras de finales de 2024.
  • Uruguay legaliza la eutanasia. El país latinoamericano aprobó el miércoles 15 de octubre de 2025 la norma que regula la «muerte digna», tal y como asegura el texto normativo.
INTELIGENCIA

🇬🇧 El MI5 avisa que los políticos británicos son objetivo de espionaje e injerencia

Como te contamos en este artículo de LISA News, el Servicio de Seguridad Interno de Reino Unido advirtió el domingo 12 de octubre a todos los representantes políticos del país de que son «un objetivo potencial» de operaciones de espionaje e injerencia extranjera. La agencia de Inteligencia británica ha emitido nuevas directrices destinadas a proteger a los funcionarios y sus equipos. Según el comunicado del Gobierno, la amenaza proviene de actores respaldados por estados como Rusia, China e Irán, y las recomendaciones buscan reforzar la seguridad en todos los niveles de las instituciones.

➡️ Te puede interesar: Máster Profesional de Analista de Inteligencia

El director general del MI5, Ken McCallum, pidió a los políticos británicos «proteger la democracia de Reino Unido» y «protegerse a sí mismos». No obstante, estas advertencias acompañan un plan de medidas prácticas elaborado por la Autoridad Nacional de Seguridad Protectora (NPSA). Del mismo modo, advierten a cargos electos y funcionarios a «estar alerta y confiar en sus instintos si algo no les parece correcto», ya que «los agentes de Inteligencia extranjero explotan vulnerabilidades personales».


🧠 OpenAI admite sesgo político de sus IA en determinadas peticiones

Como te contamos en este artículo de LISA News, el gigante tecnológico ha detectado un sesgo moderado en sus modelos de lenguaje más recientes, pese a los avances hacia una mayor objetividad. Según sus evaluaciones, GPT-5 es el modelo que mejor mantiene la neutralidad ante preguntas complejas o emocionalmente cargadas.

➡️ Te puede interesar: Curso de Sesgos Cognitivos y Esquemas mentales

No obstante, la empresa admite que «no se observa una objetividad total» en las respuestas generadas por el sistema. Los resultados, difundidos en un comunicado de su blog oficial, muestran que todavía existen limitaciones en escenarios emocionales o polémicos con indicaciones desafiantes y con carga emocional. Sin embargo, la compañía asegura estar trabajando para reducir el porcentaje de sesgo en las próximas versiones del programa ChatGPT.


🚫 Estados Unidos crea una nueva fuerza para luchar contra el narcotráfico

El Mando Sur de Estados Unidos anunció la creación de una nueva Fuerza de Tarea Conjunta para reforzar la lucha contra el narcotráfico en el Caribe, en medio del aumento de las tensiones con Venezuela. Según el secretario de Defensa, Pete Hegseth, «por orden del Presidente, el Departamento de Guerra está estableciendo una fuerza antinarcóticos para aplastar a los cárteles y mantener la seguridad del país».

➡️ Te puede interesar: Curso de Experto en Análisis e Investigación del Narcoterrorismo

El almirante Alvin Holsey precisó que el destacamento busca «detectar y desmantelar redes de tráfico ilícito con mayor rapidez y profundidad». Además, un comandante de la futura FTC resaltó que «este es principalmente un esfuerzo marítimo» basado en patrullas, vigilancia aérea y cooperación internacional para mejorar la respuesta ante el crimen.


🇻🇪 Trump autoriza a la CIA realizar operaciones encubiertas en Venezuela

El presidente Donald Trump confirmó que autorizó a la CIA a ejecutar operaciones encubiertas en Venezuela ante el aumento de las tensiones por los recientes bombardeos estadounidenses en el Caribe. «Lo autoricé por dos razones», dijo, señalando la entrada de «miles» de criminales por la frontera y la llegada de «mucha droga desde Venezuela». Afirmó que «nos hemos encargado del mar» y que evalúan actuar «por tierra» porque «el mar está bajo control». Trump agregó que cada embarcación destruida salva «la vida de 25.000 estadounidenses». En respuesta, Nicolás Maduro firmó un decreto que declara el estado de conmoción externa ante el riesgo de una agresión extranjera.

CIBERSEGURIDAD

🇺🇸 Ohio propone prohibir el matrimonio entre humanos y la IA

Como te contamos en este artículo de LISA News, el legislador estatal Thaddeus Claggett ha presentado en Ohio un proyecto de ley que busca prohibir los matrimonios entre seres humanos y sistemas de Inteligencia Artificial. El texto, identificado como Proyecto de Ley 469, pretende declarar a las IA como «entidades no sensibles» e impedir que adquieran personalidad jurídica. Con ello, se evitaría que estos sistemas pudieran tomar decisiones legalmente válidas o tener derechos reservados a las personas, como contraer matrimonio o administrar bienes.

➡️ Te puede interesar: Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa

Según Claggett, la medida responde al rápido avance tecnológico que ha permitido que los sistemas de IA actúen y se expresen de forma similar a los humanos. «Queremos estar seguros de tener prohibiciones en nuestra ley que impidan que esos sistemas actúen como humanos», declaró el representante y presidente del Comité de Tecnología e Innovación estatal. También prohibiría a las IA poseer bienes inmuebles, controlar propiedades intelectuales o cuentas financieras, y ocupar puestos de dirección o gestión de empresas.


🔞 Altman afirma que ChatGPT permitirá el erotismo para usuarios adultos

Como te contamos en este artículo de LISA News, el director ejecutivo de OpenAI anunció el martes 14 de octubre en X que la empresa reducirá algunas de las restricciones de seguridad de ChatGPT, permitiendo respuestas más «humanas» y conversaciones eróticas entre adultos verificados. «Hicimos que ChatGPT fuera bastante restrictivo para asegurarnos de que estábamos teniendo cuidado con los problemas de salud mental», declaró Altman.

➡️ Te puede interesar: Curso de Concienciación en Ciberseguridad

Sin embargo, explicó que en diciembre, con la implementación más completa de las restricciones por edad, se permitirá «el erotismo para adultos verificados» como parte del principio de la compañía de «tratar a los usuarios adultos como adultos». El anuncio marca un giro en la estrategia de OpenAI tras meses de intentar corregir comportamientos problemáticos entre usuarios inestables.


📱 California frena propuesta para restringir chatbots de IA a menores

Como te contamos en este artículo de LISA News, el gobernador de California, Gavin Newsom, vetó una legislación que habría limitado severamente el acceso de menores de edad a los chatbots de inteligencia artificial. La medida prohibía a las empresas ofrecer estos sistemas a menores de 18 años, salvo que garantizaran que no fomentarían conversaciones sexuales ni de autolesión. También imponía multas de hasta 25.000 dólares por infracción.

➡️ Te puede interesar: Curso de Prevención del Acoso y Ciberacoso

«Si bien apoyo firmemente el objetivo de establecer salvaguardias necesarias para el uso seguro de la IA por parte de menores, el proyecto impone restricciones tan amplias que puede conducir a una prohibición total», advirtió Newsom al justificar su decisión. California forma parte de varios estados que intentan enfrentar los riesgos de los chatbots dirigidos a niños. No obstante, compañías como Meta y OpenAI llevan introduciendo cambios tras varias polémicas que bloquean conversaciones sobre suicidio o autolesión y redirigen a recursos especializados de ayuda.

Suscríbete al boletín semanal de LISA News

Suscríbete para ser el primero en recibir artículos, análisis y noticias, además de descuentos exclusivos para suscriptores en formación sobre Seguridad, Inteligencia, Ciberseguridad y Geopolítica. Introduce tus datos a continuación:
Si te ha gustado este boletín semanal, ¡compártelo y síguenos en redes sociales!

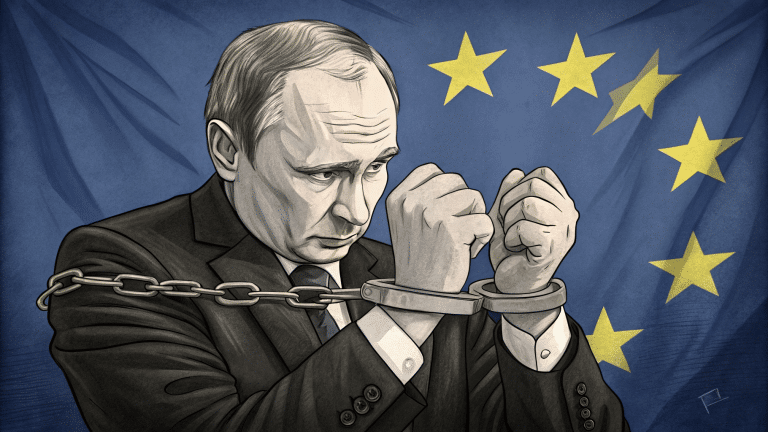
¿Hungría detendrá a Putin cuando se reúna con Trump?

Donald Trump y Vladímir Putin acordaron celebrar una reunión en Budapest para tratar la guerra en Ucrania. Sin embargo, Hungría pertenece a la UE y, aunque solicitó abandonar el Estatuto de Roma y está en proceso de retirada, todavía sigue perteneciendo a él. Te explicamos si el país europeo detendrá al líder ruso.

El presidente de Estados Unidos, Donald Trump, anunció el 16 de octubre que él y Vladímir Putin han pactado celebrar una nueva reunión para buscar una solución negociada a la guerra en Ucrania. El acuerdo prevé que el encuentro tenga lugar en Budapest, Hungría, aunque aun sin fecha definida. Sin embargo, la sede causa inquietud debido a que Hungría es miembro de la Unión Europea, que sanciona al líder ruso desde la invasión de Ucrania. Además, la posibilidad real de que el presidente ruso salga de Rusia se ve empañada por la orden de arresto emitida por la Corte Penal Internacional (CPI) sobre su persona por presuntos crímenes de guerra.

➡️ Te puede interesar: Máster Profesional de Analista Internacional y Geopolítico

Mientras se concretan los detalles, la principal cuestión es si Hungría podría detener a Putin al pisar suelo europeo. El país magiar, aunque es parte de la Unión Europea, ha adoptado una postura diferenciada respecto al Estatuto de Roma, fundacional de la Corte Penal Internacional. De hecho, el gobierno de Viktor Orbán formalizó la retirada de Hungría del Estatuto el pasado 2 de junio de 2025, buscando evitar responsabilidades legales ante otra orden de arresto internacional pendiente, como la del primer ministro israelí, Benjamín Netanyahu.

Único país de la UE fuera de la CPI

El retiro de Hungría la convierte en el único Estado de la UE fuera del sistema de la CPI. Esto implica que el gobierno de Budapest no está técnicamente obligado a ejecutar la orden de arresto de la CPI contra Putin. De facto, Putin estaría en territorio seguro legalmente si aterriza en Budapest. Por lo tanto, el Kremlin considera que Hungría ofrece una protección efectiva ante la justicia internacional, algo no garantizado en otros países europeos.

➡️ Te puede interesar: Curso de Experto en Diplomacia y Multilateralismo

No obstante, existen obstáculos adicionales vinculados al derecho internacional y la inmunidad de los jefes de Estado. En agosto de 2023, Putin evitó participar en la cumbre de los BRICS en Sudáfrica por temor a ser detenido, dado que Pretoria es signataria del Estatuto de Roma y ha promovido denuncias contra otros líderes, como Netanyahu. En efecto, esa preocupación llevó al líder hebreo, durante su viaje a Washington para la Asamblea de la ONU, a trazar una ruta aérea evasiva de Europa para evitar riesgos.

¿Detención aérea?

En la práctica, forzar el aterrizaje de un avión presidencial ruso sobrevolando países que son parte de la CPI sería una línea roja difícil de cruzar. La tradición vigente rechaza obligar a un jefe de Estado a aterrizar por la fuerza, considerándolo una violación flagrante de las normas internacionales de aviación y un acto de consecuencias imprevisibles. Solo en el caso de Bielorrusia, en 2021, se dio una excepción. En ese momento, el régimen de Alexander Lukashenko obligó a un avión de Ryanair que viajaba de Atenas a Vilna a aterrizar por una falsa amenaza de bomba, para detener al periodista y activista opositor Román Protasevich.

➡️ Te puede interesar: Curso-Certificado de Analista Internacional

Otra medida menos extrema sería cerrar el acceso al espacio aéreo, como ya ocurrió en 2022, cuando Bulgaria, Macedonia del Norte y Montenegro impidieron el ingreso del avión oficial del ministro ruso, Serguéi Lavrov. Esto, no obstante, solo puede provocar que el líder en cuestión no pase por el cielo de un determinado país y garantizar una mayor seguridad, aunque no le detiene. Además, bajo el contexto actual, tales acciones contra Putin enfrentarían la desaprobación de Donald Trump, quien podría acusar a Europa de obstaculizar el fin del conflicto en Ucrania.

La geopolítica de la mafia japonesa: cómo Tokuryu «venció» a la Yakuza

0

Durante décadas, la Yakuza dominó el crimen organizado japonés con jerarquías visibles y relaciones institucionales. Hoy, ese poder se disuelve ante una amenaza más difícil de rastrear: la Tokuryu. Artiom Vnebraci Popa explica cómo su estructura descentralizada redefine el crimen en la era digital.

Durante más de 50 años, el crimen organizado en Japón se encontraba encadenado a las directrices de la Yakuza. Sus claras jerarquías, símbolos visibles en la piel, en la forma de vestir y las buenas relaciones con sectores político-empresariales configuraban una identidad inconfundible. Su existencia misma se simbiotizaba con el tejido social civil y era aceptada como un mal necesario.

Pero con el avance de las cuestiones éticas, las acciones de la Yakuza comenzaron a ganar enemigos tanto entre la población como de las altas esferas japonesas, llegando al rechazo social y la presión institucional para el endurecimiento de las leyes. Esto, en última instancia, asfixió su estructura y la colapsó gradualmente.

➡️ Te puede interesar: El rol de la extorsión en las nuevas estructuras del crimen organizado 

Es en este vacío, que emerge un nuevo actor criminal: la Tokuryu. La traducción significa «flujo» o «liquidez especial». Esta nueva modalidad criminal responde literalmente a su etimología: su estructura híbrida, descentralizada y anónima la convierte en una amenaza profundamente difícil de detectar y más escurridiza que cualquier clan Yakuza. Su emergencia marca el inicio de un nuevo paradigma en el crimen japonés y es efecto directo de los flujos neoliberales de la globalización.

La decadencia de la Yakuza y el surgimiento del vacío

La Ley de Medidas contra el Crimen Organizado y la presión renovada de las autoridades japonesas en los inicios de los 2000, impusieron restricciones financieras, bloquearon canales de financiación y encerraron a cada miembro con delitos graves durante mucho más tiempo. La caída fue paulatina no solo en las cifras, sino también en el imaginario social. La cosmovisión heroica de poder que una vez la Yakuza proyectó comenzó a desmoronarse. 

Pero lo que parecía una victoria definitiva, realmente fue el inicio de la transformación operativa del crimen organizado japonés. Las viejas estructuras no desaparecieron, sino que se adaptaron al nuevo modus vivendi.

➡️ Te puede interesar: ¿Qué es la diplomacia del gato?

Y es en relación con esta transformación y en este espacio vacío donde surge la Tokuryu: sin líderes visibles, sin territorio físico delimitado y con una capacidad de mutación sin igual. A diferencia de la Yakuza (que apostaba por la estabilidad y el control territorial), la Tokuryu apuesta por la descentralización, la compartimentación y el anonimato.

De esta forma, la Tokuryu no es una organización estructurada tradicional, sino un fenómeno criminal que se manifiesta en una red de células autónomas y conectadas de forma periférica, sin jerarquía vertical. Cada una de estas células tiene objetivos y operaciones distintas. Algunas duran operaciones específicas, otras semanas, otras meses y otras años.

Algunas se encuentran formadas por antiguos yakuzas, otras por jóvenes sin antecedentes penales, otras por hackers, otras por estafadores financieros o incluso por actores extranjeros con experiencia en crimen digital. Lo que las une no es un juramento simbólico, sino: el interés pragmático de operar en la sombra. La Tokuryu es la evolución del crimen en la era de la globalización, la hiperconectividad, la ultravisibilidad y la fragmentación social.

Hibridación del crimen: el modus operandi de la Tokuryu y una nueva generación

La Tokuryu opera en una zona gris que la convierte en una entidad híbrida de difícil seguimiento. Su fortaleza base se encuentra en la operatividad tecnológica: criptomonedas, mensajería cifrada, documentación falsificada con IA, mercado negro en la dark web, ataques de reputación, desinformación y operaciones psicológicas dirigidas. Sus operadores no suelen interactuar en persona, contratando de esta forma a los fixers (intermediarios).

Esto, junto a la inexistencia de un líder central que pueda ser neutralizado y colapsar una organización, posibilita que ninguna célula dependa de otra para funcionar. Desarticular un nodo no afecta la operatividad del conjunto de otros nodos. Esta combinación de anonimato, rapidez y sutileza convierte cada célula Tokuryu en una amenaza multidimensional: capaz de atacar simultáneamente a individuos, corporaciones o sistemas estatales dejando un mínimo rastro.

Riesgos que representa la Tokuryu para el Estado japonés

Las instituciones de seguridad japonesas empiezan a desvelar su preocupación por tales células. Sus directrices de seguridad (diseñadas para combatir organizaciones visibles), han quedado obsoletas ante una red que se disuelve antes de ser detectada. La inexistencia de una jerarquía imputable y la tendencia anónima de sus operaciones conllevan a la mayoría de los casos a la fase preliminar.

   ➡️ Te puede interesar: Relación entre la anticipación estratégica y el crimen organizado en América Latina

A tal hecho se le ha de sumar el garantismo que dificulta la vigilancia, la intervención de las comunicaciones, el registro de pertenencias o propiedades y la colaboración internacional. Mientras las instituciones japonesas intentan no caer en el desequilibrio, la Tokuryu continúa operando: reclutando sin dejar huella, moviendo fondos sin pasar por instituciones económicas clásicas y contratando intermediarios sin necesidad de presencia física. Aún y si se detecta una célula, es poco probable vincularla jurídicamente a casos mayores. 

Por consiguiente, el crimen organizado híbrido ya no responde a lógicas territoriales, sino a fluctuaciones anónimas de operaciones distribuidas. La infraestructura crítica del país se encuentra al alcance de actores criminales sin rostro. A su vez, la Tokuryu ha aprendido de la infiltración económica en el tejido social por parte de la Yakuza y comienza a constituir empresas fachada legalmente orientadas. Esto provoca una problemática en el sistema financiero del país, erosionando la confianza del ciudadano promedio en sus propias instituciones. 

Pero a largo plazo, el mayor riesgo no es solo operativo, sino institucional: un Estado que no pueda proteger a sus ciudadanos frente a un crimen sin rostro comienza a perder credibilidad y confianza.

El futuro de la Tokuryu: ¿modelo exportable?

La Tokuryu es solo el efecto de una sociedad interconectada y globalizada, y sus métodos (aunque efectivos y originales) ya llevan años implementándose por parte de actores terroristas hostiles o Estados paria. Pero lo preocupante de esta tendencia no es el copycat del modelo, sino la cooperación activa entre estas células y actores criminales transnacionales.  

➡️ Te puede interesar: El cártel de Medellín y el de Sinaloa: los más temidos en la historia del narcotráfico

Se han encontrado supuestas conexiones por parte de la Tokuryu con redes rusas especializadas en ciberataques, así como vínculos con operadores de las Tríadas chinas y mafias nigerianas centradas en fraude digital. No se trata de una expansión tradicional con franquicias o zonas territoriales, sino de una convergencia de actores con una formulación criminal en común: descentralización, anonimato, tecnología y liquidez operativa. 

En este escenario, la Tokuryu ya no es solo una evolución local, sino el prototipo funcional de una generación emergente de crimen organizado global. Su capacidad de adaptación, su dominio del ciberespacio, su agilidad para mutar y su perfil indetectable la posicionan como un actor formidable frente al cual las herramientas legales y operativas tradicionales resultan obsoletas. 


➡️ Si quieres adentrarte en la Criminología y adquirir habilidades profesionales, te recomendamos los siguientes programas formativos:

Seguridad en la nube: cómo proteger tus datos en entornos cloud

La seguridad en la nube es uno de los grandes retos del entorno digital. Protege datos, aplicaciones e infraestructuras, pero sigue siendo un terreno poco vigilado. En este artículo explicamos por qué importa y cómo protegerla de forma práctica.

El entorno digital ha traído cambios en cómo trabajamos y nos comunicamos, y también en cómo guardamos, compartimos y protegemos la información. Hay piezas que se repiten: automatización, inteligencia artificial, conectividad total. Pero hay una que, pese a ser clave, sigue estando en segundo plano: la seguridad en la nube, o simplemente cloud.

¿Qué es la seguridad en la nube?

La seguridad en la nube es el conjunto de medidas (técnicas, organizativas y legales) que garantizan que los datos que subimos a plataformas como Google Drive, OneDrive o Dropbox estén a salvo. Desde contraseñas hasta cifrados, pasando por controles de acceso o copias de seguridad.

Este es un enfoque amplio que combina políticas, controles, tecnología y buenas prácticas para proteger datos, aplicaciones e infraestructuras alojadas en entornos cloud. El objetivo no es solo frenar los accesos no autorizados o mitigar ciberataques, sino también garantizar que las empresas cumplan con normativas, gestionen identidades de forma eficaz y puedan recuperarse tras incidentes críticos.

➡️ Te puede interesar: Estafas digitales a personas mayores: cómo reconocerlas y protegerse

Proteger un entorno cloud no es solo responsabilidad del proveedor. Según el modelo de responsabilidad compartida, el proveedor se ocupa de blindar la infraestructura y mantener la plataforma estable y segura, pero el control sobre los datos, usuarios y configuraciones lo tiene el cliente.

Esto significa que cada empresa debe saber exactamente qué parte le corresponde proteger y qué aspectos dependen del servicio contratado, ya sea infraestructura, plataforma o software como servicio.

¿A qué riesgos nos enfrentamos en la seguridad en la nube?

El mayor peligro es la confianza ciega. Muchos usuarios dan por hecho que si el servicio funciona, está protegido, pero no es así. Un informe de GetAstra revela que el 88 % de las brechas de seguridad en la nube tienen su origen en errores humanos: configuraciones incorrectas, accesos mal gestionados o prácticas poco seguras a la hora de compartir datos.

El phishing sigue siendo una de las principales amenazas, junto con el robo de credenciales, el acceso desde dispositivos infectados y el uso de contraseñas débiles. Pero hay otro enemigo más silencioso: el exceso de permisos. A menudo se conceden accesos a personas que no los necesitan o se olvidan cuentas abiertas que nadie revisa.

➡️ Te puede interesar: Las claves para crear contraseñas seguras (y evitar sustos digitales)

Y luego está el tema de la inteligencia artificial generativa. Algunas empresas ya están usando IA para automatizar tareas en la nube, pero sin saber muy bien qué datos se procesan, ni si están protegidos como deberían.

Cómo reforzar la seguridad en la nube con pasos sencillos y efectivos

Uno de los consejos más útiles es sencillo: evitar contraseñas débiles, activar la autenticación en dos pasos y controlar quién tiene acceso a qué.

Por otro lado, cuando hablamos de seguridad en entornos más complejos (como empresas que operan en la nube a gran escala), se necesita algo más que buenas costumbres. Según Microsoft, hay una batería de herramientas diseñadas específicamente para proteger sistemas cloud frente a amenazas modernas.

Una de ellas es CNAPP, una plataforma que combina distintas capas de seguridad para proteger desde el desarrollo del software hasta su ejecución. Dentro de ese marco, la gestión de la postura de seguridad en la nube (CSPM) ayuda a detectar errores de configuración que pueden abrir puertas a los atacantes, mientras que la seguridad como código permite definir políticas desde el primer minuto del desarrollo.

La protección de datos también se refuerza con tecnologías como DSPM, que localiza y clasifica información sensible para evitar fugas, o DLP, que impide que esa información se comparta por canales no autorizados. Y para organizaciones con ciclos de desarrollo continuos, la integración de controles en los procesos de DevOps asegura que cada nueva función del software se revise antes de entrar en producción.

➡️ Te puede interesar: Análisis del perfil criminológico de los ciberdelincuentes

Por otro lado, herramientas como SIEM y XDR permiten vigilar en tiempo real lo que ocurre en la red, correlacionar eventos y responder con rapidez ante una amenaza. Microsoft también destaca soluciones como EDR y EPP, que blindan los dispositivos desde los que se accede a la nube, identificando comportamientos anómalos y bloqueando malware o accesos sospechosos.

Todo esto se completa con sistemas como CIEM, que controlan que ningún usuario tenga más privilegios de los necesarios, y SEM, que evalúa el nivel de exposición de cada recurso y propone acciones concretas para reforzarlo.

Si quieres adquirir conocimientos sobre Ciberseguridad, te recomendamos los siguientes cursos formativos:

Un modelo de IA generó una hipótesis sobre el cáncer que se confirmó en experimento

Google confirma con IA una predicción celular sobre el cáncer, validada en laboratorio y desarrollada junto a la Universidad de Yale. El avance demuestra cómo esta tecnología puede impulsar la investigación oncológica.

Google anunció el 15 de octubre que un modelo fundacional de inteligencia artificial, denominado Cell2Sentence-Scale 27b (C2S-Scale), logró formular una hipótesis sobre el comportamiento celular del cáncer que después se confirmó en células vivas. La empresa calificó el hecho como un «hito» científico y explicó que el sistema cuenta con 27.000 millones de parámetros. El proyecto, desarrollado junto a la Universidad de Yale y basado en la familia de modelos abiertos Gemma, busca expandir los límites del análisis de célula única. Según un comunicado, «C2S-Scale generó una nueva hipótesis sobre el comportamiento celular del cáncer y desde entonces hemos confirmado su predicción con una validación experimental en células vivas».

El objetivo del estudio era identificar un fármaco capaz de hacer que ciertos tumores dejen de ser «invisibles» para el sistema inmunitario. La investigación se centró en el proceso de «presentación de antígenos», esencial para activar una respuesta inmune eficaz. Los científicos de Google Deepmind y Google Research informaron que el modelo propuso una hipótesis inédita sobre el inhibidor de la enzima quinasa CK2, conocido como silmitasertib (CX-4945). «Aunque la CK2 está implicada en muchas funciones celulares, no se ha reportado que su inhibición mediante silmitasertib potencie explícitamente la presentación de antígenos», señaló la nota.

➡️ Te puede interesar: Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa

No obstante, para comprobar la hipótesis, los investigadores combinaron silmitasertib con una dosis baja de interferón, una proteína señalizadora del sistema inmunitario. El resultado fue «un incremento del 50% de la presentación de antígenos, lo que haría el tumor más visible al sistema inmune». Google precisó que la predicción «in silico» del modelo fue verificada varias veces «in vitro», lo que refuerza la eficacia del enfoque. Sin embargo, los ensayos representan, según el comunicado, «un primer paso temprano» respaldado por la IA hacia terapias combinadas con efectos inmunológicos más consistentes.

El director ejecutivo de Google, Sundar Pichai, destacó en X que el avance requiere «más pruebas clínicas y preclínicas», y adelantó que la compañía liberará el modelo y sus recursos en HuggingFace y GitHub. Google explicó además que los investigadores de Yale ya analizan el mecanismo descubierto y prueban nuevas predicciones generadas por IA en diferentes contextos inmunes.

Si quieres adquirir conocimientos sobre Ciberseguridad, te recomendamos los siguientes cursos formativos:

Curso de Experto en Inteligencia Estratégica

El Curso de Experto en Inteligencia Estratégica ofrece una formación integral para comprender, aplicar y liderar procesos de análisis estratégico en contextos complejos, dinámicos y globales. Comienza con una sólida base conceptual e histórica sobre la inteligencia global, sus aplicaciones en el ámbito público y privado, y los fundamentos del pensamiento estratégico y la planificación. A lo largo de los primeros módulos, se aborda el papel de la inteligencia en la toma de decisiones, la prospectiva, la gestión de sorpresas estratégicas y la importancia del trabajo colectivo en los entornos de inteligencia.

A medida que avanza el curso, se profundiza en las técnicas analíticas estructuradas y no estructuradas, el pensamiento crítico, deductivo, inductivo y abductivo, así como en el flujo, utilidad y tratamiento de la información. Los estudiantes aprenden a aplicar herramientas como el análisis DAFO, PESTEL, CAME, las cinco fuerzas de Porter o el método ACH, entre muchas otras, integrando enfoques de inteligencia económica, competitiva, de fuentes abiertas (OSINT), humanas (HUMINT) e incluso análisis de escenarios y war games. Se dedica también atención al papel del analista, a las problemáticas metodológicas y a cómo generar productos útiles que reduzcan incertidumbre para los decisores.

El curso culmina con técnicas avanzadas de diagnóstico estratégico, oposición estructurada (como Red Team, abogado del diablo o el décimo hombre), y modelos de planificación eficientes en base a directivas de inteligencia y necesidades críticas de información. Con un enfoque eminentemente práctico, cada módulo está diseñado para que el alumno no solo adquiera conocimiento, sino que aprenda a aplicarlo de forma rigurosa y estratégica en contextos reales, institucionales o empresariales. Así, el programa forma profesionales capaces de anticipar, analizar y orientar decisiones en entornos volátiles y altamente competitivos.

Características del curso

  • 100% online e interactivo
  • Inicio inmediato
  • Duración: 150 horas (2 meses)
  • Finalización 100% flexible (prórrogas gratuitas)
  • Evaluación: tipo test y ejercicios prácticos
  • Acceso a la bolsa de trabajo y a LISA Comunidad
  • Métodos de pago flexibles y en cuotas

Objetivos de aprendizaje

En el Curso de Experto en Inteligencia Estratégica:

  1. Conocerás las principales metodologías de dirección, planificación, contraste y análisis de inteligencia
  2. Aprenderás a aplicar técnicas de análisis de inteligencia más importantes a nivel profesional.
  3. Estudiarás las principales metodologías para validar y contrastar fuentes e información.
  4. Aprenderás técnicas para analizar supuestos, hipótesis y relaciones.
  5. Te familiarizarás con técnicas como el What if, ACH o el décimo hombre.

A quién va dirigido

  • Analistas de Inteligencia.
  • Analistas Internacionales.
  • Analistas criminales o de seguridad.
  • Asesores y consultores estratégicos.
  • Directivos en empresas e instituciones.
  • Profesionales de la Seguridad.
  • Organismos policiales nacionales e enternacionales.
  • Organismos militares.
  • Personal diplomático.
  • Personal de Organismos Internacionales.
  • Investigadores y Académicos.
  • Periodistas y Corresponsales.
  • Expertos en Seguridad Nacional.

Equipo Docente

Profesora-coordinadora: Hugo Zunzarren

  • En el ámbito profesional, es es CISO y Security Lead en Bravent. También asesora a múltiples empresas en materia de Inteligencia Corporativa, Inteligencia Competitiva e Inteligencia Económica.
  • En relación con su perfil académico, es Máster en Gestión Estratégica de la Información e Inteligencia Económica en la Escuela de Guerra Económica, Máster en Evidencias Digitales y Lucha contra el Cibercrimen (UAM), Dirección de Seguridad (URJC), Máster en Gestión Comercial y Marketing (ESIC), Diplomado en Traducción Económica y RRII (Ministerio de Defensa Francia y CFIAR Estrasburgo).

Programa del curso

El programa del Curso de Experto en Inteligencia Estratégica es:

MÓDULO 1 - Inteligencia global

  • Introducción histórica y concepto de inteligencia global
  • Planificación en la inteligencia estratégica y sus fases
  • Prácticas del sector privado frente a la internacionalización
  • Contrainjerencia y gobernanza estratégica
  • Rol del sector público y eficiencia de las administraciones

MÓDULO 2 - Del pensamiento estratégico a la inteligencia estratégica

  • Decisión estratégica y prospectiva
  • Análisis de sorpresas estratégicas
  • Recursos humanos e idiomas en inteligencia
  • Elección de analistas y comunicadores
  • Inteligencia colectiva y comparativa con otras técnicas

MÓDULO 3 - El análisis crítico aplicado

  • Fundamentos del análisis crítico (I y II)
  • Técnicas para desarrollar pensamiento crítico
  • Identificación de sesgos y falacias
  • Valor del análisis crítico en inteligencia
  • Síntesis y recapitulación

MÓDULO 4 - El pensamiento analítico aplicado

  • Formas de razonamiento: deductivo, inductivo y abductivo
  • Rol del analista y competencias clave
  • Información y flujo de información
  • Tipos y métodos de análisis
  • Recapitulación y aplicación práctica

MÓDULO 5 - Requerimientos del analista y cómo potenciar su valor

  • Introducción a la función del analista
  • Problemáticas asociadas a la información
  • Definición y alcance del análisis de inteligencia
  • Herramientas y recursos básicos
  • Recapitulación del módulo

MÓDULO 6 - Conceptos clave del proceso de inteligencia

  • Tipologías de inteligencia: HUMINT, OSINT, IMINT, económica y competitiva
  • Inteligencia como producto, proceso y organización
  • Fases del ciclo de inteligencia (dirección, obtención, análisis, difusión)
  • Sistemas de anticipación y limitaciones de la inteligencia
  • La utilidad de la inteligencia en la toma de decisiones

MÓDULO 7 - Análisis de la inteligencia: técnicas estructuradas

  • Importancia de las técnicas y métodos de análisis
  • Introducción a PESTEL: factores políticos, económicos, socioculturales, tecnológicos, ecológicos y legales
  • Metodología DAFO y análisis CAME
  • Estrategias competitivas de Porter y cinco fuerzas
  • Técnicas complementarias: Ishikawa, negación y engaño
  • Trabajo práctico #1 – Estudio de caso en entorno profesional real
  • Planteamiento del caso práctico
  • Definición de objetivos estratégicos
  • Aplicación de técnicas estructuradas
  • Elaboración del informe de inteligencia estratégica
  • Evaluación y retroalimentación

MÓDULO 8 - Técnicas de análisis estratégico y elaboración de escenarios

  • Conceptos clave e indicadores
  • Construcción y tipología de escenarios
  • Matriz de impactos cruzados
  • Cono de plausibilidad
  • Aplicación práctica de escenarios

MÓDULO 9 - Técnicas de análisis estratégico para la gestión de hipótesis

  • Verificación de supuestos clave y análisis Linchpin
  • Técnicas What if? y Starbursting
  • Pensamiento de fuera hacia dentro y autocrítica estructurada
  • Análisis de hipótesis en competencia (ACH) y software asociado
  • Técnicas de detección del engaño
  • Trabajo práctico #2 – Estudio de caso en entorno profesional real
  • Contextualización del caso
  • Definición de hipótesis estratégicas
  • Aplicación de métodos ACH y verificación de supuestos
  • Elaboración de escenarios prospectivos
  • Presentación de conclusiones

MÓDULO 10 - Técnicas de análisis estratégico por oposición

  • Interpretación de roles y abogado del diablo
  • Técnicas del décimo hombre y sombrero rojo
  • Métodos de equipo A/B y Red Team
  • Juegos de guerra (war games y business wargames)
  • Concatenación de técnicas y toma de decisiones

MÓDULO 11 - Otras técnicas avanzadas de inteligencia estratégica

  • Árbol de indicadores
  • Quadrant crunching y elaboración de escenarios diagnósticos
  • Análisis estructural prospectivo
  • MACTOR y convergencia entre actores
  • Must win battles (MWB) y mapeado de argumentos

MÓDULO 12 - Dirección y Planificación Estratégica

  • Discusión de resultados y aprendizajes
  • Directivas de inteligencia y ciclo de inteligencia
  • Definición de necesidades críticas de información (NCI)
  • Métodos para identificar destinatarios y formular preguntas
  • Checklist, cuestionarios y entrevistas como técnicas de planificación
  • Planificación eficaz, eficiente y efectiva
  • Trabajo práctico #3 – Estudio de caso en entorno profesional real
  • Descripción del escenario en Seguridad y Defensa
  • Definición de necesidades de inteligencia
  • Aplicación del ciclo de inteligencia al ámbito tecnológico
  • Elaboración de informe de inteligencia estratégica

Duración del curso

Tiempo medio de realización: 150 horas (inicio y finalización flexible).

Sistema de evaluación

  • Pruebas tipo test modulares.
  • Trabajo práctico simulando un entorno profesional real de investigación de múltiples personas y organizaciones, resultando en un informe de inteligencia completo con la información obtenida.
  • Superar las evaluaciones conlleva la superación del curso y la obtención del certificado-diploma.
  • Todos los cursos de LISA Institute están basados en gamificación. Cuantas más veces accedas al campus, mejor nota saques en las pruebas y más participes, más puntos, insignias, premios y descuentos para futuros cursos obtienes.

Titulación obtenida

La superación de este curso implica la obtención de un diploma-certificado de superación del Curso de Experto en Inteligencia Estratégica otorgado por LISA Institute:

  • Diploma-certificado: consigue un certificado con tu nombre y apellidos en alta resolución, con el listado de asignaturas, el número de horas lectivas, con un código de verificación que lo hace único para acreditar los conocimientos y habilidades adquiridas y así utilizarlo a nivel académico y profesional.
  • Fácilmente compartible: añade el certificado a tu CV, compártelo directamente en LinkedIn o envíalo por correo al departamento de RRHH.
  • Bolsa de trabajo: ser alumno te da acceso a la bolsa de trabajo de la que se nutren empresas, instituciones y administraciones públicas.
  • Súmate a nuestra misión: este certificado te hace miembro gratuito de LISA Comunidad. ¡Hagamos de este mundo un lugar más seguro, justo y protegido!

Inscríbete ahora

La Estrategia Europea contra la Interferencia Extranjera: un escudo integral para la democracia

0

La Unión Europea refuerza su defensa democrática con la Estrategia Europea contra la Interferencia Extranjera. Combina prevención, reacción rápida y reformas legales frente a amenazas híbridas. En este artículo, Elena Bueso explica por qué actores como Rusia, China e Irán están en el centro del radar europeo.

En un mundo cada vez más marcado por la competencia digital y el aumento de amenazas híbridas, la Unión Europea ha puesto en marcha una estrategia renovada para hacer frente a la interferencia extranjera, entendida no solo como un fenómeno puntual, sino como una amenaza persistente, estructural y de largo alcance.

Esta estrategia reconoce que la interferencia combina manipulación informativa, presión económica y acciones cibernéticas, empleadas por actores estatales y no estatales, para desestabilizar democracias y debilitar su autonomía estratégica. Con ello, la UE busca articular un blindaje integral que combine prevención, regulación, reacción operativa y cooperación internacional.

Definición común: la importancia de la taxonomía FIMI

El primer paso de esta estrategia ha sido consolidar una base analítica compartida. Bajo el liderazgo del Servicio Europeo de Acción Exterior (EEAS), se ha desarrollado la taxonomía FIMI (Foreign Information Manipulation and Interference), que permite identificar, clasificar y estudiar campañas dirigidas a socavar la cohesión social y la gobernanza democrática.

➡️ Te puede interesar: El papel de ENISA en la nueva arquitectura de ciberseguridad europea

El Segundo Informe Anual de FIMI documenta 750 incidentes investigados entre diciembre de 2022 y noviembre de 2023, atribuidos principalmente a Rusia, China e Irán (EEAS, 2024). Entre ellos figuran operaciones para influir en elecciones nacionales, manipular narrativas sobre la guerra en Ucrania y sembrar desconfianza en instituciones europeas mediante redes de bots y medios pantalla.

La adopción de esta taxonomía compartida permite a los Estados miembros desarrollar mecanismos de alerta temprana, coordinar investigaciones y construir respuestas coherentes, superando la fragmentación conceptual que hasta ahora dificultaba una acción europea unificada frente a la interferencia extranjera.

Respuesta operativa: CyCLONe y las ciberfuerzas rápidas

El segundo pilar de la estrategia es la respuesta técnica y operativa. ENISA, junto a la red CyCLONe, coordina a los CSIRT nacionales y gestiona despliegues en situaciones de crisis cibernéticas o informativas. En 2024, el Consejo y el Parlamento Europeo aprobaron el Reglamento de Cibersolidaridad, que formaliza la creación de equipos de «ciberfuerza rápida» preparados para actuar en cualquier Estado miembro que sufra una crisis paneuropea.

Estos equipos combinan expertos en ciberseguridad, inteligencia de amenazas, comunicación estratégica y análisis forense digital, con el objetivo de restablecer servicios críticos y contrarrestar campañas de desinformación de forma simultánea.

Reformas legales: transparencia y blindaje democrático

El refuerzo normativo constituye el tercer pilar estratégico. En junio de 2025, la UE alcanzó un acuerdo provisional para reforzar las normas de partidos y fundaciones políticas europeas (Europarl, 2025). Esta reforma obliga a declarar donaciones superiores a 3.000 euros, prohíbe contribuciones de organizaciones no europeas y establece salvaguardas para que actores externos no puedan influir indirectamente en decisiones internas. Estas medidas cierran vías clásicas de injerencia política mediante financiación encubierta o fundaciones pantalla.

➡️ Te puede interesar: Los Fondos NextGeneration: ¿el Plan Marshall de la Unión Europea?

Paralelamente, la aplicación de la Ley de Servicios Digitales (DSA) refuerza la transparencia de plataformas digitales, obligándolas a suprimir cuentas automatizadas de manipulación masiva y a etiquetar contenidos políticos pagados, mitigando así la propagación de desinformación electoral. En enero de 2025, Francia, Alemania y otros diez países instaron a la Comisión a garantizar su plena aplicación antes de las elecciones europeas de 2029 (Reuters, 2025).

ENISA y NIS2: asegurando sectores críticos

ENISA ha ampliado su mandato con la Directiva NIS2, en vigor desde 2023 y de plena aplicación en 2025. Esta directiva extiende obligaciones de ciberseguridad a sectores como salud, energía, transporte y finanzas, exigiendo planes de gestión de riesgos, mecanismos de respuesta ante incidentes y protección de la cadena de suministro. ENISA coordina la armonización de estos estándares, asegurando que no existan interpretaciones divergentes que fragmenten el mercado digital europeo.

Además, su rol en certificación de productos TIC bajo la Ley de Ciberseguridad de la UE consolida su posición como garante técnico de la resiliencia paneuropea.

Cooperación internacional: un paraguas multilateral de defensa

La estrategia no se limita al espacio europeo. La UE participa activamente en el Mecanismo de Respuesta Rápida del G7 (RRM), creado en 2018 y reforzado en 2024, que permite compartir inteligencia en tiempo real sobre campañas FIMI y coordinar acciones diplomáticas y técnicas.

Canadá, Estados Unidos, Japón y Corea del Sur colaboran en este marco, fortaleciendo un blindaje común frente a la manipulación informativa y ciberataques que buscan erosionar las democracias liberales.

Formación y talento especializado: la Academia Europea de Ciberseguridad

Uno de los retos estructurales más relevantes es la escasez de talento especializado. ENISA ha impulsado la creación de la Academia Europea de Habilidades en Ciberseguridad, que estandariza competencias profesionales, diseña rutas formativas certificadas y promueve la movilidad de expertos entre países.

➡️ Te puede interesar: Strategic Compass de la Unión Europea: hacia una defensa más autónoma y eficaz

Su taxonomía europea de perfiles en ciberseguridad servirá como base para programas de formación financiados por Digital Europe, alineando la oferta educativa con las necesidades reales de seguridad en infraestructuras críticas y administraciones públicas.

Protección sectorial: un centro europeo para la sanidad digital

El sector sanitario se ha convertido en objetivo preferente de los ciberataques, como demuestran los incidentes que paralizaron hospitales en Francia, Irlanda o Alemania entre 2021 y 2024. En respuesta, la Comisión Europea propuso en 2024 la creación de un Centro de Ciberseguridad Sanitaria bajo ENISA.

Este centro ofrecerá apoyo técnico en tiempo real, coordinación de alertas tempranas, ejercicios de simulación y formación especializada para hospitales, clínicas y proveedores tecnológicos. Su puesta en marcha, prevista para finales de 2025, reforzará la capacidad continental de proteger servicios sanitarios esenciales.

Desafíos operativos: financiación, interoperabilidad y sobrerregulación

Sin embargo, la estrategia no está exenta de desafíos. El presupuesto de ENISA, aunque en aumento, sigue siendo limitado frente al crecimiento exponencial de las amenazas digitales. La heterogeneidad en la madurez digital de los Estados miembros complica la armonización técnica, mientras que sectores como las pymes podrían verse sobrecargados por exigencias regulatorias sin recibir apoyo proporcional para su implementación.

Hoja de ruta 2025–2030: consolidar la resiliencia europea

La estrategia prevé una hoja de ruta ambiciosa para los próximos cinco años. Entre sus prioridades figuran la actualización de la Directiva NIS2 para incluir riesgos emergentes asociados a la inteligencia artificial y la computación cuántica; la creación de nuevos esquemas de certificación para servicios en la nube y plataformas de IA; el desarrollo de laboratorios europeos compartidos de ciberseguridad; y la mejora de la capacitación técnica, analítica y geopolítica de los profesionales en ciberdefensa.

Resiliencia como nuevo paradigma de libertad

La nueva Estrategia Europea contra la Interferencia Extranjera constituye un blindaje multidimensional para la democracia, la economía y la vida cotidiana en el continente. Basada en datos concretos (como los 750 incidentes FIMI documentados en un año), reformas legales, despliegues operativos y cooperación multilateral, representa un modelo de gobernanza anticipativa y resiliente frente a un entorno digital hostil.

Sin embargo, su éxito dependerá de una financiación sostenida, de la cohesión y coordinación efectiva entre Estados miembros y de la capacidad para adaptarse con agilidad a un panorama de amenazas que evoluciona a la velocidad de la innovación tecnológica.

Europa apuesta por la resiliencia como nuevo paradigma de seguridad y libertad. La efectividad de esta estrategia definirá si esa aspiración se traduce en una democracia más robusta, protegida y sostenible en el siglo XXI.

➡️ Si quieres adentrarte en la Unión Europea y las Relaciones Internacionales y adquirir habilidades profesionales, te recomendamos los siguientes programas formativos:

¿Qué son las cookies y cómo afectan a tu privacidad?

Aprende qué son las cookies, cómo influyen en tu privacidad y qué pasos seguir para eliminarlas o configurarlas correctamente.

Cada vez que ingresas a una página web, dejas huellas digitales más profundas de lo que imaginas. Esa experiencia fluida que permite recordar contraseñas, mostrarte productos que te interesan o personalizar anuncios tiene un origen común: las cookies. Pero, ¿qué papel juegan realmente en tu privacidad y cómo puedes gestionarlas sin perder comodidad en la navegación?

¿Qué son las cookies?

Las cookies son pequeños archivos que los sitios web guardan en tu dispositivo con el fin de recopilar información sobre tu actividad en línea. Pueden registrar desde tus preferencias de idioma hasta los artículos que añadiste al carrito de compra. En términos simples, actúan como una memoria digital que ayuda a los sitios a reconocerte cuando vuelves.

➡️ Te puede interesar: Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa

Aunque su propósito original era facilitar la experiencia del usuario, con el tiempo su función ha evolucionado. Hoy también se emplean para analizar hábitos de navegación y ofrecer contenidos o anuncios personalizados, lo que plantea un delicado equilibrio entre comodidad y privacidad.

¿Cómo afectan las cookies a tu privacidad?

Cuando aceptas las cookies de un sitio web, permites que este rastree parte de tu comportamiento en línea. Algunos usos son inofensivos (como almacenar el idioma predeterminado o recordar tus credenciales de inicio de sesión), pero otros pueden ser más invasivos. Existen cookies que crean perfiles detallados sobre tus intereses, edad, ubicación o consumo digital, alimentando sistemas de publicidad segmentada.

➡️ Te puede interesar: Curso de Concienciación en Ciberseguridad

Este intercambio de datos puede comprometer tu anonimato. Empresas publicitarias, redes sociales o intermediarios tecnológicos pueden conectar la información de distintas plataformas para obtener una imagen más completa de tu identidad digital. Por eso, entender cómo funcionan y aprender a gestionarlas es clave para proteger tu privacidad.

¿Qué tipos de cookies existen?

Existen varios tipos de cookies, clasificadas según su función y duración:

  1. Cookies técnicas o necesarias: permiten que la web funcione correctamente. Gestionan acciones básicas como mantener la sesión iniciada o procesar un pago.
  2. Cookies de preferencias: almacenan ajustes personalizados como el idioma o la región.
  3. Cookies estadísticas o analíticas: recopilan datos anónimos sobre cómo navegas, ayudando a mejorar el rendimiento del sitio.
  4. Cookies publicitarias o de marketing: rastrean tus hábitos para mostrar anuncios alineados con tus intereses. Son las más controvertidas en términos de privacidad.
  5. Cookies de terceros: creadas por servicios externos integrados en la web (como redes sociales o plataformas de análisis). Estas amplían el alcance del seguimiento a múltiples sitios.

Cada una tiene una influencia distinta sobre la experiencia de navegación y el nivel de exposición de tus datos personales.

¿Cómo eliminar las cookies?

Eliminar las cookies es un paso sencillo pero esencial para mantener el control sobre tu información. Puedes hacerlo directamente desde la configuración de tu navegador:

  • Google Chrome: en Configuración → Privacidad y seguridad → Borrar datos de navegación.
  • Mozilla Firefox: en Opciones → Privacidad y seguridad → Cookies y datos del sitio → Limpiar datos.
  • Safari: en Preferencias → Privacidad → Administrar datos del sitio web.
  • Microsoft Edge: en Configuración → Privacidad, búsqueda y servicios → Borrar datos de navegación.

También puedes configurarlo para que las cookies se eliminen automáticamente cada vez que cierras el navegador o para bloquearlas por completo, aunque esto puede afectar el funcionamiento de ciertos sitios.

¿Por qué las cookies son importantes para los sitios web?

Para las empresas, las cookies representan una herramienta de análisis fundamental. Permiten entender qué páginas son más visitadas, cuánto tiempo permanecen los usuarios o qué secciones necesitan mejoras. Sin ellas, sería más difícil optimizar la experiencia del visitante u ofrecer contenidos relevantes.

➡️ Te puede interesar: Curso de Director de Ciberseguridad

Desde una perspectiva técnica, también ayudan a reducir la carga en los servidores y a mantener sesiones activas de forma segura. Por eso, aunque puedan parecer invasivas, muchas son necesarias para que los sitios funcionen correctamente.

Legislación y consentimiento del usuario

En Europa y gran parte del mundo, el uso de cookies se encuentra regulado por normativas como el Reglamento General de Protección de Datos (RGPD) y la Directiva ePrivacy. Estas leyes exigen que los sitios web informen al usuario sobre qué cookies utilizan y para qué fines, además de solicitar su consentimiento previo antes de instalarlas, salvo aquellas estrictamente necesarias.

De ahí surgen los avisos de «Aceptar» o «Personalizar» que ves al entrar en la mayoría de las páginas. Aceptar todo es rápido, pero gestionar las preferencias manualmente te da mayor control sobre la información que compartes.

Cómo mantener tu privacidad sin complicarte

No es necesario renunciar a la comodidad para navegar de forma segura. Aquí algunos consejos:

  • Revisa tus configuraciones de privacidad: ajusta qué tipos de cookies aceptas o rechazas.
  • Usa el modo incógnito: impide que se guarden cookies al cerrar la sesión.
  • Utiliza extensiones o navegadores enfocados en la privacidad, como Brave o DuckDuckGo.
  • Usa bloqueadores de anuncios, rastreadores y cookies.
  • Limpia tus cookies periódicamente: una limpieza mensual reduce el seguimiento acumulado.

No obstante, es importante mencionar que las cookies no son necesariamente malas. Su función es simplificar la vida digital y permiten que Internet sea más personal y funcional. Sin embargo, comprender su funcionamiento es esencial para ejercer un control consciente sobre tus datos. Con unas pocas prácticas de gestión, puedes disfrutar de una navegación más segura, sin sacrificar la personalización que tanto facilita tu día a día.

Madagascar: entre la protesta social, la intervención militar y las sombras de su pasado colonial francés

Este artículo analiza las causas que han llevado a esta situación de inestabilidad de la nación insular situada a la costa sureste del continente africano.

Las manifestaciones iniciadas hace semanas por jóvenes del movimiento Gen Z Madagascar contra la corrupción, la falta de oportunidades, servicios básicos y el deterioro institucional han desembocado en una ruptura del Cuerpo de Protección y Apoyo a las Instituciones del Estado (Capsat) (una unidad de élite de las fuerzas armadas) con el Gobierno del presidente Andry Rajoelina, y estos han declarado que asumen funciones de seguridad ante la «incapacidad del Estado».

Legado colonial francés

El análisis de la crisis malgache no puede separarse del legado histórico del dominio francés. Tras las guerras franco-hova (1883–1896), Madagascar se convirtió en colonia francesa, adoptando un sistema administrativo, jurídico y educativo alineado con el modelo de la metrópoli. La resistencia a la colonización culminó en el levantamiento de 1947, en el que los malgaches exigieron mayor autonomía dentro de la Unión Francesa, presentaron un proyecto en la Asamblea Nacional en París demandando independencia para la isla, proyecto que fue rechazado.

En consecuencia, el 29 de marzo de 1947, se produjo una insurrección nacionalista que fue brutalmente reprimida por las fuerzas coloniales francesas, dejando un saldo de más de 100.000 muertos para una población local de 4.000.000 en la época. Ese episodio dejó una profunda huella en la memoria colectiva y consolidó la percepción de Francia como potencia opresora.

➡️ Te puede interesar: Máster Profesional de Analista Internacional y Geopolítico

La independencia de 1960 no implicó una ruptura completa. Francia mantuvo vínculos económicos y militares a través un modelo de dependencia poscolonial, denominado Françafrique, que garantiza su influencia en sectores estratégicos, particularmente en el comercio y la defensa.

Todo lo anterior, unido a una falta de asunción real de los crímenes coloniales cometidos (en 2023, el presidente francés Emmanuel Macron reconoció «responsabilidades históricas» de Francia en la violencia colonial de 1947, pero evitó ofrecer disculpas formales) y la persistencia de temas no resueltos, como la soberanía sobre las islas Dispersas (territorios dispersos en el canal de Mozambique), han mantenido viva la tensión diplomática entre París y Antananarivo.

Pobreza estructural y fragilidad estatal

Según el Banco Mundial, más del 75% de la población vive por debajo del umbral nacional de pobreza, con un ingreso per cápita inferior a 500 dólares americanos anuales. La infraestructura básica presenta déficits crónicos: menos del 40% de la población tiene acceso constante a electricidad y menos del 60 % dispone de agua potable segura, según datos del Programa de las Naciones Unidas para el Desarrollo (PNUD). Los cortes prolongados en 2025, provocados por la falta de inversión en redes hidroeléctricas y un sistema de distribución obsoleto, fueron el detonante inmediato del estallido social.

➡️ Te puede interesar: Curso de Experto en Cooperación Internacional para el Desarrollo

La corrupción y la debilidad institucional han agravado esta situación. Transparencia Internacional ubica a Madagascar en el puesto 140 de 180 países en su índice de percepción de corrupción. Los escándalos de malversación de fondos públicos y los contratos opacos con empresas mineras extranjeras de la élite han minado la confianza ciudadana. En este contexto, las protestas de jóvenes urbanos reflejaron no solo una crisis de servicios, sino una erosión de la legitimidad política. Estas movilizaciones evocan a otras de la Generación Z que se han dado recientemente en países como Marruecos, Kenia o Nepal.

En este sentido, la Oficina del Alto Comisionado de las Naciones Unidas para los Derechos Humanos condenó el uso excesivo de la fuerza por parte de las autoridades durante las protestas en Madagascar, que dejaron más de una veintena de muertos y más de un centenar de heridos, según reportes de medios internacionales. La represión ha deteriorado aún más la confianza pública y ha reforzado la narrativa de que las instituciones civiles son incapaces de garantizar la justicia y la transparencia.

Geopolítica del Índico: Madagascar entre potencias

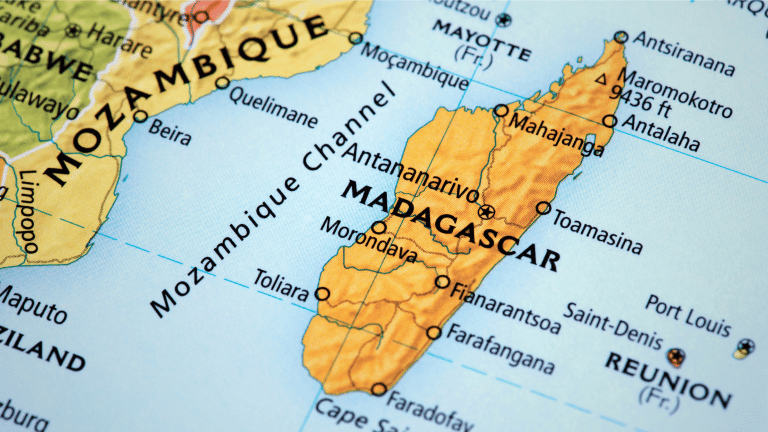
Madagascar ocupa una posición estratégica en el canal de Mozambique, una de las rutas marítimas más transitadas del mundo y punto de interés para el control energético y pesquero regional. En este espacio convergen los intereses de Francia, India, China y Estados Unidos, cada uno con agendas diferenciadas.

➡️ Te puede interesar: Curso de Derecho Internacional Humanitario

Geopolíticamente, Francia sigue considerando al Índico como una zona de interés estratégico, debido a su presencia militar, ejercicios conjuntos y vínculos diplomáticos con estados insulares como Mayotte y La Reunión, que forman parte de su proyección regional. Por su parte, India ha incrementado su cooperación naval con Madagascar desde 2018 y China ha consolidado sus inversiones en infraestructura y minería, dentro de la Iniciativa de la Franja y la Ruta.

Sin embargo, la narrativa malgache ha ido virando hacia una demanda de soberanía y reparación histórica que condiciona cualquier apoyo exterior. La percepción local de involucramiento extranjero (incluso si es económico o diplomático) puede ser interpretada como neocolonial.

Continuidad de una historia de golpes militares

La intervención de Capsat en 2025 tiene precedentes directos. En 2009, la misma unidad respaldó el ascenso de Andry Rajoelina al poder tras un conflicto con el entonces presidente Marc Ravalomanana. Esa crisis derivó en sanciones internacionales y un aislamiento prolongado. Desde entonces, el ejército ha mantenido un papel ambiguo como garante del orden y, simultáneamente, árbitro político en momentos de crisis.

Analistas regionales advierten de que la falta de liderazgo civil alternativo podría facilitar una transición militar prolongada. Este patrón refleja una constante en la historia política del país desde la independencia, Madagascar ha experimentado episodios de inestabilidad y golpes de Estado, lo que ha debilitado la evolución política del país.

La crisis malgache muestra la acumulación de una sensación de abandono y la vigencia de narrativas que conectan problemas actuales con heridas históricas. La recomposición del poder en Antananarivo podría traducirse en reorientaciones de alianzas, en renegociación de contratos estratégicos (energía, minería, pesca) y en aperturas a socios externos que ofrezcan ayuda rápida.

¿Qué es el cibercrimen y cómo protegerse?

Este artículo explica qué es el cibercrimen y cómo actúa, desde fraudes y robos de datos hasta ataques que comprometen la seguridad de personas y empresas.

Internet forma parte de nuestra vida diaria: pagamos facturas, trabajamos, compramos y hablamos con amigos desde un ordenador o un móvil. Esa comodidad también ha abierto la puerta a nuevas amenazas, y el cibercrimen es una de las que más crece.

No hace falta ser una empresa para convertirse en objetivo. Un enlace fraudulento, una llamada sospechosa o conectarse a una red Wi-Fi pública pueden bastar para que un ciberdelincuente robe datos o acceda a nuestras cuentas. La prevención empieza con gestos básicos y atención a los detalles.

Qué es el cibercrimen

El cibercrimen reúne todo tipo de delitos cometidos con ordenadores, redes o dispositivos conectados. En la mayoría de los casos busca un beneficio económico, aunque también puede tener como objetivo la extorsión, el sabotaje o el robo de información valiosa.
Las técnicas son variadas.

➡️ Te puede interesar: Análisis del perfil criminológico de los ciberdelincuentes

El phishing emplea mensajes o correos que imitan a empresas reales para engañar y obtener contraseñas. El malware (software malicioso) se infiltra para robar datos, bloquear sistemas o pedir un rescate. También están el robo de identidad, el acoso en redes o la intrusión en dispositivos privados.

Con la inteligencia artificial, los ataques son más precisos y creíbles. Los ciberdelincuentes ya pueden imitar estilos de escritura, generar mensajes impecables e incluso fabricar vídeos falsos (deepfakes) que parecen reales, lo que complica la detección y multiplica el riesgo.

Ejemplos de cibercrimen que conviene conocer

El cibercrimen no es algo que ocurra solo en grandes empresas o administraciones públicas. Muchos ataques empiezan con situaciones cotidianas. Por ejemplo, recibir un correo que parece de la compañía de mensajería con la que esperas un paquete, pero que en realidad contiene un enlace falso para robar tus datos. O un mensaje de WhatsApp de un supuesto «hijo» o «sobrino» pidiendo dinero urgente porque ha cambiado de número.

También es frecuente el fraude bancario por teléfono, donde un falso agente de seguridad te avisa de movimientos sospechosos y te pide que confirmes claves o realices transferencias. Incluso las aplicaciones falsas que imitan a otras populares pueden instalarse en tu móvil para recopilar contraseñas o acceder a tus fotos y contactos.

Conectarse a una red Wi-Fi abierta en un aeropuerto o una cafetería y acceder al correo o a la banca online sin protección también puede dar acceso a los ciberdelincuentes para interceptar la información. Estos ataques no requieren grandes conocimientos por parte de la víctima: basta un momento de confianza para que el daño esté hecho.

Cómo protegerse del cibercrimen

El Parlamento Europeo recuerda que la primera defensa está en el propio usuario. La Ley de Ciberresiliencia, aprobada en 2024, obliga a los fabricantes a garantizar la seguridad digital de sus productos durante todo su ciclo de vida, pero ninguna norma sustituye la precaución individual.

➡️ Te puede interesar: Guía para las empresas sobre cómo actuar ante un ciberataque

Siete medidas clave pueden marcar la diferencia:

  • Desconfiar de mensajes o llamadas que pidan información personal.
  • Usar contraseñas largas y únicas para cada servicio.
  • Activar la autenticación en dos pasos.
  • Mantener actualizado el sistema y las aplicaciones.
  • Evitar redes Wi-Fi públicas para operaciones sensibles.
  • Revisar periódicamente los movimientos de las cuentas bancarias.
  • Instalar y mantener un software de seguridad actualizado.

En un escenario en el que lo físico y lo digital se mezclan sin que apenas lo percibamos, la ciberseguridad es tan necesaria como cerrar con llave al salir de casa.

Internet ofrece oportunidades inmensas, pero también es terreno fértil para quienes se aprovechan del descuido. La diferencia entre navegar seguro o convertirse en víctima sigue estando en la atención que ponemos cada día.


 ➡️
Si quieres adquirir conocimientos sobre ciberseguridad, te recomendamos los siguientes cursos formativos: