El martes 20 de septiembre, la Organización de las Naciones Unidas ha alertado de que el gobierno de Venezuela utiliza sus servicios de Inteligencia para reprimir a la disidencia en el país, lo que han calificado como una violación de los Derechos Humano.
Según la investigación llevada a cabo por la ONU, tanto la Dirección General de Contrainteligencia Militar (DGCIM) como el Servicio Bolivariano de Inteligencia Nacional (SEBIN) llevaron a cabo ataques a partir de 2014 contra opositores. Esta violación de los Derechos Humanos sería equiparable incluso a crímenes contra la humanidad.
#Venezuela: Nuevo informe de la Misión de determinación de los hechos de la ONU detalla las responsabilidades por #crímenesdelesahumanidad para reprimir a la disidencia y pone la lupa en la situación en las zonas mineras remotas.
"Esto conduce a la comisión de graves delitos y violaciones de los Derechos Humanos, incluidos actos de tortura y violencia sexual. Estas prácticas deben cesar inmediatamente y los responsables deben ser investigados y procesados de acuerdo con la ley", ha declarado Marta Valiñas, presidenta de la misión de investigación.
La ONU ha aportado pruebas referentes a 122 casos de víctimas que fueron sometidas a "tortura, violencia sexual y otros tratos crueles, inhumanos o degradantes por parte de agentes del DGCIM en una de sus sedes en Caracas, así como en centros de detención encubiertos por todo el país", según se indica en el informe.
También el SEBIN habría sido señalado por cometer torturas o malos tratos contra detenidos. La ONU ha entregado documentación relativa a 51 casos desde 2014. "Los crímenes de lesa humanidad, cometidos a través de los organismos de inteligencia del Estado, orquestadas por personas en los niveles más altos de autoridad, han tenido lugar en un clima de casi total impunidad.
La comunidad internacional debe hacer todo lo posible para que se garanticen los derechos de las víctimas a la justicia y a la reparación", ha añadido otro de los miembros de la investigación.
Naciones Unidas también ha prestado especial importancia a la situación en las zonas mineras en el estado de Bolívar, en el sur del país. Según han informado, actores estatales y no estatales habrían cometido una serie de violaciones y crímenes contra las poblaciones locales, especialmente en zonas mineras en las que opera el comercio del oro. Se habla de crímenes tales como privaciones arbitrarias de la vida, desapariciones, extorsiones, castigos corporales y violencia sexual y de género.
Según indican, la situación es "profundamente preocupante". "Las poblaciones locales, incluidos los pueblos indígenas, están atrapadas en una violenta batalla entre actores estatales y grupos armados criminales por el control del oro", ha explicado Patricia Tappatá Valdez, otro miembro de la misión de la ONU en Venezuela.
A finales de los 90, después de una década de políticas neoliberales, los gobiernos de izquierda triunfan en América Latina. En LISA News, explicamos qué fue la «Marea Rosa» y cuál es su origen.
La Marea Rosa o Pink Tide, en inglés, refiere a la oleada de victorias electorales de candidatos izquierdas en Latinoamérica durante 1998.
Esta etapa comenzó tras la elección de Hugo Chávez como presidente de Venezuela, seguido por Argentina, Bolivia, Brasil, Chile, Ecuador, El Salvador, Nicaragua, Paraguay, Uruguay y México. La Marea Rosa, también conocida como la «vuelta hacia la izquierda» cambió la forma de gobernar en los países de América Latina.
Previamente, durante los años 90, debido al colapso soviético, la democracia capitalista había triunfado en esta región. Los Estados implementaron políticas correspondientes al modelo neoliberal, como la liberalización del comercio, la desregulación, las privatizaciones, etc.
El propósito era estabilizar las economías y hacerlas más competitivas. Cabe destacar que en este momento, los movimientos obreros aceptaron las reformas de mercado. El modelo del libre mercado logró controlar la inflación, aunque también trajo consigo un escaso crecimiento, crisis financieras y desigualdades sociales. A finales de los noventa, la inestabilidad económica motivó la movilización de la oposición.
Un proceso de transformación social
Históricamente, en América Latina la «izquierda» se asoció a un modelo alternativo al capitalismo. Apostaba por la propiedad pública de los medios de producción y la planificación central. Además, las diferencias entre las distintas izquierdas eran principalmente estratégicas. Diferían en sus planes de llevar a cabo una revolución o de seguir una vía democrática hacia el socialismo.
Sin embargo, la crisis del marxismo como ideología y del socialismo como modelo de desarrollo, durante los años 70 y 80, resultó en una redefinición de la «izquierda». En aquella época, muchos partidos de izquierda empezaron a concebir su proyecto como un proceso de transformación social, apostando por la igualdad social.
De esta forma, a principios de la década de 2000, los partidos y movimientos de izquierda trataron de reducir las desigualdades sociales y económicas utilizando la autoridad pública para redistribuir la riqueza en distintos ámbitos. Lo hicieron en varios ámbitos.
¿Por qué surgió la Marea Rosa?
Los expertos aseguran que la Marea Rosa fue causada por factores tanto a largo plazo como a corto plazo.
La primera causa a corto plazo fue la desigualdad. En 2002, 221 millones de latinoamericanos, es decir, el 44% de la población de la región, vivían en la pobreza. En segundo punto, la legalización de la competencia electoral. Gracias a la transición a la democracia en América Latina, los partidos de izquierda pudieron competir por el poder, excepto en Cuba.
Algunos de los factores a corto plazo que precedieron a la ola inicial de victorias de la izquierda fueron las reformas neoliberales de los años noventa, así como las políticas de privatización. Estas medidas encontraron fuerte oposición. Por último, la crisis económica que tuvo ligar entre 1998 y 2002, que provocó el estancamiento de la mayoría de las economías y un aumento de la pobreza y el desempleo en toda la región.
Además, hubo otros factores a largo plazo que mantuvieron y propiciaron esta etapa. Estos fueron, entre otros, el alto crecimiento y el aumento de las exportaciones. Esto permitió a los partidos de izquierda obtener ingresos para gobernar. En última instancia, la difusión regional del movimiento.
El éxito político de candidatos como Hugo Chávez en Venezuela, Lula en Brasil y Kirchner en Argentina en los primeros años de la ola, ayudó a romper la creencia de la era de los 90 de que los gobiernos de izquierda no eran viables. Esta percepción animó a otros representantes de izquierdas a buscar la presidencia y movilizó a los votantes.
Fin de esta etapa
La Marea Rosa se terminó por diferentes razones. En primer lugar, por el descontento a finales de la década de 2000 y la recesión de 2012. La corrupción también fue un motivo, especialmente en Brasil y Argentina. Las fuerzas conservadoras tomaron el control de las principales economías de la región: Argentina en 2015, Brasil en 2016 y Chile en 2017. Esto ocurrió al mismo tiempo que el colapso de Venezuela.
A pesar de todo, cabe destacar que Marea Rosa logró hitos importantes relacionados con la inclusión, la equidad y la democracia. Las mujeres alcanzaron posiciones de poder en la política y en el ejército. Se produjeron avances significativos en materia de derechos humanos -matrimonio entre personas del mismo sexo, leyes de identidad de género (antes que en la mayoría de los países europeos y en Estados Unidos)- y cuestiones medioambientales. Además, la región experimentó una transformación socioeconómica.
En la actualidad, la Marea Rosa persiste en Uruguay y los programas contra la pobreza siguen vigentes en toda la región.
El miércoles 21 de septiembre, el presidente ruso Vladimir Putin anunció una «movilización parcial» de la población en medio de la invasión en Ucrania.
Durante las últimas semanas, y ante el avance de la contraofensiva Ucraniana, el ejército ruso ha sufrido varias derrotas. Según ha explicado Putin en una declaración recogida por la agencia rusa de noticias TASS, sólo los reservistas, principalmente aquellos con experiencia, serán llamados a filas para combatir en Ucrania.
En su discurso, el líder del Kremlin se ha dirigido a todo el país: «Hablaremos de las medidas necesarias y urgentes para proteger la soberanía, la seguridad y la integridad territorial de Rusia, de apoyar el deseo y la voluntad de nuestros compatriotas de determinar su futuro y de la política agresiva de parte de las élites occidentales, que luchan con todas sus fuerzas para mantener su dominio», ha declarado-
Más tarde, Sergei Shoigu, ministro de Defensa de Rusia, ha explicado a la cadena de televisión Rossiya 24 que según sus previsiones unos 300.000 reservistas serán llamados a filas como parte de la «movilización parcial» anunciada por Putin. Esta movilización tan solo afectará al 1.1% de la población rusa.
Andrei Gurulev, miembro del Comité de Defensa de la Duma de Estado, ha detallado que este tipo de movilizaciones afecta, en su mayoría, a ciudadanos menores de 50 años por motivos de salud. Los ciudadanos comenzarán a ser llamados a filas el miércoles y se priorizará a aquellos reservistas con experiencia previa. Además, antes de ser enviados a sus unidades, recibirán entrenamiento adicional.
El presidente Putin también ha aprovechado su discurso para declarar su apoyo a los referéndumsanunciados por las autoridades prorrusas de las autoproclamadas repúblicas populares de Donetsk, Lugansk y las regiones de Jersón y Zaporiyia. «Apoyaremos la decisión sobre su futuro, que será adoptada por la mayoría de los residentes de las repúblicas populares de Donetsk y Lugansk –cuya independencia reconoció días antes de iniciar el 24 de febrero la ofensiva militar contra Rusia– y las regiones de Zaporiyia y Jersón», dijo.
La Inteligencia Artificial sí es una tecnología en auge que poco a poco se va introduciendo en la vida cotidiana de los ciudadanos y hasta en la Administración Pública. Aunque sin duda tiene aplicaciones muy favorables, en LISA News repasamos cuando esta tecnología puede ser contraproducente.
La Inteligencia Artificial es descrita comúnmente como la capacidad que tiene un sistema para interpretar datos, aprender de los mismos y utilizar esos conocimientos para lograr tareas y metas concretas a través de la adaptación flexible.
Así, muy brevemente, la IA es la inteligencia llevada a cabo por las máquinas. Una máquina inteligente percibe su entorno y lleva a cabo acciones para maximizar las posibilidades de éxito del objetivo para el que ha sido creada. Se trata de máquinas que intentan actuar como un humano, pero de manera más eficiente.
¿Para qué puede ser útil la Inteligencia Artificial?
La IA puede hacer la vida más sencilla simplemente realizando acciones tediosas para el hombre, o haciendo que cualquier acción del día a día se haga de manera “perfeccionada”. Además, puede suponer un gran ahorro para empresas y particulares.
Por ejemplo, un robot que se dedique a la distribución y envío de paquetería en una gran empresa, ahorraría grandes cantidades de dinero a corto, medio y largo plazo. Por otra parte, un humanoide que se dedique a estudiar un historial clínico de un paciente, sus síntomas y todos los diagnósticos posibles estaría más capacitado para dar un diagnóstico adecuado mucho más rápido que un médico de carne y hueso.
¿Para qué situaciones puede no ser tan útil?
Existen algunos ámbitos en los que la IA no es tan efectiva. Cuando se trata de reconocimiento facial, la realidad es que es un sistema que, ya sea por probabilidad de semejanza con otros sujetos, o por problemas sociales actuales o pasados, no ha terminado de funcionar como se buscaría.
Un estudio llevado a cabo por la Unión Estadounidense por las Libertades Civiles en julio del 2018 demostró que el programa de reconocimiento facial de Amazon (que se planteaba ser utilizado por algunos cuerpos de la policía estadounidense y otras agencias de la ley) no era fiable cuando se utilizó en el Congreso. De hecho, este mismo programa identificó a 28 de los congresistas como criminales al comparar sus fotografías con los datos policiales del país.
¿El motivo? La gran mayoría de ellos eran pertenecientes a etnias minoritarias.
Por tanto, problemas como el racismo o la posibilidad de similitud facial hacen que este software, a simple vista de una tecnicidad extremadamente sofisticada, falle, suponiendo además, una falta de respeto y una vulneración de los derechos a la igualdad y a la no discriminación de las personas.
Una situación similar sucedió con el software de reconocimiento facial de Google, que identificó a personas de etnia negra como primates, hecho que supuso un gran golpe para la marca –aunque no tan grande como se debería esperar-.
¿Es legítimo que se utilice la Inteligencia Artificial en cualquier ámbito de la sociedad?
Los ejemplos citados anteriormente pueden no tener una gran relevancia más allá de cómo se sienta un individuo con ello, o más allá de suponer un retrato de una sociedad racista y xenófoba.
Sin embargo, hay que tener la mente abierta a que uno de los objetivos tecnológicos al menor plazo posible para los grandes gobiernos y las grandes empresas es la implantación de la IA en todos los ámbitos de la vida humana y de la relación con las personas.
Si bien es cierto que quizás es óptimo que se utilice este tipo de tecnologías para intentar mejorar la vida de la sociedad; hay que prestar mucha atención a otras situaciones en las que la IA puede ser más un inconveniente que una ventaja para las personas.
El ejemplo más claro y –no tan- radical es el de las armas autónomas.
¿Armas autónomas?
Las armas autónomas (Lethal Autonomous Weapons) son los comúnmente llamados “robots asesinos”, concepto que a priori parece más cercano a la ciencia ficción que a la realidad. Estas armas están dotadas de Inteligencia Artificial y, gracias a ello, son capaces de seleccionar y disparar a los objetivos fijados anteriormente sin la necesidad del control de un humano.
Estos robots pueden ser programados para que ataquen a un perfil determinado, como por ejemplo, a hombres de una altura determinada y con unos rasgos determinados, y ellos mismos salen a buscarlos y cumplen con el objetivo.
Aunque pueda parecer sencillo de entender, aún no existe ni siquiera un consenso sobre cuál es la definición oficial o internacional de “autonomía” o “independiente” para los LAWs, pero se puede entender que este tipo de armas tienen tres características básicas:
Pueden moverse independientemente a través de su entorno a lugares que ellos escogen de manera arbitraria (sus características son la movilidad, la persistencia y orientación, y la navegación)
Pueden seleccionar y disparar contra objetivos en su entorno (sus capacidades son identificación propia de objetivos, discriminación para categorizar objetivos, priorización de objetivos y selección del tipo de arma apropiada al objetivo)
Pueden crear y/o modificar sus objetivos incorporando la observación de su entorno y la comunicación con otros agentes. Sus capacidades son autodeterminación, auto compromiso, comunicación autónoma con otros sistemas, auto modificación de objetivos basada en información adquirida de fuentes autónomas, planificación de objetivos, y aprendizaje y adaptación constantes.
El uso de esta tecnología puede abarcar desde humanoides, diseñados y programados para no tener que utilizar personal humano en las guerras, hasta drones dotados de explosivos que pueden detonarlos al localizar un objetivo con las características de un sujeto similar al que se les ha ordenado previamente atacar.
Aunque a día de hoy las grandes potencias mundiales aseguran no haber desarrollado en gran medida esta tecnología, la realidad es que cada vez nos encontramos más cerca del mundo distópico que se muestra en la novela “Yo, robot”, de Isaac Asimov, en el que los robots creados para el bienestar de la sociedad se volvían en contra de la misma.
Para los que no sean conocedores de la novela, la trama explica cómo en un mundo futuro los robots creados para mejorar la vida de los humanos y realizar las tareas menos favorables, acaban pensando por sí mismos y decidiendo que ellos deberían ser la raza superior y, por tanto, intentando aniquilar a la raza humana.
Cabe aclarar, que con la afirmación anterior no se busca hacer referencia a que pasará esto mismo, sino a que, simplemente, la tecnología de la robótica y la inteligencia artificial, empleadas conjuntamente en la armamentística y con autonomía propia, pueden acabar deviniendo un peligro, más que una ventaja, para la raza humana.
Podemos ver ejemplos de cómo tecnologías desarrolladas por y en beneficio del hombre se han vuelto en su contra en lo que se refiere a la energía nuclear (con las bombas nucleares o bombas de hidrógeno), en las bombas de racimo, o en las minas antipersona.
Todas estas se han prohibido de manera internacional –o se han intentado prohibir y algunos países han rechazado esta prohibición-, precisamente por sus efectos negativos, más que positivos, para el hombre, y por sus consecuencias nefastas en el campo de batalla. Y, probablemente, si se hubiera sabido de antemano ese “efecto negativo” que conlleva para todo el mundo, se habrían intentado prohibir antes de utilizarlas, y se habría intentado prohibir su desarrollo.
Según información del servicio de Inteligencia británico, Rusia habría trasladado submarinos desde su puerto de origen en Sebastopol, Crimea, hacia la ciudad de Novorosíisk, al sur de Rusia.
La investigación de la Inteligencia británica ha alertado el martes 20 de septiembre de un nuevo movimiento militar por parte de Rusia. Según han informado, han trasladado submarinos de clase KILO, y podría tratarse de una reacción del Kremlin a la contraofensiva ucraniana en el este del país.
"El mando de la flota del mar Negro de Rusia ha trasladado casi con seguridad sus submarinos de la clase KILO de su puerto de origen, Sebastopol, en Crimea, a Novorosíisk, en Krasnodar Krai, al sur de Rusia", ha detallado el Ministerio de Defensa británico en un comunicado.
Latest Defence Intelligence update on the situation in Ukraine - 20 September 2022
En las últimas semanas, la capacidad militar de Ucrania se ha visto incrementada, convirtiéndose en una amenaza cada vez mayor. "En los últimos dos meses, el cuartel general de la flota y su principal aeródromo de aviación naval han sido atacados. Garantizar la base de la flota del mar Negro en Crimea fue probablemente una de las motivaciones del presidente ruso Vladimir Putin para anexionar la península en 2014", ha añadido el Ministerio de Defensa británico.
Los ciberdelincuentes han aprovechado la muerte de la reina Isabel II para realizar ataques de phishing con el objetivo de atraer a usuarios a páginas maliciosas y robar sus credenciales de las cuentas de Microsoft.
Proofpoint -empresa líder en ciberseguridad y cumplimiento normativo- ha detectado correos electrónicos fraudulentos que tienen como objetivo el robo de las credenciales de las cuentas de Microsoft de los usuarios.
¿En qué consiste este phishing?
En los correos electrónicos, los delincuentes se hacen pasar por Microsoft y buscan engañar al destinatario para que firme en un libro de condolencias virtual en memoria de la monarca. Al hacer clic en el enlace, los usuarios son redirigidos a una página falsa en la que deben introducir sus datos de inicio de sesión del correo de Microsoft.
No siendo esto suficiente, los delincuentes intentan pedir a los usuarios los códigos de autenticación multifactor (MFA) para hacerse con el control total de las cuentas de Microsoft.
Tal como se vio en 2020 con la Covid 19, los ciberdelincuentes utilizan cualquier cuestión de actualidad de gran repercusión para intentar lograr sus objetivos. “El fallecimiento de Isabel II y los eventos que acompañan este momento son noticias de primera plana en todo el mundo, convirtiéndolos en temas de ingeniería social perfectos para los ciberdelincuentes. […] En este caso, los atacantes están intentando provocar un sentimiento de dolor, preocupación o tristeza entre las posibles víctimas, y les proporciona además un espacio en el que compartir recuerdos y comentarios en honor a la reina.”, explica Sherrod DeGrippo, vicepresidenta de Investigación y Detección de Amenazas de Proofpoint.
¿Qué hacer para evitar ser víctima de este phishing o similares?
Para empezar, es importante saber que Microsoft, y cualquier red social, entidad bancaria, etc. nunca pedirá al usuario los datos de acceso a su cuenta.
También es necesario concienciar al usuario de que, si nunca pedirán los datos de acceso, mucho menos los MFA, o el código que se envía al correo electrónico o dispositivo para comprobar que se está intentando acceder a la cuenta. Esta información es única e intransferible, y bajo ningún concepto se debe proporcionar a nadie.
Por último, se recomienda desconfiar de correos electrónicos no oficiales, y que incluyan archivos ejecutables o enlaces. Siempre es mejor acceder a una página web directamente desde el buscador.
Un grupo de abogados y periodistas estadounidenses han denunciado al exdirector de la CIA y ex secretario de Estado durante el Gobierno de Donald Trump, Mike Pompeo, por presunto espionaje.
Los demandantes han señalado a Pompeo como principal responsable del espionaje que afectó tanto al fundador de WikiLeaks, Julian Assange, como a todos sus visitantes en 2017 en la embajada. Según han indicado en la demanda, la presunta vigilancia llevada a cabo por la CIA, tuvo lugar durante un periodo de siete años, cuando los abogados y periodistas de Assange lo visitaban en la embajada de Ecuador, en Londres.
La denuncia está fundamentada en una demanda e investigación abierta en la Audiencia Nacional de España contra la empresa de seguridad UC Global SL, que realizó los actos de espionaje.
El periodista y programador australiano sigue pendiente de ser extraditado a Estados Unidos, después de que Reino Unido aprobara su extradición en junio de 2022, tras publicar cientos de documentos y secretos oficiales sobre la estrategia militar estadunidense en Afganistán e Irak. En junio de 2012, Assange se refugió en la embajada de Ecuador de Londres. En los siete años en los que permaneció allí, recibió visitas tanto de familiares y amigos como de trabajadores como los periodistas y abogados que han presentado la demanda. Según se ha indicado en la demanda, todas estas visitas fueron espiadas por la CIA, a cargo de Pompeo, y a través de la empresa de seguridad española UC Global SL.
Según ha informado el diario El País, entre los firmantes de la demanda se encontraban las abogadas Margaret Ratner Kunstler y Deborah Hrbek, y los periodistas John Goetz y Charles Glass, especialistas en temas de seguridad nacional. Todos ellos visitaron a Assange entre 2012 y 2019 y que según la denuncia: “fueron espiados por orden de la CIA durante la gestión de Pompeo”.
La investigación también apunta a que el objetivo principal del espionaje era conocer con antelación la estrategia judicial de Assange para el proceso judicial de extradición que se estaba llevando a cabo en los tribunales ingleses.
El pasado viernes 16 de septiembre Uber sufrió un ciberataque importante, hecho que la compañía confirmó a través de redes sociales explicando “Actualmente, estamos respondiendo a un incidente de ciberseguridad. Estamos en contacto con la Policía y publicaremos actualizaciones adicionales aquí a medida que estén disponibles”.
We are currently responding to a cybersecurity incident. We are in touch with law enforcement and will post additional updates here as they become available.
Aunque Uber lo anunció, no hizo falta; el ciberatacante publicó un mensaje en el foro interno de la compañía haciéndose eco de ello. En concreto, escribió “Anuncio que soy un hacker y que Uber ha sufrido una brecha de seguridad”.
Aunque no se sabe del todo el alcance del ataque, se habla incluso de que el atacante ha podido acceder a las credenciales de Uber en Amazon Web Services, su proveedor Cloud.
Lo que sí ha mostrado el ciberdelincuente son capturas de pantalla con acceso completo a los sistemas de TI de Uber, incluyendo el software de seguridad de la empresa y el dominio de Windows.
La principal sospecha es que un empleado de Uber permitió a alguien ajeno iniciar sesión en la red interna mediante VPN, cosa que permitió al delincuente navegar por la intranet de Uber.
La empresa, por su parte, ha desconectado los sistemas de comunicación interna al ver que también han sido comprometidos y está investigando el incidente con las autoridades.
Además, desde la cuenta de Twitter de Uber se añadió que no se tienen pruebas de que tras el ciberataque los atacantes tuvieran acceso a información sensible del usuario. También comentó que sus servicios continuaban operativos.
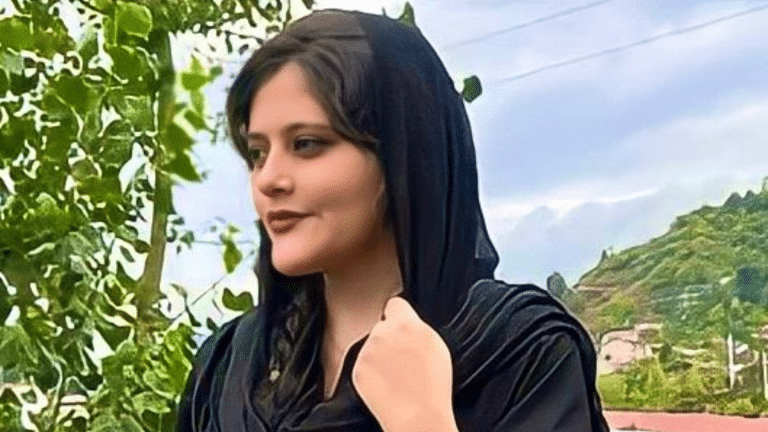
Masha Amini murió el viernes 16 de septiembre, en una comisaría de Teherán, a causa de un infarto tras haber sido detenida por llevar mal puesto el velo islámico.
La joven, de 22 años, fue detenida el martes por la Policía de la Moral mientras paseaba con su hermano por no llevar bien puesto el velo, obligatorio en todo el país. Fue trasladada a la comisaría de Teherán para recibir una “clase de reeducación”, donde sufrió un infarto y posteriormente entró en coma. Amini fue trasladada a un hospital de la capital “sin signos vitales”, según declaró la institución médica. Finalmente, falleció el viernes en el complejo hospitalario.
La policía ha declarado que Masha Amini estaba enferma previamente y sufrió un ataque cardíaco mientras esperaba con otras mujeres detenidas. Sin embargo, la familia de la fallecida ha hablado con algunos medios de comunicación iraníes para desmentir la versión policial: “Las autoridades han dicho que mi hija era una enferma crónica. Yo personalmente niego tales afirmaciones, ya que mi hija estaba en forma y no tenía problemas de salud”, declaró el padre de Amini.
Desde el viernes, se han producido decenas de protestas a lo largo de todo el país. El sábado 17, durante el funeral de la joven en la localidad de Aychi, en la región kurda de Saqez, de donde era originaria Amini, decenas de mujeres se quitaron el velo islámico en forma de protesta. La manifestación fue disuelta por la policía con gas lacrimógeno y más de treinta personas resultaron heridas, según datos del grupo de derechos humanos kurdos Hengaw.
🇮🇷 | LO ÚLTIMO: Las mujeres de Irán-Saqqez se quitaron el velo (hiyab) en protesta contra el asesinato de Mahsa Amini, mujer de 22 años, a manos de la policía. Gritan: "Muerte al dictador".
Otras mujeres están usando la fotografía de la joven como imagen de perfil de sus redes sociales. Durante el fin de semana el hashtag #MahsaAmini se convirtió en uno de los más importantes de la historia de Twitter en lengua persa y se difundieron vídeos en los que algunas mujeres se cortaron el cabello como protesta.
Las manifestaciones han tenido lugar en puntos de todo el país. En Sanandaj, capital del Kurdistán iraní, los asistentes se reunieron bajo el lema “¡Muerte al dictador!” o “¡Muerte a Jamenei!”. En Teherán, los manifestantes se reunieron en torno a la universidad de la capital coreando “Mujer, vida y libertad”.
También algunas organizaciones e instituciones se sumaron a las protestas en redes sociales. “Que muera una mujer tras ser detenida por cómo iba vestida es una prueba de una depravación inaceptable. Es absolutamente necesaria una investigación transparente, que los responsables de la muerte de Mahsa rindan cuentas adecuadamente y que la familia reciba una reparación”, proclamó la organización Human Rights Watch. En un intento de silenciar la polémica, el presidente iraní, Ebrahim Raisi, ha ordenado abrir una investigación sobre el caso para esclarecer lo ocurrido.
Según el sistema legal islámico o sharía, las mujeres están obligadas a cubrirse completamente el pelo y a llevar ropa larga y holgada. Incumplir esta norma puede conllevar reprimendas públicas, multas y arrestos. En los últimos años cada vez más mujeres han comenzado a quitarse el velo como forma de reivindicación.
El phishing o suplantación de identidad consiste en una estafa que tiene como objetivo obtener a través de Internet datos privados de los usuarios, especialmente para acceder a sus cuentas o a sus datos bancarios. En LISA News te contamos cómo evitar esta estafa.
Este término proviene de la palabra inglesa “fishing”, que en español significa “pescar”, y se refiere a los estafadores o phishers que intentan que sus víctimas muerdan el anzuelo.
¿Qué tipos de phishing existen?
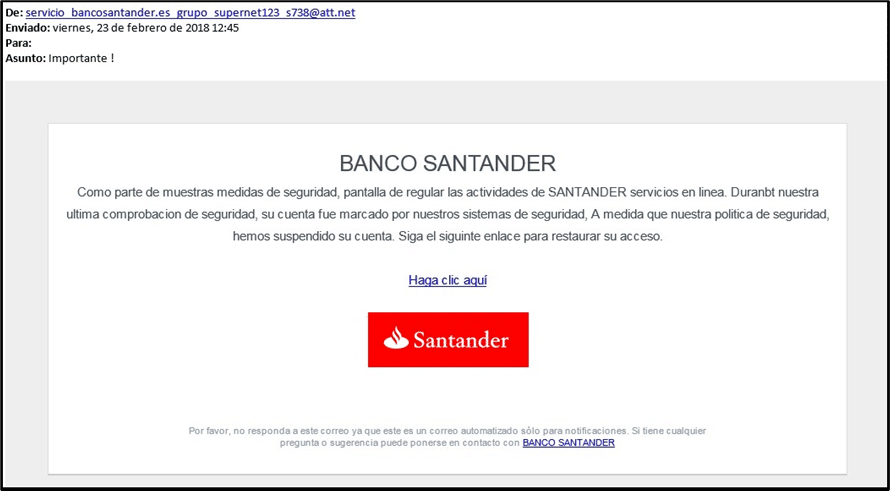
El más común es el phishing por correo electrónico. Este consiste en un ciberataque que se lanza mediante correo electrónico y suplanta la identidad de alguien, ya sea de una empresa, de una persona o de una organización. Puede que llegue un correo electrónico del banco -aparentemente- indicando que se deben confirmar los datos bancarios, con un enlace para hacerlo. Este enlace conduce al usuario a una página web muy similar a la del banco en la que puede introducir sus datos bancarios y, una vez introducidos, el phisher puede acceder a la cuenta bancaria y apropiarse de su dinero.
Otro ejemplo común es el fraude del CEO -supuestamente- que envía un correo electrónico a algún empleado de contabilidad pidiendo que realice una transferencia de empresa a una cuenta bancaria. Esta cuenta bancaria suele encontrarse en un paraíso fiscal y, como el empleado no cuestiona al CEO, suele hacerlo sin preguntar.
También son muy comunes el phishing, comúnmente llamado “la estafa del príncipe nigeriano”, en los que se informa al usuario de que es el único heredero de una fortuna de un familiar lejano que pertenecía a la realeza, y para acceder a esa fortuna se deben pagar unos gastos. Al pagarlos, no se vuelve a saber nada más de ningún príncipe ni del correo electrónico que ha enviado el mensaje.
También se dan phishings por SMS -smishing-, por teléfono –vishing, como los famosos scammers que llaman haciéndose pasar por Amazon, entre otros-, phishing basado en malware -en el que el propio correo electrónico es un software malicioso que se apropia directamente del equipo- o incluso mediante código QR -Qrishing-.
Si bien está claro que todos los métodos son distintos, hay algo que tienen en común a la hora de llevarse a cabo: se utiliza ingeniería social, una práctica ilegítima que se utiliza para manipular a los usuarios.
Algunos de los casos de phishing más relevantes
Facebook y Google, que perdieron más de cien mil millones de dólares entre 2013 y 2015 a través de una estafa de facturas fraudulentas online desde Lituania.
Banco Crelan, un banco belga que perdió 75 mil millones de dólares en un fraude del CEO.
Laboratorios Upsher-Smith, una farmacéutica estadounidense que perdió más de 50 mil millones de dólares, también por culpa de un fraude del CEO.
Ubiquiti Networks, una compañía de redes informáticas estadounidenses que perdió más de 45 mil millones de dólares, también por culpa de un fraude del CEO, y no lo supieron hasta que el FBI les avisó.
¿Cómo evitar caer en un phishing?
La guía de INCIBE para detectar un correo electrónico malicioso apunta a los siguientes consejos:
Comprueba el remitente. Comprueba que no esté suplantando a otra persona, ya que a veces se utilizan correos electrónicos muy similares.
Asunto. El asunto del correo electrónico phishing suele ser atractivo y tener gancho: desconfía si es así.
Objetivo del mensaje. Si es un correo electrónico del banco o similar, nunca te pedirá datos personales por correo.
Redacción. Fíjate si hay faltas de ortografía o si puede ser una mala traducción de otro idioma. En ocasiones el phisher no es español, así que utiliza traductores simples y eso puede delatarle.
Enlaces. ¿Llevan a una página legítima? Si sitúas el cursor encima del enlace, podrás ver a dónde dirige concretamente. Igualmente, se recomienda entrar en la página web directamente desde el buscador para evitar problemas.
Datos adjuntos. Analiza los datos adjuntos antes de abrirlos utilizando un antivirus o un analizador de ficheros. De no tenerlo, es mejor cerciorarse de que el mensaje es legítimo antes de abrir un archivo.
Y los mismos consejos pueden servir en caso del resto de tipos de phishing. Lo más importante es la prevención y el conocimiento sobre ello.
Como se ha visto, donde hay más pérdidas o estafas es en las grandes compañías. Es por eso que hay empresas que se especializan en la formación a usuarios y trabajadores para la detección y la prevención de incidentes relacionados con phishing y otros tipos de malware. Hacen cursos formativos, e incluso test y simulaciones de envío de phishing a los trabajadores de una empresa, para comprobar cuál es el nivel de conocimiento y concienciación en el ámbito.
Con ello, es posible proteger no solamente los activos empresariales, sino también los personales, ya que los empleados son capaces de aplicar esos conocimientos en su día a día para evitar caer en algún tipo de phishing.
Las cookies de esta web permiten una navegación más óptima al recordar tus preferencias de visitas anteriores para ofrecerte una experiencia más relevante. Haz clic en Aceptar para aceptar todas las Cookies. Si lo necesitas, puedes visitar "Cookie Settings" para personalizar tu consentimiento de forma avanzada.
Esta web utiliza cookies para mejorar la experiencia mientras navegas. Aparte de esto, las cookies que están categorizadas como necesarias están guardadas en tu navegador ya que son esenciales para que funcione la página web. También se utilizan cookies de terceros que nos ayudan a analizar y entender como se utiliza esta web. Estas cookies serán guardadas en tu navegador solo con tu consentimiento. Tienes la opción de desactivar y borrar estas cookies cuando quieras, pero si lo haces puede afectar tu experiencia durante la navegación.
Necessary cookies are absolutely essential for the website to function properly. These cookies ensure basic functionalities and security features of the website, anonymously.
Cookie
Duración
Descripción
cookielawinfo-checkbox-analytics
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Analytics".
cookielawinfo-checkbox-functional
11 months
The cookie is set by GDPR cookie consent to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookies is used to store the user consent for the cookies in the category "Necessary".
cookielawinfo-checkbox-others
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Other.
cookielawinfo-checkbox-performance
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Performance".
cookielawinfo-checkbox-performance
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Performance".
viewed_cookie_policy
11 months
The cookie is set by the GDPR Cookie Consent plugin and is used to store whether or not user has consented to the use of cookies. It does not store any personal data.
viewed_cookie_policy
11 months
The cookie is set by the GDPR Cookie Consent plugin and is used to store whether or not user has consented to the use of cookies. It does not store any personal data.
Functional cookies help to perform certain functionalities like sharing the content of the website on social media platforms, collect feedbacks, and other third-party features.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Analytical cookies are used to understand how visitors interact with the website. These cookies help provide information on metrics the number of visitors, bounce rate, traffic source, etc.
Advertisement cookies are used to provide visitors with relevant ads and marketing campaigns. These cookies track visitors across websites and collect information to provide customized ads.