En este artículo profundizamos en aquellas características que, según los expertos, nos podrían indicar que estamos frente a una secta y cuáles son los principales rasgos de un líder sectario.
Actualmente no existe una definición de secta aceptada por toda la comunidad internacional y, a lo largo de la historia, las definiciones de secta han estado mayoritariamente unidas a la religión. En este artículo aportamos una definición del periodista especializado en la problemática sectaria, Pepe Rodríguez. Esta no esta centrada en el eje religioso y une tanto el campo psicológico, como el legal y el social:
“Una Secta Destructiva (SD) será todo aquel grupo que, en su dinámica de captación y/o adoctrinamiento, utilice técnicas de persuasión coercitiva que propicien la destrucción (desestructuración) de la personalidad previa del adepto o la dañen severamente. El que, por su dinámica vital, ocasione la destrucción total o severa de los lazos afectivos y de comunicación efectiva del sectario con su entorno social habitual y consigo mismo. Y, por último, el que su dinámica de funcionamiento le lleve a destruir, a conculcar, derechos jurídicos inalienables en un Estado de Derecho”.
Partiendo de esta definición, para poder otorgar a una organización la etiqueta de secta debería cumplir con el uso de técnicas de persuasión coercitiva que dañen la personalidad del sujeto; la destrucción de los lazos del adepto con su entorno social y afectivo y la vulneración de los derechos naturales del individuo.
En el libro «Tu hijo y las sectas» también se detallan otras 10 características de las sectas para su identificación como tal:
El grupo está cohesionado por algún tipo de doctrina, puede ser tanto sociotrascendente como religiosa. Además, esta doctrina tiene que ser difundida de manera demagógica, dirigida por un líder carismático que finja ser una persona elegida por una divinidad o ella misma y declarando tener la Verdad Absoluta.
En la organización existe una estructura totalitaria, vertical y teocrática. La palabra de los líderes es “dogma de fe” e intervienen en la vida íntima de los adeptos exigiendo que se cumplan todas sus órdenes.
En una secta se obliga a los adeptos a distanciarse en mayor o menor medida de sus lazos afectivos y sus relaciones sociales o de las actividades rutinarias que realizaban antes de entrar en la secta (estudios, trabajo…).
La forma de vida es en comunidad con una dependencia prácticamente total del grupo.
Eliminar parcial o totalmente el derecho a la intimidad y las libertades individuales.
Control de información, que se puede ocultar o manipular, e incluso prohibir las relaciones con ex adeptos que juzguen al grupo.
Utilizar la persuasión coercitiva, a través de técnicas de manipulación, que aparentemente sean actividades normales y lícitas como la meditación, y que, sin embargo, provocarán la anulación de voluntad y razonamiento de las víctimas pudiendo aparecer alguna alteración psíquica.
Promover el rechazo de los adeptos a la sociedady a sus instituciones, promulgando la visión de que los demás son enemigos, el Bien es la secta y el Mal es la sociedad, la cual solo interesa cuando pueda ser útil para el grupo.
Realizar actividades para obtener nuevos adeptos (proselitismo) y recaudar dinero (en muchas ocasiones la recaudación se hará mediante actos delictivos). Para los casos en los que sean sectas que se encuentren en más de un país, el dinero recaudado se enviará a las centrales de la organización.
Conseguir, bajo coacción psicológica, que los nuevos adeptos entreguen grandes sumas de dinero o su patrimonio. Para los adeptos que trabajen fuera de la secta deberán entregar su salario o parte de él y los que trabajen dentro de la organización no obtendrán remuneración salarial.
Otros expertos en la cuestión también señalan la negación de la ayuda médica o tratamientos sanitarios lo que puede provocar en los adeptos desde enfermedades al fallecimiento.
Ahora que ya sabemos cuáles son las principales características para identificar a una secta como tal profundizaremos en los rasgos de un líder sectario. Para ello nos apoyaremos en el análisis realizado por Cuevas y Canto de más de 20 líder de sectas destructivas y del que aportaron las siguientes conclusiones.
En primer lugar, destacaron que la personalidad del líder se infiltra en el comportamiento de los adeptos, de forma que los miembros se mimetizan con su líder. Así, el funcionamiento del grupo, su doctrina y su ideología son fieles a las características del líder. Por otra parte, el líder instrumentaliza a los miembros del grupo para conseguir sus propios deseos, utilizando herramientas fraudulentas.
Además, según la investigación, es altamente notable el fuerte carisma que poseen los líderes de las sectas. La mayoría de ellos tienen fuertes capacidades comunicativas y de oratoria y se presentan como personas muy seguras de sí mismas e inteligentes. También suelen ser perfiles «encantadores» que consiguen conectar con su ambiente, infiltrándose en instituciones con el objetivo de mejorar su estatus y poder.
En el estudio se determinó que existía una gran diferencia entre la biografía oficial del líder y los logros que realmente alcanzaron. Normalmente éstos exageran la información, sobrevalorándose o basándose en mentiras para, de esta forma, remitirse a la «grandiosidad del líder».
En cuando al perfil psicológico los líderes de sectas suelen presentar grandes rasgos narcisistas y un perfil dominante en el que tienen un sentido desproporcionado de su propia importancia y una necesidad «excesiva» de admiración. En algunas ocasiones han fingido, incluso, ser «divinidades» alimentando así también su ego.
El pasado de los líderes de las sectas también ser bastante problemático o conflictivo. Estos suelen haber vivido experiencias de desadaptación social, desestructuración o sobreproteccionismo familiar, maltrato o humillaciones o fracaso escolar.
Como consecuencia de este pasado, los líderes de sectas suelen crearse realidades alternativas en las que ellos son el epicentro y se despliega un fuerte desprecio hacia el mundo exterior.
En relación a esta cuestión también suelen presentar problemas emocionales relacionados con una alta volatibilidad e inestabilidad alternando rápidamente entre el cariño y la proximidad y el enfado y la hostilidad.
Al igual que el perfil de un líder de una secta se muestra como narcisista también existen rasgos psicopáticos o antisociales. Muchos de ellos se ajustan a un perfil psicopático ya que cumplen con características como falta de empatía, crueldad, escaso autocontrol, encanto y labia, megalomanía, falta de culpabilidad, manipulación o mentiras patológicas.
Para terminar es necesario apuntar que la psicopatología de un líder sectario no suele cuadrar dentro de los trastornos psicopáticos graves, sino de conductas propias de trastornos de personalidad. Principalmente los rasgos antisociales, narcisistas y paranoias, sumados a un gran carisma y a una alta capacidad de engaño.
Cómo funciona y cómo protegerte del «spyware» bautizado como Dracarys. Este afecta a dispositivos Android haciéndose pasar por aplicaciones para infectar los dispositivos móviles.
Hace unos meses, Meta alertaba del surgimiento de un nuevo software malicioso o spyware que afectaba a la privacidad de los usuarios de un smartphone o dispositivo móvil del sistema operativo Android, como indicó en un informe sobre amenazas del segundo trimestre del año. Fue también la compañía de Zuckerberg la que bautizó este programa maligno como Dracarys.
Un spyware es un tipo de software malicioso cuya función es recopilar datos, información y patrones de comportamiento en la red del usuario infectado para su posterior uso por parte de grupos delictivos. Se trata de un «sistema espía» que normalmente es instalado en los dispositivos sin que el usuario se de cuenta y logra acceder rápidamente a todo tipo de datos.
Inicialmente, el malware afectó a usuarios de Nueva Zelanda, India, Pakistán y Reino Unido. Según han indicado las autoridades, detrás de estos ataques de ciberespionaje se encuentra el grupo de hackers Bitter APT. El programa ha sido difundido utilizando la aplicación de mensajería Signal a través de la cual logran robar todo tipo de datos y activar cámaras y micrófonos.
¿Cómo funciona Dracarys?
La compañía de ciberinteligencia Cyble publicó hace algunas semanas unos nuevos informesdonde analizaron el comportamiento de este nuevo malware. Según la información aportada por Cyble, Dracarys llegaba a los usuarios mediante una página de phishing, es decir, el grupo Bitter APT diseñó una página web de descargas que simulaba ser el dominio oficial de Signal en la que ocultaron el código del malware. De esta forma, cuando los usuarios descargaban la aplicación a través de esta plataforma, Dracarys podía acceder a los datos de los usuarios.
No obstante, como todas las aplicaciones, en el proceso de instalación el usuario tiene que conceder una serie de permisos, en este caso el software malicioso solicita el acceso a la lista de contactos del teléfono, los SMS, el acceso a la cámara y al micrófono, la lectura y escritura del almacenamiento, la realización de llamadas y el acceso a la ubicación precisa del dispositivo. Además, según han indicado los expertos de Cyble, el «spyware» puede acceder a permisos adicionales a través del Servicio de Accesibilidad.
Cómo protegerse de los malwarecomo Dracarys
Diversas entidades y compañías expertas en informática y ciberseguridad han desarrollado una serie de consejos y medidas para que cualquier usuario pueda protegerse y actuar ante este tipo de malwares.
Algunas claves para evitar estos ciberataques son:
Instalar solo aplicaciones provenientes de tiendas oficiales como Play Store o App Store.
Utilizar programas antivirus en todos los dispositivos de los que se dispongan y vigilar las alertas que generen.
Emplear contraseñas seguras y sistemas de autenticación multifactoriales.
Evitar abrir enlaces sospechosos recibidos por correo electrónico o SMS y mantener actualizados los sistemas y aplicaciones.
Para verificar que un dispositivo no esté infectado con un spyware es recomendable no solo verificar frecuentemente las alertas proporcionadas por el antivirus que el usuario tenga instalado, sino también el uso que las aplicaciones móviles hacen de los datos móviles y las redes WiFi en busca de comportamientos anómalos.
Si se detectara un posible programa malicioso será necesario desactivar los datos móviles y redes WiFi, retirar la tarjeta SIM del dispositivo y realizar un restablecimiento de fábrica inmediatamente. De no ser posible esta opción, hay que detectar la aplicación a través de la cual está actuando el malware, eliminarla y reiniciar el dispositivo.
Este lunes el gobernador republicano del estado de Indiana, Eric Holcomb, aterrizó en Taiwan este lunes 22 de agosto junto a una delegación oficial estadounidense. A su llegada, fue recibido por la presidenta de Taiwán, Tsai Ing Wen. Holcomb permanecerá en la isla cuatro días.
La visita del gobernador de Indiana, tres semanas después de la visita de la presidenta de la Cámara de Representantes, Nancy Pelosi, refuerza la relación entre EEUU y Taiwan mientras la tensión con China sigue aumentando.
Fue el propio Holcomb el que anunció su visita al país a través de Twitter: “Aterricé en Taipei para iniciar un viaje de desarrollo económico en Taiwán y Corea del Sur. Esta semana marca mi segundo viaje a Corea del Sur como gobernador y estoy orgulloso de ser el primer gobernador en visitar Taiwán desde antes de la pandemia”, publicó el gobernador.
Thank you to #Taiwan President Tsai Ing-wen (@iingwen) for welcoming me, @SecChambersIN & our #Indiana delegation. It was an honor to meet, celebrate the 44-year sister-city relationship between Taipei & Indianapolis & discuss our common economic & academic interests & goals. pic.twitter.com/H5pYk8zLkE
La visita de Nancy Pelosi a principios del mes de agosto fue especialmente criticada por parte del gobierno Chino y propició amenazas y movimientos militares por parte de China. La semana pasada una delegación de congresistas estadounidenses aterrizó en la isla reiterando los últimos movimientos de EEUU.
Estados Unidos y Corea del Sur han comenzado este lunes 22 de agosto los mayores ejercicios militares conjuntos desde 2018 como respuesta a la creciente amenaza nuclear de Corea del Norte. Los entrenamientos conjuntos durarán hasta el 1 de septiembre y se realizarán a 40 kilómetros de distancia de Seúl.
Los ejercicios, que Corea del Norte ha calificado como «ensayos de invasión», incluirán ejercicios de campo de aviones, buques de guerra, tanques y decenas de miles de soldados que serán entrenados mediante simulaciones de ataques conjuntos, refuerzos de armas y combustible de primera línea así como remoción de armas de destrucción masiva.
En los últimos años la cantidad de simulacros y entrenamientos de Estados Unidos y Corea del Sur se habían visto reducidos notablemente para favorecer la comunicación entre la Administración Trump y el líder norcoreano Kim Jong-un. Sin embargo, las tensiones han ido aumentando desde el encuentro de ambos mandatarios en 2019.
Desde entonces, Pionyang ha llevado a cabo una modernización armamentística que ha llevado a Estados Unidos a volver a afianzar su relación con Seul.
Como te contamos en LISA News, a finales del pasado mes de julio el presidente norcoreano advirtió que las Fuerzas Armadas de Corea del Norte están “totalmente preparadas” para hacer frente a cualquier tipo de crisis y que la disuasión de la guerra nuclear está “totalmente lista” para demostrar “su poder absoluto de manera precisa y rápida”.
El líder norcoreano también destacó, en el contexto de su discursoen el evento que celebra el 69º aniversario del armisticio de 1953 que supuso el fin de la Guerra de Corea (1950-1953) también conocido con el Día de la Victoria, que también está completamente lista para responder “a todos los enfrentamientos militares con Estados Unidos”.
Kim Jong Un también advirtió que si Corea del Sur intentaba un ataque preventivo serían “aniquilados”. “Un intento tan peligroso será castigado de inmediato por una fuerza poderosa y el régimen de Yoon Suk Yeol y su ejército serán aniquilados”, dijo.
Según algunos expertos, tanto a Corea del Sur como a Estados Unidos la mayor preocupación gira en relación a las informaciones de Inteligencia que señalan una “alta probabilidad” de que desde Pyongyang se esté emplazando armamento nuclear táctico en la zona desmilitarizada que dividió a Corea del Norte de Corea del Sur en la Guerra de Corea.
Según el experto George Chaya, el resultado de que esta hipotética situación se convirtiera en realidad significaría que dos bases estadounidenses quedarían a merced de sus armas tácticas convirtiéndose en objetivos vulnerables.
El pasado mes de junio los ministros de Defensa de Japón, Estados Unidos y Corea del Sur anunciaron un acuerdo en el que reanudaban maniobras militares conjuntas con el objetivo de buscar y seguir misiles balísticos y actuar como disuasión ante Corea del Norte.
Este miércoles, 24 de agosto, se cumple el 31 aniversario de la independencia de Ucrania de la Unión Soviética, fecha que coincide con los seis meses de invasión de Rusia.
El presidente ucraniano alertó el pasado sábado, 20 de agosto, de un posible aumento de los ataques rusos durante el día de la Independencia. Este 24 de agosto, día en que se celebra la Declaración de Independencia en Ucrania, también se cumplen seis meses de la invasión rusa.
A tan solo tres días de la fiesta nacional, los ucranianos ya exponían en las calles de las principales ciudades vehículos militares rusos destruidos durante la guerra contra Ucrania. Zelensky se mostró preocupado por los posibles movimientos rusos a lo largo del próximo miércoles entonces.
«Debemos ser conscientes de que esta semana Rusia puede intentar hacer algo particularmente agradable, algo particularmente cruel. Así es nuestro enemigo, pues Rusia está haciendo algo repugnante y violento cada semana durante estos seis meses», declaró.
Desde Estados Unidos también se llamó a sus ciudadanos a abandonar el país. «La situación de seguridad en toda Ucrania es muy volátil y las condiciones pueden deteriorarse sin previo aviso», alertaron en un aviso desde la Embajada.
El líder ucraniano quiso también mandar un mensaje de fuerza a sus ciudadanos ante «cualquier provocación enemiga» y pidió una muestra de unidad durante esta semana especialmente señalada para el país.
«Las Fuerzas Armadas de Ucrania y nuestros servicios de Inteligencia harán todo lo posible para proteger a la gente. Y ciertamente responderemos a cualquier manifestación de terror ruso. Pero, por favor, sigan estrictamente las normas de seguridad mañana. Por favor, respeten el toque de queda. Presten atención a las sirenas aéreas”, dijo Zelenski.
Según informó el Ejército ucraniano, el país se prepara para un posible aumento de ataques con misiles rusos. Las autoridades han prohibido cualquier manifestación pública en Kiev del 22 al 25 de agosto.
Las tensiones también aumentan tras el atentado que se saldó con la muerte de la hija de Alexander Dugin a las afueras de Moscú el pasado sábado 20 de agosto. Kiev niega su participación en el atentado mientras los servicios de Inteligencia rusos acusan a los servicios de Inteligencia ucranianos de la operación.
Te recordamos que también puedes escuchar el Boletín Semanal de LISA News en Spotify o verlo en formato vídeo en Youtube.
SEGURIDAD / INTERNACIONAL
📈 Continúa la escalada de tensión en Taiwán – Esta semana continuaron los ejercicios militares chinos en el espacio aéreo y marítimo que rodea Taiwán y una delegación del Congreso de Estados Unidos visitó la isla. El objetivo del viaje era reafirmar el apoyo estadounidense cuando la tensión por la reciente visita de Pelosi aún sigue latente.
Estados Unidos y Taiwán han comenzado negociaciones para un pacto comercial que podría cerrarse en otoño, también con la oposición de Pekín.
⏳ El conflicto en Ucrania podría prologarse, al menos, hasta el próximo año – En relación a Ucrania la Inteligencia británica ha señalado que ve en una fase «avanzada» los preparativos para un referéndum en Donetsk y desde Kiev aseguraron haber destruido una base del Grupo Wagner en Lugansk. Algunos analistas pronostican que el conflicto se prolongará, al menos, hasta el próximo año.
El presidente ruso, Vladimir Putin se ofreció esta semana a armar con equipos modernos a sus aliados en América Latina, Asia y África que no se sometan, según dijo, al dictado de Occidente.
🚦 Rusia adelanta un cambio en sus políticas de seguridad tras la posible ampliación de la OTAN – Rusia ha adelantado esta semana un cambio en sus políticas de seguridad en la región del Báltico y el Ártico tras la entrada de Suecia y Finlandia en la OTAN.
Finlandia investiga las incursiones de dos aviones de combate rusos que violaron el espacio aéreo finlandés. Estas maniobras no serían casuales ya que, además, Helsinki ha anunciado que reducirá un 80% los visados a los ciudadanos rusos.
🚀 Misiles hipersónicos en Kaliningrado – Este jueves cazas MiG-31 con misiles hipersónicos Kinzhal aterrizaron en la base aérea de Chakalovsk, en el enclave del Mar Báltico de Kaliningrado, como parte de “medidas adicionales de disuasión estratégica” en la zona del mar Báltico.
Estos tienen capacidad nuclear, vuelan a una velocidad diez veces superior a la velocidad del sonido -siendo difíciles de interceptar- y tienen un alcance de cerca de 2.000 kilómetros de distancia. Esto significa que podrían llegar a Berlin o a París.
☣️ Un accidente en Zaporiyia podría impactar en Alemania – Continúa la preocupación por el riesgo de accidente nuclear en el contexto de las actividades militares alrededor de la planta nuclear de las que se culpan mutuamente tanto Kiev como Moscú.
El Kremlin aseguró que cerrará la central, que se encuentra en zona ocupada por las tropas rusas, si continúan los ataques ucranianos. El servicio de Inteligencia ucraniano alertó este viernes de un posible atentado ruso en Zaporiyia.
Según Moscú, en caso de accidente en la planta, que es la más grande de Europa, el material radiactivo cubriría Alemania, Polonia y Eslovaquia.
👋 Francia abandona Mali – Francia ha completado el repliegue de los últimos militares franceses de la Operación Barkhane en Mali. Así se cumple la decisión del pasado febrero de abandonar el país por considerarse que no se daban las condiciones políticas ni operativas. Macron ha subrayado que Francia continuará la lucha contra el terrorismo en el Sahel con sus socios regionales, europeos y estadounidenses.
Por su parte, Mali acusó esta semana ante la ONU a Francia de violar su espacio aéreo y colaborar con terroristas. Dichas acciones son consideradas como actos de espionaje e intentos de intimidación por parte de Francia, a la que acusa de atentar contra la paz y la seguridad internacional.
🕊️ Intentos de avances hacia la paz en Colombia – Esta semana se reunieron por primera vez representantes del nuevo Gobierno y del Ejército de Liberación Nacional (ELN) en La Habana. Según la ONU las partes mostraron su intención de reanudar las negociaciones de paz suspendidas en 2019.
Ademas, el presidente de Colombia, Gustavo Petro, ha pedido una tregua a las organizaciones armadas en el país con el fin de que las Fuerzas Armadas colombianas puedan atender a los ciudadanos durante la ola invernal que se prevé.
🤝 ¿Habemus acuerdo nuclear? – Tanto el Gobierno iraní como el estadounidense parecen mirar con buenos ojos el último borrador presentado por la Unión Europea para implementar de nuevo el Plan de Acción Integrar Conjunto (JPCOA) del que la Administración se retiró en 2019.
🇦🇫 Un año de la toma de Afganistán por los talibanes – En Afganistán se cumple un año de la toma de los talibanes de Kabul, completando el control sobre el país. La comunidad internacional critica el incumplimiento de los compromisos acordados en materia, sobre todo, de Derechos Humanos. La Unión Europea destaca que Afganistán no puede seguir siendo un lugar seguro para el terrorismo ni amenaza para la seguridad internacional.
🚧 La Unión Europea aumentará hasta 500 millones de euros los fondos en materia de migración a Marruecos – Este presupuesto se destinará a la protección de migrantes, gestión de fronteras y a combatir el tráfico de personas. En el presupuesto comunitario anterior Marruecos recibía 346 millones y era, hasta ahora, el segundo país del norte de África en recibir más fondos después de Libia.
📰 Otras noticias de la actualidad internacional – Israel y Turquía retoman las plenas relaciones diplomáticas y continúa la preocupación por las tensiones en los Balcanes entre Kosovo y Serbia. La OTAN insiste en que su Fuerza Internacional de Seguridad para Kosovo (KFOR) está lista para intervenir.
👀 Las multinacionales se preparan para un conflicto en Taiwán – Algunas empresas multinacionales ya están elaborando plantes de contingencia en caso de que la isla se convierta en una «nueva Ucrania». Algunas empresas estadounidenses se plantean trasladar parte de sus operaciones fuera de China a raíz del aumento de tensiones entre Washington y Pekín.
Esto ocurrió también al comienzo de la invasión de Ucrania pero la diferencia radica en que Kiev no es el mercado de consumo más grande del mundo y el centro de fabricación más importante a nivel global lo que aumenta tanto las consecuencias como las dificultades.
⁉️ ¿Violó Trump la Ley de Espionaje? – El FBI está realizando una compleja investigación judicial para determinar si el expresidente violó o no la Ley de Espionaje al encontrar documentos clasificados en su poder tras abandonar la Casa Blanca.
El Departamento de Seguridad Nacional de Estados Unidos y el FBI advierten de un número creciente de amenazas sin precedentes contra las fuerzas del orden en el país. La mayoría de ellas ocurrirían, según el informe, principalmente en diferentes redes sociales llamando a una rebelión armada contra el Gobierno.
📲 El Pentágono publica por primera vez una política de redes sociales – El objetivo es el de aumentar la confianza y credibilidad del Departamento de Defensa y que no se malinterpreten o tergiversen cuentas en redes sociales de funcionarios como cuentas y declaraciones oficiales. Está nueva política se adaptará y actualizará «continuamente» en función de la evolución del panorama de las redes sociales.
💸 El papel clave de las mulas de dinero en el ciclo criminal – Interpol ha lanzado una campaña para sensibilizar sobre el uso «masivo» de las mulas de dinero y su papel «clave» en el ciclo criminal. Las mulas son personas reclutadas por los delincuentes, a menudo sin saberlo, para transferir fondos y blanquear ganancias ilícitas.
🗞️ La cooperación en Inteligencia entre Estados Unidos y Ucrania – Según The Washington Post el pasado 12 de enero el director de la CIA, William J. Burns, se reunió con el presidente ucraniano, Volodimir Zelenski, en Kiev para entregarle una evaluación sobre cómo Rusia atacaría el aeropuerto de Hostomel al comienzo de la invasión.
🪖 ¿Voluntarios o mercenarios? – En el contexto de la guerra de Ucrania, los servicios de Inteligencia ucranianos han alertado que el Kremlin ha iniciado un proceso de reclutamiento entre ciudadanos extranjeros dispuestos a ir a la guerra, mientras en Chechenia se están formando a voluntarios para acudir al frente.
La directora de Inteligencia del Mossad será por primera vez una mujer – Aliza Magen será la nueva directora de Inteligencia del Mossad tras casi 30 años como subdirectora. Se encargará de diversas cuestiones relacionadas con la Inteligencia estratégica entre las que se encuentran el terrorismo global o el programa nuclear iraní. Este ha sido señalado por la organización como un hito histórico al ser la primera mujer que ocupa el cargo.
⛔️ Estonia repele el mayor ciberataque ruso desde 2007 – Esta semana Estonia consiguió repeler un ciberataque masivo tras la retirada de un monumento soviético. Este sería, probablemente, el mayor ciberataque desde 2007 realizado mediante un intento masivo de denegación de servicio en webs institucionales. Según los expertos el ciberataque no fue percibido por la mayor parte de la población, lo que demostraría cómo han evolucionado las capacidades cibernéticas del país.
⚡️ El operador nuclear de Ucrania denuncia un ciberataque atribuido a ciberdelincuentes rusos – La empresa que gestiona la infraestructura nuclear de Ucrania, Energoatom, ha denunciado el mayor ciberataque a su página web desde el comienzo de la invasión a Ucrania. La compañía ha atribuido el ciberataque a ciberdelincuentes rusos.
🤳 La Policía Nacional de España alerta del riesgo del ciberpostureo – En España y en pleno agosto, el mes por excelencia de las vacaciones, la Policía Nacional señala el riesgo del “ciberpostureo”. En este sentido alertan de cómo la difusión de fotos o vídeos de tus vacaciones e, incluso, la ubicación en tiempo real, es una de las mayores pistas que le puedes dar a los ciberdelincuentes para saber qué viviendas se encuentran deshabitadas.
DERECHOS HUMANOS
🇸🇻 50.000 capturados en la «guerra contra las pandillas» en El Salvador – En El Salvador se ha aprobado por quinta vez el estado de excepción. Según las autoridades, en el contexto de la guerra contra las pandillas, se ha detenido en estos meses a 50.000 personas y el país ha vivido 77 días sin homicidios gracias a las “contundentes” medidas aplicadas.
Organizaciones internacionales y salvadoreñas denuncian violaciones a los Derechos Humanos señalando, en concreto, detenciones arbitrarias y fallecidos en prisiones atestadas.
Algo similar ocurre en Guinea Ecuatorial con la denominada Operación Limpieza que comenzó a comienzos de mayo en respuesta a un incremento de los delitos cometidos por bandas juveniles, especialmente un grupo conocido como los 8 machetes. Más de 400 jóvenes fueron detenidos en una semana en el mes de mayo y meses después se cifran en miles el número de jóvenes arrestados en todo el país.
⚖️ La falta de independencia judicial en Venezuela – Más de 100 organizaciones nacionales e internacionales que trabajan en Venezuela han pedido a la ONU renovar el mandato de expertos sobre Derechos Humanos en el país. Según alertan, ante la falta de independencia judicial es clave que haya rendición de cuentas y monitoreo internacional.
Suscríbete para ser el primero en recibir artículos, análisis y noticias, además de descuentos exclusivos para suscriptores en formación sobre Seguridad, Inteligencia, Ciberseguridad y Geopolítica. Introduce tus datos a continuación:
Estamos asistiendo a una nueva carrera armamentística, que por ahora lideran China y Rusia. En este artículo, Jose Iserte Bou, experto en misiles y armamento y profesor de LISA Institute, explica qué tipos de misiles hipersónicos existen actualmente, qué países los tienen, tendencias en su uso y posibles desarrollos futuros.
Desde hace una década, las noticias sobre pruebas de misiles supersónicos y la amenaza que éstos representan para la paz son cada vez más frecuentes. Estamos asistiendo a una nueva carrera armamentística, en la que aparentemente, China y Rusia llevan la delantera, al haber alcanzado, según los expertos, una capacidad operativa.
Les siguen de cerca Estados Unidos y Corea del Norte. Por otro lado, Francia, Alemania, Australia, India y Japón están desarrollando proyectos mientras que Irán, Israel y Corea del Sur poseen desarrollos básicos sobre esta tecnología.
Los programas relacionados con el desarrollo de las armas hipersónicas son altamente secretos y es poca la información disponible enfuentes abiertas. La gran cantidad de dinero y de medios empleados en las investigaciones sobre esta materia, hace que se produzcan avances constantes, relacionados con las mejoras aerodinámicas, la maniobrabilidad, la aparición de nuevos materiales, el perfeccionamiento de los sistemas de guiado o de los sistemas de propulsión, de forma que los prototipos varían constantemente. En este artículo, vamos a recoger algunos conceptos relacionados con estas nuevas armas.
Herederos de la Segunda Guerra Mundial
Desde la aparición de los misiles guiados durante la Segunda Guerra Mundial, con los V1 y V2 alemanes, este tipo de armas no han cesado de evolucionar, incrementándose su velocidad, maniobrabilidad y precisión. Dos grandes familias de misiles emergieron durante la guerra fría:
Los misiles balísticos. Derivados de los V2 alemanes. Estos misiles siguen una trayectoria parabólica, alcanzado velocidades de hasta Mach 20 (24.696 km/h) durante la fase ascendente de empuje o aceleración, incrementándose esta velocidad hasta Mach 23 (28.400 km/h) durante la fase de descenso o reentrada.
Los misiles balísticos intercontinentales tienen alcances de más de 5.500 km y pueden llevar cabezas nucleares. A pesar de estas altas velocidades, su trayectoria puede predecirse con relativa facilidad, ya que en la fase de reentrada, las ojivas nuclearse no disponen de sistema de propulsión y su trayectoria se rige por las leyes de la gravedad.
Los misiles de crucero. A diferencia de los misiles balísticos, no alcanzan alturas suborbitales, sino que vuelan a baja altura, incluso en algunos casos a ras del suelo y tienen propulsión durante toda su trayectoria. Ésta varía constantemente, lo que hace menos predecible su objetivo final y dificulta la labor de los sistemas de defensa antiaéreos.
Su alcance es menor que el de los misiles balísticos (generalmente alrededor de 500 km). Un apunte sobre esta cuestión es que el alcance está limitado por el Tratado de Fuerzas Nucleares de Rango Medio o “Tratado INF”, firmado el 08/12/1987 por la URSS y los Estados Unidos. Mediante el Tratado se destruyeron los misiles balísticos y de crucero lanzados desde tierra en ambos países, con rangos de entre 500 y 5.500 km, sus lanzadores, así como las estructuras de soporte y equipos asociados. El 02 de agosto de 2019, EEUU se salió del tratado, acusando a los rusos de no estar cumpliéndolo.
Este tipo de misiles también vuelan a velocidades subsónicas o rozando la supersónica. El misil americano Tomahawk, por ejemplo, tiene una velocidad punta de Mach 0,7 (880 km/h), similar a la del misil TAURUS KEPD, en servicio en el del Ejército del Aire español, que tiene una velocidad máxima de Mach 0,9 (1.073 km/h).
Respecto a la velocidad, los aviones de caza actuales pueden alcanzar velocidades supersónicas, es decir, volar más rápido que la velocidad del sonido, también conocida como velocidad Mach (el nombre Mach se debe al físico austriaco Ernst Mach, que fue el primero en definir lo que era la velocidad del sonido).
En condiciones normales o estándar (1 atmósfera y 15ºC de temperatura), la velocidad del sonido es de 1.225,08 km/h (340,3 m/s). Esta velocidad varía con las condiciones ambientales, como altitud, humedad, etc. y se indica Mach 1 cuando se viaja a la velocidad del sonido, Mach 2 si la velocidad es el doble, etc. Se consideran velocidades hipersónicas cuando ésta es superior a Mach 5, es decir, unos 6.400 km/h.
Para hacernos una idea de la magnitud de la velocidad de estas nuevas armas, basta pensar, por ejemplo, que un misil volando a Mach 6 (aprox. 7408 km/h), disparado desde Madrid, tardaría apenas 7 minutos en recorrer los 1.052 km que separan la capital de España con París.
Los estudios sobre misiles hipersónicos no son nuevos y ya se iniciaron en Rusia y en los Estados Unidos en los años 1970. Sin embargo, las investigaciones se paralizaron al final de la Guerra Fría, al considerarse que los sistemas de misiles balísticos operativos en la época eran capaces de penetrar las defensas enemigas y que no valía la pena seguir invirtiendo medios y dinero en esta tecnología.
Actualmente, con los grandes avances en materia de defensa aérea y los sistemas de interceptación de misiles (también conocidos como escudos antimisiles) en servicio, surge la necesidad de disponer de armas eficaces, con la capacidad de penetrar estas defensas. Los misiles hipersónicos ofrecen esa capacidad.
Según un estudio reciente del ejército chino (PLA – People´s Liberation Army), la tasa de fallos de interceptación contra misiles volando a Mach 5 es del 78%. Ésta se eleva hasta el 90% si la velocidad es de Mach 6. Efectivamente, las elevadas velocidades de estas municiones junto con su capacidad de cambiar de rumbo durante su trayectoria y las maniobras evasivas en la fase final del vuelo, dificultan su detección e interceptación y sobre todo, reducen el tiempo del que disponen las defensas aéreas para reaccionar de forma adecuada. Además, estos misiles, en muchos casos, se desplazan a velocidades superiores que los misiles encargados de interceptarlos.
Tipos de misiles hipersónicos
Actualmente, existen dos tipos de misiles hipersónicos:
Planeador hipersónico (Hypersonic Glide Vehicle – HGV). Se lanzan a la atmósfera, a alturas superiores a los 50 km mediante cohetes (o incorporándolos a misiles balísticos), desde donde descienden hacia su objetivo planeando, a velocidades hipersónicas. En esta fase, al no disponer de sistema propulsor, siguen una trayectoria descendente, alternando fases de picado y de planeo, aprovechando las capas de la atmósfera, hasta situarse sobre su objetivo.
A diferencia de las ojivas nucleares de los misiles balísticos, que no pueden variar de trayectoria durante su descenso, los planeadores hipersónicos tiene la capacidad de realizar maniobras y de cambiar de trayectoria mientras vuelan hacía el objetivo. Estos cambios de rumbo dificultan su seguimiento, dificultando el cálculo para su interceptación, lo que conlleva un menor tiempo de preaviso de las zonas atacadas.
Misiles de crucero hipersónicos (Hypersonic Cruise Missile – HCM). Como ya hemos visto, estos misiles disponen de propulsión durante todo el recorrido y vuelan a altitudes más bajas que los HGV (como máximo a 30 km de altura). La propulsión se consigue mediante el uso de estatorreactores (ramjet) o super estatorreactores (scramjet), consiguiendo velocidades superiores a Mach 6 (7.156 km/h). Estos misiles tienen la capacidad de variar a de rumbo y de trayectoria así como de efectuar maniobras evasivas a altas velocidades, antes de dirigirse hacia su objetivo.
La tecnología de los HGV (planeadores hipersónicos) deriva en parte de los misiles balísticos intercontinentales, de forma que los proyectos basados en este concepto parecen estar, en general, más avanzados que los proyectos de desarrollo de misiles HCM (misiles de crucero hipersónicos). La tecnología basada en estatorreactores es muy compleja y se necesitan más estudios para conseguir un desarrollo adecuado.
Ambos tipos de misiles tienen la capacidad de montar tanto ojivas explosivas convencionales como cargas nucleares. Este punto es preocupante, según los expertos, ya que podría desestabilizar el equilibrio de disuasión nuclear actual. En el caso del lanzamiento de un misil de crucero hipersónico contra un centro de mando, por ejemplo, al no poder predecirse el tipo de ojiva que lleva el misil, se podría desencadenar una respuesta desmesurada por parte del agredido, que en el peor de los casos, implicaría el lanzamiento de misiles balísticos intercontinentales. La proliferación de estas armas implicará una revisión de las doctrinas actuales de los países en posesión de armamento nuclear.
Tendencias en el uso de misiles hipersónicos
Para el empleo de este tipo de armamento, existen básicamente dos tendencias:
Empleo táctico. Para atacar objetivos puntuales, en tierra o en el mar, situados a distancias relativamente cortas, empleando cargas explosivas convencionales. Esta sería, por ejemplo, la finalidad principal de los misiles hipersónicos desarrollados por China, que podría emplearlos para atacar objetivos bien fortificados, como por ejemplo bases militares americanas y japonesas en su área de influencia, o para la interdicción de zonas marítimas, empleando para ello de misiles hipersónicos antibuque.
La proliferación de misiles hipersónicos de corto o medio alcance en el campo de batalla del futuro, dejarán obsoletas las medidas actuales de protección antiaéreas sobre objetivos de alto valor, como puestos de mando, depósitos logísticos, bases aéreas y navales, etc. En una hipotética invasión de Taiwan por parte de China, por ejemplo, los misiles hipersónicos DF-17 chinos podrían penetrar fácilmente las sofisticadas defensas aéreas taiwanesas y destruirlas.
Una vez neutralizadas, los misiles convencionales de corto y medio alcance chinos podrían destruir sin problemas los puestos de mando, las bases aéreas y navales, los depósitos de municiones o cualquier punto estratégico de las fuerzas taiwanesas, lo que paralizaría su ejército o al menos mermaría en gran medida su capacidad defensiva ante una invasión.
Empleo estratégico: el objetivo es poder golpear tanto blancos cercanos, a unos pocos cientos de kilómetros, como a otros situados a decenas de miles de km. La perspectiva adoptada principalmente por los Estados Unidos, es que se tiene que poder atacar objetivos situados en cualquier parte del mundo, empleándolos de forma similar a los misiles balísticos.
Según los objetivos del programa americano Conventional Prompt Strike, se busca disponer de misiles que puedan llevar a cabo ataques convencionales en cualquier lugar del planeta en menos de una hora. También podrían ser empleados para realizar ataques preventivos, para eliminar la mayor cantidad de plataforma de lanzamiento de misiles balísticos enemigos, en el supuesto de que un conflicto nuclear esté a punto de estallar.
Sistemas de guiado y posibles desarrollos futuros
La problemática ligada a todo sistema de largo alcance y los retos que plantea la precisión de estas armas, se multiplican en los misiles hipersónicos. Se tienen que resolver problemas relacionados con las altas temperaturas generadas, con el posicionamiento del misil y con su maniobrabilidad.
Si los misiles hipersónicos pueden ser empleados en el marco de ataques planificados, principalmente contra objetivos fijos o de baja movilidad (sistemas navales, por ejemplo), siguen encontrando dificultades operativas a la hora de su empleo contra blancos con mucha movilidad. Esta capacidad implica una kill chain (detección, validación del objetivo, señalización del mismo, puesta en batería del misil y disparo efectivo) muy rápida, bajo pena de neutralizar la ventaja del misil hipersónico.
Hasta la fecha, los sistemas de guiado utilizados en estos misiles combinan la navegación inercial y la localización satelital. Los resultados obtenidos hasta la fecha arrojan resultados prometedores. El segundo ensayo del planeador hipersónico americano C-HGB el 19 de marzo de 2020, por ejemplo, alcanzó su objetivo, según comunicados oficiales, con un CEP de apenas 15 cm, tras un vuelo de 4.000 km. En octubre de 2021, China efectuó un ensayo, en el que el planeador hipersónico dio casi una vuelta completa al planeta, a una órbita baja y falló su objetivo por tan solo 40 km.
En este punto es importante destacar el significado de las siglas CEP para una mejor comprensión del texto: Error Circular Probable o Circular Error Probability, en inglés, es una medida de la precisión de un arma. Se define como el radio del círculo dentro del cual la probabilidad de que impacte una ojiva, un misil, una bomba o un proyectil es del 50%.
En este sentido y para poder alcanzar con precisión su objetivo, estos misiles necesitan conocer con exactitud las coordenadas del punto de impacto, lo que se complica, como ya hemos visto, cuando se trata de alcanzar blancos móviles. Las posibles tecnologías a desarrollar en el futuro tendrán que ver con sistemas de guiado mediantedronesestacionarios a gran altitud (high altitude, Long Endurance – HALE) o satélites de reconocimiento radar u óptico.
La firma térmica y radar de estos vectores hipersónicos podría ser aprovechada por los nuevos sistemas defensivos, como lo prevé el pilar de de detección y vigilancia desde el espacio del programa Timely Warning and Interception with Space-based Theater surveillance (TWISTER).
Lanzado en el marco de la cooperación estructural permanente europea, este programa tiene por objetivo establecer una sistema de alerta avanzado y de mando y control asociado a una amplia gama de de interceptadores, con el fin de neutralizar las amenazas balísticas e hipersónicas de alcance regional, tanto nucleares como convencionales.
¿Qué países tienen misiles hipersónicos?
Actualmente, China y Rusia son los únicos países en disponer en su arsenal de misiles hipersónicos plenamente operativos, pero otros países como EEUU, India, Francia o Corea del Norte están realizando avances a pasos agigantados para disponer de estas armas en los próximos cinco años.
China exhibió por primera vez el Dong-Feng 17 (DF-17) en 2019, en el desfile militar con motivo del 70º aniversario de la República Popular china. Se trata de un HGV (planeador hipersónico), impulsado por un cohete balístico de alcance medio y una velocidad declarada de Mach 5.
Tiene un alcance de entre 1.800 y 2.500 km, y puede transportar tanto cargas convencionales como nucleares. En el mismo desfile, también presentó un HCM (misil de crucero hipersónico), denominado Dong-feng 100, del que no se dispone de ningún dato técnico.
Rusia dispone del HCM 3M22 Tsirkon/Zircon, que empezó fabricarse en serie en enero de 2022, según declaraciones del gobierno ruso. Según fuentes oficiales del Kremlin, este misil tiene un alcance de hasta 1000 km y una velocidad máxima de Mach 9. Ya ha empezado a armar buques de superficie de la armada rusa y en diciembre de 2021 se realizó con éxito el lanzamiento de una salva de estos misiles.
Las versiones para lanzamiento desde submarinos y desde vectores aéreos están todavía en fase desarrollo. Tiene la capacidad de atacar objetivos terrestres como navales, con una carga explosiva de unos 300 kg., y además, puede montar ojivas nucleares.
Para lanzamiento aéreo, desde aeronaves, las fuerzas aéreas rusas pueden desplegar el misil HCM Kh47M2 Kinzhal. Este misil entró en servicio en 2018 y puede operarse desde los Mig-31k y los Tu 22- M3 y alcanzaría una velocidad de Mach 10 en su fase terminal. También puede desplegar planeadores hipersónicos, siendo el Avanguard el que está actualmente disponible, empleando para su lanzamiento misiles intercontinentales RS-18 y RS-24. Este misil estaría pensado para un uso estratégico, para roles de disuasión nuclear.
Otros países con misiles en fase de proyecto son los siguientes:
Estados Unidos
Long Range Hypersonic Weapon (LRHW): se trata de un HGV, disparado desde plataformas móviles terrestres y un alcance previsto de 2.775 km. Se prevé su entrada en servicio en el US Army en 2023.
Intermediate Range Conventional Prompt Strike (IRCPS): HGV diseñado para ser disparado desde un submarino o un buque de superficie. Se espera que sea operativo a partir de 2025.
Air Launched rapid Response Weapon (AGM-183 ARRW): HGV diseñado para su empleo desde aeronaves. Se prevé que pueda ser disparado desde los B-52, B-1B, F-15 y F35y se espera que esté operativo en 2023.
India
BrahMos 2: se anunció el desarrollo de este HCM en 2010, pero no se tiene constancia la realización de ensayos hasta la fecha. Su desarrollo contaría con ayuda rusa, tomando como base el misil ruso Zircon. Según anunciaron las autoridades indias, tendría un alcance de 300 km y desarrollaría una velocidad de Mach 7.
Japón
Hypersonic cruise missile: misil HCM antibuque. Japón reconoció su desarrollo en 2020 y se tiene planeada su entrada en servicio a partir de 2024.
Hyper velocity gliding vehicle: Misil de tipo HGV. Se reconoció su desarrollo en 2020 y se prevé su entrada en servicio de una primera versión en 2026 y de una versión mejorada en 2028.
Corea del Norte
Planeador hipersónico: Corea del Norte está llevando a cabo varios ensayos con planeadores hipersónicos, mostrando un avance tecnológico importante.
Europa
En Europa, el único país que podría considerar el desarrollo de este tipo de armas es Francia. La investigación en este sector se ha encargado a Ariane Group y se prevé que en el año 2021 se efectúen los primeros lanzamientos de prueba del V-MAX (Véhiculo Manoeuvrant Expérimental), un misil de tipo HGV.
Perspectivas de futuro
En esta segunda década del siglo XXI, estamos asistiendo al nacimiento de un nuevo tipo de arma. Es indudable que los países que disponen de estas municiones, tienen una ventaja táctica y estratégica sobre los que carecen de ellas, sin contar con el orgullo de demostrar al mundo que se está un paso por delante de los demás, desde un punto de vista tecnológico.
Tampoco es despreciable la posibilidad de poder recuperar la enorme inversión efectuada en I+D, al vender estos misiles a países aliados. Estados Unidos, como primera potencia, es el país que más está notando este gap tecnológico, al no poder disponer hasta la fecha de estas armas de forma operativa (ya me estoy imaginando los generales clamando al cielo en el Pentágono y a los Congresistas buscando fondos y financiación para invertir en I+D y presionando a los ingenieros para que “desarrollen algo ¡ya!”. Al menos, eso es lo que harían en las películas….). No descarto que dentro de unos años, se plantee la firma de tratados de no proliferación para estos misiles, siempre y cuando no se desarrollen nuevos sistemas de escudos antimisiles efectivos contra ellos.
Toda guerra es, al fin y al cabo, también una guerra económica: desde la antigüedad se ha utilizado la economía como una de las armas esgrimidas en un conflicto. Así, el uso de la economía y de las finanzas como instrumentos de beligerancia se ha ido sofisticando hasta alcanzar cotas realmente complejas en el siglo XXI.
En esta dinámica de guerra económica, Europa y Occidente han reorientado progresivamente sus políticas en el área exterior y de seguridad, desde la lucha contra el terrorismo global hacia la competencia estratégica con Rusia y China.
Uno de los elementos más importantes de esta competencia estratégica ha pasado a ser la guerra por debajo del umbral, también denominada «guerra asimétrica», «híbrida» o «de zona gris». Este énfasis en las actividades por debajo del umbral sugiere que el adversario no desea confrontar abiertamente, sino que busca debilitar al enemigo desde dentro y separarlo de sus aliados.
Los adversarios estratégicos representan una clara amenaza económica y financiera para Europa y Occidente cuando operan en la zona gris financiera y económica, en la que los actores maliciosos pueden aprovechar el sistema financiero para promover sus objetivos y desarmar al país internamente.
Durante las últimas décadas, la política de los países occidentales tuvo como objetivo integrar a Rusia y China en el sistema financiero y comercial internacional. Hoy, esta integración global parece inviable. Además, la situación se ha agravado por las capacidades cibernéticas malignas que Rusia y China han ido incrementando.
La «zona gris» financiera y económica se compone de cuatro elementos clave: la corrupción endémica; la financiación ilícita y el blanqueo de capitales; la adquisición de activos estratégicos y el robo de secretos de Estado, y la evasión de sanciones (incluyendo el uso de criptomonedas).
El ciberdelito como ventaja táctica en la guerra económica
Rusia y China han adoptado diferentes enfoques en esta competencia financiera y económica por debajo del umbral, perfeccionando progresivamente las herramientas que utilizan en tal actividad, pero siempre buscando el mismo fin: desafiar la economía y las finanzas mundiales lideradas por Occidente. Más concretamente, buscan debilitar la influencia occidental a nivel global y dentro de las organizaciones internacionales.
Las actividades cibernéticas malignasdesplegadas por actores estatales y no estatales ocupan un lugar destacado en este campo de batalla, en particular el delito cibernético. Siendo más concretos, el futuro del ciberdelito está estrechamente ligado al futuro de las políticas exteriores de Rusia, China, Irán y Corea del Norte, ya que estos actores han utilizado las susodichas armas para obtener una ventaja táctica.
Asimismo, la exploración y el avance en el uso de monedas digitales por los bancos centrales (CBDC), en las que China es líder, hace surgir un conjunto de desafíos para el sistema financiero existente, a la par que muchas incertidumbres. Es importante destacar que la proliferación de las CBDC podría derivar en graves efectos geopolíticos.
Destaquemos que laEstrategia de Seguridad Nacional estadounidense de 2017 reorientó la política exterior y de seguridad de Washington lejos de la lucha contra el terrorismo global y su financiación, a la que se había dedicado durante los dieciséis años anteriores, hacia la competencia estratégica con Rusia y China. Del mismo modo, esta estrategia también tenía como objetivo responder al comportamiento agresor de Irán y Corea del Norte.
En este sentido,la Guía Estratégica Provisional de Seguridad Nacional de Estados Unidos de 2021refuerza esta nueva realidad al reconocer los nuevos desafíos estratégicos de una China cada vez más asertiva y de la desestabilización llevada a cabo por Rusia. La conclusión prominente de esta Guía es que ambos son Estados autoritarios que tienen como objetivo minar las instituciones democráticas.
Cabe preguntarse sobre los alicientes de los adversarios de los países occidentales para recurrir con mayor intensidad a estas tácticas. La lógica indica que la motivación obvia radica en el dominio militar global ejercido por Estados Unidos y en que los costes de una confrontación militar abierta con Occidente son, simplemente, demasiado altos para tales adversarios.
Por ello, en lugar de una confrontación militar abierta, los enemigos de Occidente intentan moldear los nuevos espacios de batalla a su favor. Lo cual incluye desde operaciones de desinformaciónhasta la guerra económica. Así, fomentan restricciones en la capacidad de Occidente para responder a los movimientos de estos antagonistas, particularmente en las regiones de interés para ellos, mientras se protegen de las acciones políticas de represalia.
Por ejemplo, Moscú ha venido utilizado una combinación de acciones abiertas y tácticas por debajo del umbral aplicadas a sus vecinos (principalmente contra Georgia, Ucrania y Moldavia) para impedir su soberanía, llegando al extremo de tratar de preparar un argumentario falso para justificar la invasión de Ucrania, como se ha puesto de manifiesto en esta guerra de agresión perpetrada por Moscú.
China también ha procedido de igual forma en los mares de China Meridional y Oriental. Sin duda, el objetivo tanto de Moscú como de Pekín es controlar y dominar esferas de influencia mientras intentan reducir los costes globales de tales acciones.
Una forma de reducir estos costes es seducir a las élites políticas dóciles de otros países para limitar la respuesta negativa después de movimientos agresivos. Otro medio es utilizar el apalancamiento económico y tecnológico para disuadir o, en última instancia, castigar a los países que imponen sanciones o critican las acciones de rusos y chinos.
El recurso más sofisticado que manipulan es rebajar la exposición al sistema financiero controlado por Estados Unidos y Europa, así como minar las instituciones occidentales para limitar el impacto de las sanciones occidentales. En otros casos, Moscú, Pekín y sus aláteres intentan el aumento de las tensiones militares para asegurar futuras concesiones, mientras Occidente suele tratar de evitar un conflicto militar.
El adversario, por lo tanto, explota las debilidades (como la corrupción), las lagunas en los marcos legales y los puntos ciegos para obtener ventajas a largo plazo. Es una estrategia integral. Este es el espacio de batalla del siglo XXI por el que navega hoy la comunidad de seguridad nacional de los países occidentales, y en el que debe aprender a competir de manera más eficaz.
Todos los elementos de los principios, las normas y las instituciones de las sociedades democráticas pueden explotarse y convertirse en armas: la información, el sistema financiero mundial, la cultura, la religión, la migración y las propias instituciones democráticas.
De todos ellos, la competencia económica y financiera ha sido un espacio reiteradamente manipulado. Los gobiernos de Estados Unidos y Europa, junto con sus aliados, sólo han comenzado a reconocer la naturaleza arrolladora de este desafío, incluidos sus aspectos de agresión en el interior de las sociedades democráticas.
La naturaleza de la guerra económica
Por lo dicho, queda de manifiesto que podemos hacernos una idea más clara de la creciente amenaza económica y financiera que para Occidente emana de la competencia estratégica en este terreno: en esta «zona gris» los actores malintencionados se aprovechan del sistema financiero de los países occidentales para promover sus objetivos y desarmarlos internamente.
Las mismas fortalezas que hacen de los países occidentales destinos atractivos para inversiones legítimas (economías sólidas, clima de negocios abierto y papel central de las instituciones financieras), también pueden atraer a delincuentes y a otros actores ilícitos que buscan ocultar o disfrazar sus ganancias irregulares, o financiar sus peligrosos complots. Esto es mucho más evidente en el caso del dólar estadounidenseal ser una piedra angular del comercio internacional, la inversión y los servicios financieros a escala mundial.
Si bien China y Rusia han adoptado diferentes enfoques a este respecto, queremos volver a subrayar que la guerra económica y sus tácticas han evolucionado, y seguirán evolucionando, y que ambas potencias buscan el mismo fin: desafiar el orden económico y financiero global liderado por Occidente para reducir la influencia de Estados Unidos a nivel mundial, así como dentro de las instituciones internacionales.
Una manifestación importante de este desafío es el movimiento llevado a cabo por Moscú y Pekín para desvincularse por completo del sistema financiero liderado por Estados Unidos, tratando de crear un sistema financiero separado que satisfaga las necesidades autoritarias de estos países y los proteja de la coerción económica impuesta por Occidente.
Como resultado, está surgiendo un nexo peligroso entre competencia estratégica, financiación ilícita patrocinada por estos Estados, corrupción, influencias malignas en este campo y desacople o desvinculación financiera patrocinada por tales actores. Todo lo cual amenaza los intereses de seguridad nacional de Estados Unidos, de Europa y de los aliados occidentales.
Ante tal situación, Washington se ha colocado al frente de la lucha contra las finanzas ilícitas patrocinadas por estos adversarios hostiles. Estados Unidos es el nodo central del sistema financiero global y no tiene otra opción. Se estima que cada año se lavan en Estados Unidos unos 300.000 millones de dólaresen ganancias provenientes de delitos financieros nacionales, sin incluir los fondos ilícitos que ingresan del exterior. Lo cual subraya aún más esta grieta estratégica que los adversarios explotan. Como hemos apuntado, la centralidad del papel de Estados Unidos en este asunto se ve reforzada por la primacía del dólar estadounidense como moneda de reserva mundial.
LaEstrategia de Seguridad Nacional estadounidense de 2017reconoció que las herramientas económicas, incluidas las sanciones, las medidas contra el blanqueo de capitales y la corrupción, pueden ser partes importantes de estrategias más amplias para disuadir, coaccionar y constreñir a los adversarios hostiles.
Esto confiere amplios poderes de interdicción, sanción y coerción al gobierno estadounidense, pero también evidencia que el dólar corre el mismo riesgo frente a blanqueadores, falsificadores y otros actores que buscan ocultar fondos entre los dólares estadounidenses.
Por lo tanto, no sorprende que una de las herramientas no militares más poderosas de Rusia sea su abuso del sistema financiero internacional para financiar una variedad de operaciones de influencia agresiva que debilitan internamente a Estados Unidos y a sus aliados, mientras sostienen económicamente al círculo íntimo del Kremlin.
Respecto a China, ésta también aprovecha el tamaño de su mercado interno y su generosidad financiera en el extranjero (dirigida a través de sus iniciativas Belt and Road y Digital Silk Road) para obtener una ventaja estratégica y lograr el dominio económico. Beijing ha combinado tales hechos con el espionaje económico y la presión crediticia para obtener influencia, específicamente sobre los países más pequeños. (ahí están los ejemplos de Montenegro, miembro de la OTAN, y de Sri Lanka).
Digamos que tanto China como Rusia defienden una forma de capitalismo autoritario competitivo que utiliza sus empresas estatales, y otros elementos privados, para hacer crecer sus intereses en industrias estratégicas, tratando de ser una perversión insidiosa de los mercados libres.
La amenaza de la «zona gris» financiera
LaEstrategia Nacional para Combatir la Financiación del Terrorismo y otros ilícitos estadounidense de 2020 subraya cómo funcionarios extranjeros han intentado (y en ocasiones han tenido éxito) mover fondos a través del sistema financiero de Estados Unidos socavando los intereses norteamericanos a través de una variedad de medios que van desde el uso de proxies hasta las tácticas de desacoplamiento usando criptomonedas.
Los Estados beligerantes combinan medios legales e ilegales, tanto complejos como transfronterizos, para dificultar la detección y lograr sus objetivos dentro de la zona gris financiera. Al igual que la guerra por debajo del umbral, los delitos financieros, incluso dentro del sistema económico de los países occidentales, no son nada nuevo.
Sin embargo, con la globalización y los avances tecnológicos, los delitos financieros se han convertido en una forma de guerra económica. El sistema financiero se ha vuelto más transnacional y complejo, con redes de empresas fantasma anónimas y esquemas de transacciones que oscurecen el origen de los fondos a través de procesos de estratificación, sin mencionar la velocidad de las transacciones.
Esta complejidad se intensifica todavía más con el advenimiento de las tecnologías financieras (por ejemplo, blockchain) y las criptomonedas que pueden dificultar la transparencia.
Sabido es que la lista de actores que utilizan el sistema financiero de los países occidentales se ha ampliado más allá de los delincuentes profesionalizados, para incluir a funcionarios estatales y oligarcas afiliados al régimen en cuestión. Hoy, Rusia y China representan las mayores amenazas financieras debido a su tamaño (particularmente China), la profunda integración económica y financiera, y las capacidades cibernéticas malignas.
Los enemigos de Occidente también pueden aprovechar su posición para ayudar a actores maliciosos de menor envergadura o conectarse con el crimen organizado transnacional a fin de camuflar sus actividades. De hecho, actores,como Irán o Venezuela, han tratado de evadir las sanciones o la primacía de Washington en el sistema financiero utilizando entramados complejos, como empresas ficticias, proxies o criptomonedas. Siendo más concretos, las organizaciones delictivas transnacionales siguen siendo una parte muy importante de estos esquemas ilícitos movidos por Estados hostiles a Occidente.
En resumen, los países occidentales van a estar sometidos a las amenazas híbridas que utilizan el sector de la economía y las finanzas como arma de forma creciente por parte de Rusia, China y sus aliados de menor rango (básicamente, Corea del Norte e Irán).
Ante lo cual, los Estados democráticos tienen que fomentar que sus ciudadanos sean conscientes de tal peligro, y poner en conocimiento de la opinión pública los constantes ataques que dicho sector sufre y las consecuencias que persiguen los enemigos de sus libertades (tanto los externos como los internos que apoyan a estos últimos).
Finalmente, en este juego se busca una preeminencia geopolítica, pero, sobre todo, se dilucida la defensa de unos valores que sostienen a las sociedades no autoritarias. Y muy especialmente, se trata de la defensa de la democracia, el Estado de derecho y el respeto por los derechos humanos que son la piedra angular sobre la que las sociedades occidentales, y particularmente las europeas, han aprendido a convivir.
A lo largo de la historia psicólogos y criminólogos han estudiado el comportamiento violento investigando la etiología delictiva para descubrir qué factores influyen en la comisión de delitos.En este artículo, Andrea Robles, Coordinadora Académica de LISA Institute y Profesora del Curso de Experto en Criminología, te explica un modelo español para la estimación del riesgo delictivo: el Modelo del Triple Riesgo Delictivo.
La delincuencia en España tiene una especial relevancia para la sociedad y esta influye en las decisiones político-criminales tomadas en las últimas décadas. La necesidad de la prevención de la delincuencia ha provocado la elaboración de técnicas de evaluación del riesgo de violencia.
A lo largo de la historia siempre ha existido gran interés en investigar las causas del delito, formándose a lo largo de los años diversas teorías para encontrar su origen desde diferentes disciplinas como la sociología, psicología, psiquiatría, criminología o el derecho.
Así se han estudiado las causas del delito desde la perspectiva individual (riesgo individual, como la probabilidad de que un individuo cometa un delito desde el estudio de sus características individuales, y la perspectiva social (riesgo psicosocial) que estudia al delincuente como miembro de una sociedad en la que comete un delito alentado por características del grupo social al que pertenece.
El comportamiento antisocial y prosocial
Según Gottfredson y Hirschi son comportamientos antisociales y delictivos, «múltiples conductas de agresión o engaño (tanto directas como indirectas, y tanto coyunturales como sostenidas en el tiempo), que dañan o amenazan de daño grave a otras personas o sus propiedades, y cuyo objetivo o funcionalidad es obtener un beneficio o satisfacción propios».
Lo contrario del comportamiento antisocial es el comportamiento prosocial, que sería aquel que implica haber adquirido los controles inhibitorios que impiden amenazar o dañar a propiedades o personas para obtener un beneficio propio.
Factores de riesgo y protección
Los factores de riesgo son elementos de carácter familiar, social o personal que influyen directa o indirectamente en la comisión de un delito. Los factores de riesgo se clasifican en:
Riesgos psicobiológicos
Riesgos familiares y económicos
Riesgos relativos a los amigos y la comunidad
También es importante mencionar los factores de protección que, al contrario que los de riesgo, son aquellos elementos de carácter familiar, social o personal que se vinculan a un mayor comportamiento prosocial, como, por ejemplo, un correcto control parental en la infancia y adolescencia.
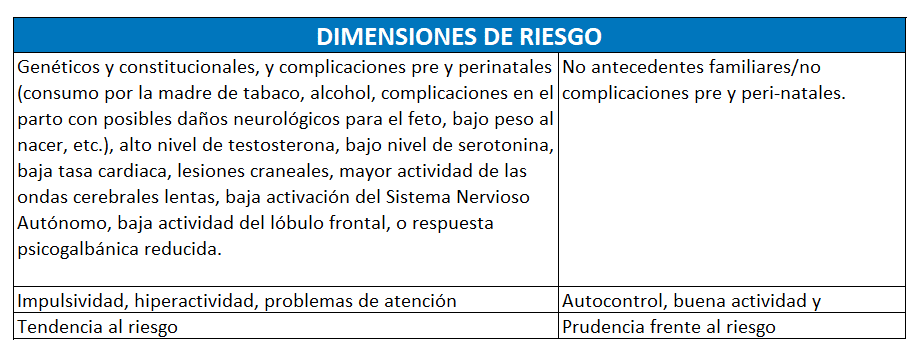
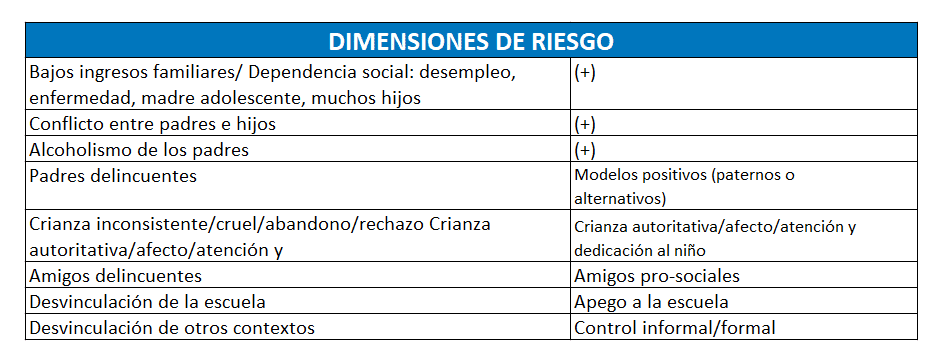
La investigación científica ha avalado que todos los factores de riesgo y de protección pueden emparejarse; es decir, siempre va a existir el contrario del otro, un polo positivo y uno negativo. Cada par de factor de riesgo y de protección es denominado dimensión de riesgo. De este modo, serán dimensiones de riesgo la baja autoestima (de riesgo) y autoestima realista (de protección). Los individuos no tienen que estar en el extremo de cada dimensión si no que se puede puntuar de manera gradual.
A lo largo de la historia psicólogos y criminólogos han estudiado el comportamiento violento investigando la etiología delictiva para descubrir qué factores influyen en la comisión de delitos. También se han estudiado qué factores influyen en la suspensión o reducción de la actividad delictiva para fomentarlos a través de la intervención terapéutica.
La técnica más utilizada para predecir conductas violentas es la valoración de riesgo de violencia, que consiste en medir la probabilidad de la aparición de un comportamiento violento. Para ello, son utilizados los términos explicados anteriormente, los factores de riesgo y los factores de protección; en cada tipo de violencia influyen distintos factores predictivos, es decir, no podemos aplicar los mismos factores a diferentes tipos de violencia.
¿Qué factores influyen en una persona para cometer un delito?
El Modelo del Triple Riesgo Delictivo (TRD) elaborado en 2008 por Santiago Redondo Illescas, profesor de la Universidad de Barcelona, es una teoría de carácter integrador basada en la investigación criminológica sobre factores de riesgo y protección de la criminología del desarrollo, el análisis sobre el apoyo social como eje de la prevención y las teorías situacionales del delito.
Las tres fuentes utilizadas en este modelo para la agrupación de factores de riesgo y de protección (las características personales, el apoyo prosocial y las oportunidades delictivas) no son categorías nunca vistas en el mundo de la Criminología, sin embargo, lo novedoso de este modelo es la nueva perspectiva para definir la relación entre ellas y el comportamiento antisocial.
Es un modelo lógico y empírico para la estimación del riesgo delictivo. No es formulado como una nueva teoría que tenga que competir con el resto, sino que es concebido como una interacción de fuentes que puede causar una conducta delictiva relacionada con otra teoría criminológica. Uno de los objetivos de este modelo es desarrollar un sistema para comprender y estimar el riesgo delictivo en individuos y en grupos sociales.
En relación con los comportamientos prosociales los seres humanos necesitan de dos condiciones para poder integrarse en su comunidad:
Disposiciones y capacidades personales. Para lograr una socialización efectiva es necesario que estas condiciones sean favorables consiguiendo así una efectiva inhibición del comportamiento antisocial. Estas características pueden ser estáticas (aquellas que no cambian con el paso del tiempo y son parte de la historia de la persona) y dinámicas (están ubicadas en la persona, pero fluctúan con el tiempo).
Apoyo prosocial. La etapa más importante es la infanto-juvenil ya que es el momento del desarrollo personal del individuo. Esto viene dado por las instituciones sociales, como es la familia o la escuela, que tienen que satisfacer tanto las necesidades expresivas como las necesidades instrumentales del niño.
A pesar de la importancia de estos dos factores hay que destacar un último factor que también influye para una integración social adecuada en la sociedad:
Riesgos situacionales u oportunidades delictivas. Son los estímulos que pueden precipitar a determinadas conductas antisociales, son situaciones que pueden ser instigadoras de este tipo de conducta. Un ejemplo de esto es la carencia de recursos económicos.
Este modelo dispone que la interacción y combinación en un sujeto entre los riesgos personales, las carencias de apoyos y la exposición a oportunidades delictivas provocan una mayor o menor probabilidad de cometer un delito, en estas tres fuentes se incluyen todas las dimensiones de riesgo.
Fuentes de riesgos
Fuentes de riesgos personales
Esta fuente de dimensiones de riesgo se relaciona con el concepto de identidad de un individuo, conformado por los conceptos psicológicos de «personalidad» y «temperamento», como aquellos que incluyen un conjunto de rasgos personales o el carácter de un individuo. Concretamente, aquellos rasgos que le otorga consistencia conductual, estabilidad a lo largo del tiempo y unicidad, como aquella característica que le hace ser diferente al resto.
Fuentes de riesgo en el apoyo prosocial
Esto tiene relación con el grado de apoyo que reciben los individuos a lo largo de su vida de su familia, amigos y otros estamentos de la sociedad. Son las condiciones culturales, sociales y económicas.
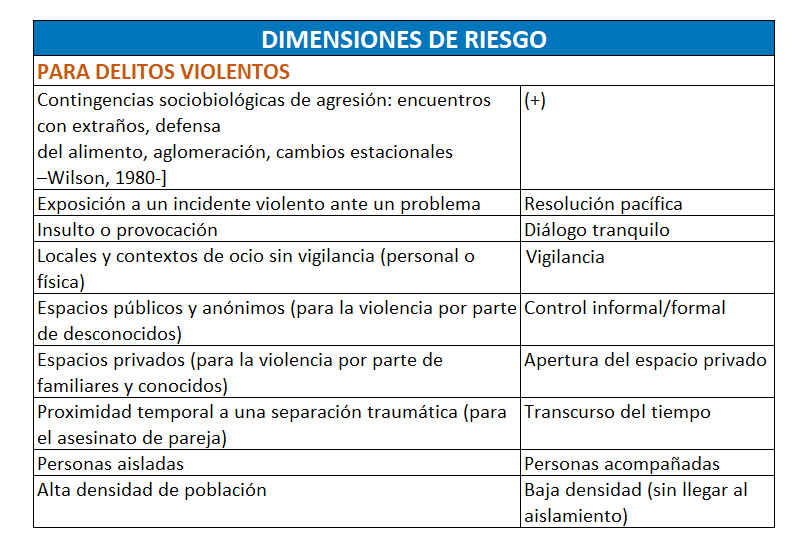
Este modelo prioriza aquellos factores que han influido en su desarrollo como individuo ya que han sido fundamentales en la conformación de su persona. A continuación, se muestra una tabla en la que se incluyen algunos de los factores en su dimensión de riesgo y de protección:
Fuentes de riesgos en las situaciones y oportunidades delictivas
Por último, la facilidad para acceder a víctimas u objetos con fin de cometer un delito. Estudios procedentes de la criminología ambiental han revelado que, a mayores oportunidades delictivas, mayor delincuencia y a menor oportunidades delictivas, menor delincuencia. Sin embargo, no es posible afirmar que todas las personas que estén expuestas a las mismas tentaciones delictivas vayan a tener la misma predisposición conductual.
En la siguiente tabla se muestran nuevamente dimensiones de riesgo para delitos violentos:
Estas tres categorías son igual de relevantes ya que interaccionan entre sí. Es cierto que en algunas ocasiones existe un factor que es más predominante que otro, pero uno solo no explica la comisión de un delito.
Aunque aún es pronto para determinar cuál es el papel de la Ciberguerra en la invasión a Ucrania, desde CyberEdge sí han tratado de ofrecer algunas predicciones sobre cómo podría afectar a la seguridad de la información y a la industria de la Ciberseguridad en su informe anual.
Desde hace ya nueve años CyberEdge publica su informe anual «CiberThreat Defense Report 2022» sobre la defensa frente a las ciberamenazas (CDR) en el que se realiza un trabajo de recopilación de estadísticas sobre ciberataques y se exploran las técnicas de los ciberdelincuentes y otros actores con el objetivo de proporcionar una visión profunda sobre la cuestión de utilidad para los profesionales de la seguridad informática.
El informe se redactó durante las primeras etapas de la invasión de Ucrania y, a pesar de qué es imposible saber cómo se desarrollará el conflicto o el papel que terminarán jugando los ciberataques en el mismo, desde CyberEdge sí quisieron tratar de ofrecer algunas predicciones sobre cómo la invasión puede afectar a la seguridad de la información y a la industria de la Ciberseguridad.
Estas «predicciones» las realizaron en el apartado del informe «el camino por delante» en el que también abordaron algunos escenarios futuros respecto al posible impacto de la pandemia o de las nuevas tecnologías innovadoras en 2022 que también abordaremos en este artículo.
Antes de comenzar se considera relevante destacar que uno de los cinco hallazgos clave del informe fue el relacionado con la presión sobre los equipos de Ciberseguridad y cómo su presión no ha disminuido en 2021. Según la encuesta realizada por CyberEdge, el número de organizaciones que aseguraron haber sufrido un ciberataque con éxito descendió ligeramente el año pasado (pasando del 86,2% al 85%). Sin embargo, el porcentaje de víctimas de seis o más ciberataques aumentó hasta un nuevo récord del 7% al 40%. También alcanzó un nuevo récord el número de organizaciones que consideraron «muy probable» (76%) que su organización fuera ciberatacada con éxito en 2022.
El posible impacto de la invasión de Ucrania en la industria de la Ciberseguridad
Según CyberEdge, la invasión de Ucrania está «haciendo sonar las alarmas» en todo el mundo, pero no porque hayamos aprendido «algo nuevo» sobre el daño que puede causar la Ciberguerra, sino porque «nos hemos visto obligados a revaluar la probabilidad de que la Ciberguerra se utilice en futuros conflictos».
Desde la consultoría de investigación y marketing en Ciberseguridad consideran que uno de los posibles impactos podría ser el de que los gobiernos nacionales serán más «agresivos» a la hora de «promover y a menudo obligar» a ampliar las normas de preparación cibernética tanto para las agencias gubernamentales como para las empresas comerciales.
Así podrían ampliar la definición de «estructura crítica» para incluir no solo las redes eléctricas, financieras, tuberías energéticas y equipos de transporte sino también las redes y organizaciones que desempeñan un papel en relación a la información digital, cadenas de suministro, asistencia sanitaria y que realizan otras funciones clave para el desarrollo del país.
Según el informe podría darse «más presión» sobre los equipos de seguridad para que preparen y prueben planes detallados de respuesta a incidentes y de continuidad del negocio, de modo que puedan responder rápidamente a los tipos de ataques que probablemente se lancen durante las futuras Ciberguerras. También habrá un mayor escrutinio de los procesos «poco glamurosos pero esenciales», como las copias de seguridad y la recuperación, el escaneo de vulnerabilidades y la gestión de identidades.
Desde CyberEdge consideran -y esperan- que también podría aumentar el interés por la Inteligencia de amenazasen relación a los grupos de hackers controlados por los Estados. «Muchas organizaciones que se han centrado en bloquear a los ciberdelincuentes con motivaciones financieras tendrán que poner más énfasis en los actores maliciosos que trabajan con objetivos militares y políticos», aseguran para destacar que «habrá una prima en la información actualizada sobre las TTP de los grupos que podrían llevar a cabo Ciberguerras».
Además, del mismo modo, los proveedores de Ciberseguridad deberán recalibrar sus productos y servicios para frustrar los ataques que se esperan de la Ciberguerra. Al final, los ciberdelincuentes y los ciberatacantes en el contexto de la cCiberguerra utilizan muchas herramientas similares pero sus objetivos y técnicas difieren. «Sigue siendo vital proteger los datos personales y la información de las tarjetas de crédito, pero en un futuro próximo habrá muchas oportunidades de mercado para la defensa de trenes, aviones, buques portacontenedores, oleoductos, fábricas, equipos médicos, sistemas de GPS, vehículos autoconducidos, medios de comunicación y sistemas de respuesta a emergencias», aseguran en el informe.
Los efectos de la COVID-19 siguen produciéndose
En relación a los efectos de la pandemia y su impacto en el sector de la Ciberseguridad, en el informe comienzan contextualizando cómo en 2020 y 2021 los profesionales de la Ciberseguridad trataron de hacer frente a las interrupciones provocadas por la COVID-19. Su principal objetivo, consideran, era el de mejorar la seguridad ante el enorme aumento de personas que trabajaban desde casa, a menudo con dispositivos no gestionados situados muy lejos del cortafuegos y otras defensas perimetrales.
Como se menciona en el informe, según un encuesta de Gallup, el 90% de los trabajadores estadounidenses quieren seguir trabajando al menos un día a la semana en casa y los consumidores continuarán navegando, comprando, formándose en Internet. Por ello, desde la consultora de ciberseguridad esperan que se continúen los programas y acciones iniciados o aceleradas gracias a la primera línea como:
Mejorar la seguridad y la facilidad de uso de los trabajadores a distancia aplicando los conceptos de la ZTNA
Aumentar la seguridad de los programas BYOD y las aplicaciones móviles
Mejorar la visibilidad y la seguridad de las aplicaciones, los datos y las identidades alojadas en plataformas en la nube
Combinar la seguridad y la gestión de la red mediante la implementación de SD-WAN y arquitecturas SASE
Incorporar la seguridad a las aplicaciones web y móviles mediante prácticas de DevSecOps y formación en seguridad para los desarrolladores
Aumentar la conciencia de seguridadde los empleados y otros usuarios finales para que sean menos susceptibles a los ataques de phishing, ingeniería social, BEC y ransomware
El ransomware podría estar tocando techo
Según el informe de CyberEdge, una de las claves de lo que podemos esperar en 2022 sería la de que el sector del ransomware pueda «haber tocado techo o, al menos, esté acercándose a él». Desde la consultora aclaran que es arriesgada esta afirmación ya que el número de organizaciones afectadas continúa aumentando o que los grupos han mejorado en la búsqueda de nuevas categorías de víctimas como hospitales, escuelas o gobiernos y en la valoración de lo que el mercado soportará respecto a sus demandas de rescate. Sin embargo, también afirman que el sector está empezando a ser víctima de sus propios éxitos ya que el ransomware se ha convertido en un problema de primer orden para las empresas, los gobiernos y las fuerzas de seguridad.
«Estos son solo los primeros pasos, pero son significativos. Observando el panorama general creemos que hay razones de peso para creer que la curva de crecimiento de la industria del ransomware comenzará a disminuir el 2022 o, al menos, en 2023», aseguran en el informe.
Más tecnologías innovadoras
En el apartado «el camino por delante» del informe anual de CyberEdge también han señalado algunos conceptos y tecnologías innovadoras de las que los expertos en Ciberseguridad esperan que sean relevantes en 2022 y en adelante.
Los productos de protección y pasarela de API ayudan a las organizaciones a proteger las aplicaciones diseñadas con microservicios y arquitecturas nativas de la nube, Las pasarelas de API se sitúan frente a las API de las aplicaciones y realizan tareas como la aplicación de políticas de autorización y cifrado, el escalado de recursos cuando se producen picos de tráfico, la limitación de la velocidad para mitigar los ataques DDoS y otras formas de abuso, y el envío de datos de uso a los sistemas de facturación.
Las soluciones de protección de APIs proporcionan a los equipos de seguridad herramientas para comprender, detectar y responder a los ataques dirigidos a las APIs. Las soluciones de protección de las APIs pueden ayudar a los equipos de seguridad a correlacionar y analizar los datos en múltiples centros de datos y plataformas en la nube.
En el futuro, más actores de amenazas se dirigirán a las APIs con ataques más sofisticados, lo que hará que las puertas de enlace de las APIs y los productos de protección de las APIs sean cada vez más esenciales para programas de seguridad completos.
Las soluciones de seguridad basadas en hardware y firmware evitan que los rootkits y otros tipos de malware corrompan los sistemas operativos y el firmware y capturen las claves de cifrado. Pueden desempeñar un papel en la frustración de los ataques de ransomware y en la detección de vulnerabilidades y desconfiguraciones en los dispositivos BYOD no gestionados y en los sistemas adquiridos a terceros.
Herramientas para entornos de nube híbrida y multi-nube será un área de crecimiento. En la página 28 del informe profundizan sobre retos de seguridad a los que se enfrentan las organizaciones que han repartido las cargas de trabajo informáticas en múltiples centros de datos y nubes privadas y pública. Estos retos van a ser más acuciantes a medida que los proveedores de seguridad respondan. También veremos en 2022 más productos que ofrezcan una supervisión de «panel único» y una aplicación de políticas unificada en todas (o al menos en la mayoría) de las plataformas populares de centros de datos y nubes.
Según el informe se necesita «desesperadamente» una mejor seguridad para la tecnología operativa (OT) y el Internet de las cosas (IoT) para proteger los servicios públicos, las infraestructuras críticas y las plantas de fabricación, así como las aplicaciones emergentes de los dispositivos inteligentes, de los ciberdelincuentes, las bandas de ransomware y los hackers patrocinados por militares hostiles. «Los gobiernos han empezado a prestar más atención a esta cuestión e incluso a financiar la investigación y el desarrollo, y esperamos ver avances en los próximos dos años», aseguran en el informe (si estás interesado en profundizar sobre esta cuestión puedes acudir a la página 12 del informe de CyberEdge o indicarnos en los comentarios tu interés para que desarrollemos un artículo de análisis en LISA News sobre este tema).
La tecnología de detección de deepfakes está todavía en sus primeras fases, pero, según CyberEdge, será muy importante a medida que los actores de las amenazas dominen técnicas sofisticadas para crear deepfakes convincentes: imágenes y grabaciones alteradas digitalmente para presentar a una persona conocida haciendo o diciendo algo que no hizo o dijo. Los deepfakes ya han participado en un pequeño número de ataques BEC (por ejemplo, llamadas telefónicas supuestamente del director general ordenando a un subordinado que transfiera dinero a un proveedor falso).
Según el informe, por desgracia, existen numerosas oportunidades para que los deepfakes mejoren las campañas de phishing y desinformación, los ataques a las marcas y muchas otras actividades maliciosas.
Las cookies de esta web permiten una navegación más óptima al recordar tus preferencias de visitas anteriores para ofrecerte una experiencia más relevante. Haz clic en Aceptar para aceptar todas las Cookies. Si lo necesitas, puedes visitar "Cookie Settings" para personalizar tu consentimiento de forma avanzada.
Esta web utiliza cookies para mejorar la experiencia mientras navegas. Aparte de esto, las cookies que están categorizadas como necesarias están guardadas en tu navegador ya que son esenciales para que funcione la página web. También se utilizan cookies de terceros que nos ayudan a analizar y entender como se utiliza esta web. Estas cookies serán guardadas en tu navegador solo con tu consentimiento. Tienes la opción de desactivar y borrar estas cookies cuando quieras, pero si lo haces puede afectar tu experiencia durante la navegación.
Necessary cookies are absolutely essential for the website to function properly. These cookies ensure basic functionalities and security features of the website, anonymously.
Cookie
Duración
Descripción
cookielawinfo-checkbox-analytics
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Analytics".
cookielawinfo-checkbox-functional
11 months
The cookie is set by GDPR cookie consent to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookies is used to store the user consent for the cookies in the category "Necessary".
cookielawinfo-checkbox-others
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Other.
cookielawinfo-checkbox-performance
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Performance".
cookielawinfo-checkbox-performance
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Performance".
viewed_cookie_policy
11 months
The cookie is set by the GDPR Cookie Consent plugin and is used to store whether or not user has consented to the use of cookies. It does not store any personal data.
viewed_cookie_policy
11 months
The cookie is set by the GDPR Cookie Consent plugin and is used to store whether or not user has consented to the use of cookies. It does not store any personal data.
Functional cookies help to perform certain functionalities like sharing the content of the website on social media platforms, collect feedbacks, and other third-party features.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Analytical cookies are used to understand how visitors interact with the website. These cookies help provide information on metrics the number of visitors, bounce rate, traffic source, etc.
Advertisement cookies are used to provide visitors with relevant ads and marketing campaigns. These cookies track visitors across websites and collect information to provide customized ads.